
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
118 results
CVE-2025-55817 preview

CVE-2025-55817

GitHub5qu1n7/cve-2025-55817

ChilliCream Nitro GraphQL version 28.0.13 is vulnerable to multiple Stored Cross Site Scripting (XSS) Vulnerabilities
api-securityapi-security-testingvulnerability-analysis+2
1 year ago
MicroserviceCVE-2021-39156 preview

MicroserviceCVE-2021-39156

GitHubmostafaanouarghorab/microservicecve-2021-39156
api-securityexploitationpenetration-testing+3
7 months ago
westone-CVE-2021-45232-scanner preview

westone-CVE-2021-45232-scanner

GitHubosyanina/westone-cve-2021-45232-scanner

A vulnerability scanner that detects CVE-2021-45232 vulnerabilities.
api-securityexploitationpenetration-testing+2
4 years ago
CVE-2025-492030 preview

CVE-2025-492030

GitHubimthecopilotnow/cve-2025-492030

Proof-of-concept for CVE-2025-492030: account takeover via session token validation bypass in SecureVPN API endpoint /api/v1/authenticate.
api-securityauthenticationexploitation+3
1 year ago
CVE-2024-57972 preview

CVE-2024-57972

GitHubtania-silva/cve-2024-57972

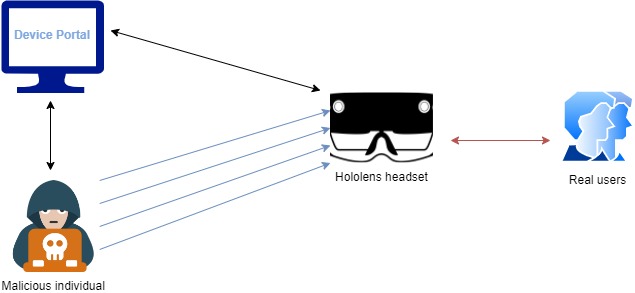
Denial of Service exploit for Microsoft HoloLens Device Portal via repeated API pairing requests, causing CPU overload and system unresponsiveness.
api-securityexploitationhardware-iot-security+2
1 year ago
CVE-2025-30144 preview

CVE-2025-30144

GitHubtibrn/cve-2025-30144

Proof-of-concept for CVE-2025-30144: JWT issuer validation bypass in fast-jwt library allowing attackers to forge tokens with array-based iss claims.
api-securityauthenticationexploitation+3
1 year ago
SmartAsset-CORS-CVE-2020-26527 preview

SmartAsset-CORS-CVE-2020-26527

GitHublukaszstu/smartasset-cors-cve-2020-26527

Proof-of-concept for CVE-2020-26527: demonstrates a CORS misconfiguration in Damstra Smart Asset 2020.7 API that trusts arbitrary origins, allowing…
api-securitymisconfigurationpenetration-testing+2
6 years ago
SwaggerUI-CVE-2016-1000229 preview

SwaggerUI-CVE-2016-1000229

GitHubbarteeees/swaggerui-cve-2016-1000229

CVE-2016-1000229

api-securityexploitationpenetration-testing+2
1 year ago
suds preview

suds

GitHubosirium/suds

Clone of suds 0.4 + suds-0.4-CVE-2013-2217.patch
api-securityapi-security-testingscripting-automation+3
8 years ago
apollo-koa-minimal preview
Archived

apollo-koa-minimal

GitHubtadhglewis/apollo-koa-minimal

GraphQL vulnerability disclosure: CVE-2023-26144

api-securityexploitationpenetration-testing+2
12 years ago
Previous1234567Next