
ghidra2frida
Ghidra extension bridging static and dynamic analysis via Frida, enabling scriptable runtime instrumentation for reverse engineering binaries on…
android-securitybinary-analysisdynamic-analysis-sandboxing+3
135
Ghidra extension bridging static and dynamic analysis via Frida, enabling scriptable runtime instrumentation for reverse engineering binaries on…

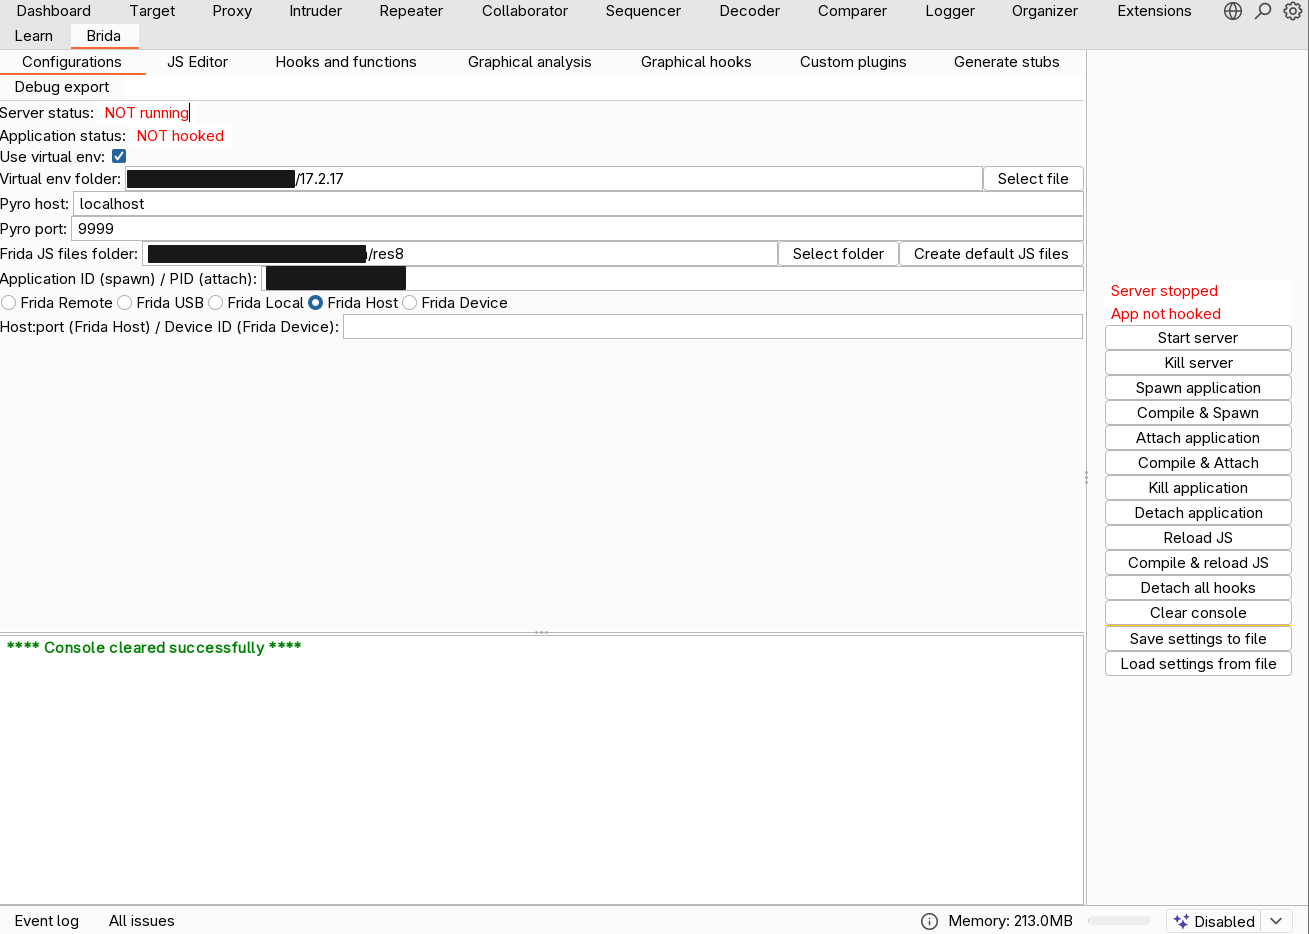
The new bridge between Burp Suite and Frida!

AI powered security analysis extension for Mobile Security Framework MobSF

Unofficial frida extension for VSCode

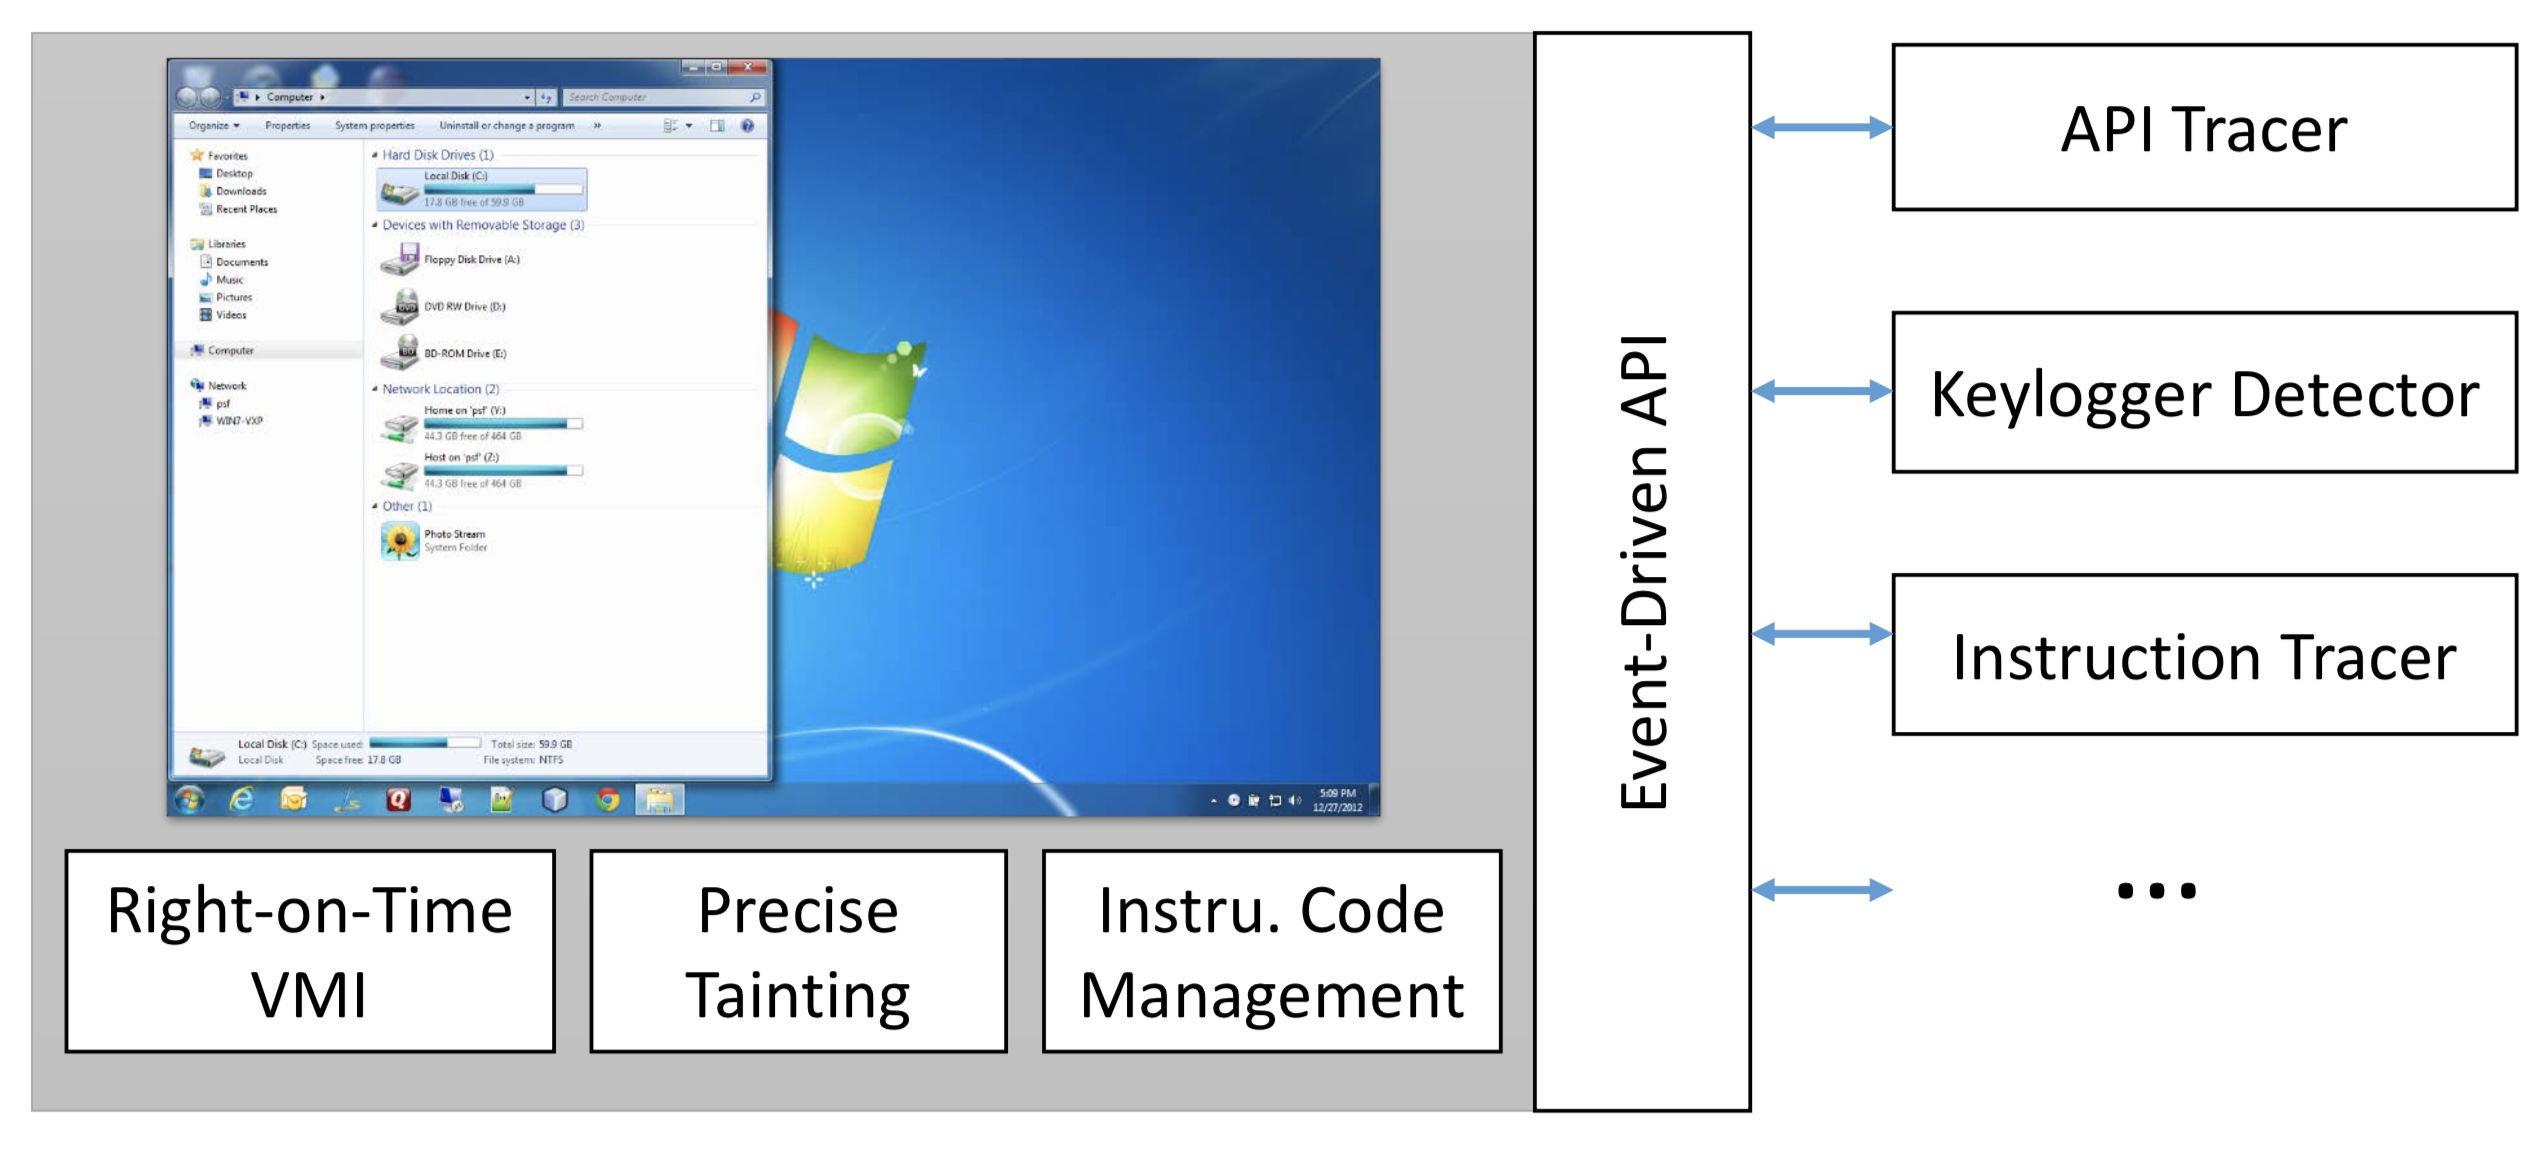
DECAF (short for Dynamic Executable Code Analysis Framework) is a binary analysis platform based on QEMU. This is also the home of the DroidScope…

This is a plugin for the c# R.A.T server providing extension to android based phone systems

CuckooDroid - Automated Android Malware Analysis with Cuckoo Sandbox.