
 dovankha/cve-2024-35469
Proof-of-concept for SQL injection vulnerability in SourceCodester Human Resource Management System 1.0, enabling unauthenticated admin login via password parameter manipulation.

SQL injection
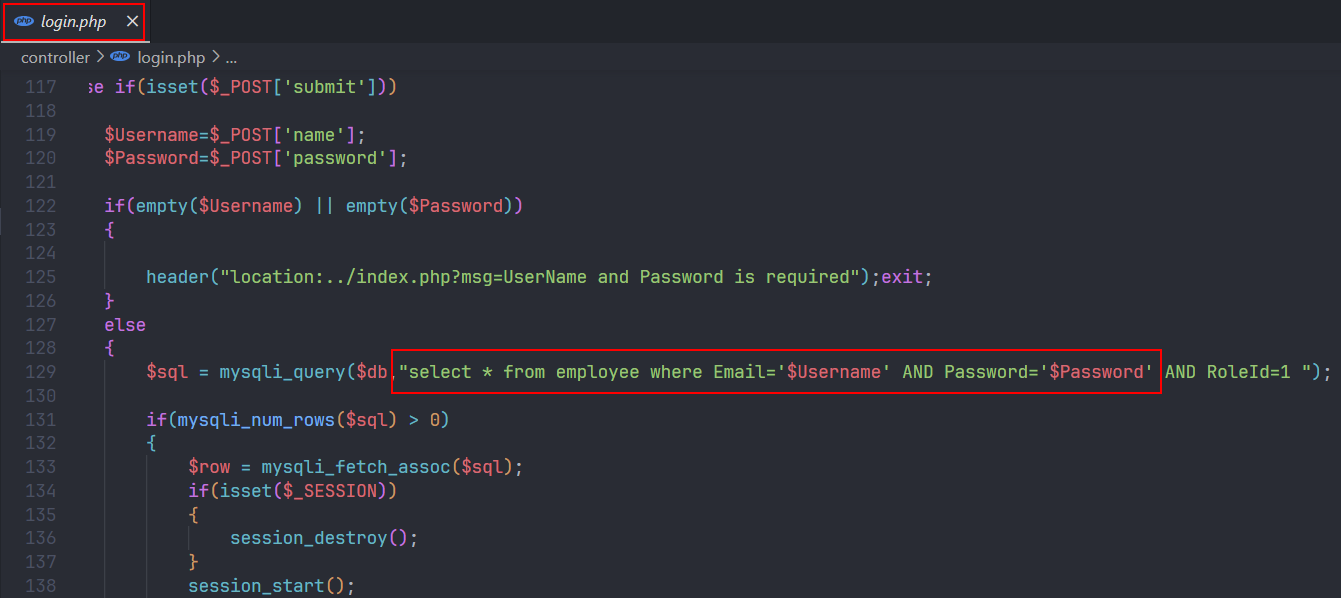
SQL injection vulnerability in /hrm/user/ in SourceCodester Human Resource Management System 1.0 allow attackers to execute arbitrary SQL commands via the password parameters.
/hrm/user/
The attacker can use payload 'or'1'='1 login with administrator account without credentials.
Login with anonymous

Source code contain vulnerability
https://github.com/dovankha/SQLi_Login_User/assets/63991630/63129397-26e9-47fa-a2bc-0748fcc03c6b
