
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit recommended

 randomrobbiebf/cve-2024-11643
Accessibility by AllAccessible <= 1.3.4 - Missing Authorization to Authenticated (Subscriber+) Arbitrary Option Update
 hotblac/cve-2022-31692
Demonstrates CVE-2022-31692 Spring Security authorization bypass with a minimal Java exploit, enabling security researchers to test and understand…
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate Password Reset Portal
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
Authenticated Privilege Escalation to Admin exploiting Uncanny Groups for LearnDash.
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Missing Authorization to Authenticated (Subscriber+) Arbitrary Options Update
 sariamubeen/cve-2024-10924
Python exploit for CVE-2024-10924 that bypasses Two-Factor Authentication in the Really Simple SSL WordPress plugin, enabling unauthorized…
 b1u3st0rm/cve-2024-44812-poc
Proof of Concept Exploit for CVE-2024-44812 - SQL Injection Authentication Bypass vulnerability in Online Complaint Site v1.0
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ a poc of the next.js middleware authentication bypass
 heimd411/cve-2025-29927-poc
Proof-of-concept exploit for CVE-2025-29927, a Next.js middleware bypass vulnerability. Includes version fingerprinting, configurable header…
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
SQL injection exploit for ABO.CMS 5.8 that bypasses authentication via the tb_login parameter, granting unauthenticated admin panel access. Includes…
 geraldoalcantara/cve-2023-49547
Customer Support System 1.0 - SQL Injection Login Bypass
 ally-petitt/cve-2023-43154-poc
PoC for the type confusion vulnerability in Mac's CMS that results in authentication bypass and administrator account takeover.
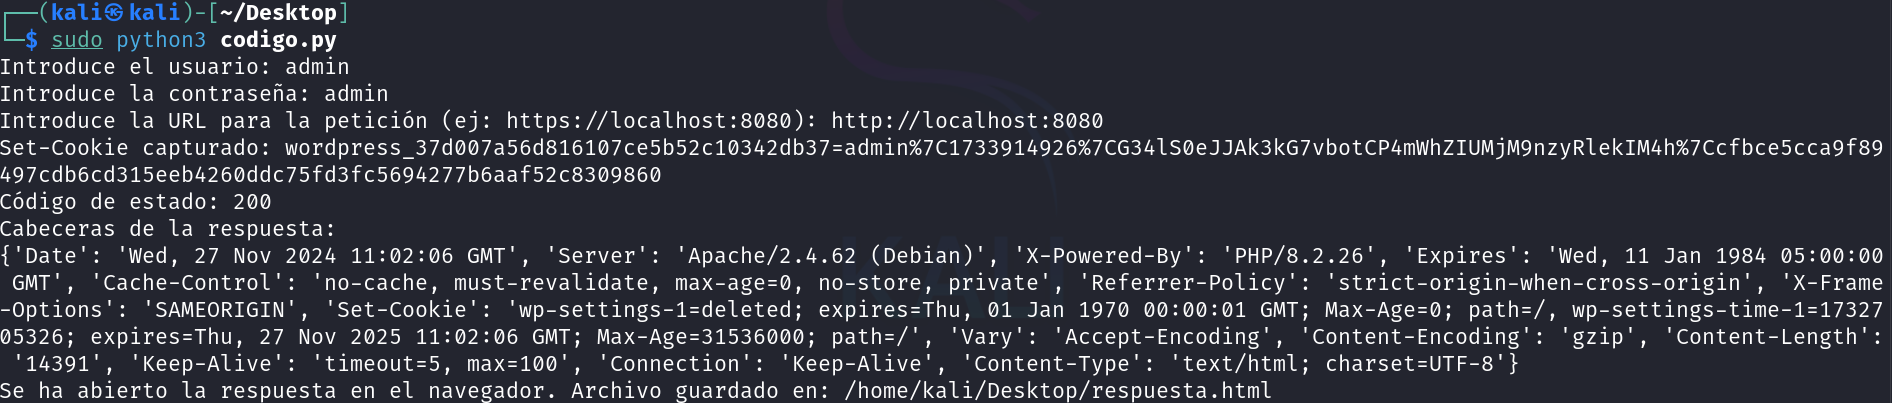 hunt3r850/cve-2024-10924-poc
Proof-of-concept exploit for CVE-2024-10924, an authentication bypass vulnerability in the Really Simple Security WordPress plugin, enabling MFA…
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
Proof-of-concept for CVE-2020-24030: weak token expiration in ForLogic Qualiex v1/v3 enabling remote unauthenticated privilege escalation and…
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
A PoC for CVE-2024-27198 written in Go
 asg-castle/cve-2023-27350
Proof-of-concept exploit for CVE-2023-27350 in PaperCut NG; exploits SetupCompleted access-control flaw to bypass authentication and execute code as…








