Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Prism-platform — منصة OSINT مستضافة ذاتيًا. وجّهها إلى نطاق أو عنوان IP أو بريد إلكتروني أو رقم هاتف أو اسم مستخدم، وتعمل 26 وحدة بالتوازي: WHOIS، وDNS، واستخبارات التهديدات، وتسريبات البيانات، والبحث عن أسماء المستخدمين. لوحة تحكم واحدة، ودرجة تعرّض، ورسم بياني للكيانات، وتقارير بصيغة HTML وPDF. | Kitploit
أدوات/GitLabGitLab/novacode1337/prism-platform
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتخطيط الشبكةOSINT للهندسة الاجتماعيةجمع المعلوماتأمن الويباستخبارات التهديداتتعداد النطاقات الفرعيةجمع البريد الإلكتروني
مشاركة
تحليل DNS
أمن الذكاء الاصطناعي
GitLabnovacode1337/prism-platform

Prism-platform

منصة OSINT مستضافة ذاتيًا. وجّهها إلى نطاق أو عنوان IP أو بريد إلكتروني أو رقم هاتف أو اسم مستخدم، وتعمل 26 وحدة بالتوازي: WHOIS، وDNS، واستخبارات التهديدات، وتسريبات البيانات، والبحث عن أسماء المستخدمين. لوحة تحكم واحدة، ودرجة تعرّض، ورسم بياني للكيانات، وتقارير بصيغة HTML وPDF.

عرض المستودعالموقع الإلكتروني
منذ شهر واحدلم تتم المراجعة بعد

PRISM

منصة OSINT ذاتية الاستضافة تضم 26 وحدة، وتقييم OPSEC، وملخصًا بالذكاء الاصطناعي، ولوحة تحكم ويب في الوقت الفعلي.

امسح نطاقًا أو عنوان IP أو بريدًا إلكترونيًا أو رقم هاتف أو اسم مستخدم واحصل على WHOIS، وDNS، واستخبارات التهديدات، وبيانات الاختراقات، والبحث عن أسماء المستخدمين، ومرايا الويب المظلم، ودرجة OPSEC، ومخططات الكيانات، وتقارير HTML/PDF في ثوانٍ.

العرض التجريبي المباشر · البدء السريع باستخدام Docker · الإعدادات · البنية المعمارية · الأمان · سجل التغييرات · الأسئلة الشائعة

CI Version Live Demo Firefox Add-on License

قد يكون تحليل الذكاء الاصطناعي على العرض التجريبي المباشر بطيئًا. يقع خادم العرض التجريبي في منطقة تحظرها جميع مزوّدي نماذج اللغة الكبيرة المستضافين، لذا تُوجَّه استدعاءات الذكاء الاصطناعي الخاصة به عبر وسيط (proxy) قبل وصولها إلى النموذج. إنه يعمل، لكنه أبطأ من نسخة عادية، لذا امنح الملخص دقيقة من الوقت. أما النسخة ذاتية الاستضافة مع مزوّدك الخاص ف تستجيب بالسرعة الكاملة. راجع الأسئلة الشائعة.

أيضًا من إنتاجي: Claude Security Skills، ثماني مهارات أمنية لـ Claude Code تعمل أيضًا في CI. تعمل في CI كإجراء GitHub، uses: NovaCode37/claude-security-skills@v1، يضع نتائج فحص الأسرار وSAST الخاص بـ Python على السطر الدقيق في طلب السحب الخاص بك؛ يضيف الإصدار 1.4.0 دعم go.mod ويكتشف استدعاءات HTTP بدون مهلة. مكتبة قياسية فقط، لا شيء لتثبيته.

جدول المحتويات

لماذا PRISM؟ • نظرة عامة • كيف يُقارَن • حالات الاستخدام • الميزات • لقطات الشاشة • البدء السريع • الإعدادات • API • بنية المشروع • تشغيل الاختبارات • CI/CD • خارطة الطريق • تاريخ النجوم • إشعار قانوني • ادعم المشروع • المساهمة • الشكر والتقدير • الترخيص
PRISM Boot Animation


لماذا PRISM؟

  • 26 وحدة: WHOIS، DNS، crt.sh، Wayback Machine، Shodan، VirusTotal، AbuseIPDB، Censys، مرايا الويب المظلم، سمعة البريد الإلكتروني، التحقق عبر SMTP، البحث في تسريبات البيانات، Blackbird (أكثر من 50 موقعًا)، Maigret (أكثر من 3000 موقع)، Telegram، HLR للهاتف، رؤوس البريد الإلكتروني، بيانات الملفات الوصفية، والمزيد
  • ملخص بالذكاء الاصطناعي: ملخص مكتوب للنتائج، بالإضافة إلى محادثة يمكنك طرح أسئلة متابعة فيها. يتطلب مزوّد LLM خاصًا بك.
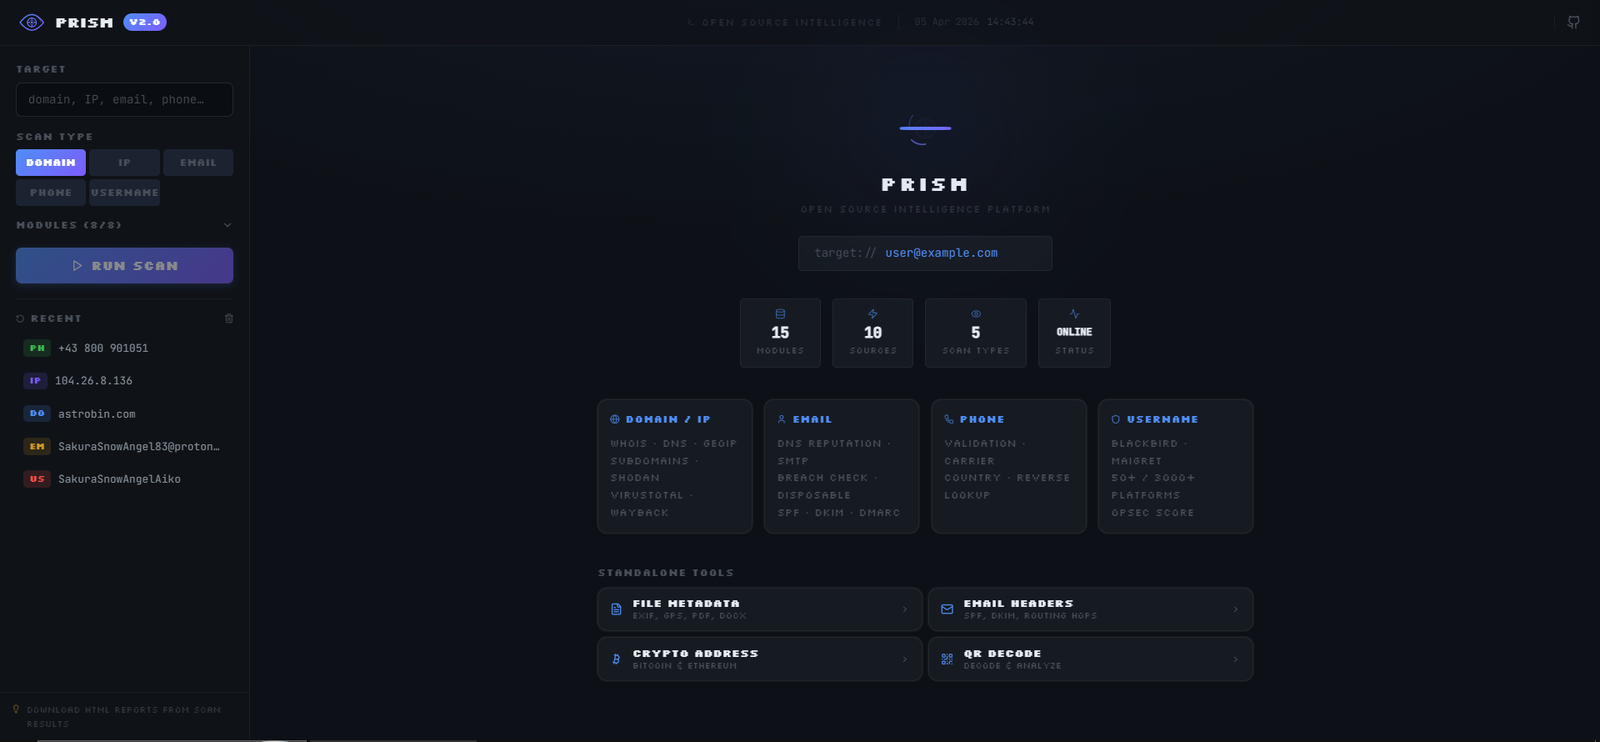
  • لوحة تحكم في الوقت الفعلي: تقدم الفحص المدفوع بـ WebSocket مع تقدم لكل وحدة، ورسم بياني للكيانات وخريطة GeoIP
  • درجة OPSEC: درجة مخاطر تعرض مجمّعة من 0 إلى 100 عبر تعرض البيانات والهوية والبنية التحتية وأمن الويب
  • تقارير HTML وPDF وCSV وMarkdown: تصدير نتائج الفحص الكاملة بصيغة HTML أو PDF أو CSV أو Markdown (يدعم اللغات EN/RU/DE)
  • واجهة متعددة اللغات: الإنجليزية والروسية والألمانية والفرنسية والإسبانية والإيطالية والبولندية والبرتغالية والصينية جاهزة للاستخدام (i18n + اكتشاف تلقائي)
  • واجهة سطر أوامر مستقلة: تشغيل الفحوصات بدون واجهة عبر python cli.py scan example.com --json، وإدارة إعادة الفحص المجدولة عبر python cli.py watchlist add example.com --interval 6، ومعرفة الوحدات التي يقبلها -m وأيها يفتقد مفتاح API عبر python cli.py modules
  • سجل الفحوصات والمقارنة: تصفح الفحوصات السابقة، وتحميل النتائج، ومقارنة فحصين جنبًا إلى جنب
  • استدعاءات Webhook: احصل على إشعار عند اكتمال الفحص عبر حمولات موقّعة بـ HMAC (محمية من SSRF)، ومنسّقات Slack/Discord
  • مصادقة معزّزة: مفاتيح API عبر الرؤوس فقط (X-API-Key / Bearer)، بدون أسرار في سلاسل الاستعلام، CORS صارم، عزل الفحص لكل هوية
  • بدون مفاتيح API إلزامية: 16 من أصل 26 وحدة تعمل دون أي مفاتيح على الإطلاق
  • نشر بأمر واحد: docker run ghcr.io/novacode37/prism-platform دون الحاجة إلى بناء أي شيء (amd64 وarm64)
  • مرخّص بموجب MIT، وإضافة وحدة تعني ملفًا واحدًا في modules/

نظرة عامة

يستعلم PRISM من نحو 20 مصدرًا خارجيًا ويضع ما يعود في مكان واحد. يمكن أن يكون الهدف نطاقًا أو عنوان IP أو بريدًا إلكترونيًا أو رقم هاتف أو اسم مستخدم. تظهر النتائج في لوحة التحكم فور وصولها، مع رسم بياني للعلاقات وخريطة GeoIP ودرجة تعرض وتصدير بصيغة HTML أو PDF.

التقنيات:
  • الواجهة الخلفية: Python 3.10+، FastAPI، asyncio، WebSocket، Pydantic، slowapi (تحديد المعدل)، xhtml2pdf (PDF)
  • الواجهة الأمامية: Next.js 15 (App Router)، React، TypeScript، Tailwind CSS، Leaflet (الخرائط)
  • الذكاء الاصطناعي: OpenRouter (Nvidia Nemotron) أو Groq (Llama-3) للملخص والمحادثة
  • البنية التحتية: Docker، docker-compose، GitHub Actions CI/CD
  • الاختبارات: pytest، أكثر من 500 حالة، مع محاكاة الشبكة

PRISM Dashboard

البنية (نظرة عامة)

flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]

كيف يقارن

تغطي SpiderFoot وtheHarvester وRecon-ng وMaltego المجالات التي يغطيها PRISM، بل إن عدة أدوات منها تغطيها بشكل أفضل. فـ theHarvester وRecon-ng أدوات سطر أوامر (CLI) ومريحة في الكتابة النصية البرمجية حولها. أما SpiderFoot فلديها وحدات أكثر بكثير. وعمل Maltego على الرسوم البيانية في مستوى مختلف تمامًا.

ما يفعله PRISM ولا تفعله تلك الأدوات عمومًا: تتدفق النتائج إلى المتصفح أثناء تشغيل الفحص، وكل شيء في حاوية واحدة دون الحاجة إلى مفاتيح للبدء، وينتهي الفحص بتقرير يمكنك تسليمه لشخص ليس محللًا. إذا كنت تريد العمق وتعيش بالفعل في الطرفية، فربما تكون SpiderFoot أو Recon-ng الأداة الأفضل. أما إذا كنت تريد توجيه شيء ما نحو نطاق وقراءة الإجابة، فهذا ما صُمم من أجله.


حالات الاستخدام

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →