mbrandner-group/juiceshopgl
تطبيق ويب هشّ عمداً للتدريب الأمني، ومسابقات CTF، واختبار أدوات الأمان. يغطي ثغرات OWASP Top Ten والعيوب الواقعية.


المتجر الإلكتروني الأكثر جدارة بالثقة على الإطلاق. (@dschadow) — أفضل متجر عصائر على الإنترنت بأكمله! (@shehackspurple) — في الواقع أكثر تطبيق هش خالٍ من الأخطاء في الوجود! (@vanderaj) — أولاً تضحك 😂😂 ثم تبكي 😢 (@kramse) — لكن هذا لا علاقة له بالعصير. (زوجة @coderPatros)
يُعد OWASP Juice Shop على الأرجح أكثر تطبيقات الويب غير الآمنة حداثةً وتطورًا! يمكن استخدامه في التدريبات الأمنية، والعروض التوعوية، ومسابقات CTF، وكفأر تجارب للأدوات الأمنية! يشمل Juice Shop ثغرات من OWASP Top Ten بالكامل، بالإضافة إلى العديد من العيوب الأمنية الأخرى الموجودة في تطبيقات العالم الحقيقي!
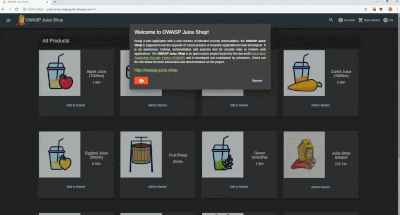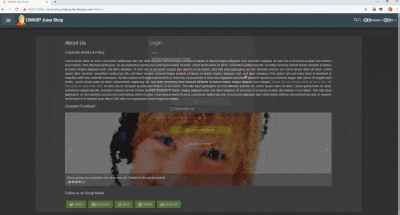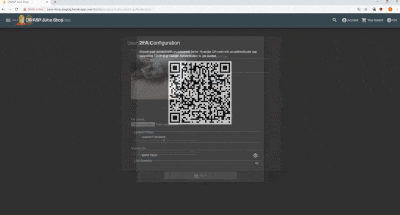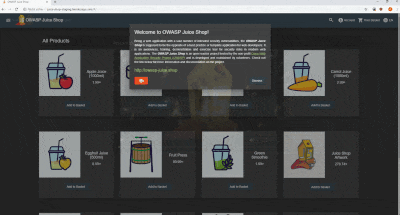
للحصول على مقدمة مفصلة، وقائمة كاملة بالميزات، ونظرة عامة على البنية، يرجى زيارة الصفحة الرسمية للمشروع: https://owasp-juice.shop
يمكنك العثور على بعض طرق التثبيت الأقل شيوعًا في وثائق تشغيل OWASP Juice Shop.

هذه هي أسرع طريقة للحصول على مثيل يعمل من Juice Shop! إذا كنت قد أجريت fork لهذا المستودع، فسيقوم زر النشر تلقائيًا بالتقاط نسختك المفروعة للنشر! وطالما لم تنفذ أي هجمات DDoS، فأنت حر في استخدام أي أدوات أو نصوص برمجية لاختراق مثيل Juice Shop الخاص بك على Heroku!

git clone https://github.com/bkimminich/juice-shop.git (أو
استنسخ نسختك المفروعة
من المستودع)cd juice-shopnpm install (يتم ذلك مرة واحدة فقط قبل أول تشغيل أو عندما
تعدّل كود المصدر)npm start

juice-shop-<version>_<node-version>_<os>_x64.zip (أو
.tgz) المرفق مع
أحدث إصدارcd إلى المجلد الذي فككت ضغطهnpm startتتضمن كل توزيعة مجمّعة بعض الملفات الثنائية لـ
sqlite3وlibxmljsالمرتبطة بنظام التشغيل وإصدار node.js الذي تم تنفيذnpm installعليه.


docker pull bkimminich/juice-shopdocker run --rm -p 3000:3000 bkimminich/juice-shopgit clone https://github.com/bkimminich/juice-shop.git (أو
استنسخ نسختك المفروعة
من المستودع)cd vagrant && vagrant up#!/bin/bash
yum update -y
yum install -y docker
service docker start
docker pull bkimminich/juice-shop
docker run -d -p 80:3000 bkimminich/juice-shop