

منصة OSINT مستضافة ذاتيًا. وجّهها إلى نطاق أو عنوان IP أو بريد إلكتروني أو رقم هاتف أو اسم مستخدم، وتعمل 26 وحدة بالتوازي: WHOIS، وDNS، واستخبارات التهديدات، والاختراقات، والبحث عن أسماء المستخدمين. لوحة تحكم واحدة، ودرجة تعرّض، ورسم بياني للكيانات، وتقارير HTML وPDF.
منصة OSINT ذاتية الاستضافة تضم 26 وحدة، وتقييم OPSEC، وملخصًا بالذكاء الاصطناعي، ولوحة تحكم ويب في الوقت الفعلي.
افحص نطاقًا أو عنوان IP أو بريدًا إلكترونيًا أو رقم هاتف أو اسم مستخدم واحصل على WHOIS، وDNS، واستخبارات التهديدات، وبيانات الاختراقات، والبحث عن أسماء المستخدمين، ومرايا الويب المظلم، ودرجة OPSEC، ومخططات الكيانات، وتقارير HTML/PDF في ثوانٍ.
العرض التجريبي المباشر · البدء السريع باستخدام Docker · الإعدادات · البنية المعمارية · الأمان · سجل التغييرات · الأسئلة الشائعة



قد يكون تحليل الذكاء الاصطناعي على العرض التجريبي المباشر بطيئًا. يقع خادم العرض التجريبي في منطقة تحظرها كل مزوّدي نماذج اللغة الكبيرة المستضافين، لذا تُوجَّه استدعاءات الذكاء الاصطناعي الخاصة به عبر وسيط (proxy) قبل وصولها إلى النموذج. إنه يعمل، لكنه أبطأ من نسخة عادية، لذا امنح الملخص دقيقة من الوقت. أما النسخة ذاتية الاستضافة مع مزوّدك الخاص فستستجيب بالسرعة الكاملة. راجع الأسئلة الشائعة.
أيضًا من إنتاجي: Claude Security Skills، ثماني مهارات أمنية لـ Claude Code تعمل أيضًا في CI. تعمل في CI كإجراء GitHub،
uses: NovaCode37/claude-security-skills@v1، يضع نتائج فحص الأسرار وSAST الخاص بـ Python على السطر الدقيق في طلب السحب الخاص بك؛ ويضيف الإصدار 1.4.0 دعمgo.modويكتشف استدعاءات HTTP دون مهلة. مكتبة قياسية فقط، لا شيء لتثبيته.
لماذا PRISM؟ • نظرة عامة • كيف يُقارَن • حالات الاستخدام • الميزات • لقطات الشاشة • البدء السريع • الإعدادات • API • بنية المشروع • تشغيل الاختبارات • CI/CD • خارطة الطريق • تاريخ النجوم • إشعار قانوني • ادعم المشروع • المساهمة • الشكر والتقدير • الترخيص
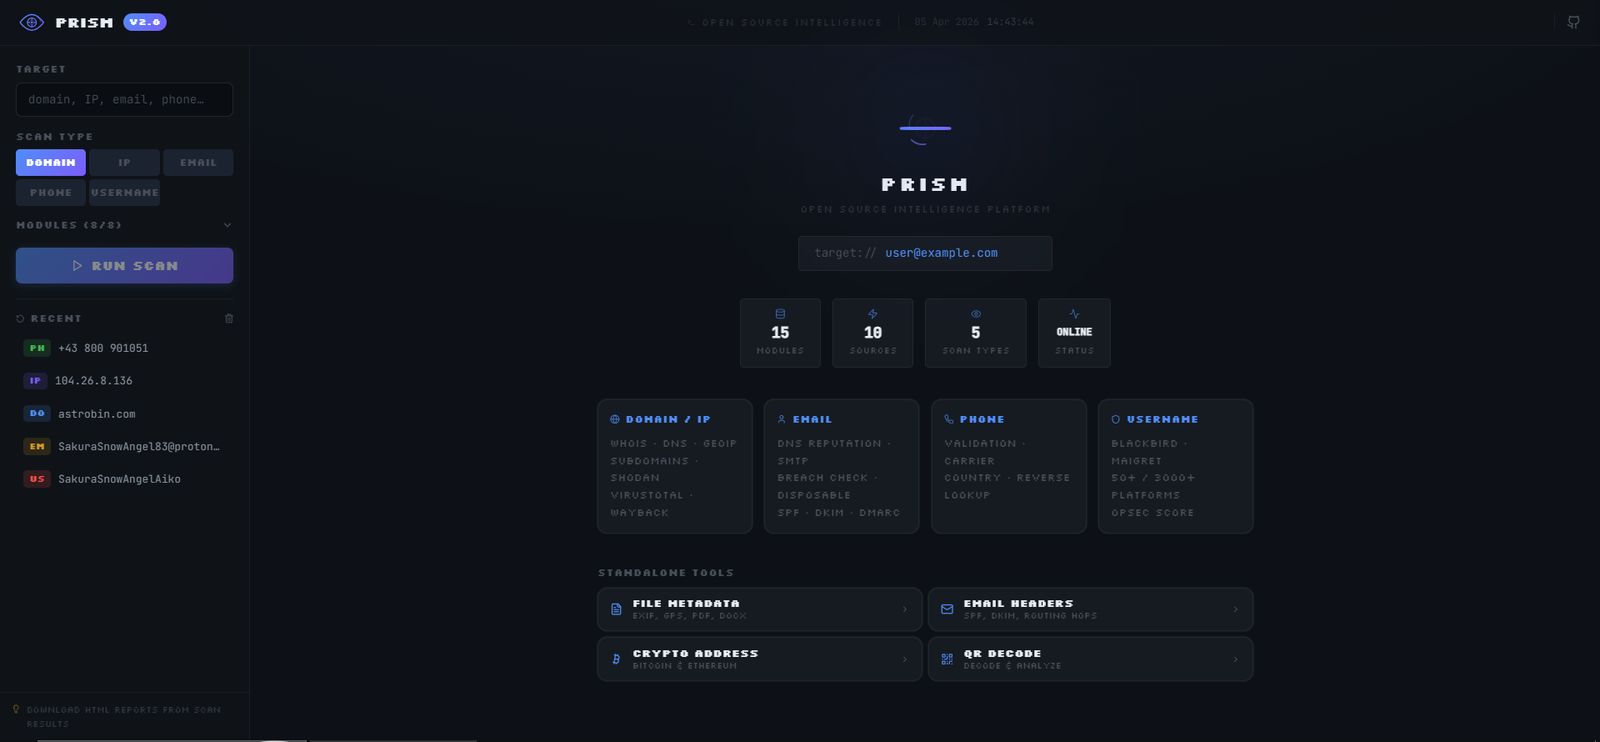
python cli.py scan example.com --json، وإدارة عمليات إعادة الفحص المجدولة عبر python cli.py watchlist add example.com --interval 6، ومعرفة الوحدات التي يقبلها -m وأيها يفتقد مفتاح API عبر python cli.py modulesX-API-Key / Bearer)، دون أسرار في سلاسل الاستعلام، وCORS صارم، وعزل الفحوصات لكل هويةdocker run ghcr.io/novacode37/prism-platform دون الحاجة إلى بناء أي شيء (amd64 وarm64)modules/يستعلم PRISM من نحو 20 مصدرًا خارجيًا ويجمع ما يعود في مكان واحد. يمكن أن يكون الهدف نطاقًا أو عنوان IP أو بريدًا إلكترونيًا أو رقم هاتف أو اسم مستخدم. تظهر النتائج في لوحة التحكم فور وصولها، مع رسم بياني للعلاقات وخريطة GeoIP ودرجة تعرّض وتصدير بصيغة HTML أو PDF.
المكدّس التقني:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
تغطي SpiderFoot وtheHarvester وRecon-ng وMaltego المجالات التي يغطيها PRISM، بل إن بعضها يغطيها بشكل أفضل. فـ theHarvester وRecon-ng أدوات سطر أوامر (CLI) ومريحة في الكتابة النصية (scripting). أما SpiderFoot فلديها وحدات (modules) أكثر بكثير. وعمل Maltego على الرسوم البيانية (graph) في مستوى مختلف تمامًا.
ما يفعله PRISM ولا تفعله تلك الأدوات عمومًا: تتدفق النتائج إلى المتصفح أثناء تشغيل الفحص، وكل شيء في حاوية واحدة دون الحاجة إلى مفاتيح للبدء، وينتهي الفحص بتقرير يمكنك تسليمه لشخص ليس محللًا. إذا كنت تريد العمق وتعيش بالفعل في الطرفية (terminal)، فربما تكون SpiderFoot أو Recon-ng الأداة الأفضل. أما إذا كنت تريد توجيه شيء ما نحو نطاق (domain) وقراءة الإجابة، فهذا ما صُمم من أجله.

