
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitLabGitLab/edu0x01/hack-tools
أدوات دفاعيةأدوات التصيدتصعيد الامتيازاتالاستطلاعأطر الاستغلالالحركة الجانبيةاختبار الاختراقالقيادة والسيطرةالتعلم والتعليمالفريق الأحمرموارد منسقةتطوير الحمولات
246منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
GitLabedu0x01/hack-tools

Hack Tools

مشروع يجمع عدة أدوات اختبار الاختراق
عرض المستودعالموقع الإلكتروني
مشاركة

أدوات الاختراق

يحتوي هذا المستودع على مجموعة تضم أكثر من 200 أداة ومورد يمكن أن تكون مفيدة لأنشطة الفريق الأحمر.

قد تكون بعض الأدوات مصممة خصيصًا للفريق الأحمر، بينما تكون أخرى عامة الاستخدام ويمكن تكييفها للاستخدام في سياق الفريق الأحمر.

تحذير

المواد الموجودة في هذا المستودع هي لأغراض إعلامية وتعليمية فقط. وليست مخصصة للاستخدام في أي أنشطة غير قانونية.

ملاحظة

إخفاء عناوين قائمة الأدوات باستخدام السهم.

انقر 🔙 للعودة إلى القائمة.

أمر الاستنساخ```bash

git submodule update --init --recursive

### إضافة مشروع جديد```bash
git submodule add https://github.com/example.git

docs: https://git-scm.com/book/en/v2/Git-Tools-Submodules

قائمة الأدوات

نصائح الفريق الأحمر $\textcolor{gray}{\text{13 نصيحة}}$
    • إخفاء حساب المسؤول المحلي @Alh4zr3d
    • تعطيل ويندوز ديفندر بحذف التواقيع @Alh4zr3d
    • تمكين جلسات RDP متعددة لكل مستخدم @Alh4zr3d
    • بديل محلي لـ Sysinternals PsExec.exe @GuhnooPlusLinux
    • ماسح منافذ بالاعتماد على الأدوات المحلية @Alh4zr3d
    • مدرك للبروكسي PowerShell DownloadString @Alh4zr3d
    • البحث عن نقاط النهاية الداخلية في إشارات المتصفح @Alh4zr3d
    • الاستعلام عن سجلات DNS للتعداد @Alh4zr3d
    • مسارات الخدمات غير المقتبسة بدون PowerUp @Alh4zr3d
    • تجاوز موجه الأوامر المعطل باستخدام /k Martin Sohn Christensen
    • منع ويندوز ديفندر من حذف mimikatz.exe @GuhnooPlusLinux
    • التحقق مما إذا كنت في جهاز افتراضي @dmcxblue
    • تعداد قواعد AppLocker @Alh4zr3d
الاستطلاع $\textcolor{gray}{\text{20 أداة}}$
    • crt.sh -> httprobe -> EyeWitness التقاط لقطات شاشة آلية للنطاقات
    • jsendpoints استخراج روابط DOM للصفحة
    • nuclei ماسح الثغرات الأمنية
    • certSniff متعقب كلمات مفتاحية في سجلات الشفافية للشهادات
    • gobuster تخمين مسارات المواقع بالقوة العمياء
    • feroxbuster أداة اكتشاف محتوى سريعة مكتوبة بلغة Rust
    • CloudBrute تخمين البنية التحتية السحابية بالقوة العمياء
    • dnsrecon تعداد سجلات DNS
    • Shodan.io قاعدة معرفة للأنظمة المواجهة للعامة
    • AORT (All in One Recon Tool) تعداد النطاقات الفرعية
    • spoofcheck مدقق سجلات SPF/DMARC
    • AWSBucketDump تعداد دلائل S3
    • GitHarvester باحث عن بيانات اعتماد على GitHub
    • truffleHog ماسح بيانات اعتماد على GitHub
    • Dismap اكتشاف/تحديد الأصول
    • enum4linux تعداد ويندوز/سامبا
    • skanuvaty ماسح DNS/شبكة/منافذ سريع جداً
    • Metabigor أداة استخبارات مفتوحة المصدر بدون API
    • Gitrob ماسح معلومات حساسة على GitHub
    • gowitness أداة التقاط لقطات شاشة للويب باستخدام Chrome Headless
تطوير الموارد $\textcolor{gray}{\text{8 أدوات}}$
    • Chimera إخفاء PowerShell
    • msfvenom إنشاء الحمولة
    • Shellter أداة حقن شيل كود ديناميكي
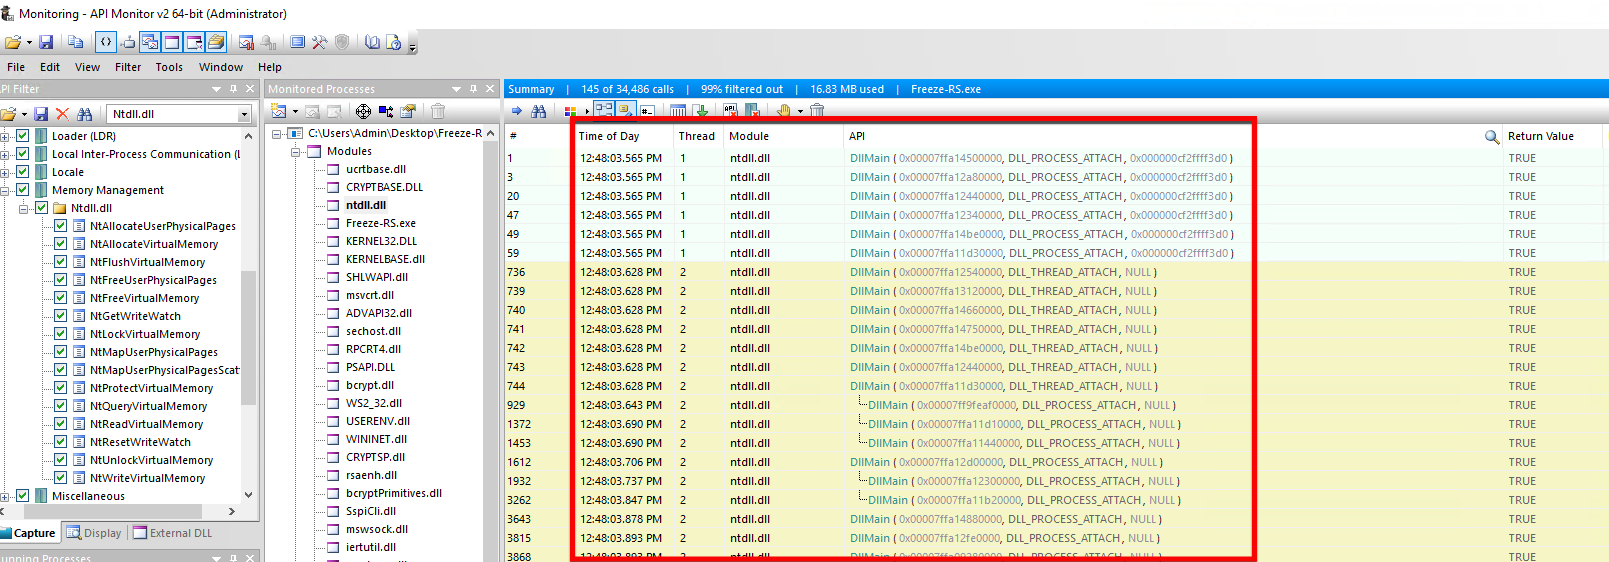
    • Freeze إنشاء الحمولة (تجاوز EDR)
    • WordSteal سرقة تجزئات NTML باستخدام Microsoft Word
    • WSH حمولة Wsh
    • HTA حمولة Hta
    • VBA حمولة Vba
الوصول الأولي $\textcolor{gray}{\text{6 أدوات}}$
    • Bash Bunny أداة هجوم عبر USB
    • EvilGoPhish إطار حملات التصيد
    • The Social-Engineer Toolkit إطار حملات التصيد
    • Hydra أداة تخمين بالقوة العمياء
    • SquarePhish إطار تصيد باستخدام OAuth/رمز QR
    • King Phisher إطار حملات التصيد
تنزيل الأداة