
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
mothership_c2 — خادم أوامر وتحكم قائم على HTTP مع تشفير من النهاية إلى النهاية، وإدارة الوكلاء، وواجهة أمامية ويب مدمجة لإرسال الأوامر وعرض المخرجات. | Kitploit
أدوات/GitLabGitLab/ceald1/mothership_c2
أدوات التشفير/فك التشفيرتوليد الحمولةالقيادة والسيطرةالفريق الأحمر
GitLabceald1/mothership_c2

mothership_c2

خادم أوامر وتحكم قائم على HTTP مع تشفير من النهاية إلى النهاية، وإدارة الوكلاء، وواجهة أمامية ويب مدمجة لإرسال الأوامر وعرض المخرجات.

عرض المستودع
140منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

ماذرشيب C2

نص بديل

$\textcolor{red}{\text{تنويه!}}$

$\textcolor{red}{\text{هذه الأداة للاستخدام الأخلاقي فقط!}}$

الوصف

ماذرشيب C2 هو خادم تحكم وأوامر مكتوب بلغة بايثون

الميزات

  • يدعم التشفير من طرف إلى طرف لإرسال واستقبال الأوامر
  • يستخدم HTTP لكل شيء
  • يدعم حالياً لينكس (يتم اختبار دعم ويندوز)
  • يستخدم DragonflyDB (بديل أسرع لـ Redis)

الواجهة الأمامية

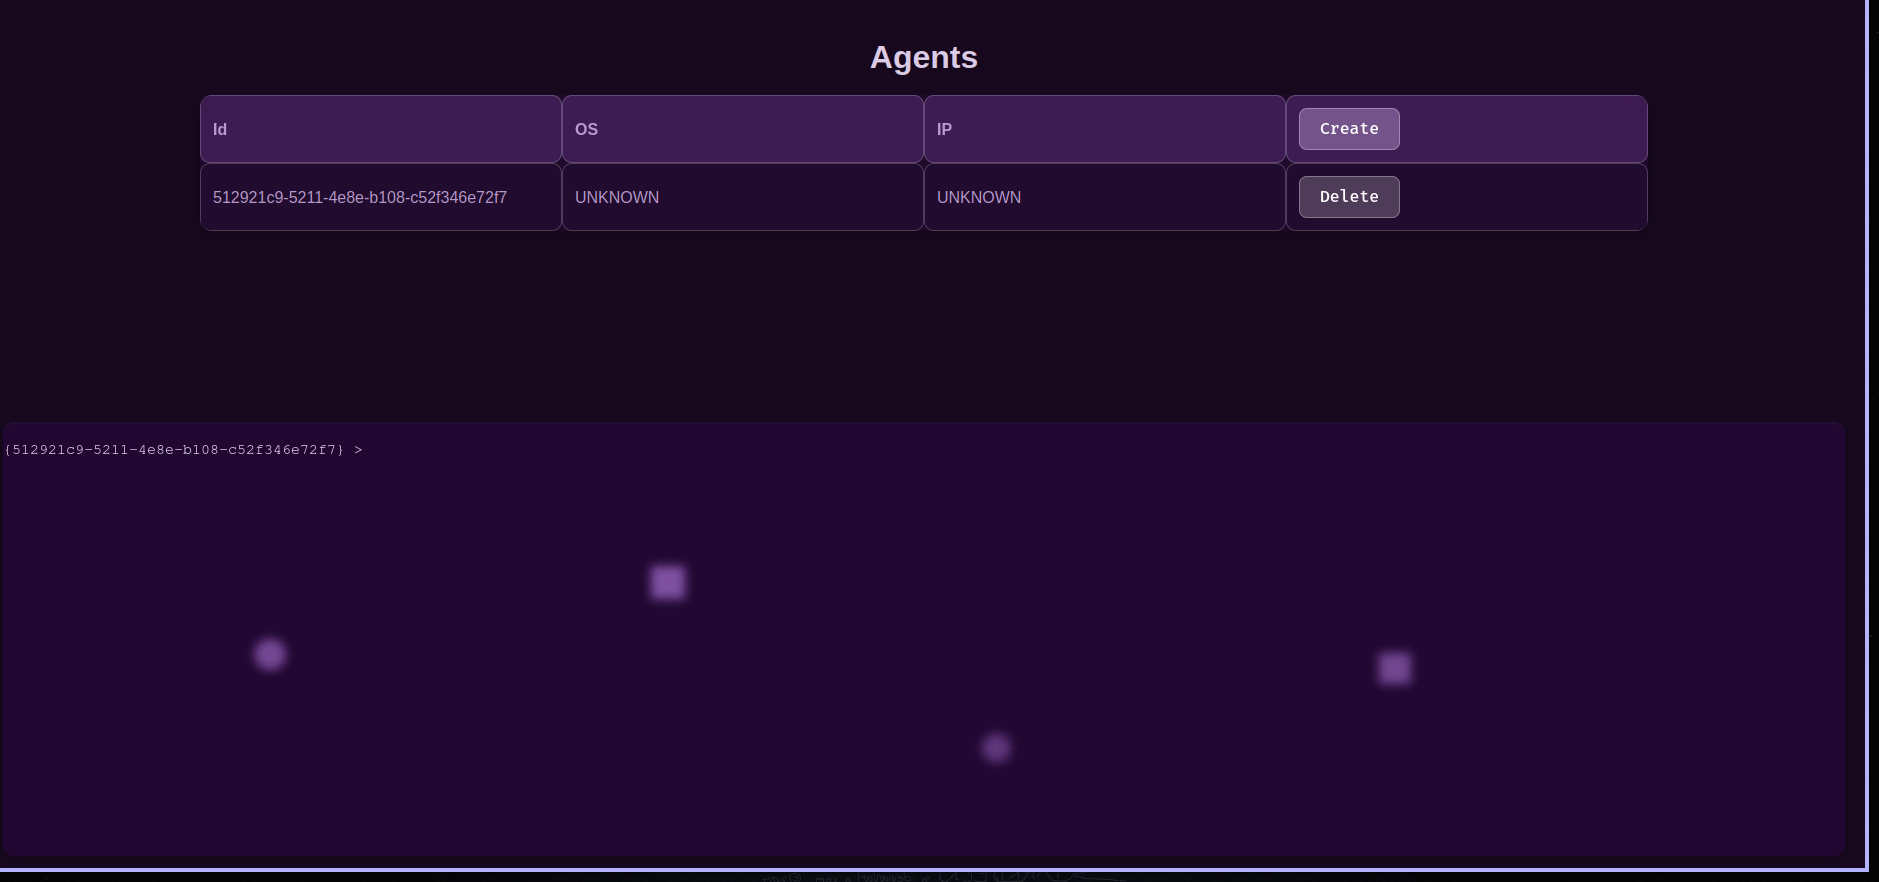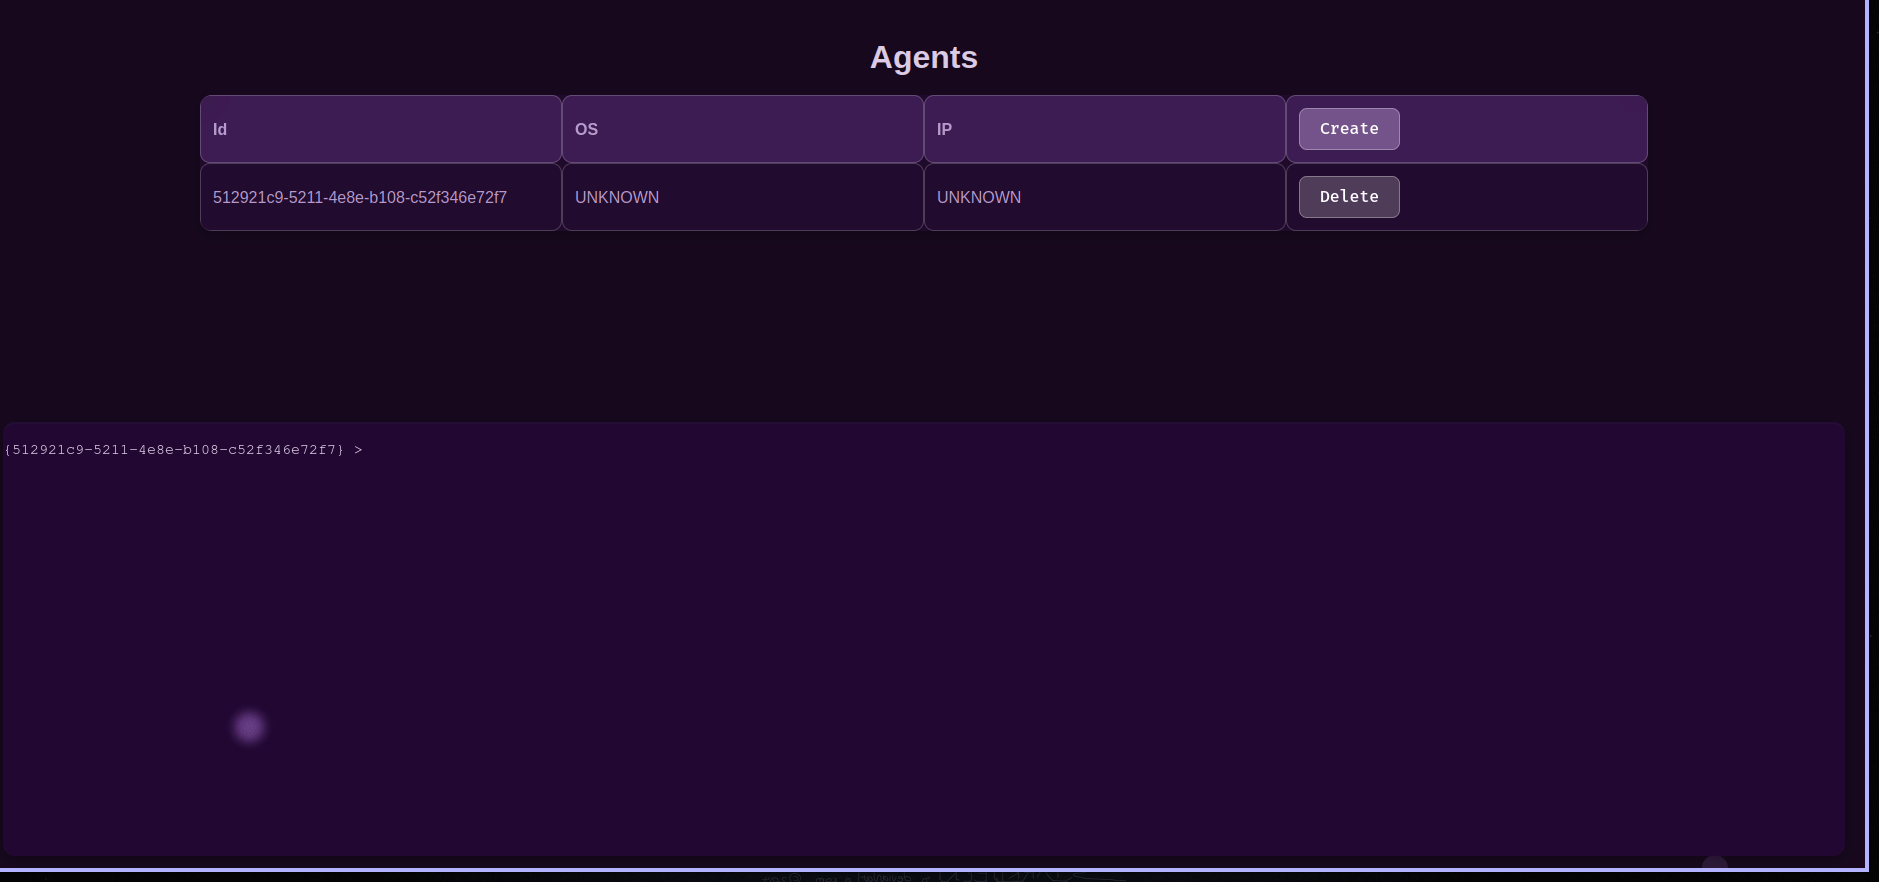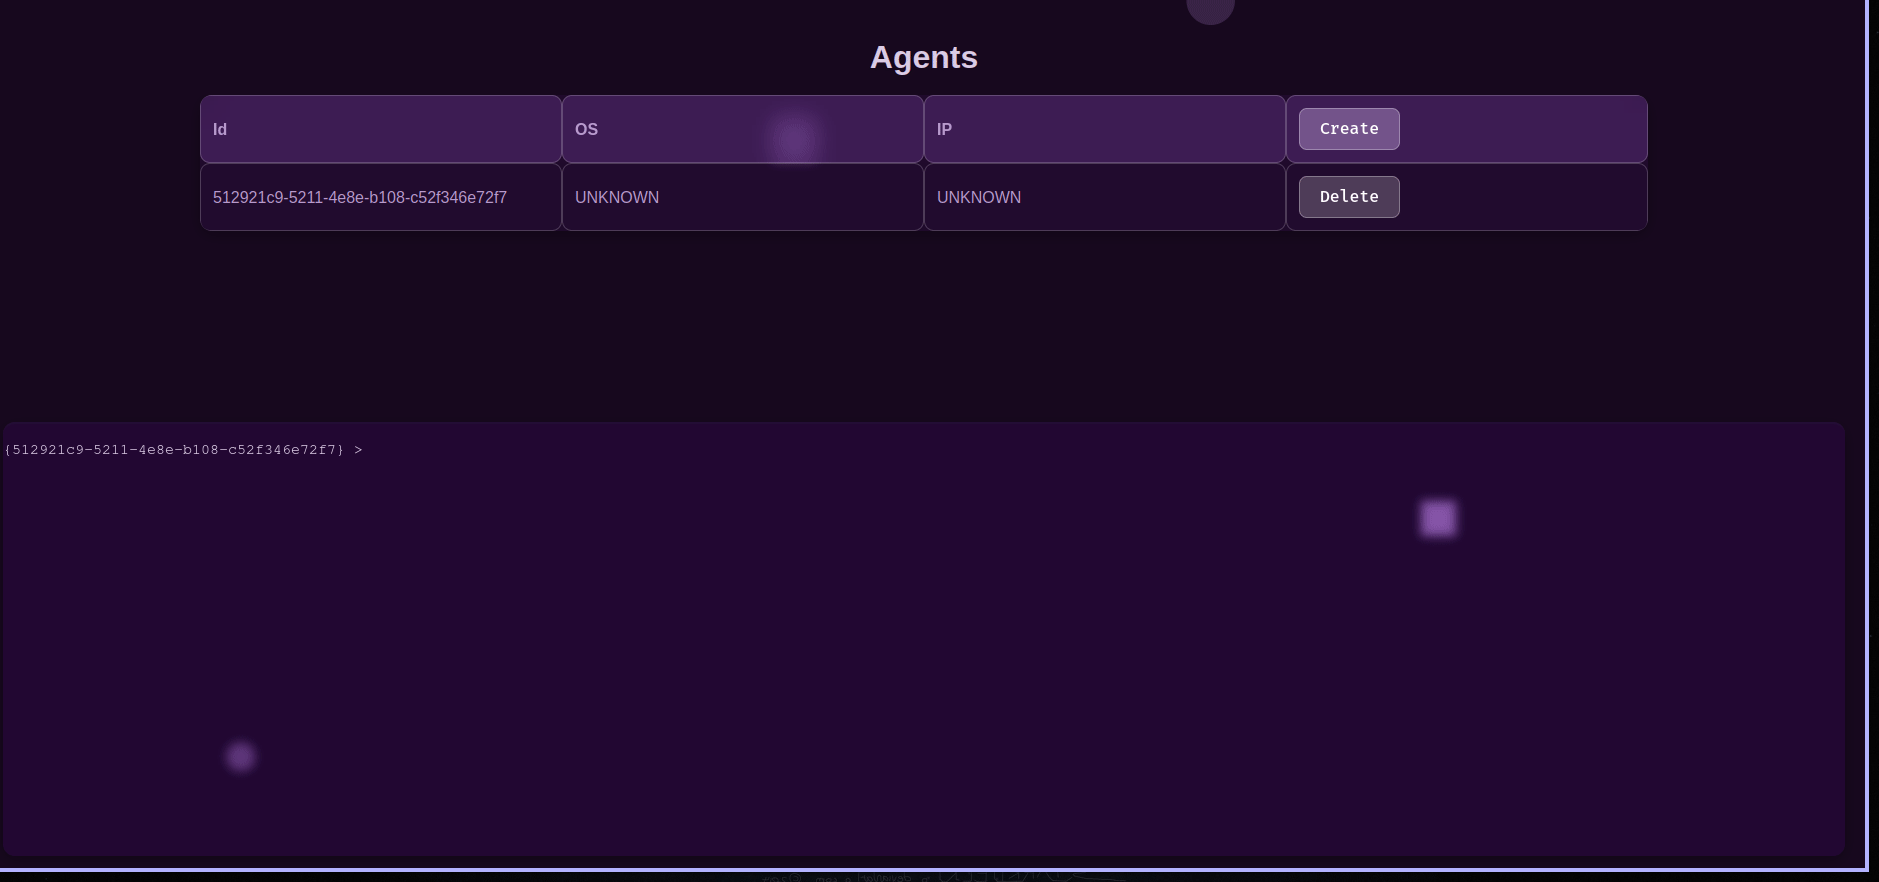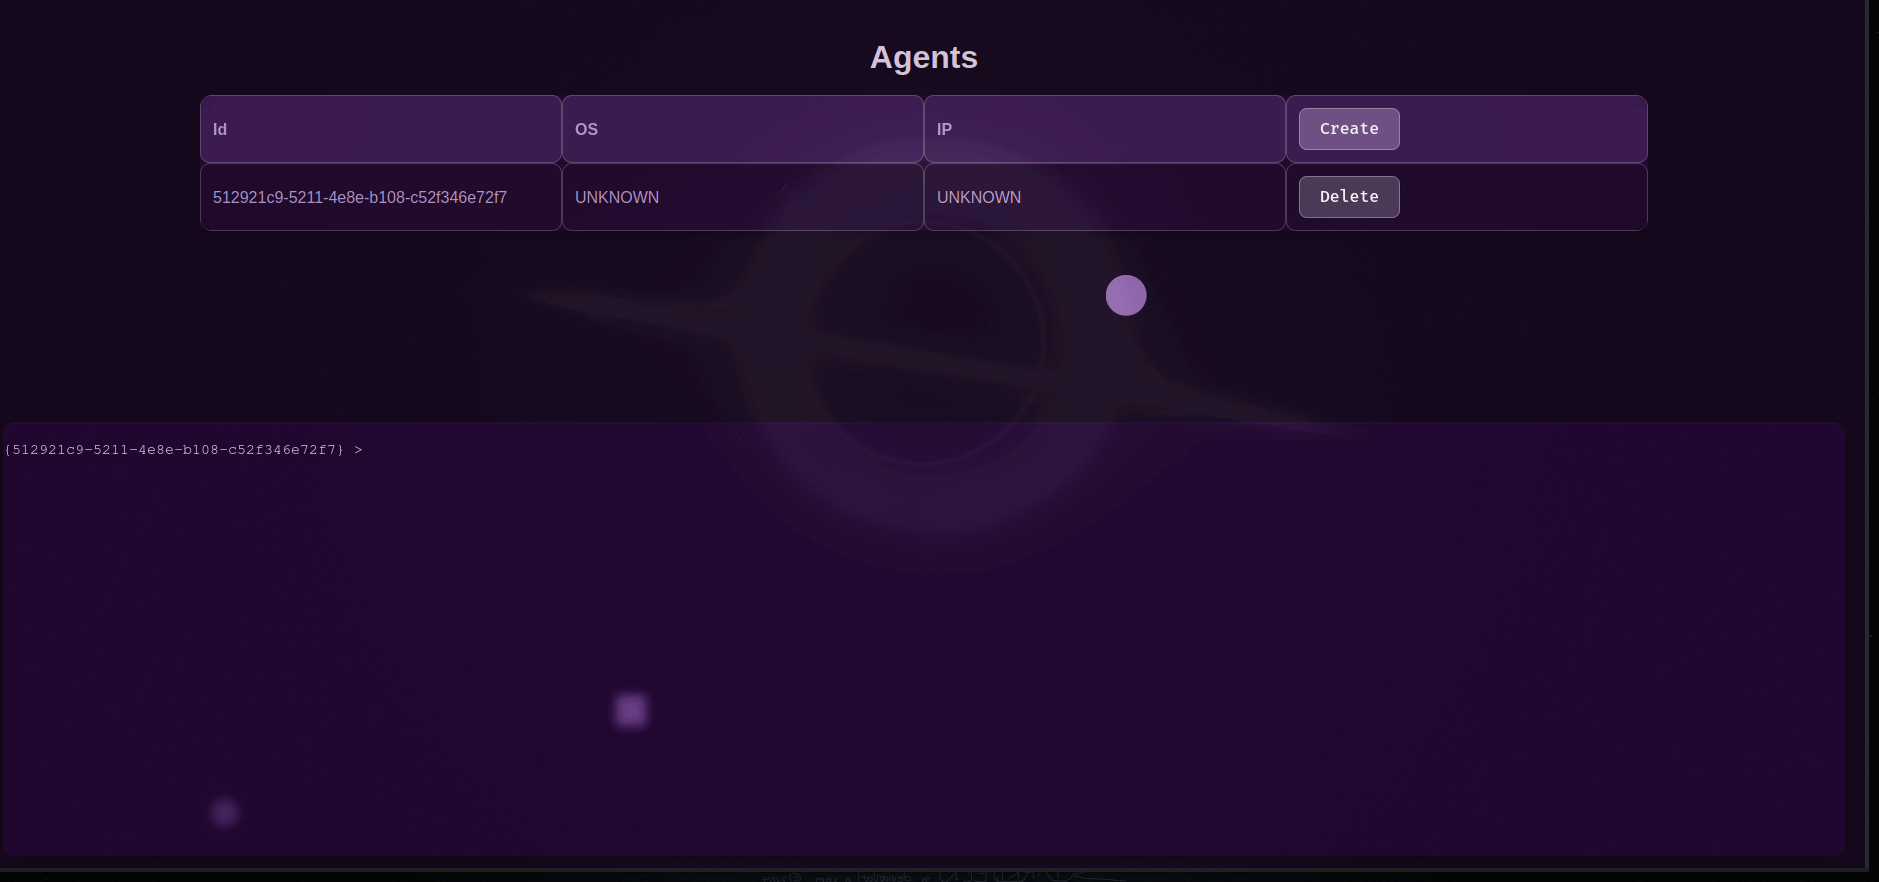
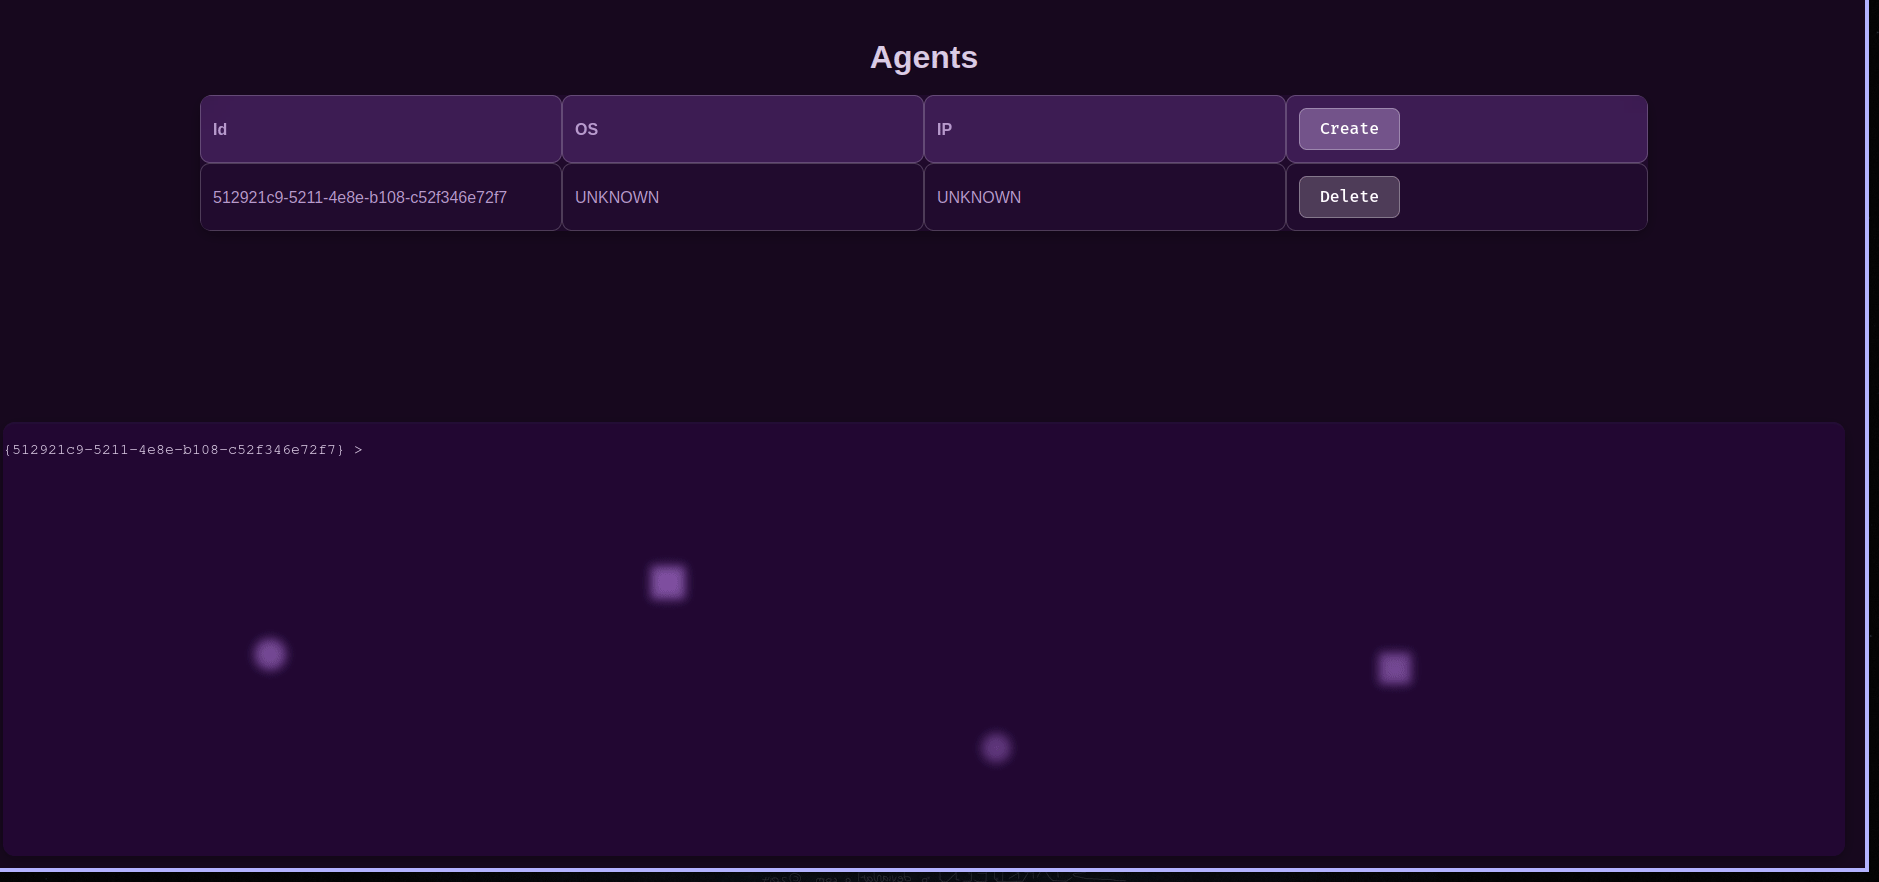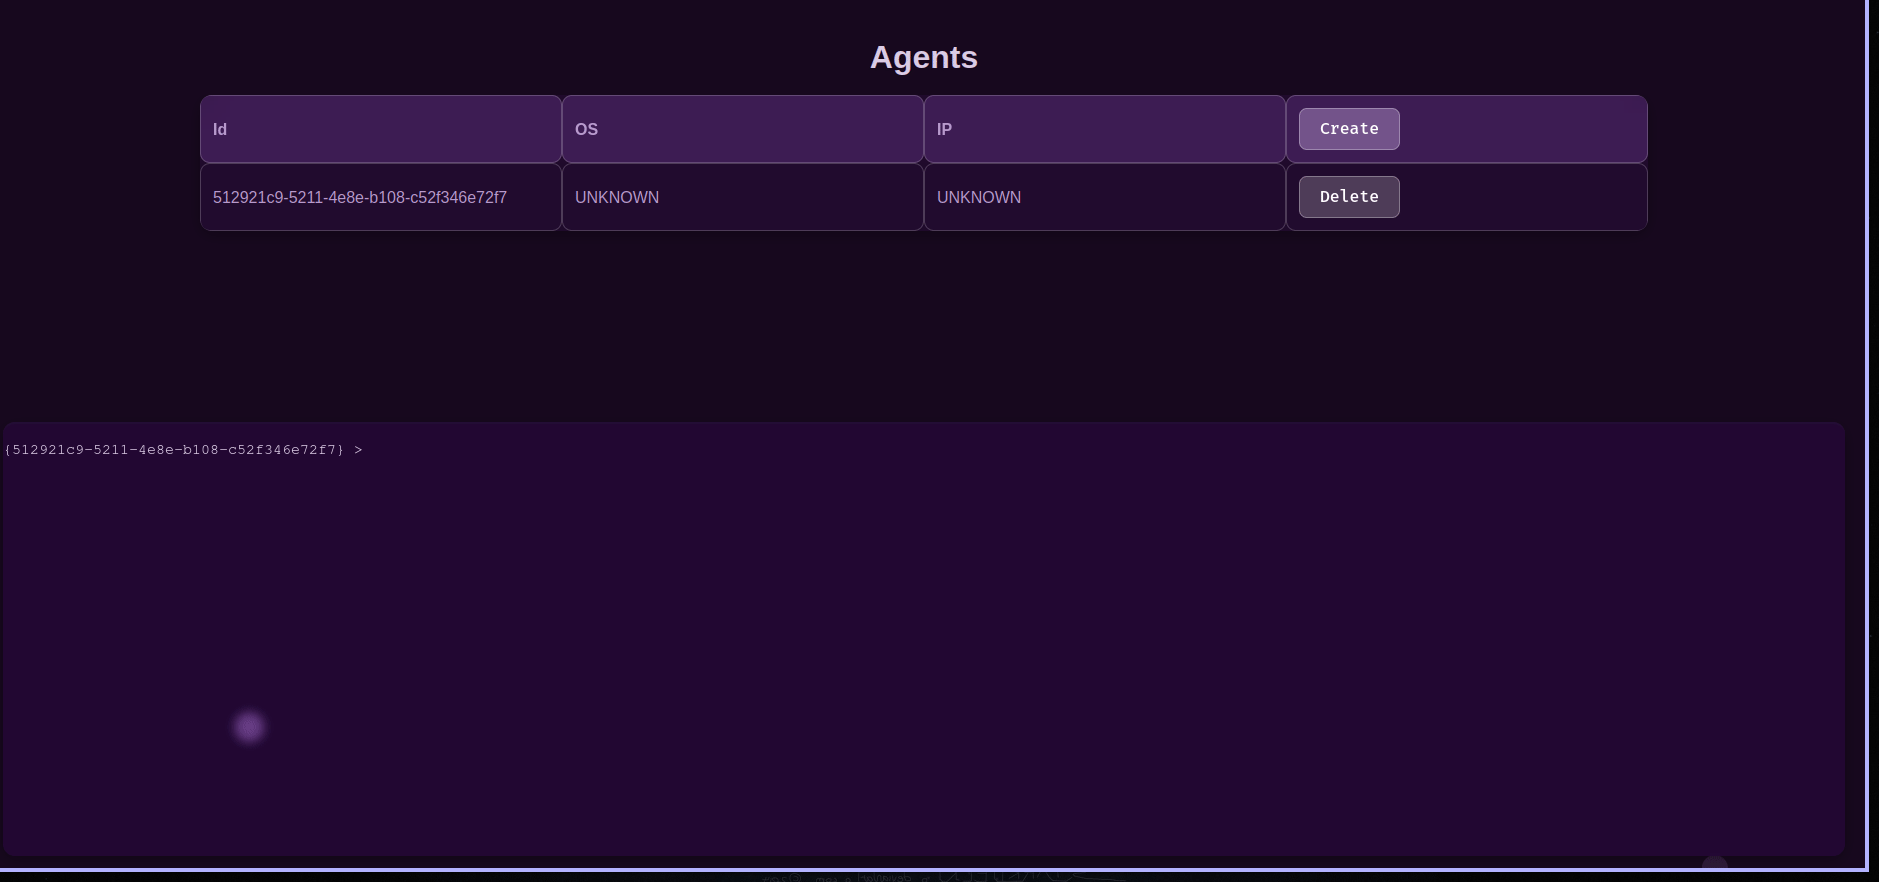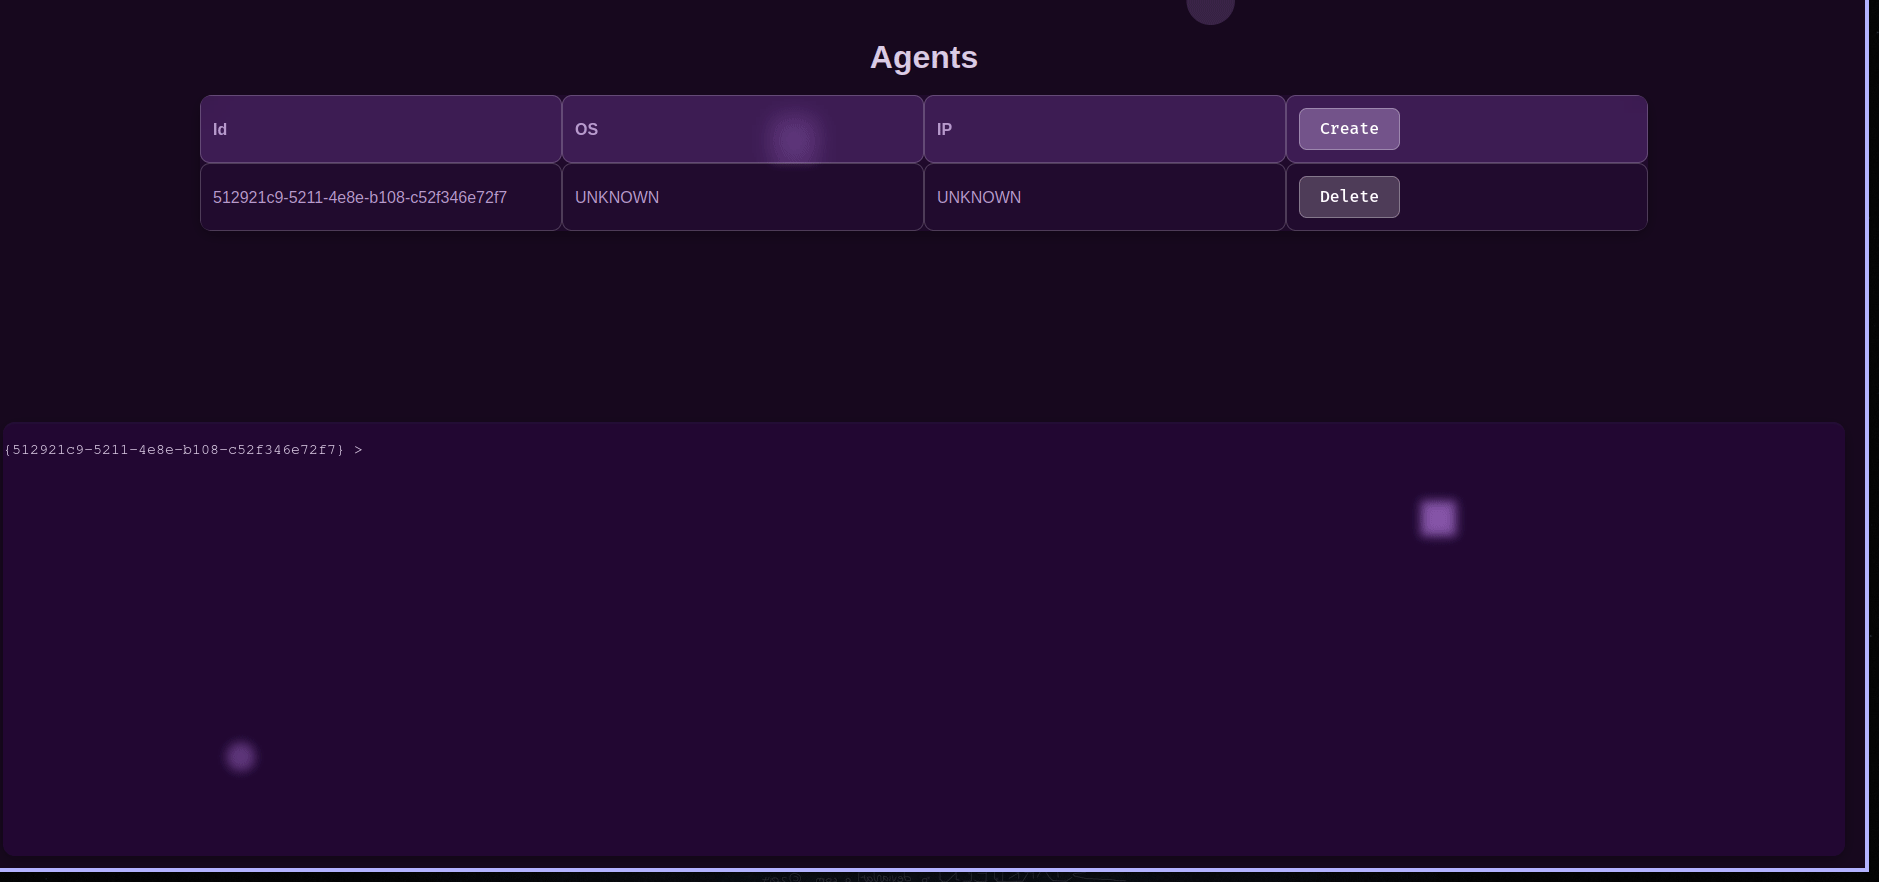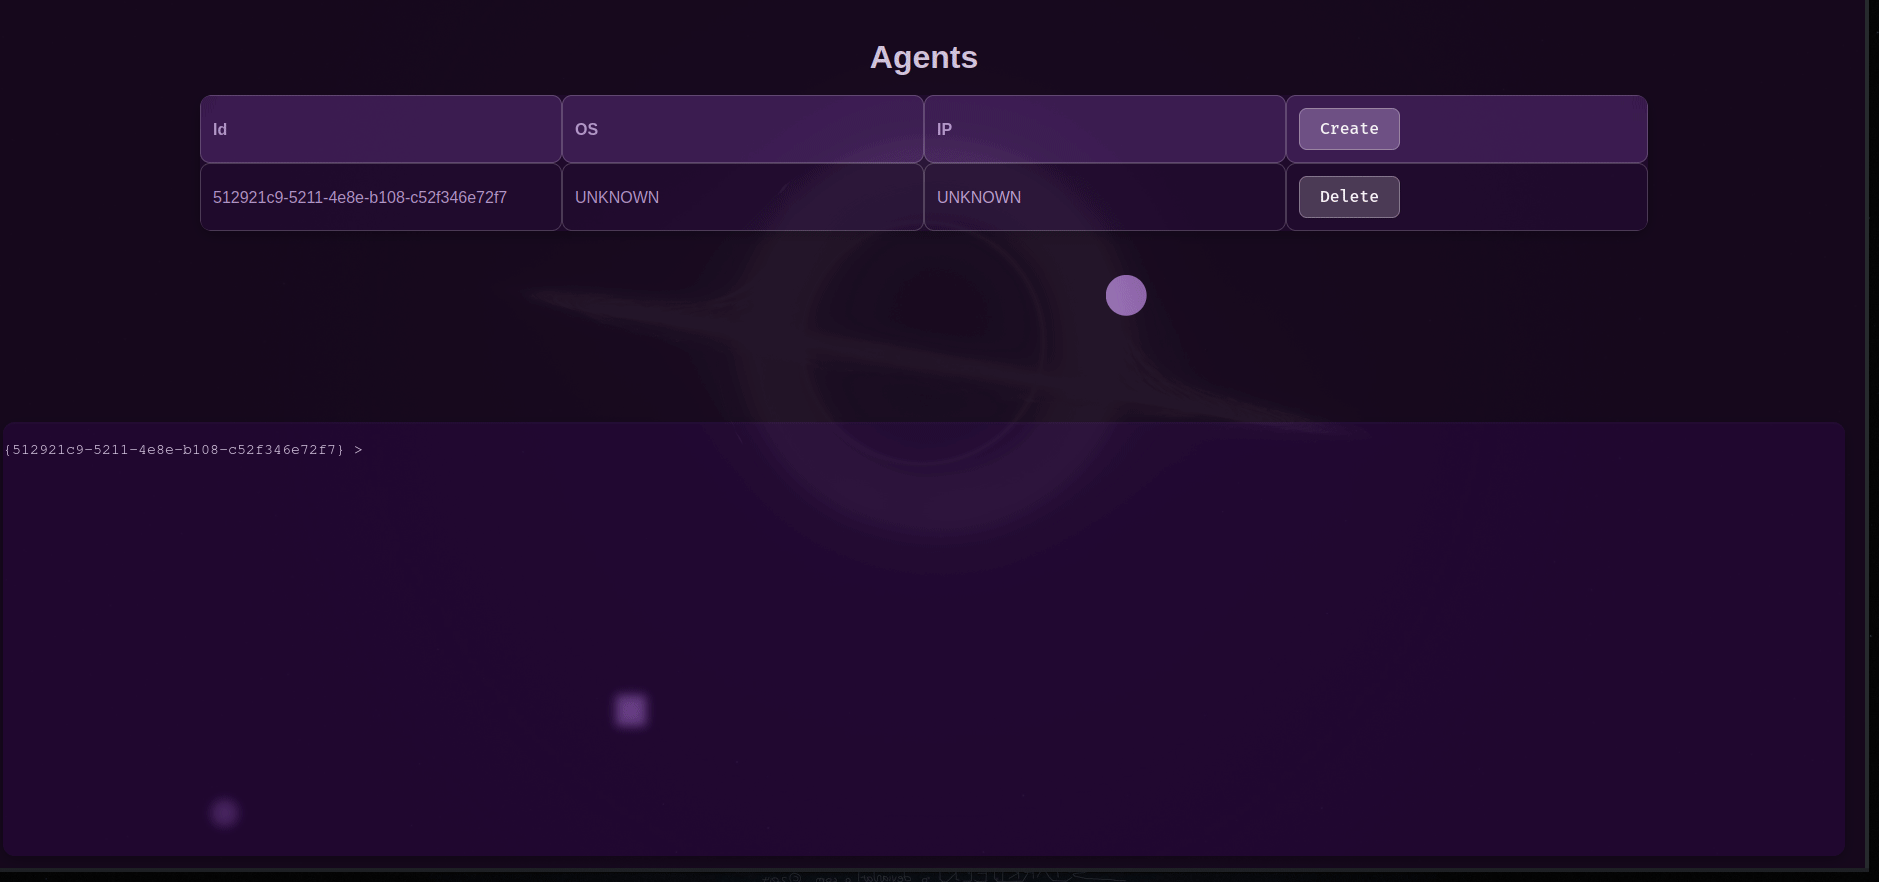
هذه لقطة شاشة نموذجية للواجهة الأمامية. محطة طرفية مدمجة وطريقة لإنشاء وحذف الوكلاء! لتشغيل الواجهة الأمامية، انتقل إلى webapp وشغّل docker compose up

وثائق العميل

وثائق العميل

وثائق واجهة برمجة التطبيقات (API)

وثائق لواجهة برمجة التطبيقات

مسارات جانب العميل:

جميع نقاط النهاية لجانب العميل تتطلب JWT الخاص بالمسؤول.

POST /api/config

تكوين قاعدة البيانات إذا كانت قاعدة البيانات على مضيف آخر غير المضيف الافتراضي

{
  "host": "localhost",
  "port": "6379",
  "db": "0"
}

مثال للاستجابة:

{"response": "تم تحديث التكوين!"}

GET /api/db/priv_key

الحصول على المفتاح الخاص لقاعدة البيانات للسماح بفك تشفير استجابات الأوامر.

مثال للاستجابة:

{"response": "المفتاح الخاص للخادم"}

POST /api/connections/<agent_id>/command

إرسال أمر إلى وكيل.

{
  "command": "string",
  "directory": ""
}

مثال للإخراج: 200

GET /api/connections/list

سرد جميع الاتصالات في قاعدة البيانات.

مثال للاستجابة:

{"response": ["agent1", "agent2"]}

GET /api/connections/<agent_id>/output

الحصول على مخرجات الأمر.

مثال للاستجابة:

{"response": مفكوك التشفير}

GET /api/connections/<agent_id>/close

إنهاء اتصال مع وكيل.

مثال للاستجابة:

{"response": "تم حذف agent123!"}

GET /api/connections/create

إنشاء معرف وكيل جديد ليتصل به وكيل جديد.

مثال للاستجابة:

{"response": "a52a7cca-5ca9-46ed-98c0-3ee694a97e45"}

GET /api/connections/<agent_id>/info

الحصول على معلومات حول اتصال مثل نظام التشغيل، المفتاح العام، الأمر، مخرجات الأمر، تاريخ الأوامر، المفتاح العام لجانب الخادم.

مثال للاستجابة:

{"response": 
    {
        "history": "", 
        "OS": "linux",
        "pubKey": "0x000000",
        "serverKey": "0x00000"
    }
}

نقاط نهاية الوكيل

POST /api/connections/register

تسجيل وكيل

{
  "hashedID": "string",
  "public_key": "string",
  "target_os": "string"
}

GET /api/connections/<hashed_agent_id>/command

يحصل الوكيل على أمر شل لتنفيذه. الأوامر التي يحصل عليها الوكيل مشفرة، راجع كود الوكيل لمعرفة كيفية فك تشفير الأوامر.

مثال للاستجابة:

{"response": "أمر"}

POST /api/connections/<hashed_agent_id>/output

إرسال مخرجات الأمر، المخرجات مشفرة ويتم فك تشفيرها بواسطة API عندما يطلبها عميل.

{
  "command_output": "string"
}

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





