

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BridgeBlock — تطبيق شريط قوائم macOS يكتشف ويمنع هجمات التجسير اللاسلكي عن طريق تعطيل وحدة AirPort تلقائيًا عند وجود اتصال إيثرنت. يتضمن نسخة CLI لمسؤولي النظام. | Kitploit
أدوات/GitLabGitLab/andrew_vanderbilt/bridgeblock
أدوات دفاعيةتدقيق Wi-Fiأمن الشبكاتأمن الشبكات اللاسلكية
GitLabandrew_vanderbilt/bridgeblock

BridgeBlock

تطبيق شريط قوائم macOS يكتشف ويمنع هجمات التجسير اللاسلكي عن طريق تعطيل وحدة AirPort تلقائيًا عند وجود اتصال إيثرنت. يتضمن نسخة CLI لمسؤولي النظام.

عرض المستودع
مشاركة
1138منذ 3 سنواتلم تتم المراجعة بعد


BridgeBlock

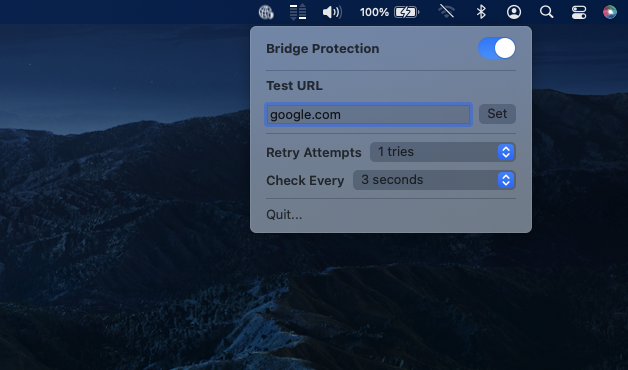
BridgeBlock هو تطبيق شريط قوائم يمنع هجمات التجسير اللاسلكي عن طريق كشف ظروف التجسير واتخاذ إجراء.
كما يتوفر منه إصدار لسطر الأوامر لمسؤولي الأنظمة.

الرعاة:
Vander Security: أدوات مفتوحة المصدر

التثبيت


مرخص تحت رخصة GPLv2.

إصدارات GitLab

يتم توفير ملفات مضغوطة لكل من الإصدار الرسومي وإصدار سطر الأوامر في صفحة الإصدارات. يمكنك فك ضغطها وتشغيلها من أي مكان، لكن من المحتمل أن ترغب في تثبيت الإصدار الرسومي في /Applications وإصدار سطر الأوامر في /usr/local/bin.

Homebrew

سيتم توفير حزم Homebrew في الإصدار 2.0، بانتظار ردود فعل المجتمع.

المتطلبات

macOS، 13.0 (فينتورا) أو أحدث.

المشكلات المعروفة

يعمل BridgeBlock عن طريق إيقاف تشغيل وحدة AirPort، لذا فإن أي وظيفة تعتمد عليها ستكون غير متاحة مؤقتًا أيضًا. AirDrop، AirPlay، فتح Apple Watch، إلخ. البيئات التي تحتاج إلى BridgeBlock من المحتمل أن تكون قد عطلت هذه الوظائف على أي حال.

لا يمكنك استخدام إصدار سطر الأوامر والإصدار الرسومي من BridgeBlock في نفس الوقت. سيتعارضان مع بعضهما البعض ويسببان سلوكًا غير منتظم لوحدة AirPort.

كيف يعمل BridgeBlock

يحصل BridgeBlock على قائمة بواجهات الشبكة في النظام، ثم يختبر كل واجهة إيثرنت للاتصال عن طريق اختبار اتصال عنوان URL الذي قدمته عبر كل واجهة. إذا كان الاتصال موجودًا، يتم إيقاف تشغيل وحدة AirPort. بدون اتصال WiFi، يتم منع قدرة المهاجم على التفاعل مع Mac عبر WiFi.

المساهمة

نحن ممتنون لجميع مساهمات المجتمع. إذا رأيت مشكلة، فلا تتردد في تقديم تقرير عن الخطأ وإرسال تصحيح إذا استطعت. يُتوقع من المساهمين معاملة الآخرين باحترام وكرامة. لا نهتم بحياتك الشخصية أو آرائك، لكن يجب ألا يكون ذلك شيئًا يجذب انتباهًا سلبيًا للمشروع.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





