Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/zux0x3a/tchopper
الحركة الجانبيةاختبار الاختراقالفريق الأحمر
GitHubzux0x3a/tchopper

TChopper

تنفيذ هجوم حركة جانبية عبر استغلال أسماء عرض الخدمات غير المفلترة لتهريب الملفات الثنائية كقطع إلى الجهاز الهدف.

عرض المستودعالموقع الإلكتروني
56735منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

TChopper

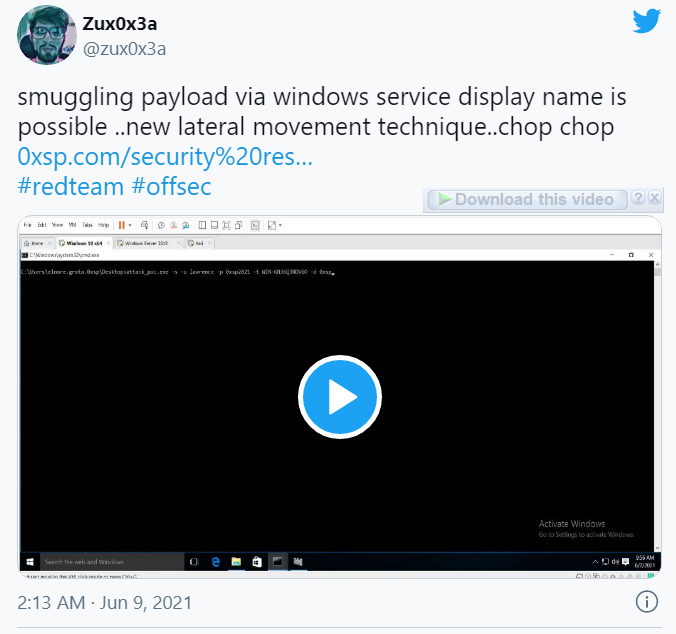
تقنية جديدة اكتشفتها مؤخرًا وأطلقت عليها اسم (Chop chop) للحركة الجانبية باستخدام أسماء عرض خدمات ويندوز و WMI عن طريق تهريب الملف الخبيث على شكل أجزاء base64 وأتمتة العملية باستخدام أداة TChopper.
image

image

كيفية عمله

  • ستحصل الأداة على الملف الذي ترغب في تهريبه وتشفيره كـ base64 في تيار الذاكرة
  • تقسيم طول كل سطر ليتناسب مع طول 150-250 حرفًا (250 هو الحد الأقصى المسموح به لمعامل lpDisplayname للخدمة https://docs.microsoft.com/en-us/windows/win32/api/winsvc/nf-winsvc-createservicea).
  • بالنسبة لهجوم chop chop، ستنشئ الأداة خدمة فريدة لكل جزء مقسم => تشغيل الخدمة => ثم حذفها لتجنب التكرار أو يمكنك اختيار وضع تعديل الخدمة فقط ليكون أسرع وأكثر استقرارًا عن طريق اختيار خيار وضع الهجوم (-m)
  • لاحقًا، ستعدل الأداة معامل lpbinarypath للخدمة بسطر الأوامر المطلوب لجلب اسم عرض الخدمة وتوجيه النتائج إلى tmp_payload.txt
  • أخيرًا، بعد الانتهاء من تسليم جميع أجزاء الملف كـ base64، ستنشئ الأداة خدمة أخرى لفك تشفير المحتوى إلى ملف تنفيذي صالح وتشغيله

أما إذا كنت تقوم بحركة جانبية باستخدام تقنية WMI، يمكنك أيضًا استخدام Chopper لتحقيق ذلك

  • سيقوم TChopper بمصادقة جلستك باستخدام WMI
  • إنشاء عدة عمليات واستخدام أمر فريد من باورشيل لتوجيه كل جزء إلى c:\users\public\chop.enc
  • إنشاء عملية أخيرة لاستخدام certutil لفك تشفير المحتوى إلى ثنائي وتنفيذه

image

الاستخدام

# وضع chop chop
chopper.exe -s -u USERNAME -p PASSWORD -d DOMAIN -f BINARYLOCAL PATH

# chop chop منتهية
chopper.exe -m -u USERNAME -p PASSWORD -d DOMAIN -f BINARYLOCAL PATH

# استخدام WMI للتهريب
chopper.exe -w -u DOMAIN\USERNAME -p PASSWORD -t MACHINE -f LOCALBINARYPATH

https://youtu.be/xbvhzHul7w0

البحث المفصل

http://0xsp.com/security%20research%20&%20development%20(SRD)/smuggling-via-windows-services-display-name-lateral-movement

أظهر الدعم

أصنع أدوات اختبار اختراق لمجتمع المصادر المفتوحة، أظهر دعمك https://paypal.me/0xsp

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








