
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-26818 — استغلال CVE-2023-26818 لتجاوز TCC في MacOS عبر Telegram | Kitploit
أدوات/GitHubGitHub/zeyad-azima/cve-2023-26818
تصعيد الامتيازاتالاستغلالالأوراق والأبحاثالتعلم والتعليم
GitHubzeyad-azima/cve-2023-26818

CVE-2023-26818

استغلال CVE-2023-26818 لتجاوز TCC في MacOS عبر Telegram

عرض المستودع
1864منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

إخلاء مسؤولية

تم إنشاء هذا الاستغلال فقط لأغراض البحث وتطوير تقنيات دفاعية فعّالة. وليس المقصود استخدامه في أي أنشطة خبيثة أو غير مصرح بها. يخلي المؤلف ومالك البرنامج مسؤوليتهما عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. يُطلب من المستخدمين استخدام هذا البرنامج بمسؤولية ووفقًا للقوانين واللوائح المعمول بها فقط. ليس للاستخدامات غير الأخلاقية.

CVE-2023-26818

استغلال CVE-2023-26818 لتجاوز TCC في MacOS عبر Telegram. يمكنك قراءة تحليل الثغرة الجزء 1 والجزء 2 لتجاوز وضع الحماية (sandbox).
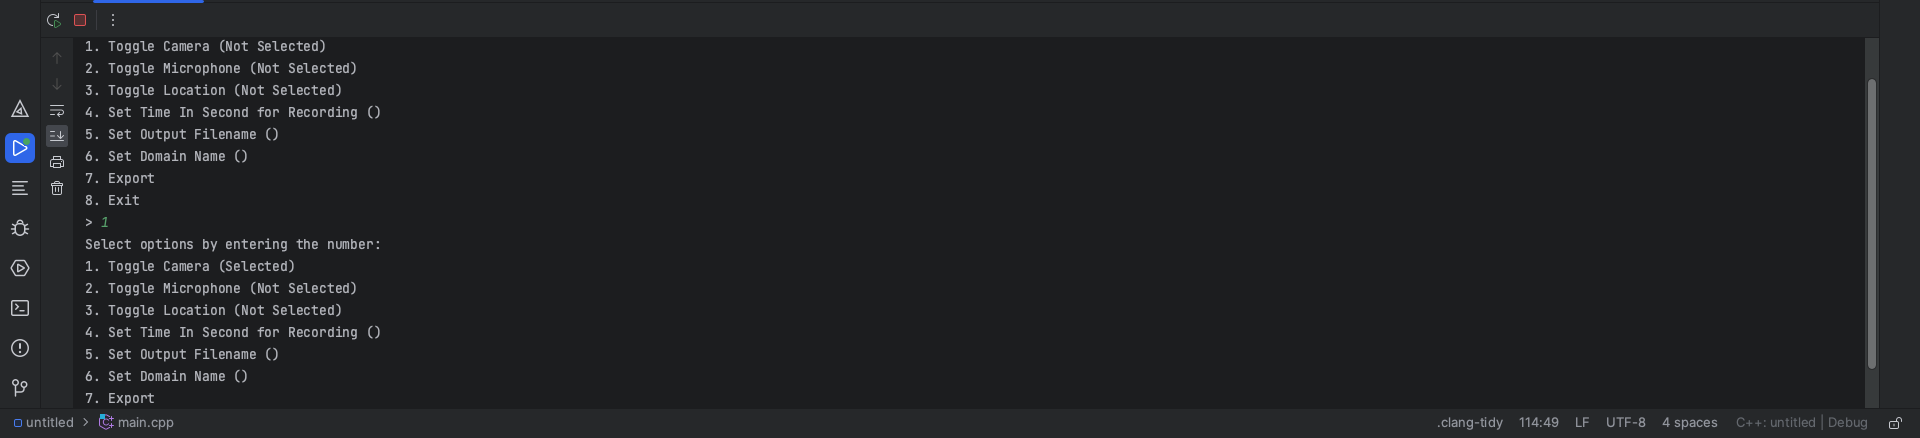
لقطة شاشة 2023-09-11 الساعة 8:43:14 مساءً

فيديو

CVE-2023-26818

التجميع اليدوي والاستخدام

الكاميرا

gcc -dynamiclib -framework Foundation -framework AVFoundation Camexploit.m -o Cam.dylib

صورة

الميكروفون

gcc -dynamiclib -framework Foundation -framework AVFoundation Micexploit.m -o Micexploit.dylib

صورة

الموقع

gcc -dynamiclib -framework Foundation -framework CoreLocation -framework AVFoundation Locexploit.m -o Locexploit.dylib

صورة

تنزيل الأداة