 yunnijian/oneplus16-jailbreak
اختراق OnePlus 16 (PYB110): CVE-2026-98260 + KernelSU / KernelSU Next / BakaSU / SukiSU Ultra LKM

أداة كسر الحماية بنقرة واحدة لجهاز OnePlus 16 (PYB110).
على OnePlus 16 (PYB110، SM8950، Android 17 / ColorOS، النواة 6.18.21-android17-5-gf957accaf563-ab15926176-4k)، عبر رفع الصلاحيات باستخدام CVE-2026-98260-6.18 / CVE-2026-98260-6.12، وتحميل root على مستوى النواة (KernelSU / FinaSU / KernelSU Next / BakaSU / SukiSU Ultra) كأداة بنقرة واحدة مع الشيفرة المصدرية.
الجهاز غير مفتوح الـ BL، والبداية تكون بـ adb shell فقط (uid 2000). تقوم الأداة بقيادة الـ exploit على الجهاز بصلاحية shell عبر Stellar (افتراضيًا) أو Shizuku، وتحمّل في النهاية LKM مُجمّعًا خصيصًا لنواة GKI 6.18.21 الخاصة بالجهاز: كلا فرعي 98260 (6.18 و6.12) يسلكان مسار ksud late-load، ولم يعد يتضمن KernelSU LKM مدمجًا، ولم يعد يستخدم insmod كخيار احتياطي.
مخصص فقط لأبحاث النظام على الأجهزة المملوكة. توجد مخاطر تسابق وإعادة تشغيل، راجع قسم «المخاطر».
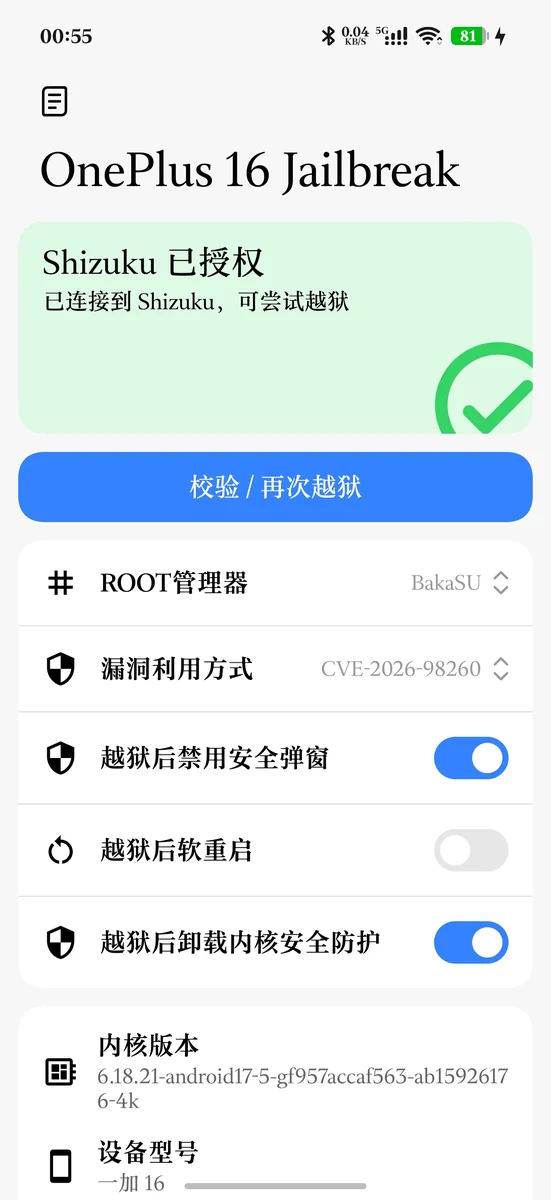
CVE-2026-98260-6.18، يستخدم أداة Rust أحادية المدخل t98260 (تضمين نبات C الحالي: exec + POSIX timer UAF، كتابة مؤشر cred مزيف؛ عملية cred الفرعية تُحمَّل متأخرًا مرة واحدة، بدون rootd)؛ CVE-2026-98260-6.12 كذلك هو مدخل Rust أحادي t61269 (بدون rootd، البنية مطابقة لـ t98260). كلاهما يمر فقط عبر ksud late-load.main db6263d3 (v3.3.1-27-gdb6263d3، versionCode 32707) باستخدام GKI 6.18.21 المحلي، بحجم 382,232 B، وجميع الـ 229 UNDEF قابلة للحل عبر syms.txt، وتم التحقق على جهاز حقيقي؛ ksud بنفس الإصدار (6,618,008 B، uapi 6). يجب على المدير استخدام نفس إصدار KernelSU_v3.3.1-27-gdb6263d3_32707-release.apk (بنفس توقيع الإصدار القديم 32680، adb install -r يستبدله مباشرة)؛ supercall الخاص بالمدير القديم لا يزال يعمل، لكنه يفتقر إلى ميزات UAPI6 الجديدة مثل preinit للوحدات. ملاحظة: ksud الخاص بـ UAPI6 يجب أن يقترن بـ LKM من UAPI6 (يتحقق ksud عند الإقلاع)، ولا يمكن خلطه مع LKM القديم من الإصدار 5.35253 (بعد v4.2.0-rc3 وهو 5785bdb8، 4.2.0-rc3-82، uapi 6)، LKM بحجم 435,616 B؛ المدير بنفس توقيع 35252 يمكن استبداله مباشرة بـ adb install -r (35252 تم التحقق منه على جهاز حقيقي، و35253 هو مزامنة إصدار).master 9b32bde4 بحجم 496,744 B (جميع UNDEF الـ 232 مطابقة)، ksud بحجم 7,561,328 B (uapi 6)، المدير v1.3.2 (33090)؛ يستخدم KSU_DYNAMIC_MANAGER للتوقيع الديناميكي (ksud dynamic set-apk).dev da0b3f37 (v3.4.2-87-gda0b3f37، versionCode للمدير 33442) بحجم 489,264 B، ksud بحجم 7,611,344 B (uapi 6)؛ المدير يُثبّته المستخدم، متاح للاختيار في التطبيق، وتم التحقق على جهاز حقيقي (33442-6).v4.3.0 (HEAD e67b14e6) بحجم 545,040 B، ksud بحجم 7,858,624 B (uapi 6)، المدير 41100؛ تم التحقق على جهاز حقيقي لكل من 41068 و4.3.0 (41100-6).t61269 (يضمّن النسخة المعدّلة في هذا المستودع exploit/src/t61269_plant.c من timer.c الخاص بـ YuKongA/CVE-2026-98260). منذ v1.68 تمت المواءمة الكاملة مع 6.18: تم حذف rootd / t61269_su / run612.sh، preflight داخل العملية → UAF fake cred → عملية cred الفرعية تُحمَّل متأخرًا مرة واحدة عبر ksud late-load --kmi android16-6.12 ثم تتوقف، والإنهاء يتم عبر نفس مجموعة finish_manager المتوازية، ودلالات مخرج الفشل/إعادة التشغيل في نفس boot متطابقة (الفروق في قسم 6.12). المسار القديم كان قد نجح على PLZ110 باستخدام SukiSU 41100؛ النسخة أحادية المدخل تحتاج إلى إعادة اختبار على جهاز 6.12.69.NavigationBar من COUI): الرئيسية هي إعدادات مجمّعة (قائمة منسدلة لمدير ROOT + مدخلا «الميزات الإضافية» و«دليل الاستخدام»؛ سلسلة الثغرة تُختار تلقائيًا حسب النواة: 6.18.21→6.18، 6.12.69→6.12)، صفحة السجلات تعرض التشغيل الحالي بشكل متدفق، وصفحة السجل التاريخي تحفظ السجل الكامل لكل تشغيل (filesDir/history/<时间戳>.log، يمكن عرضه/حذفه، السحب لليسار على العنصر يكشف زر «تصدير»، بالنقر يتم تصدير .log واستدعاء مشاركة النظام)؛ تم بناء APK موقّع بـ release v1.91 (6,547,292 B، md5 2b81b5c48c01df25d78189b55a8d0f32).roro2239/Stellar، فرع Shizuku المتقدم، SDK com.github.roro2239:Stellar-API:1.0.3) له الأولوية، وShizuku كبديل احتياطي؛ يسجّل Manifest كلاً من StellarProvider وShizukuProvider، ويختار وقت التشغيل الواجهة الخلفية المتاحة بترتيب Stellar → Shizuku، وطلبات الأذونات/newProcess تمر عبر الواجهة الخلفية المختارة.t98260، ومدخل 6.12 الأحادي t61269، وملفي SUSFS ko، وhybridmount-6.18.21.ko الخاص بـ 6.18 (assets/pyb110 بحجم ~8 MB، APK release بحجم ~6.3 MB)؛ لم يعد يضمّن ksud، بل يُنفَّذ وقت التشغيل من lib/arm64 في APK المدير المثبّت، لذلك يجب أولاً تثبيت المدير المختار.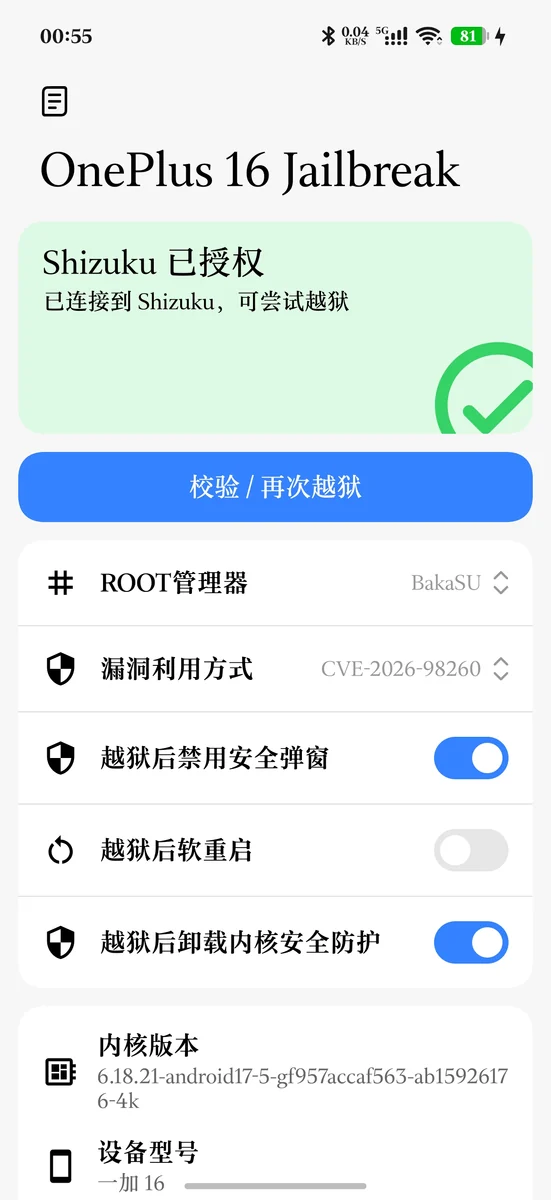 1 · صفحة إعدادات التطبيق |
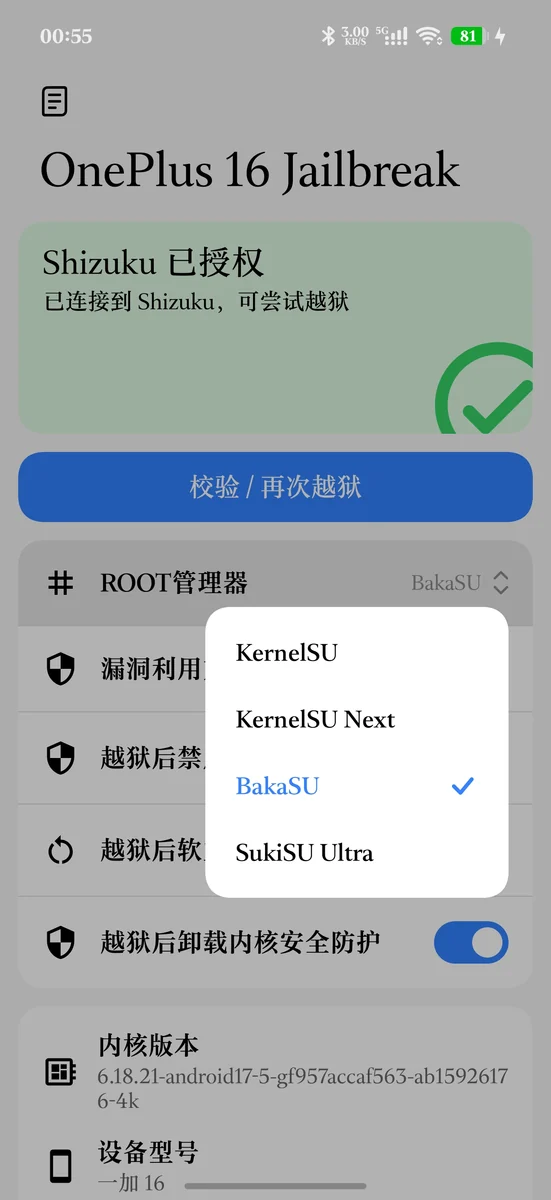 3 · مدير ROOT |
||
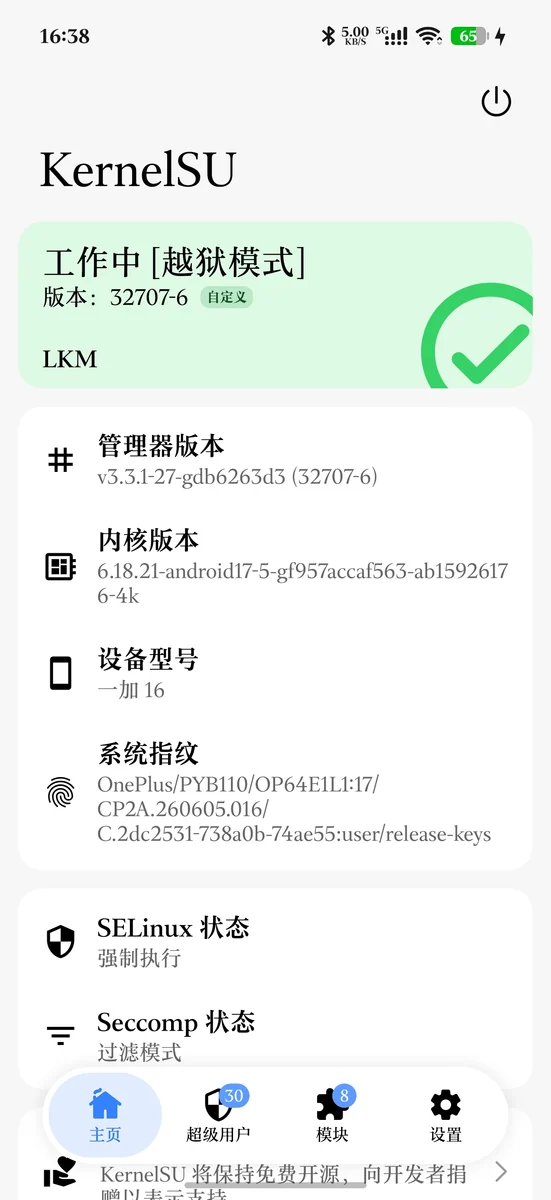 4 · مدير KernelSU |
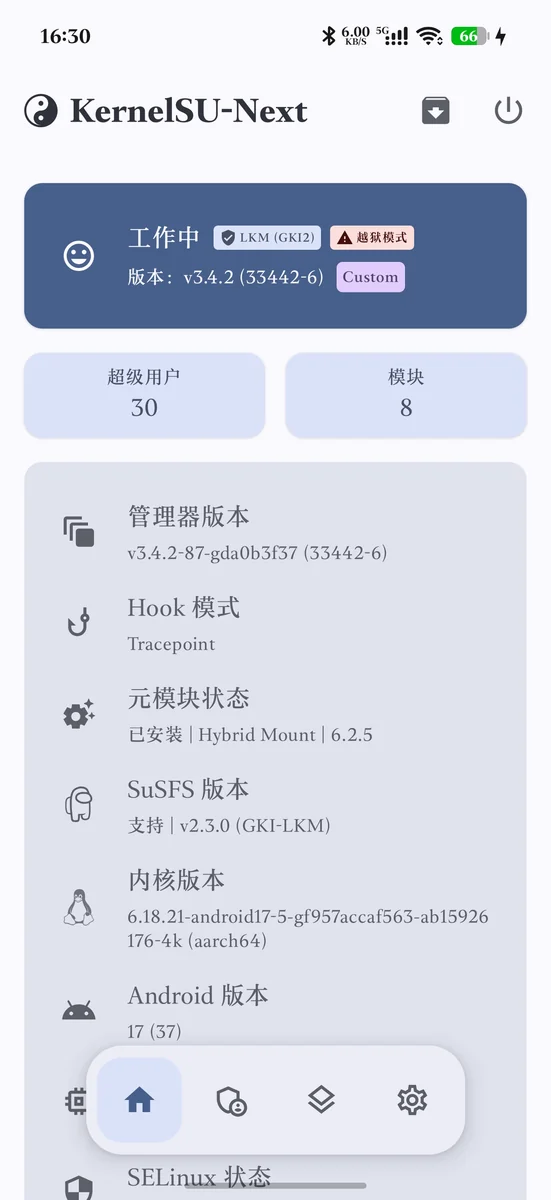 5 · مدير KernelSU-Next |
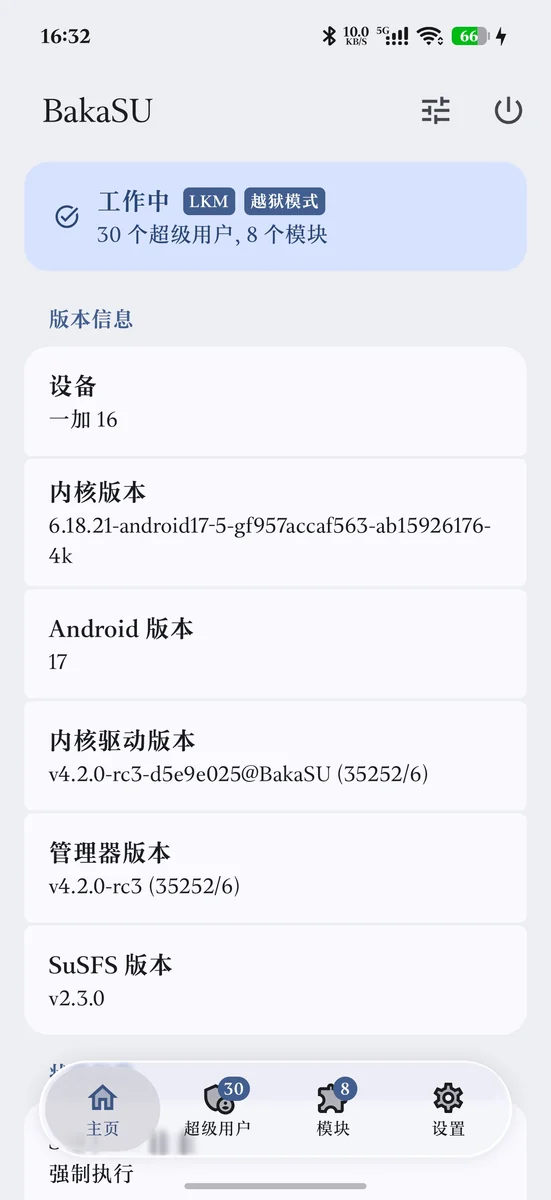 6 · مدير BakaSU |
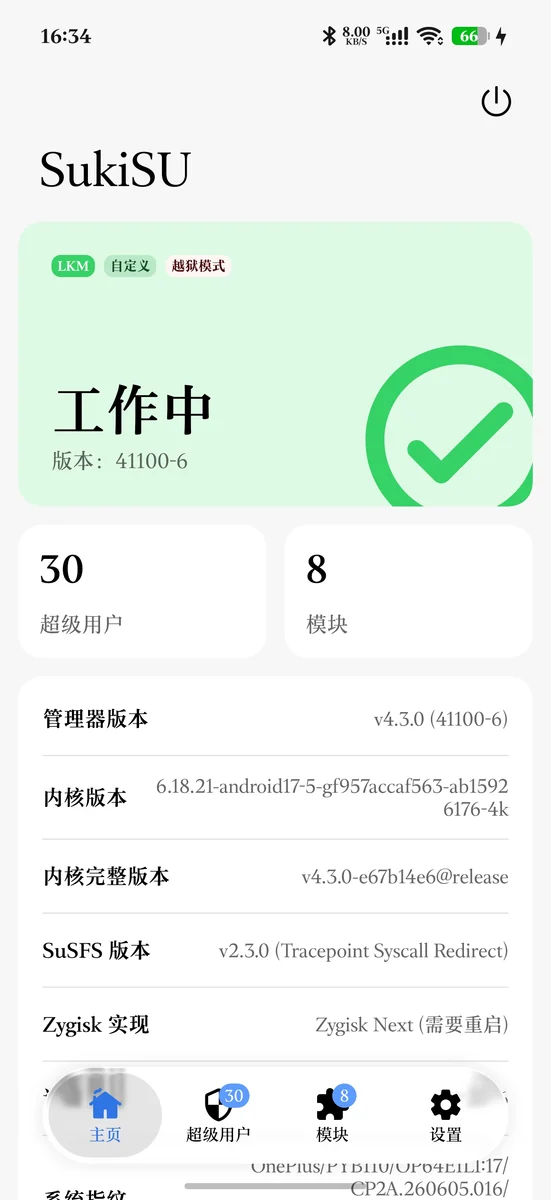 7 · مدير SukiSU Ultra |
┌────────────────────────────────┐
│ App (Kotlin/Compose/COUI)      │
│  - ROOT 管理器(链按内核自动)│
│  - 拓展功能 / 日志页           │
└───────────────┬────────────────┘
                │ Shizuku (uid 2000)
                ▼
┌───────────────────────────────────────────────┐
│ /data/local/tmp/pyb110-<boot_id>-<epoch>/     │
│  98260 6.18:t98260 (Rust 单入口)             │
│   1 C plant --auto 进程内 preflight           │
│     (内核 release / trace 通道)             │
│   2 UAF / 自推 slide → 假 cred → 子进程       │
│     一次性 late-load(只调一次,带 --kmi)     │
│   3 等 KSU / su → ksud install                │
│   4 SUSFS / 截图恢复 / 管理器拉起 并行收尾     │
│  98260 6.12:t61269(Rust 单入口)           │
│  两条都从已安装管理器 APK 原地执行 ksud;      │
│  不再部署 ksu-base*.ko / syms / prep_* /      │
│  forker / take_slide / t64560_*               │
└───────────────┬───────────────────────────────┘
                ▼
┌────────────────────────────────┐
│ 内核:ksud late-load 内嵌 LKM  │
│  - su / 管理器加冕             │
│  - allow_shell=1               │
│  - 可选 susfs_guard_lkm*.ko    │
└────────────────────────────────┘
النقاط الرئيسية:
CVE-2026-98260 (t98260، نقطة دخول واحدة بلغة Rust)
