

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
TiEtwAgent — عامل كشف حقن الذاكرة PoC المستند إلى ETW، لأغراض البحث الهجومي والدفاعي | Kitploit

أدوات/GitHubGitHub/xuanxuan0/tietwagent
أدوات دفاعيةتحليل الذاكرة الجنائيتحليل البرمجيات الخبيثةالتعلم والتعليم
GitHubxuanxuan0/tietwagent

TiEtwAgent

عامل كشف حقن الذاكرة PoC المستند إلى ETW، لأغراض البحث الهجومي والدفاعي

عرض المستودع
3004636منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

TiEtwAgent - كشف حقن العمليات المستند إلى ETW

msbuild

تم إنشاء هذا المشروع للبحث وبناء واختبار حالات استخدام مختلفة لكشف حقن الذاكرة وتقنيات تجاوزها. يستخدم الوكيل موفر تتبع الأحداث Microsoft-Windows-Threat-Intelligence، كبديل أكثر حداثة واستقرارًا للربط في وضع المستخدم (Userland-hooking)، مع فائدة الرؤية في وضع النواة.

يعتمد المشروع على مكتبة microsoft/krabsetw لإعداد ETS واستهلاكه.

يمكن العثور على مقالة مدونة مصاحبة هنا: https://blog.redbluepurple.io/windows-security-research/kernel-tracing-injection-detection
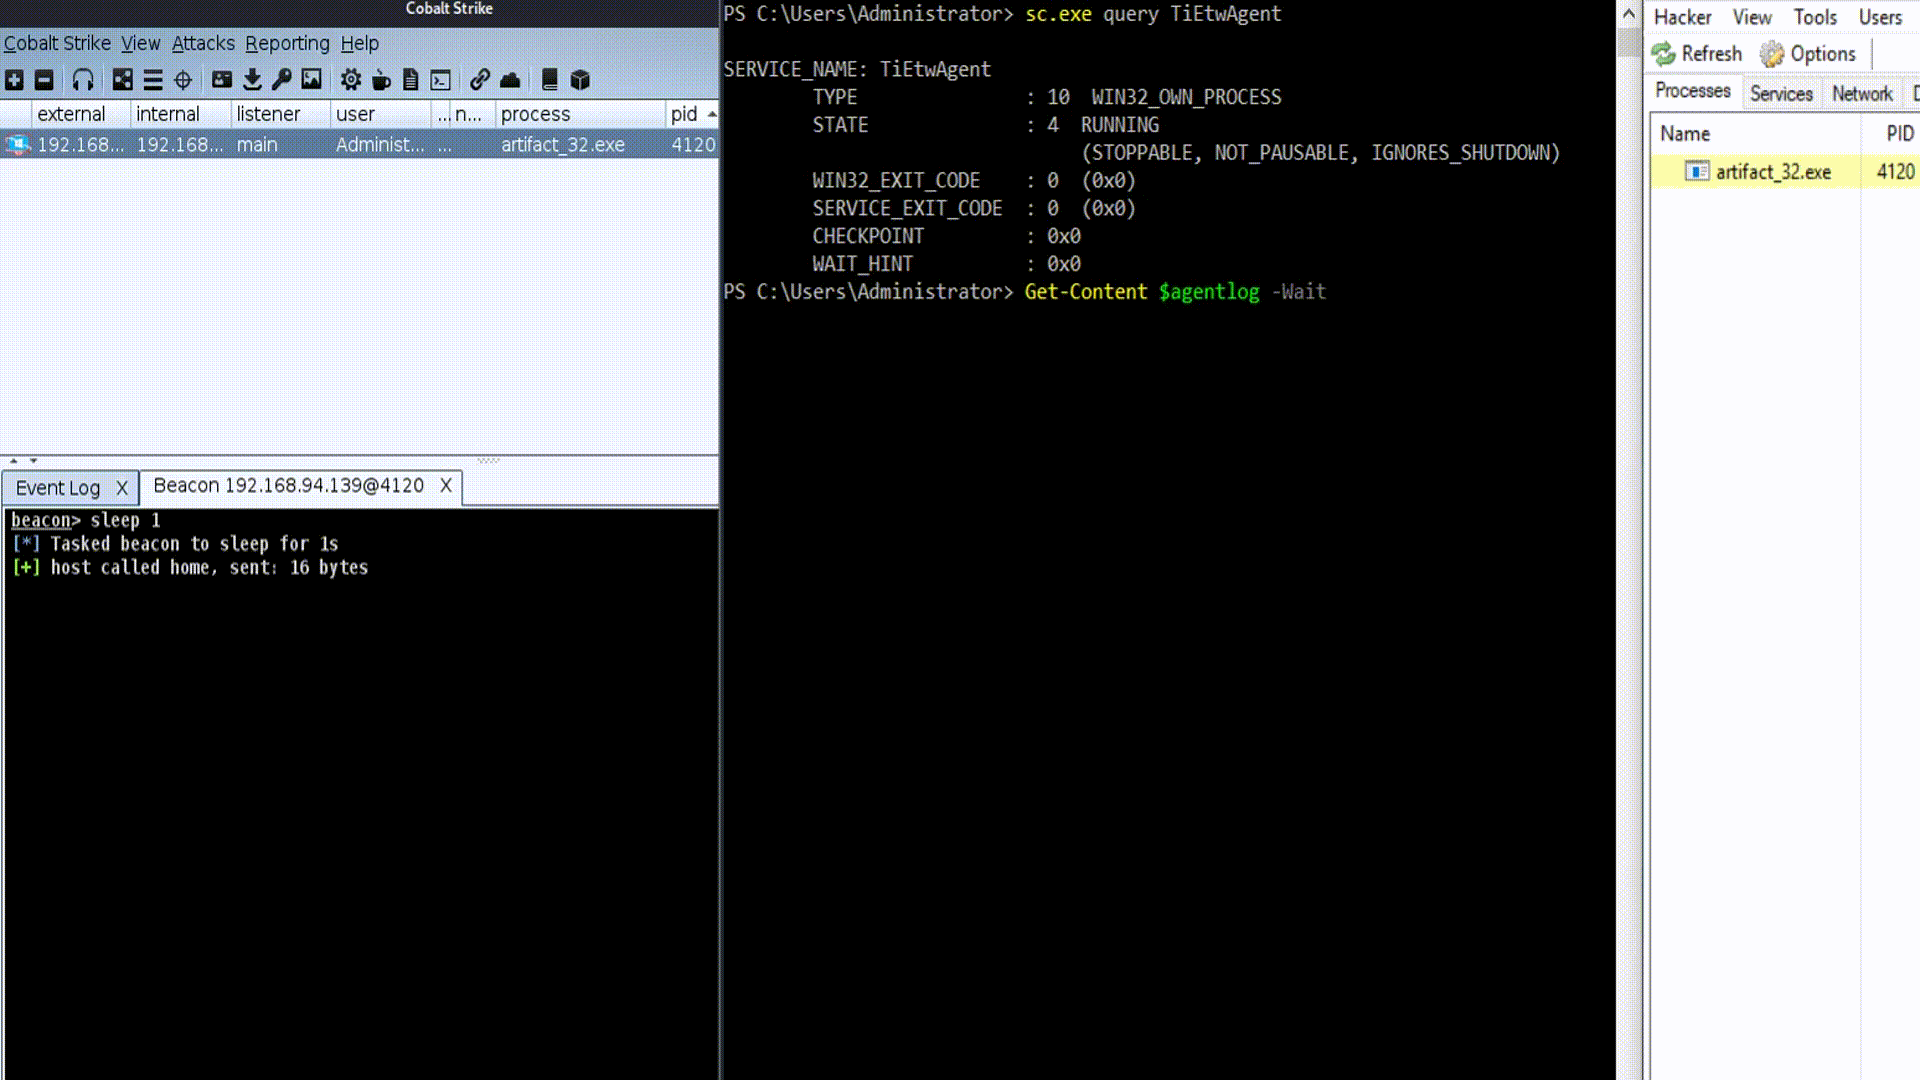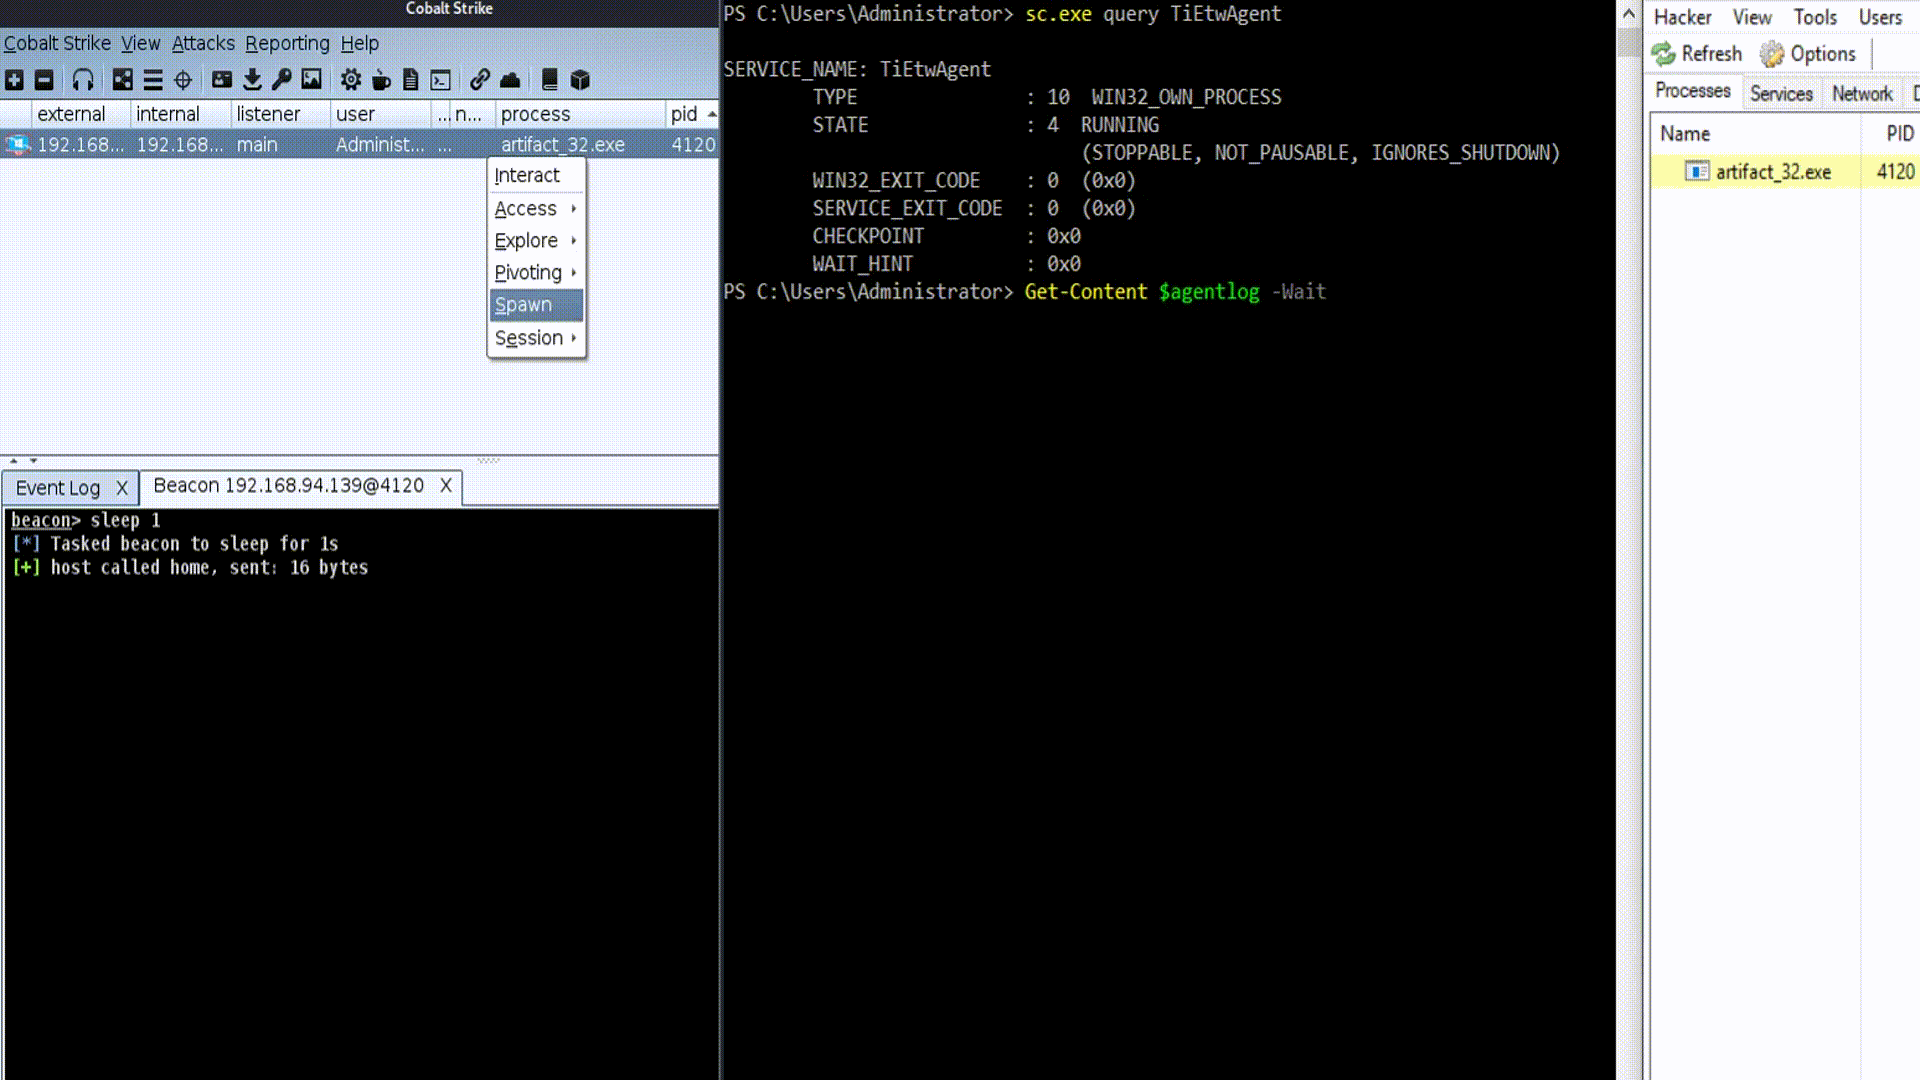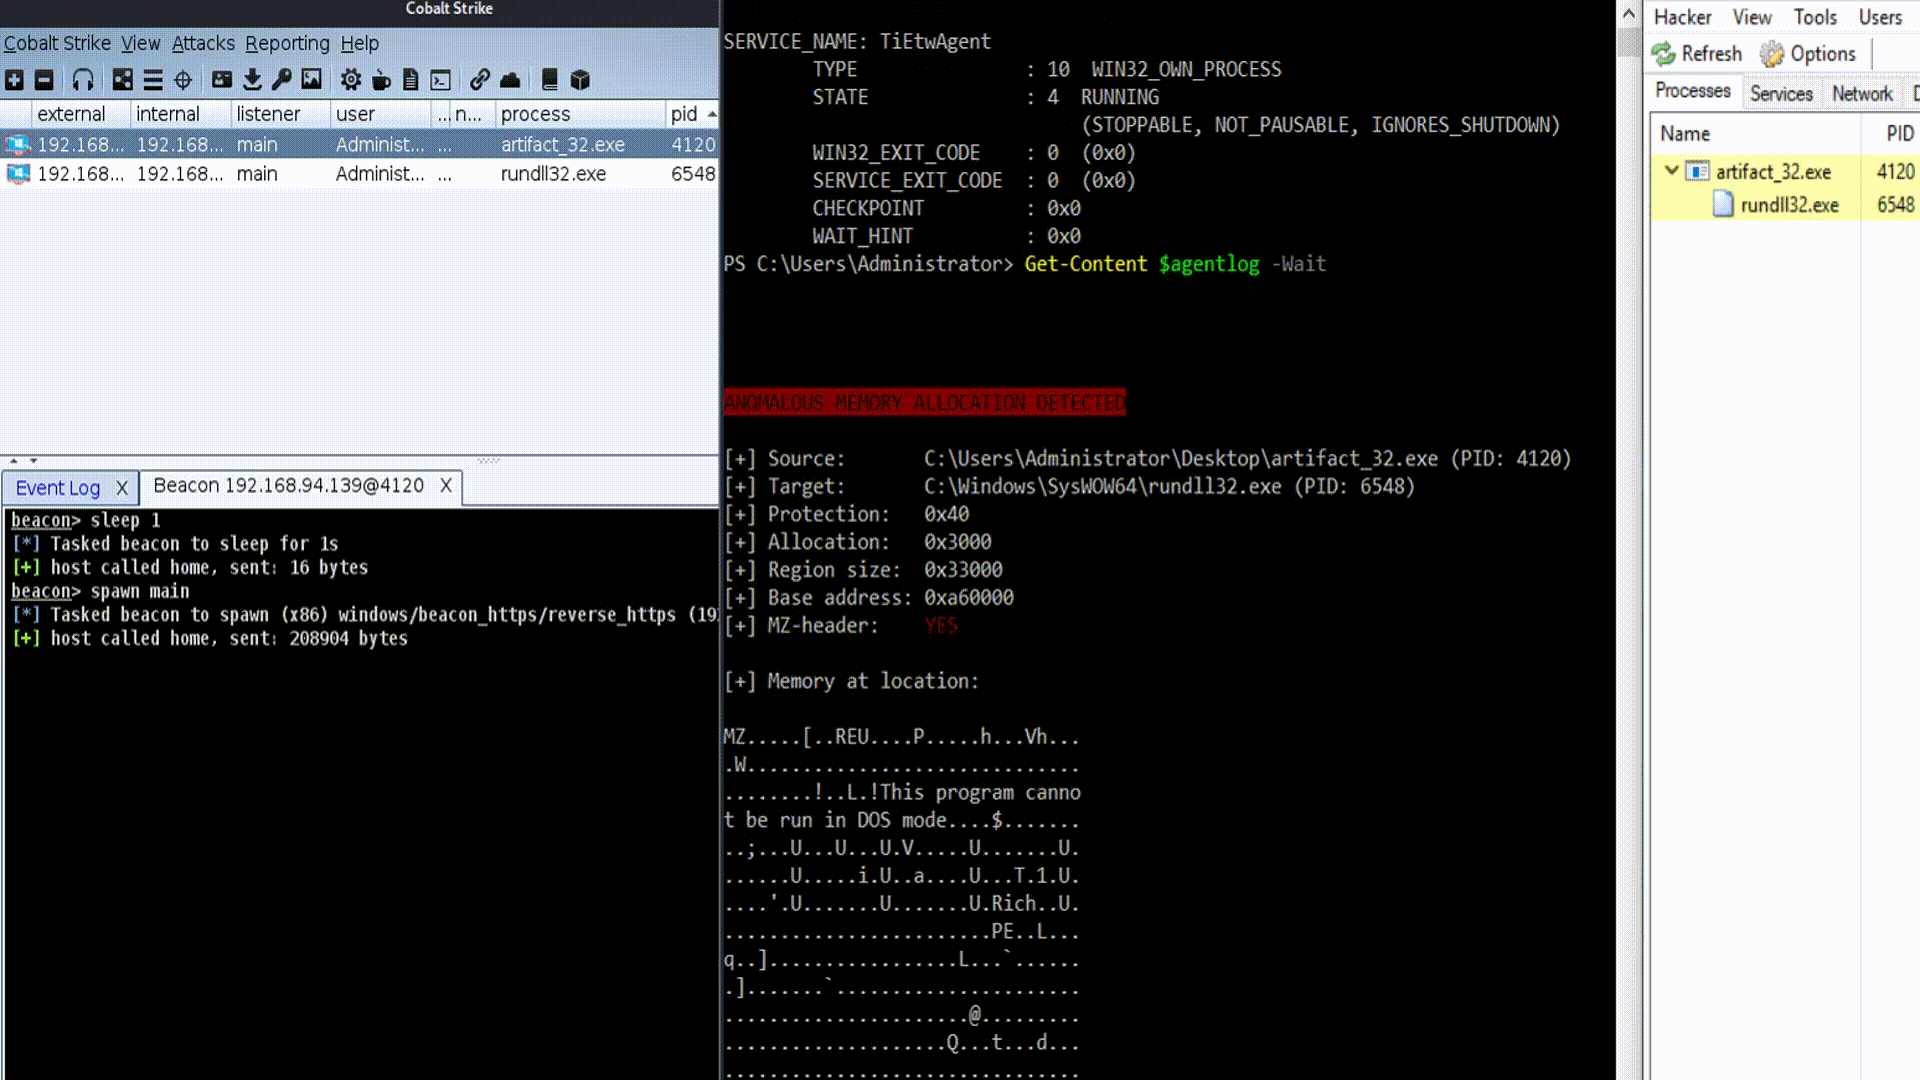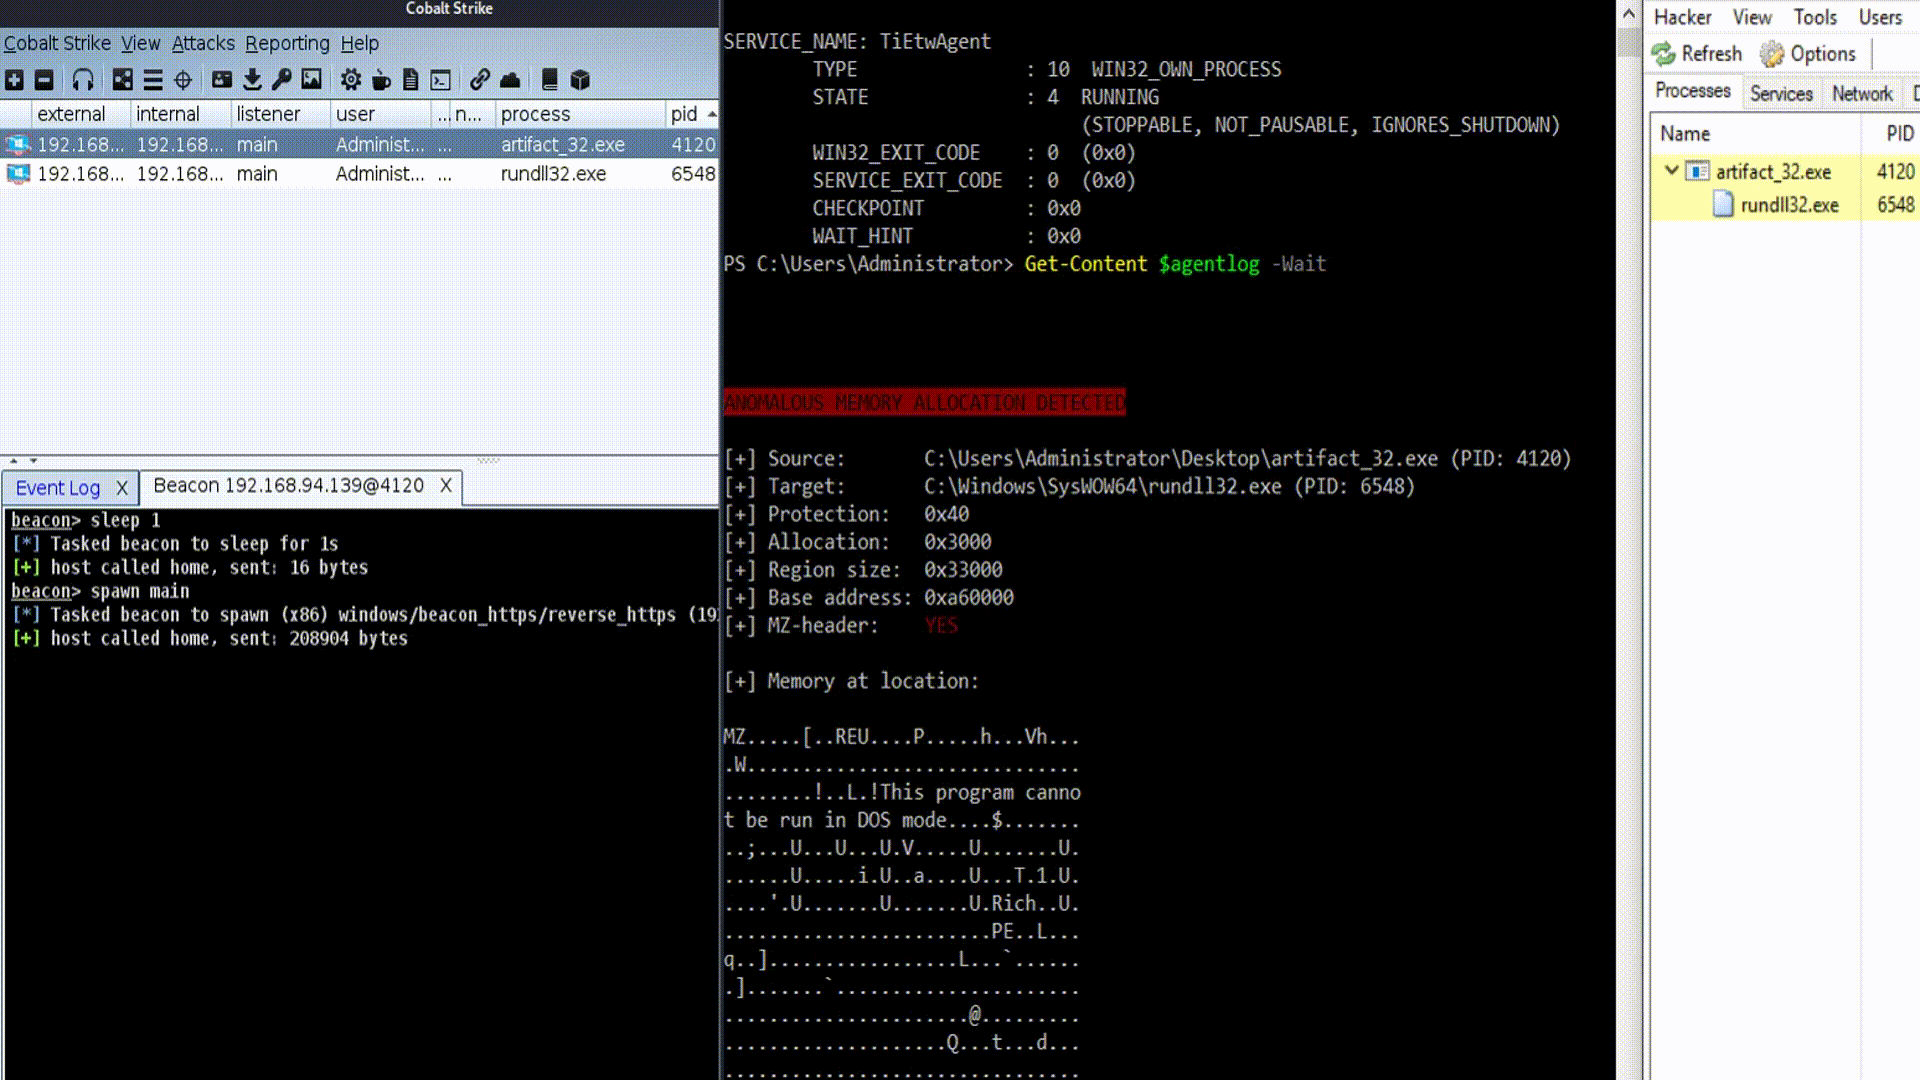
gif

إضافة كشوفات جديدة

يمكن إضافة وظائف الكشف بسهولة في DetectionLogic.cpp، واستدعاؤها من detect_event(GenericEvent evt) لأي نوع حدث مصدر. يمكن إضافة دعم لحقول الأحداث الجديدة بسهولة عن طريق إلحاق اسمها بالخريطة في تعريف الفئة GenericEvent.

تعليمات الإعداد

بافتراض أنه ليس لديك شهادة توقيع موثوقة من مايكروسوفت:

  • ضع جهازك في وضع التوقيع الاختباري باستخدام bcdedit
  • قم بإنشاء شهادة موقعة ذاتيًا مع ELAM وترميز توقيع التعليمات البرمجية (Code Signing EKU)
  • قم بتوقيع TiEtwAgent.exe وبرنامج تشغيل ELAM الخاص بك بالشهادة
  • ./TiEtwAgent install
  • net start TiEtwAgent
  • ابحث عن السجلات، افتراضيًا في C:\Windows\Temp\TiEtwAgent.txt

المهام المستقبلية

  • PPL Service، تحليل الأحداث
  • أول كشف
  • دورة حياة الكشف
  • دورة حياة قائمة على المخاطر

ملاحظة: إذا كنت لا ترغب في كتابة برنامج تشغيل ELAM، يمكنك الحصول على واحد من https://github.com/pathtofile/PPLRunner/tree/main/elam_driver

شكر خاص لـ @pathtofile على المنشور هنا: https://blog.tofile.dev/2020/12/16/elam.html

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





