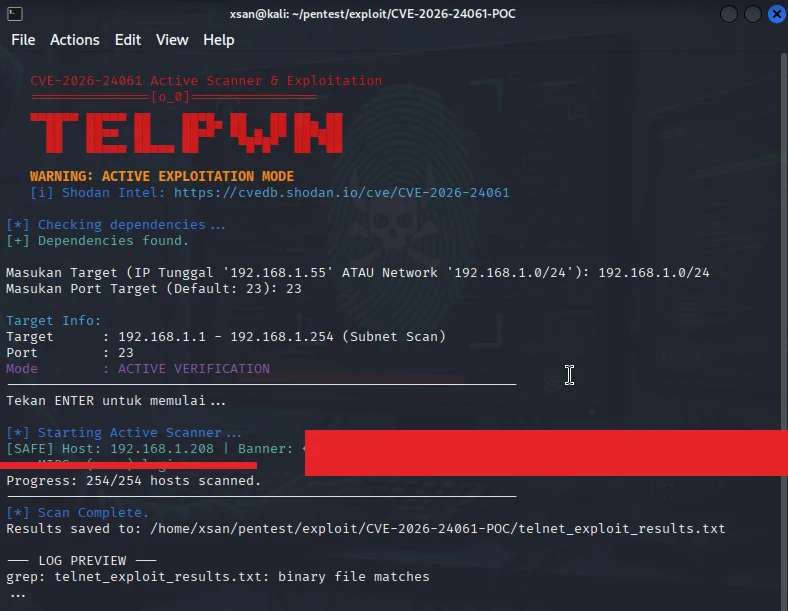
 xsanflip/cve-2026-24061-scanner
# ماسح ضوئي قائم على Bash لثغرة CVE-2026-24061 يقوم باستطلاع الشبكات الفرعية، والتقاط اللافتات، وفحوصات الاستغلال النشطة ضد GNU Inetutils telnetd للتحقق من ثغرات تجاوز المصادقة.

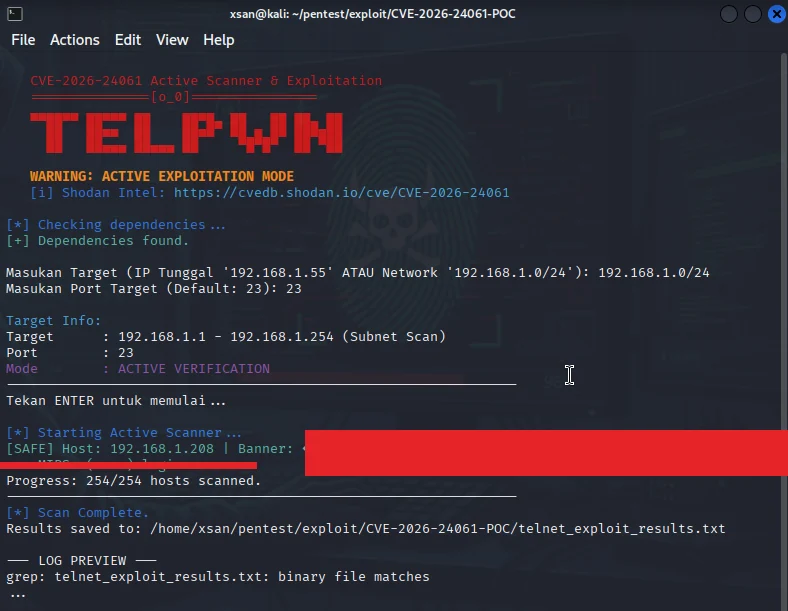
ماسح CVE-2026-24061 هو أداة مبنية على Bash Script لإجراء الاستطلاع (reconnaissance) والتحقق النشط (active exploitation check) ضد ثغرة تجاوز المصادقة في خدمة telnetd من حزمة GNU Inetutils.
تسمح هذه الثغرة للمهاجم بتنفيذ Argument Injection عبر متغير البيئة USER لإجبار تسجيل الدخول كـ root بدون كلمة مرور.
⚠️ تحذير: صُممت هذه الأداة لأغراض تعليمية، والتدقيق الأمني الداخلي، وأنشطة Red Teaming الرسمية. الاستخدام دون إذن على أنظمة لا تملكها يُعد عملاً غير قانوني.
فحص الشبكات الفرعية: فحص الشبكة الفرعية بالكامل (/24) بالتوازي لتوفير الوقت.
التقاط اللافتة (Banner Grabbing): اكتشاف خدمة Telnet وتصفية الأهداف بناءً على اللافتة (البحث عن مؤشرات "GNU" أو "inetutils").
وضع التحقق النشط: محاولة حقن الحمولة USER="-f root" تلقائيًا للتحقق مما إذا كان النظام عرضة للثغرة فعلاً (وليس مجرد مطابقة الإصدار).
تسجيل كامل: تسجيل جميع نتائج الفحص (آمن، عرضة للثغرة، أو منفذ مفتوح) في ملف السجل telnet_exploit_results.txt.
تنظيف ذكي: معالجة تلقائية لصيغ إدخال IP/CIDR.
استخبارات Shodan: تضمين مرجع متقاطع إلى قاعدة بيانات Shodan CVE.
يتطلب هذا السكربت أدوات شبكة Linux القياسية. تأكد من أن نظامك يحتوي على:
bash (الصدفة القياسية)
nc (Netcat - يُنصح بإصدار OpenBSD)
telnet (عميل Telnet - إلزامي لوضع الاستغلال)
للتثبيت على Debian/Ubuntu/Kali Linux:
sudo apt update
sudo apt install netcat-openbsd telnet
استنساخ المستودع (أو تنزيل السكربت):
git clone [https://github.com/username-anda/CVE-2026-24061-Scanner.git](https://github.com/username-anda/CVE-2026-24061-Scanner.git)
cd CVE-2026-24061-Scanner
منح صلاحية التنفيذ:
chmod +x telnet_scanner.sh
تشغيل السكربت:
./telnet_scanner.sh
اتبع التعليمات على الشاشة:
أدخل الشبكة الفرعية الهدف (مثال: 192.168.1.1 أو 10.10.10.0/24).
أدخل المنفذ (الافتراضي: 23).
سينتج السكربت مخرجات ملونة في الطرفية وملف سجل:
[PWNED] (أحمر): الهدف عرضة للثغرة. نجح السكربت في الحصول على وصول root بدون كلمة مرور. قم بالتصحيح فورًا!
[VULN-LIKELY] (أرجواني): اللافتة تشير إلى GNU Inetutils، لكن الاستغلال التلقائي فشل (ربما بسبب جدار حماية، أو إعدادات خاصة، أو تصحيح جزئي). يتطلب تحقيقًا يدويًا.
[SAFE] (أخضر): المنفذ مفتوح، لكن اللافتة تشير إلى برنامج آخر (Cisco، Microsoft، BusyBox) غير متأثر بهذه الثغرة.
[OPEN] (أخضر): المنفذ مفتوح بدون لافتة واضحة.
سيتم حفظ نتائج الفحص في telnet_exploit_results.txt:
Scan Report - Started at Mon Jan 26 14:00:00 WIB 2026
-----------------------------------------------------
[SAFE] Host: 192.168.1.1 | Banner: Cisco IOS Software (Not GNU)
[PWNED] Host: 192.168.1.50 | AUTH BYPASSED | Root Shell Confirmed!
[OPEN] Host: 192.168.1.102 | Port Open but No Banner
إذا وجدت مضيفًا عرضة للثغرة:
أوقف تشغيل Telnet: استبدل استخدام Telnet بـ SSH بالكامل. يرسل Telnet البيانات (بما في ذلك كلمات المرور) كنص واضح (cleartext).
حدّث الحزمة: قم بتحديث inetutils-telnetd إلى أحدث إصدار تم تصحيحه من قِبل مُوزّع نظامك.
جدار الحماية: قيّد الوصول إلى المنفذ 23 فقط من عناوين IP الإدارية الموثوقة، أو احظره تمامًا من الإنترنت العام.
الكاتب غير مسؤول عن إساءة استخدام هذه الأداة. يُوفَّر هذا السكربت "كما هو" (as is) دون أي ضمانات. يتحمل المستخدم المسؤولية الكاملة عن أي إجراءات يتم تنفيذها باستخدام هذه الأداة. التزم بالقوانين واللوائح المتعلقة بالأمن السيبراني المعمول بها في بلدك.
المؤلف: ittampan
المرجع: تفاصيل CVE-2026-24061 | Shodan Dorks






