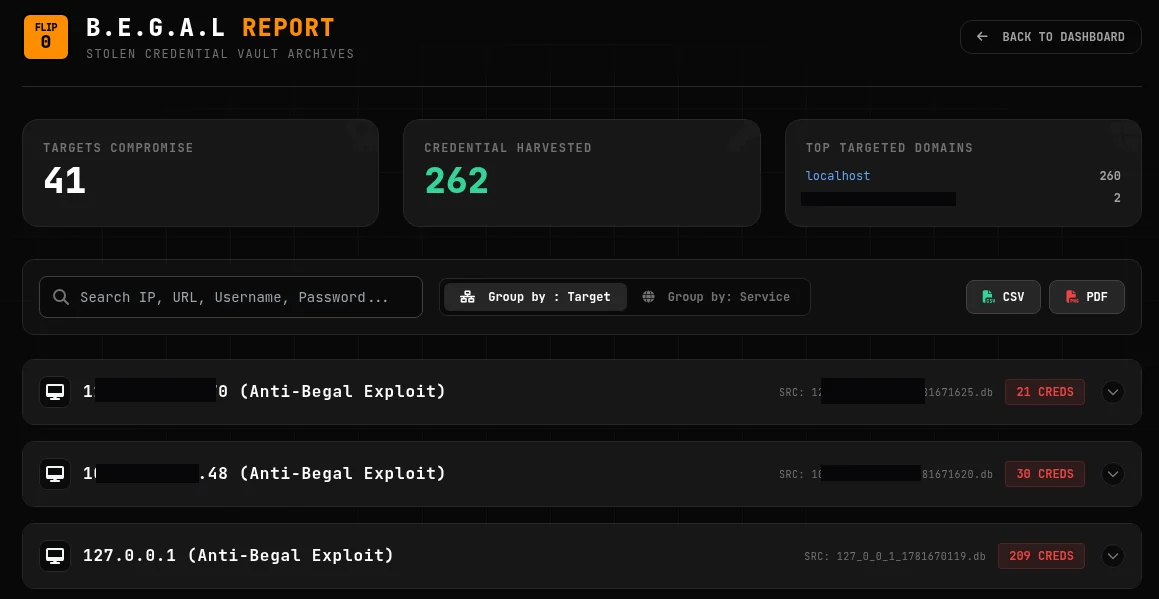
 xsanflip/anti-begal.py
سكربت Python يستغل ثغرة استنزاف الموارد في نقطة نهاية جامع B.E.G.A.L C2، فيُغرقها بحمولات XOR/Base64 منتحلة لتعطيل خوادم القيادة والتحكم المارقة.

Anti-Begal (anti-begal.py) هو سكربت للدفاع النشط والتعطيل التكتيكي، مُصمَّم خصيصًا لاستهداف وتعطيل النسخ غير المصرَّح بها من إطار القيادة والتحكم (C2) الخاص بـ B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting).
يعمل هذا السكربت بوصفه "اللقاح" المضاد لإطار B.E.G.A.L. فهو يستغل ثغرة معمارية متعمَّدة (استنزاف الموارد عبر نقطة نهاية غير مُصادَق عليها) تُركت داخل الشيفرة المصدرية الأصلية لـ B.E.G.A.L، وذلك لتمكين الفرق الزرقاء وباحثي الأمن من تفكيك خوادم C2 الخبيثة التي ينشرها الفاعلون الخبيثون.
تُنشَر هذه الأداة حصريًا لأغراض تعليمية، وأبحاث الدفاع النشط، وعمليات الإزالة المصرَّح بها.
التصريح إلزامي: يجب أن تمتلك تصريحًا قانونيًا صريحًا لاستهداف البنية التحتية التي توجِّه إليها هذا السكربت (على سبيل المثال: أن تكون مسؤول نظام يدافع عن شبكته، أو مشاركًا في عملية إزالة مُعتمدة من جهة إنفاذ القانون).
يُحظر الاستخدام الخبيث: يُعدّ استخدام هذه الأداة لتنفيذ هجمات حجب الخدمة (DoS) ضد البنية التحتية للشبكات العامة أو خوادم الأطراف الثالثة دون موافقة أمرًا غير قانوني ومحظورًا تمامًا.
لا مسؤولية: لا يتحمّل المطوّر (xsanlahci) أي مسؤولية، وهو غير مسؤول عن أي سوء استخدام أو ضرر أو تبعات قانونية ناجمة عن استخدام هذا البرنامج.
باستخدامك لهذا البرنامج، فإنك توافق على هذه الشروط.
يعتمد إطار B.E.G.A.L C2 على نقطة نهاية لجمع البيانات غير مُصادَق عليها (/api/v1/collector) لتلقّي بيانات الحمولة المُعتَّمة (XOR + Base64) من وكلائه (bots).
ولأن خادم C2 يخصّص الذاكرة ديناميكيًا (ACTIVE_SESSIONS وCREDENTIAL_VAULT) ويُنشئ ملف قاعدة بيانات SQLite جديدًا لكل UUID فريد من الوكلاء يستقبله، فإنه شديد القابلية للاستنزاف بالموارد.
يقوم anti-begal.py بأتمتة استغلال هذا العيب في التصميم:
توليد الحمولة: يُحاكي شيفرة XOR وترميز Base64 الخاصين بـ B.E.G.A.L.
انتحال UUID: يُولّد آلافًا من معرّفات UUID المزيفة للوكلاء.
حقن بيانات عديمة القيمة: يحقن كميات هائلة من البيانات عديمة القيمة في الحمولة لتضخيم أثر التخزين.
تعدد الخيوط (Multi-Threading): يُغرق نقطة النهاية المستهدفة /api/v1/collector بهذه الطلبات المُنتحَلة والمشفَّرة باستخدام خيوط متزامنة.
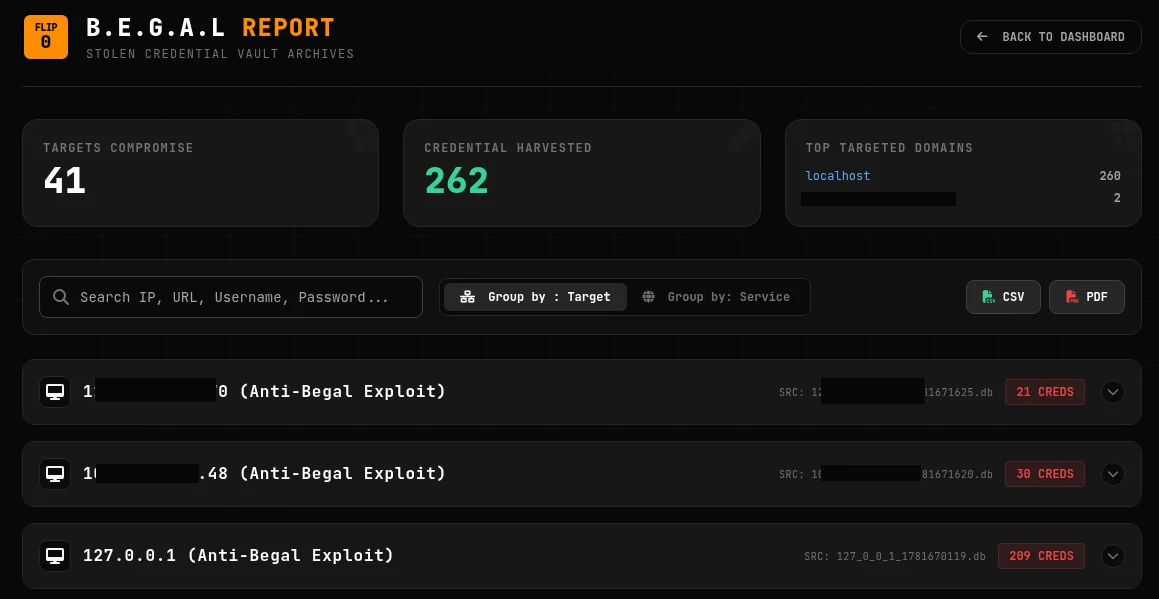
استنزاف الذاكرة (OOM): سيرتفع تخصيص الذاكرة في خادم Python Flask بشكل هائل، مما يتسبب في بطء شديد أو انهيار كامل لواجهة C2.
نفاد التخزين/الـ Inode: سيُغرق القرص الصلب للخادم المستهدف بآلاف ملفات SQLite .db المزيفة، مما يمنع الفاعل الخبيث من حفظ بيانات الاعتماد المسروقة الفعلية.
تسميم البيانات: سيصبح خزينة بيانات الاعتماد لدى الفاعل الخبيث عديمة الفائدة، مدفونةً تحت آلاف من إدخالات الوكلاء المزيفة.
Python 3.x
مكتبة requests (pip install requests)
يمكنك تشغيل السكربت تفاعليًا. سيطلب منك المعاملات اللازمة.
python3 anti-begal.py
insert target : عنوان URL الأساسي لخادم B.E.G.A.L C2 المارق (على سبيل المثال، http://192.168.1.100:31337 أو https://rogue-c2.example.com). سيقوم السكربت تلقائيًا بإضافة المسار /api/v1/collector.
insert key (press Enter for default): مفتاح XOR الذي يستخدمه C2 الهدف. إذا كنت لا تعرفه، فإن الضغط على Enter سيستخدم مفتاح B.E.G.A.L الافتراضي. (ملاحظة: حتى مع مفتاح غير صحيح، قد يستهلك الهجوم موارد الخادم أثناء معالجة الحمولة السيئة).
insert Threads (1-1000, default: 50): عدد خيوط الهجوم المتزامنة. تزيد الأرقام الأعلى من معدل الإغراق لكنها تستهلك المزيد من CPU/RAM على جهازك المهاجم. عادةً ما يكون 50 إلى 200 كافيًا لتعطيل نشر Flask القياسي.
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

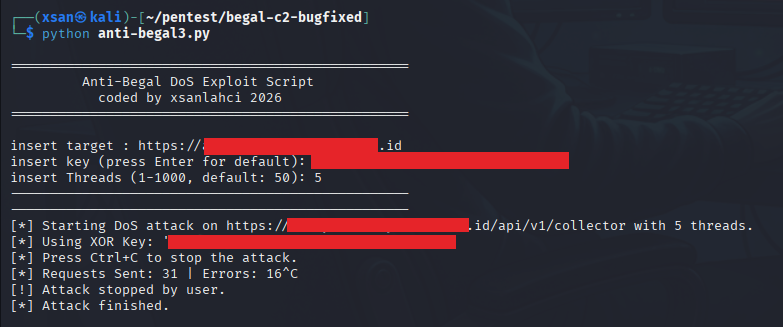
insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
إذا كنت تشغّل B.E.G.A.L لأغراض تعليمية في مختبر وترغب في ترقيع هذا "مفتاح الإيقاف":
تنفيذ تحديد المعدل (Rate Limiting): أضف Flask-Limiter لتقييد عدد الطلبات لكل عنوان IP إلى نقطة النهاية /api/v1/collector.
المصادقة/المفتاح المشترك مسبقًا: اشترط وجود رمز تشفيري مشترك مسبقًا في ترويسة الطلب قبل معالجة الحمولة أو تخصيص الذاكرة.
حدود حجم الحمولة: فرض حد أقصى صارم لطول المحتوى (content-length) للطلبات الواردة.
أنشأه xsanlahci - 2026
