Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
tun2socks — tun2socks - مدعوم بمكدس TCP/IP الخاص بـ gVisor | Kitploit
أدوات/GitHubGitHub/xjasonlyu/tun2socks
أدوات عامةأمن الشبكاتالأدوات والمكونات
GitHubxjasonlyu/tun2socks

tun2socks

tun2socks - مدعوم بمكدس TCP/IP الخاص بـ gVisor

عرض المستودع
5.4k64148منذ 21 أيامتمت المراجعة من قبل Kitploit
مشاركة

tun2socks

Go Build Go Linter Go Version Maintainability GitHub License Docker Pulls Releases

الميزات

  • وكيل شامل: يوجّه كل حركة مرور الشبكة من أي تطبيق عبر وكيل بشفافية.
  • متعدد البروتوكولات: يدعم بروكسيات HTTP/SOCKS/Shadowsocks/SSH/Relay مع مصادقة اختيارية.
  • متعدد المنصات: يعمل على Linux/macOS/Windows/FreeBSD/OpenBSD مع تحسينات خاصة بكل منصة.
  • وضع البوابة: يعمل كبوابة من الطبقة الثالثة لتوجيه حركة المرور من الأجهزة الأخرى على نفس الشبكة.
  • توافق كامل مع IPv6: يدعم IPv6 أصلاً؛ وينقل IPv4 عبر IPv6 والعكس بسلاسة.
  • شبكات في مساحة المستخدم: يستفيد من حزمة شبكات gVisor لتعزيز الأداء والمرونة.

المعايير
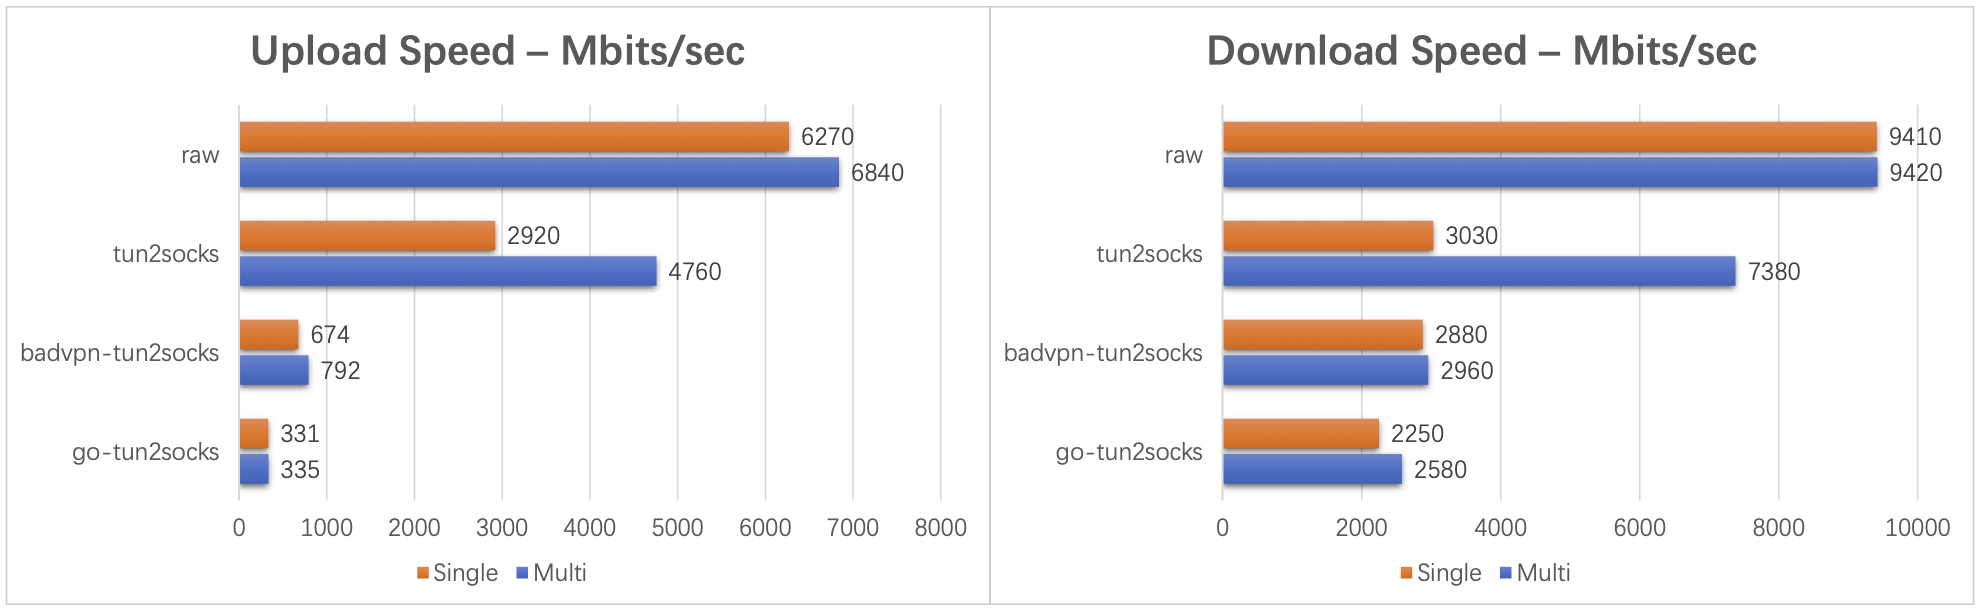
benchmark

في جميع سيناريوهات الاستخدام، يؤدي tun2socks أفضل أداء. انظر المعايير لمزيد من التفاصيل.

التوثيق

  • التثبيت من المصدر
  • أمثلة البدء السريع
  • تحسين الذاكرة

يمكن العثور على التوثيق الكامل والأدلة التقنية في الويكي.

المجتمع

مرحباً بكم، لا تترددوا في طرح أي أسئلة في المناقشات.

الإبداعات

  • google/gvisor - نواة تطبيقات للحاويات
  • wireguard-go - تنفيذ WireGuard بلغة Go
  • wintun - برنامج تشغيل TUN من الطبقة الثالثة لنظام Windows

الرخصة

FOSSA Status

سجل النجوم

Star History Chart
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








