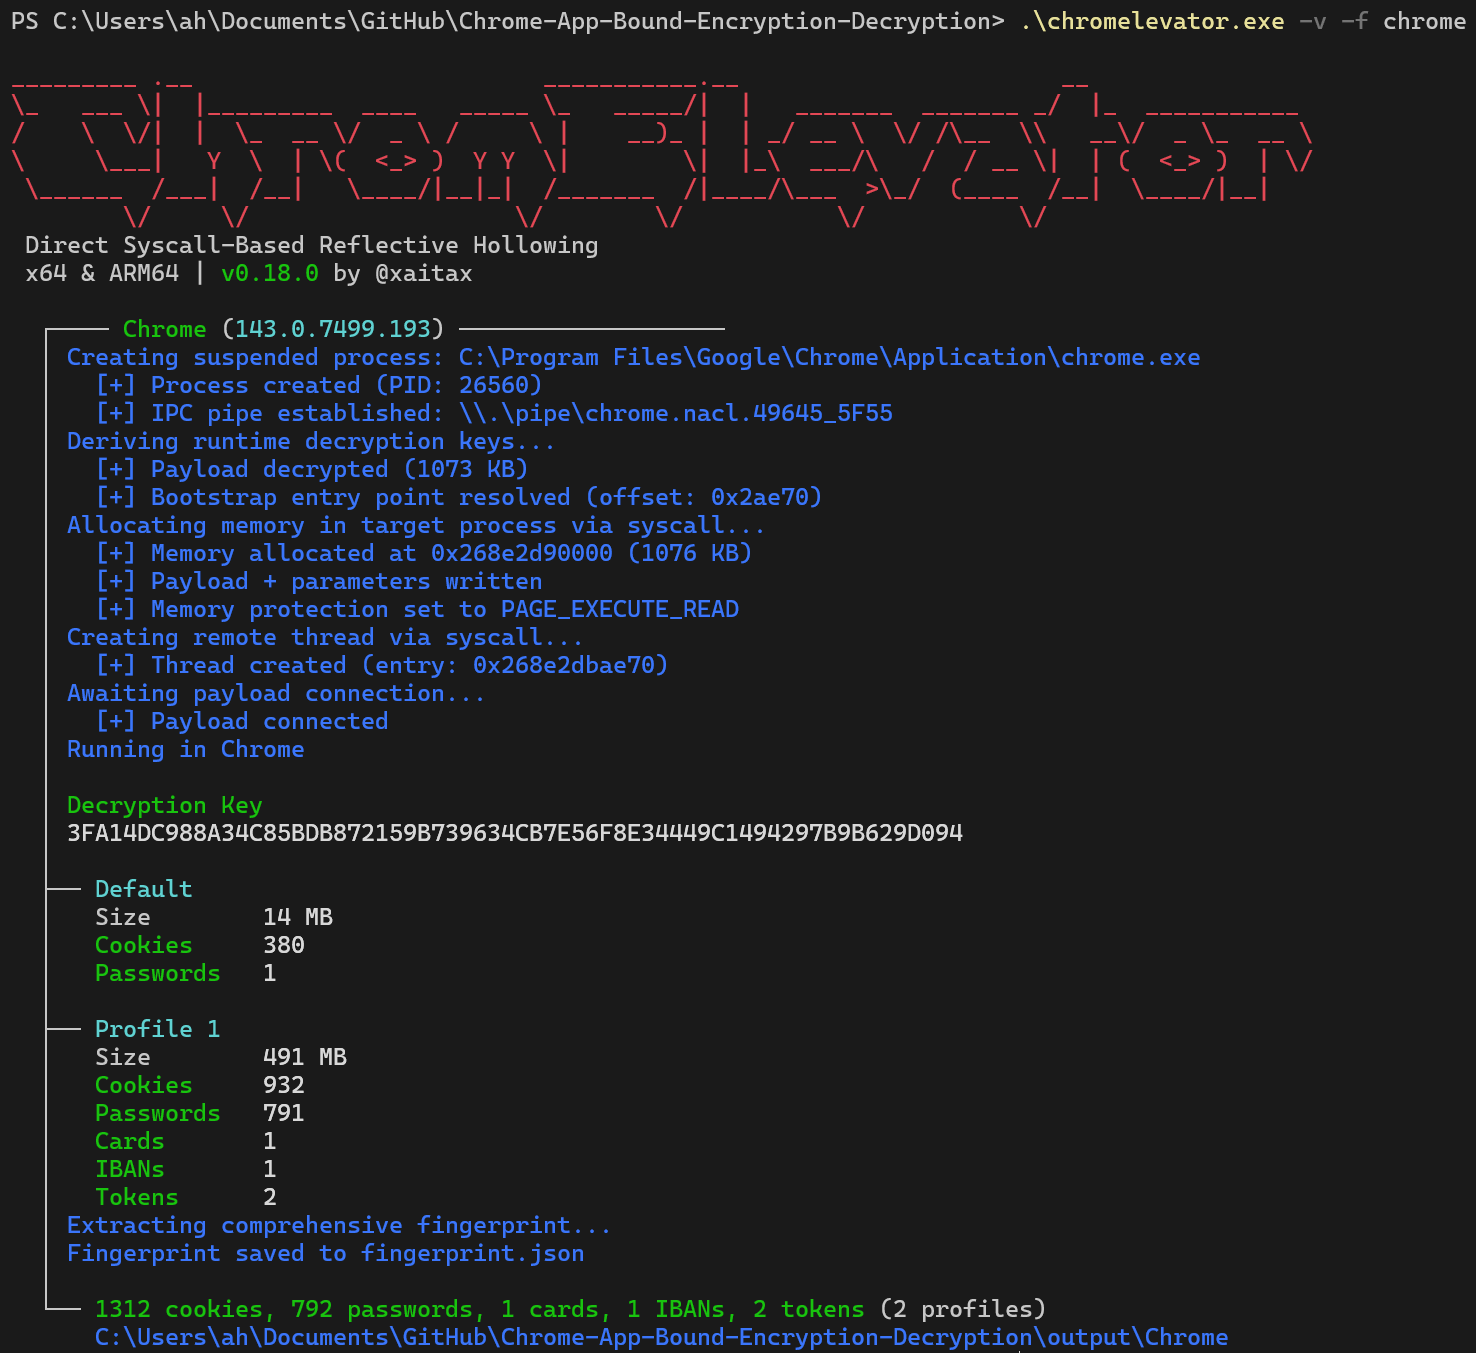

تجاوز تشفير Chromium المرتبط بالتطبيق عبر الحقن الانعكاسي للعمليات القائم على استدعاءات النظام المباشرة. استخراج ملفات تعريف الارتباط وكلمات المرور وطرق الدفع والرموز من Chrome وEdge وBrave وAvast - بدون ملفات، في وضع المستخدم، دون الحاجة إلى صلاحيات المسؤول.

Chrome App-Bound Encryption Decryption)



أداة استغلال ما بعد الاختراق توضح تجاوزًا كاملاً في الذاكرة لتشفير App-Bound Encryption (ABE) الخاص بـ Chromium. يستخدم هذا المشروع التفريغ الانعكاسي للعمليات القائم على استدعاءات النظام المباشرة لتشغيل عملية متصفح شرعية في حالة معلّقة، مع حقن حمولة بخفية لاختطاف هويتها وسياقها الأمني. تقنية Living-off-the-Land (LOTL) هذه تقوّض نموذج الأمان الخاص بالمتصفح نفسه. النهج غير الملفي يسمح للأداة بالعمل بالكامل من الذاكرة، متجاوزةً خطافات واجهات برمجة التطبيقات في وضع المستخدم لفك تشفير واستخراج بيانات المستخدم الحساسة (ملفات تعريف الارتباط، كلمات المرور، المدفوعات) من متصفحات Chromium الحديثة.
إذا وجدت هذا البحث قيّمًا، سأقدّر كوب قهوة:

تعود فعالية هذه الأداة إلى مزيج من التقنيات الحديثة المركّزة على التخفي:
استدعاءات النظام المباشرة للمراوغة: تتجاوز خطافات وضع المستخدم الخاصة بـ EDR/AV على دوال WinAPI القياسية باستدعاء دوال النواة مباشرة. يقوم المحرك بحل أرقام استدعاءات النظام ديناميكيًا في وقت التشغيل باستخدام تقنية Hell's Gate مع مطابقة الدوال بالاعتماد على التجزئة (لا توجد أسماء استدعاءات نظام بنص صريح داخل الملف الثنائي).
تفريغ العمليات القائم على استدعاءات النظام المباشرة: تقنية خفية لإنشاء العمليات وحقنها. فبدلاً من الحقن في عملية عالية الحركة وربما مراقَبة، تنشئ عملية مضيفة جديدة معلّقة. وهذا يقلل بشكل كبير من فرص الاكتشاف، إذ تتم جميع عمليات التلاعب بالذاكرة قبل بدء التنفيذ الطبيعي للعملية.
الحمولة غير الملفية في الذاكرة: لا تلمس حمولة DLL القرص على الجهاز المستهدف إطلاقًا. فهي مضمّنة كمصفوفة بايت مشفّرة بتقنية ChaCha20 في وقت الترجمة مع مفاتيح مشتقة في وقت الترجمة، ويتم فك تشفيرها في الذاكرة وتحميلها انعكاسيًا، مما يقلل من بصمتها الجنائية ويتجاوز الماسحات القائمة على الملفات الثابتة.
حقن DLL الانعكاسي (RDI): طريقة حقن خفية في العمليات تتجاوز LoadLibrary للحمولة الرئيسية، وبالتالي تتفادى آليات الكشف التي تراقب تحميل الوحدات. يقوم مُحمِّل التمهيد المكتفي بذاته بتعيين أقسام PE، وينفّذ إعادة التوطين (relocations)، ويحل الاستيرادات من الذاكرة.
استدعاء COM في سياق الهدف: وهو العنصر الحاسم لهزيمة App-Bound Encryption. من خلال تنفيذ الكود داخل عملية المتصفح الموثوقة، نرث هويتها وسياقها الأمني، مما يسمح لنا بتوجيه استدعاءات تبدو شرعية إلى خادم COM الخاص بـ ABE وتلبية فحوصات التحقق من المسار الأمنية.
Nt*/Zw* بنص صريح في الملف الثنائي — يستخدم تجزئات DJB2 في وقت الترجمة.LoadLibrary مريبة.--kill اختياري لإنهاء العملية بالكامل.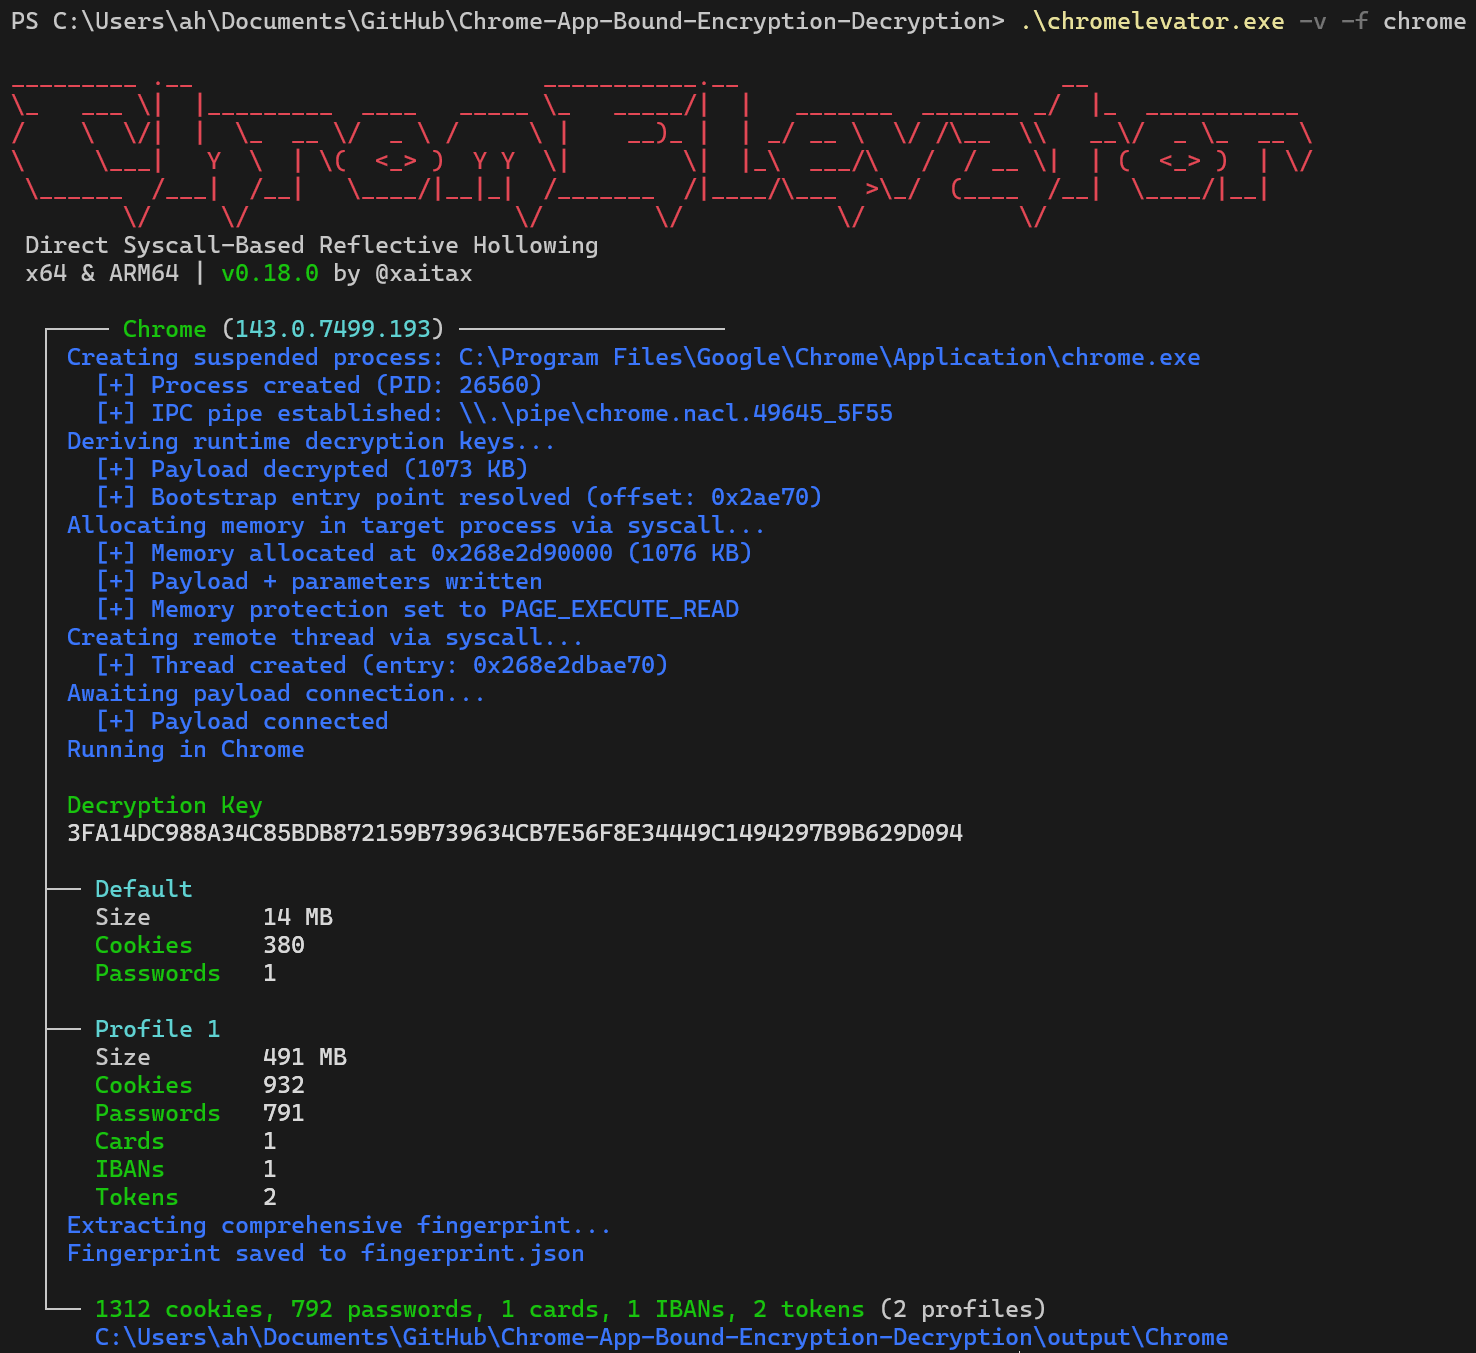
| المتصفح | الإصدار المختبر (x64 وARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
ملاحظة: تستخدم الإصدارات 144+ من Chrome/Brave/Edge واجهة COM الجديدة
IElevator2. تستخدم هذه الأداة تلقائيًاIElevator2عند توفره وتتراجع إلىIElevatorللإصدارات الأقدم. يستخدم Avast Secure Browser واجهةIElevatorChromeمخصصة مع جدول vtable موسّع (12 دالة، وDecryptData عند الإزاحة 104).
توضح هذه المصفوفة قدرات الاستخراج لكل متصفح مدعوم.
| الخاصية | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| ملفات تعريف الارتباط | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| كلمات المرور | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| وسائل الدفع | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| أرقام IBAN | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| رموز المصادقة | ❌ N/A | ❌ N/A | ❌ N/A |
يركّز تنفيذ الأداة على التخفي والكفاءة، وهو مبني حول عملية التفريغ الانعكاسي القائم على استدعاءات النظام المباشرة. يضمن هذا النهج إجراء عدد قليل من استدعاءات واجهات برمجة التطبيقات عالية المستوى، وعمل الحمولة من داخل عملية متصفح جديدة وشرعية.
chromelevator.exe)