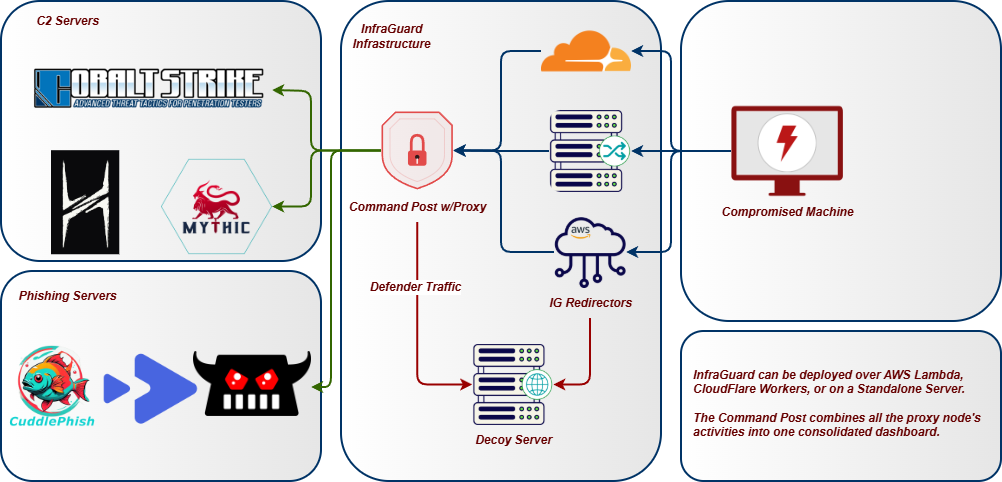
متتبع البنية التحتية للفريق الأحمر وموجّه C2 -- بديل حديث لـ RedWarden.
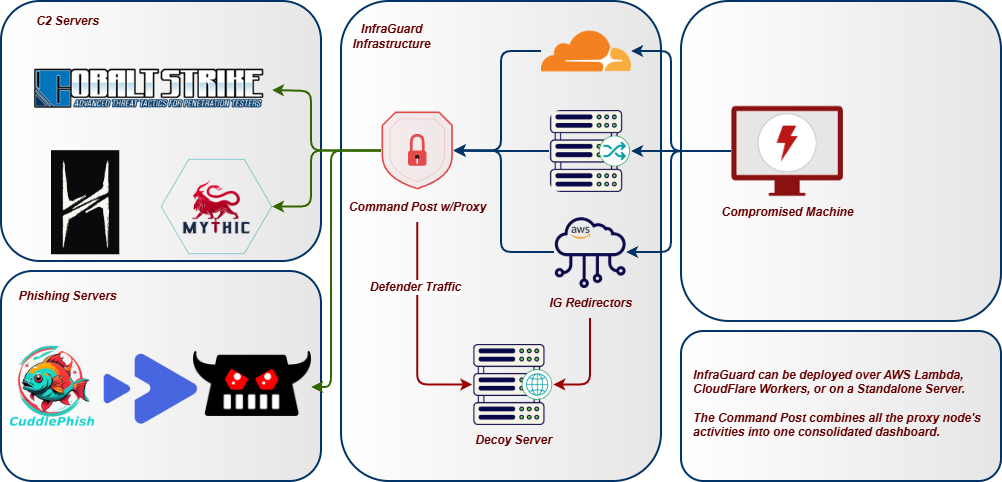
يجلس InfraGuard بين الإنترنت وخادم فريق C2 الخاص بك، حيث يتحقق من كل طلب وارد مقابل ملف تعريف C2 القابل للتشكيل الخاص بك ويحظر أي شيء لا يتوافق معه. يتم إعادة توجيه الماسحات الضوئية والروبوتات وتحقيقات الفريق الأزرق إلى موقع خادع بينما تمر حركة المرور الشرعية للـ beacon إلى خادم فريقك.
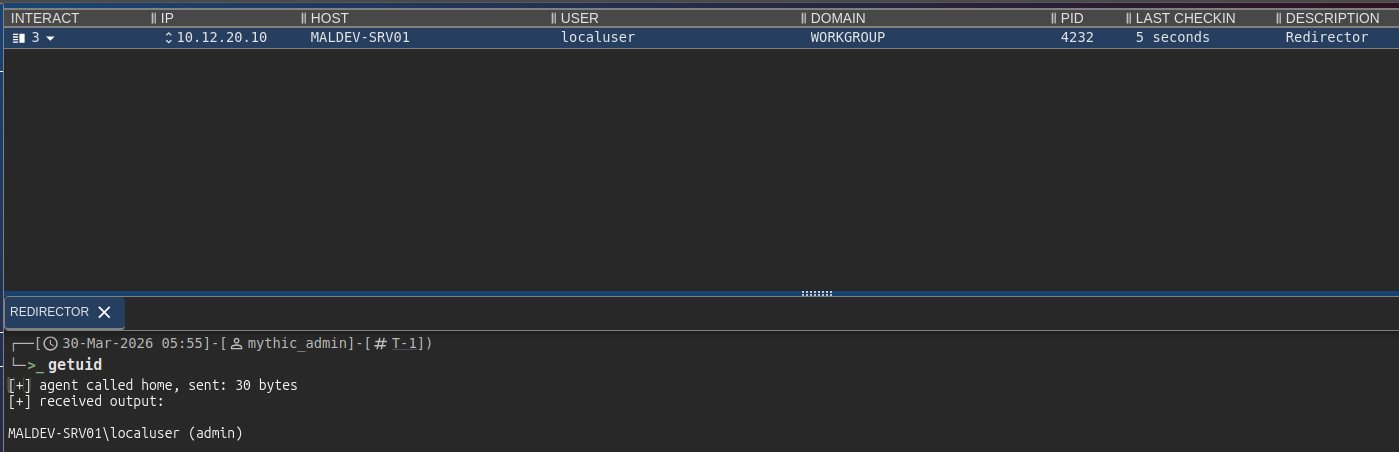
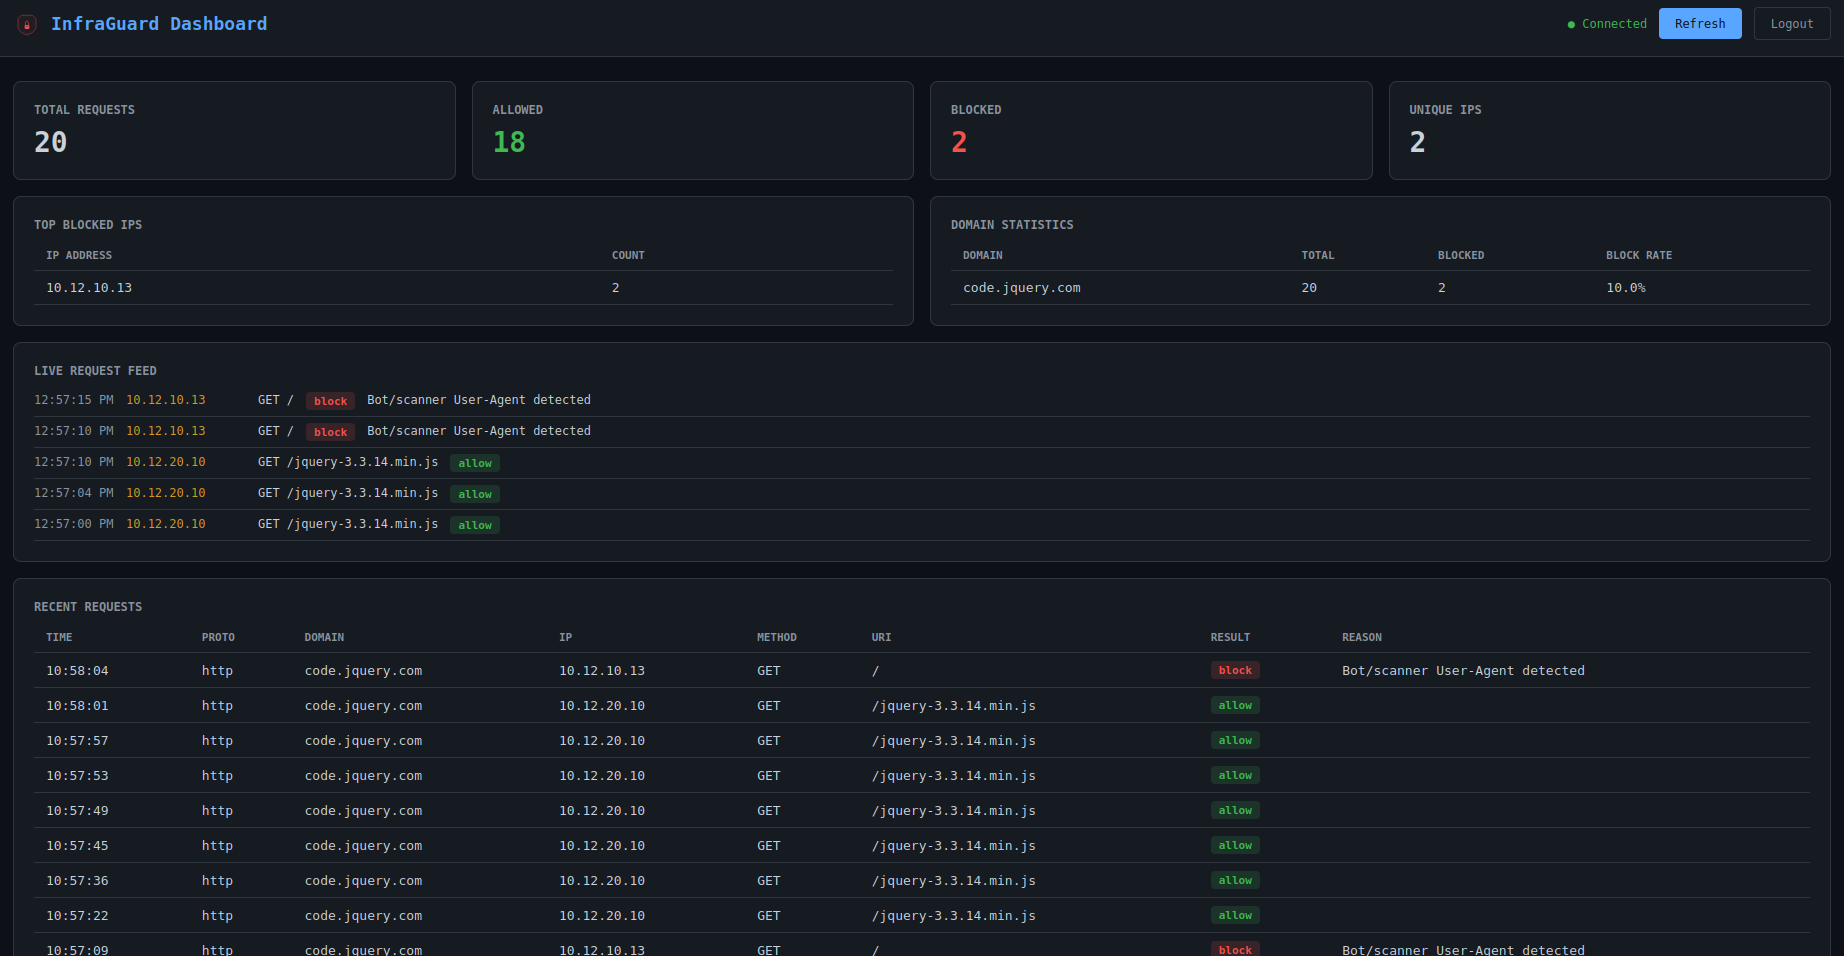
البنية المعمارية
الميزات
التمرير والمستمعون
- تمرير متعدد النطاقات -- تمرير عدة نطاقات في وقت واحد، لكل منها ملفات تعريف C2 ومصادر علوية وقواعد مستقلة
- مستمعون متعددو البروتوكولات -- مستمعو HTTP/HTTPS وHTTP/3 (QUIC) وWebSocket وgRPC وDNS وMQTT ونفق TCP يعملون في وقت واحد مع استخبارات IP مشتركة وتتبع الأحداث
- قاطع الدائرة -- حماية من الأعطال لكل مصدر علوي مع حالات مغلق/مفتوح/نصف مفتوح؛ ينتقل إلى إجراء الإسقاط الخاص بالنطاق عندما تكون الخوادم الخلفية غير قابلة للوصول
- التجاوز عند فشل البروتوكول -- تجاوز تلقائي وعودة تلقائية بين بروتوكولات المستمع مرتبة حسب الأولوية
دعم ملفات تعريف C2
- التحقق من ملف تعريف C2 -- تحليل وتطبيق ملفات تعريف Cobalt Strike وMythic وBrute Ratel C4 وSliver وHavoc وNighthawk وPoshC2 كقواعد موجّه
- ملفات تعريف قابلة للتبديل السريع -- تبديل ملف تعريف C2 النشط لنطاق في وقت التشغيل من لوحة التحكم دون إعادة تشغيل الوكيل
- معالج إنشاء ملفات التعريف -- إنشاء ملفات تعريف C2 جديدة من الصفر لجميع الأنواع الثمانية المدعومة عبر نموذج موجّه، أو استيراد وتحميل ملفات التعريف الموجودة مع الكشف التلقائي عن النوع والتحقق منه
- إنشاء ملفات التعريف بمساعدة الذكاء الاصطناعي -- تكامل اختياري مع Ollama يوفر لوحة محادثة في لوحة التحكم للمساعدة في إنشاء ملفات التعريف ونصائح OPSEC
خط أنابيب التصفية
- خط أنابيب تصفية قائم على التقييم -- 10 مرشحات يساهم كل منها بدرجة من 0.0 إلى 1.0؛ عتبة قابلة للتكوين تحدد الحظر/السماح. المرشحات: JA3، IP، bot، header، DNS، geo، profile، replay، enumeration، sandbox.
- تصفية بصمة JA3 TLS -- حظر Masscan وZGrab2 وShodan وcurl وPython requests وNmap عند طبقة مصافحة TLS قبل تبادل أي بيانات HTTP؛ يعمل عبر ترويسة الوكيل العكسي أو بروتوكول asyncio مخصص؛ وضع قائمة السماح الاختياري يفرض JA3 الخاص بالـ beacon
- كشف البيئات المعزولة والمتصفحات بلا واجهة -- تراكم النقاط عبر إشارات HTTP: HeadlessChrome UA، غياب Accept-Language، Chrome بدون sec-ch-ua، وكلاء الماسح الضوئي Safe Links وmsnbot، ترتيب Accept غير المتصفحي
- كشف تعداد المسارات -- تتبع URI الفريد لكل IP في نافذة منزلقة؛ يحظر dirbuster/ffuf/gobuster قبل أن يرسموا فضاء URI
- كشف تعداد النطاقات الفرعية DNS -- يتتبع استجابات NXDOMAIN لكل IP عميل؛ يحظر تلقائيًا عناوين IP المصدر عند تجاوز العتبة
- مكافحة الروبوتات / مكافحة الزحف -- أكثر من 40 نمطًا معروفًا لـ User-Agent الخاص بالماسحات الضوئية/الروبوتات، وكشف شذوذ الترويسات
- حماية من إعادة التشغيل -- رفض الطلبات المكررة حسب تجزئة المحتوى؛ تُحفظ التجزئات في SQLite بحيث تستمر الحماية عبر عمليات إعادة التشغيل
- إجراءات الإسقاط -- إعادة توجيه، إعادة تعيين TCP، تمرير إلى موقع خادع، أو tarpit (استجابة بطيئة لإضاعة وقت الماسح الضوئي)
الاستخبارات
- استخبارات IP -- قوائم حظر CIDR مدمجة لـ 19 نطاقًا لموردي الأمان (Shodan، Censys، Rapid7، إلخ)، تصفية GeoIP، مطابقة الكلمات المفتاحية في DNS العكسي
- خلاصات استخبارات التهديدات -- تحديث تلقائي لقوائم الحظر من مصادر عامة (abuse.ch، Emerging Threats، Spamhaus DROP، Binary Defense) مع فاصل تحديث قابل للتكوين وتخزين مؤقت على القرص
- حظر IP الديناميكي -- حظر عناوين IP خارج النطاقات المدرجة في القائمة البيضاء؛ إضافة تلقائية لعناوين IP إلى القائمة البيضاء بعد N طلب C2 صالح
- إثراء القائمة البيضاء -- يتم إثراء نطاقات CIDR المدرجة في القائمة البيضاء تلقائيًا ببيانات ASN والمؤسسة والدولة والقارة عند بدء التشغيل عبر قواعد بيانات GeoIP
- كشف الاحتراق -- مراقبة سجلات شفافية الشهادات عبر crt.sh، والمراقبة الذاتية لسمعة النطاق عبر URLhaus/OpenPhish/Google Safe Browsing، وكشف المحللين عبر النطاقات عندما يصل IP واحد إلى عدة نطاقات للمشغل
- تقييم ثقة الاحتراق -- درجة مستمرة من 0 إلى 100 من 6 إشارات مرجحة: تنوع JA3، ارتفاعات الحجم، ASNs جديدة، التعرض في سجلات CT، إصابات السمعة، ومحاولات المصادقة الفاشلة. يتضمن إجراءات موصى بها: المراقبة، التدوير، أو الاحتراق الفوري.
- حقن رموز Canary -- بكسلات التتبع وروابط المصائد ونماذج المصائد تُحقن تلقائيًا في الصفحات الخادعة لكشف تحقيق الفريق الأزرق
- مراقبة DNS السلبية -- تستعلم عن CIRCL PDNS للكشف عن الحل الخارجي لنطاقاتك؛ تكشف السجلات الجديدة وارتفاعات NXDOMAIN والتعرض لأول مرة
تسليم الحمولات
- مسارات تسليم المحتوى -- تقديم الحمولات والخوادع والملفات الثابتة في مسارات محددة عبر PwnDrop أو مخزن ملفات Mythic أو نظام الملفات المحلي أو خوادم HTTP الخلفية للوكيل؛ تسليم شرطي اختياري لتقديم محتوى حقيقي للأهداف وخوادع للماسحات الضوئية
- تجهيز ملفات Mythic -- خادم
mythic_file الخلفي يمرر /direct/download/{uuid} الخاص بـ Mythic على عناوين URL نظيفة؛ UUID ثابت أو وضع الوكيل؛ التحكم في الوصول مقدم من مكدس التصفية الخاص بـ InfraGuard
- رموز الحمولات لمرة واحدة -- رموز تُصدر تلقائيًا عند إضافة beacon ديناميكيًا إلى القائمة البيضاء؛ فرض ذري للاستخدام لمرة واحدة عبر SQLite يمنع إعادة تشغيل URL من قبل المحللين أو البيئات المعزولة؛ TTL قابل للتكوين وحد أقصى للاستخدام
- تحديد معدل لكل مسار -- محدد معدل تنزيل لكل IP بنافذة منزلقة على مسارات المحتوى؛ تجاوز الحد يقدم الخادع المكوّن للماسح الضوئي أو 429
- حراس التسليم -- مفاتيح البيئة لمسارات المحتوى: اشتراط IP الـ beacon، قائمة سماح UA، قيم ترويسات مطلوبة، ترويسات محظورة؛ الفحوصات الفاشلة تقدم إجراء إسقاط النطاق، وليس 403 خام
- رموز حملات التصيد -- حماية صفحات التصيد خلف رموز لكل حملة مدمجة في روابط البريد الإلكتروني؛ قائمة رموز ثابتة أو رموز ذاتية التحقق موقعة بـ HMAC مع TTL قابل للتكوين
المرونة
- تدوير البنية التحتية -- تدوير أزرق-أخضر بنقرة واحدة عبر Terraform على 5 مزودي سحابة مع فحوصات مسبقة وتراجع وحالة مشفرة بـ age
- جدولة التدوير -- سياسات تدوير آلية: فاصل زمني ثابت، مُشغَّل بالاحتراق، عتبة عدد الطلبات، وتدوير متدرج
- مراقب التدوير التلقائي -- يستعلم عن درجة الاحتراق وانتهاء صلاحية الشهادة على فاصل زمني؛ يدوّر تلقائيًا عند تجاوز عتبة الاحتراق أو عندما يتبقى للشهادة أقل من N يوم، أو يتراجع إلى وضع التنبيه فقط مع سقف للتكلفة
- قواطع الدائرة -- تتبع الأعطال لكل مصدر علوي مع حالات HEALTHY / PROBING / TRIPPED ومهلة استرداد قابلة للتكوين، تظهر مباشرة في أداة Upstreams في لوحة التحكم
- مواجهة النطاق -- توجيه C2 عبر CDN مع تقسيم ترويسة SNI/Host مع تجريد ترويسات CDN وحماية SSRF
- مفتاح الرجل الميت -- TTL لنبض المشغل يوقف تلقائيًا تمرير C2 إذا فشل المشغل في تسجيل الحضور
- مرآة الفريق البنفسجي -- نسخة مكررة بأسلوب أطلق وانسَ للأحداث المسموح بها إلى مجمّع الفريق الأزرق لتقييم المشاركة
- خادم الحالة المشتركة (Redis) -- ذاكرة تخزين مؤقت اختيارية لإعادة التشغيل عبر العقد، قائمة بيضاء ديناميكية، حقيبة جلسة beacon، وحد معدل الإسقاط بحيث ترى النسخ المتماثلة الموسعة أفقيًا نفس الحالة
- وكلاء الحافة -- Cloudflare Worker وAWS Lambda لمواجهة النطاق عبر بنية CDN التحتية، وحظر الدول على الحافة، وإعادة كتابة المضيف
لوحة التحكم وأدوات المشغل