

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
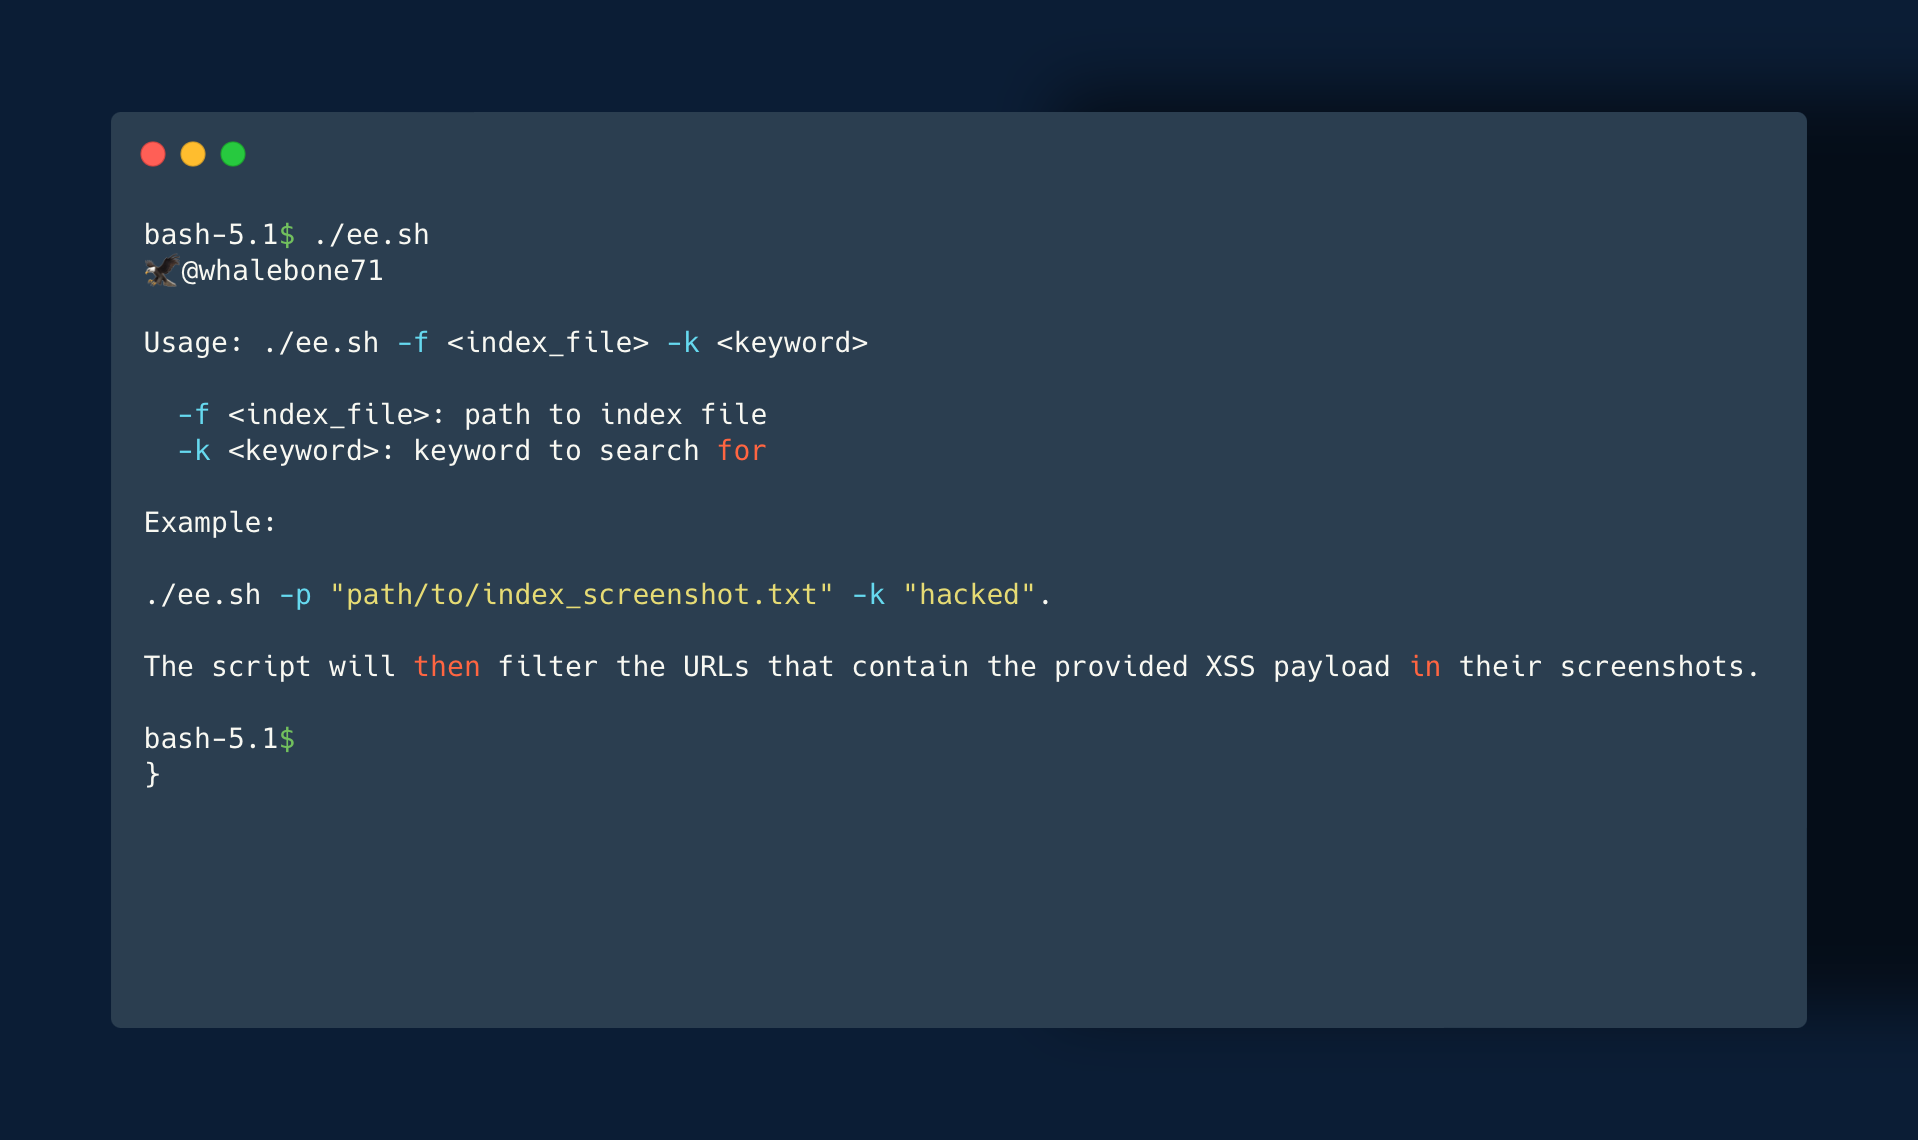
EagleEye — لفلترة عناوين URL الضعيفة الفعلية من لقطات الشاشة، يمكنك استخدام سكريبت ee.sh. ما عليك سوى تشغيل ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked" وسيقوم السكريبت بتصفية عناوين URL التي تحتوي على حمولة XSS الانعكاسية (على سبيل المثال: cPanel CVE-2023-29489) في لقطات الشاشة الخاصة بها. | Kitploit
أدوات/GitHubGitHub/whalebone7/eagleeye
الاستطلاعماسحات الثغرات الأمنيةاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubwhalebone7/eagleeye

EagleEye

عرض المستودع
7134منذ 3 سنواتلم تتم المراجعة بعد

حول

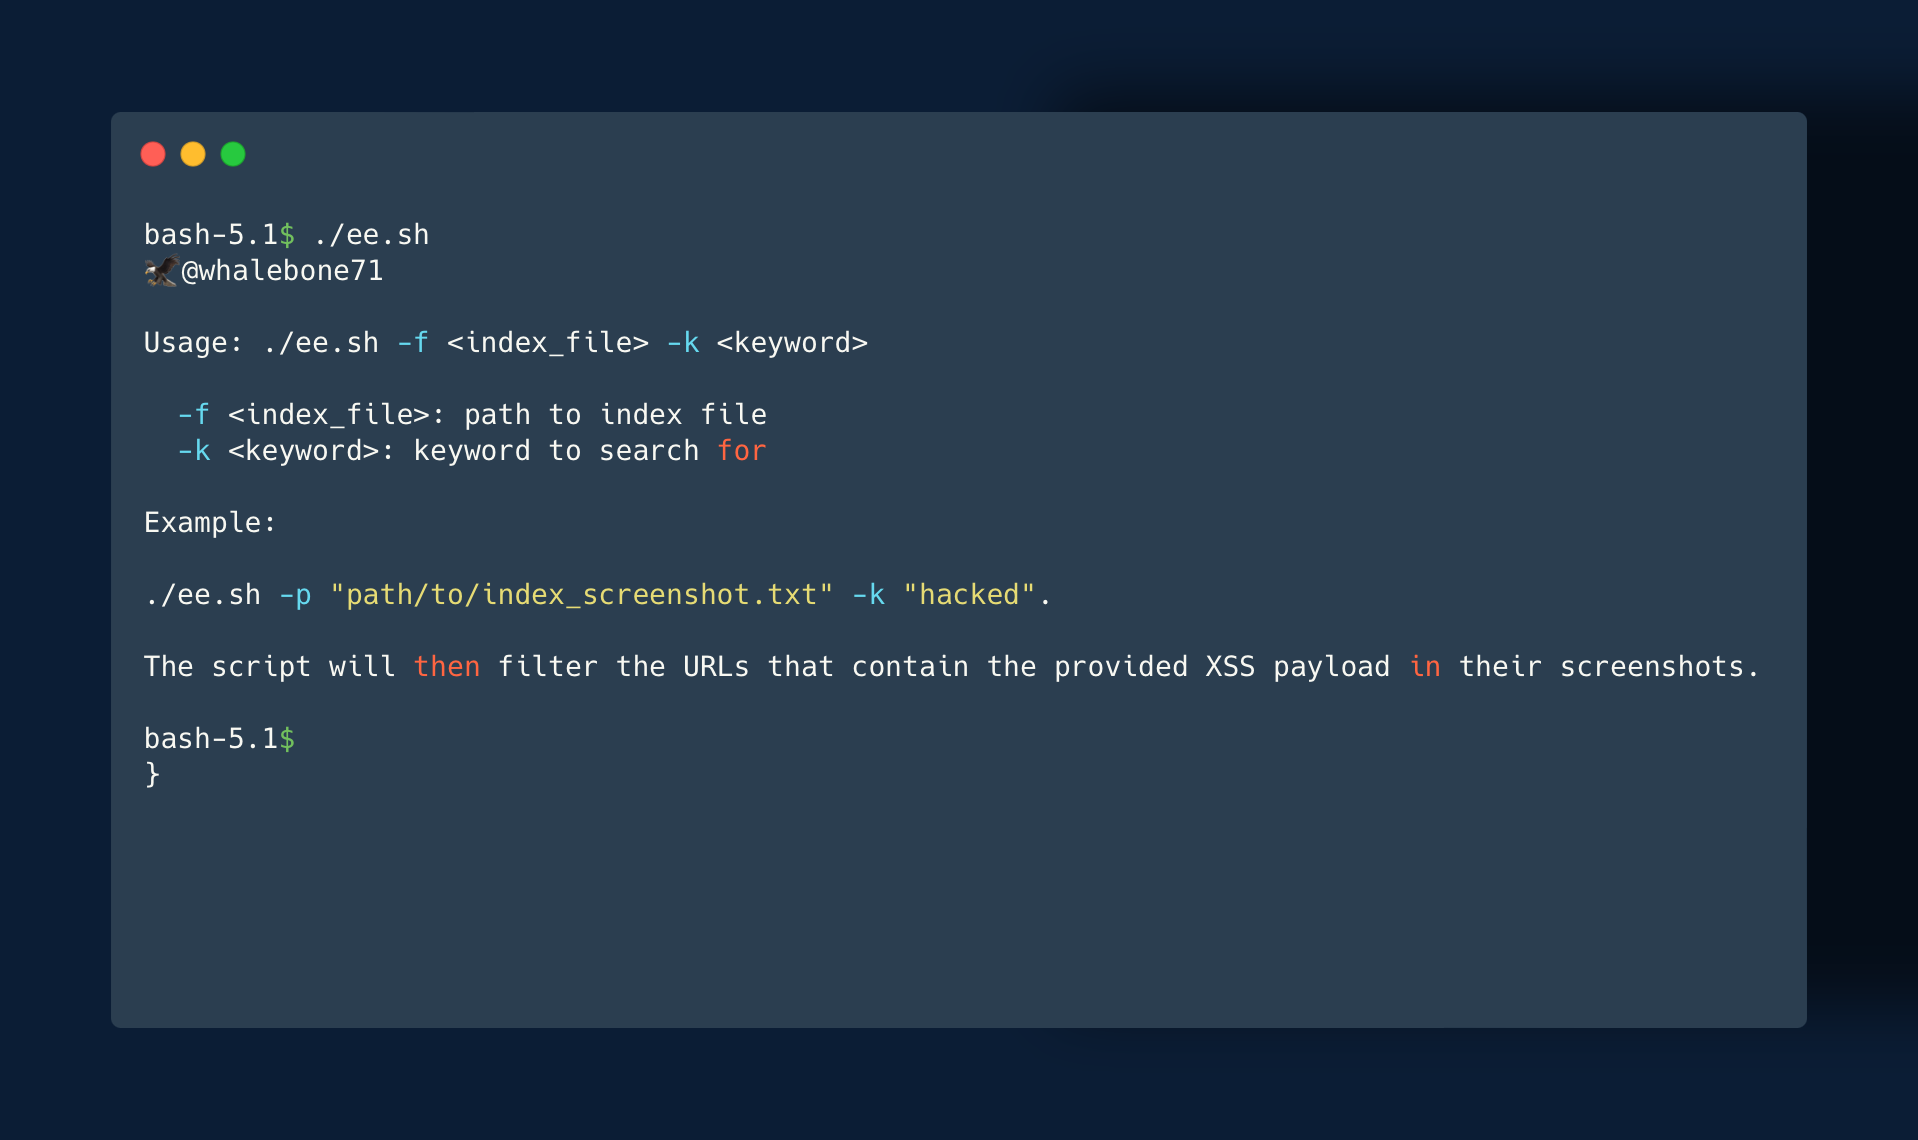
لفلترة عناوين URL الضعيفة الفعلية من لقطات الشاشة، يمكنك استخدام سكريبت ee.sh. ما عليك سوى تشغيل ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked" وسيقوم السكريبت بتصفية عناوين URL التي تحتوي على حمولة XSS الانعكاسية (على سبيل المثال: cPanel CVE-2023-29489) في لقطات الشاشة الخاصة بها.
مشاركة

EagleEye:

كربون

مع إضافة الخيار -ss في HTTPX من Project Discovery، أصبح من الممكن الآن إنشاء قائمة من عناوين URL التي قد تكون ضعيفة باستخدام gf xss و qsreplace مع حمولة XSS، مثل <script>alert(hacked)</script>. سيقوم HTTPX بعد ذلك بزيارة جميع عناوين URL والتقاط لقطات شاشة لها، والتي تُخزَّن في output/screenshot/index_screenshot.txt.

لتصفية عناوين URL الضعيفة الفعلية من لقطات الشاشة، يمكنك استخدام النص البرمجي ee.sh. قم بتشغيل ./ee.sh -f "path/to/index_screenshot.txt" -k "hacked" وسيقوم النص البرمجي بتصفية عناوين URL التي تحتوي على حمولة XSS المقدمة في لقطات الشاشة.

تتيح لك هذه العملية التعرف بسرعة على عناوين URL التي قد تكون ضعيفة وتصفية الإيجابيات الكاذبة بناءً على وجود حمولة XSS في لقطات الشاشة. يمكن أن تكون أداة قوية في تحديد وتخفيف ثغرات XSS في تطبيقات الويب الخاصة بك.

مع بعض الإتقان للأدوات والتقنيات المذكورة، يمكنك تطبيقها للعثور على أنواع متعددة من الثغرات.

من المهم ملاحظة أن هذه الأداة مخصصة للمخترقين الأخلاقيين والباحثين في مجال الأمن السيبراني الذين يجرون اختبارات الضعف ضمن حدود القانون وأفضل الممارسات الصناعية. لا ينبغي استخدامها لأي أنشطة غير قانونية أو ضارة. تقع المسؤولية على عاتق المستخدم لضمان أنه يستخدم هذه الأداة بشكل صحيح.

التثبيت:

تتطلب هذه الأداة تثبيت Tesseract OCR. يمكن تثبيته على Linux وmacOS وWindows باتباع التعليمات الموجودة في مستودع Tesseract OCR الرسمي على GitHub. بالإضافة إلى ذلك، يتطلب النص البرمجي تثبيت Bash shell، وهو مثبت مسبقًا على معظم الأنظمة المستندة إلى Unix.

1.Git Clone "This_Rep" && cd EagleEye

2.Chmod +x ee.sh

3../ee.sh

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





