
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/viperbluff/firebase-extractor
الاستخبارات مفتوحة المصدر (OSINT)تسريب البياناتجمع المعلوماتأمن الويبأمن الجوال
GitHubviperbluff/firebase-extractor

Firebase-Extractor

أداة مكتوبة بلغة بايثون لاستخراج بيانات Firebase

عرض المستودع
43887منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Firebase-Extractor //Mobile OSINT//

هذه الأداة مكتوبة بلغة python2، والغرض منها تحليل جميع النتائج من بحث Bing. بشكل أساسي، عندما يتم العثور على رابط firebaseio لتطبيق، يمكن للمستخدم استخدام هذه الأداة بدلاً من البحث عن البيانات الحساسة يدويًا عبر نتائج البحث. تعمل هذه الأداة باستخدام رابط Firebase المعطى كاستعلام بحث في محرك بحث Bing، وتجريف الصفحات الأربع الأولى من نتائج البحث، ثم تقوم في النهاية بتحليل جميع الروابط بحثًا عن كلمات مفتاحية حساسة.
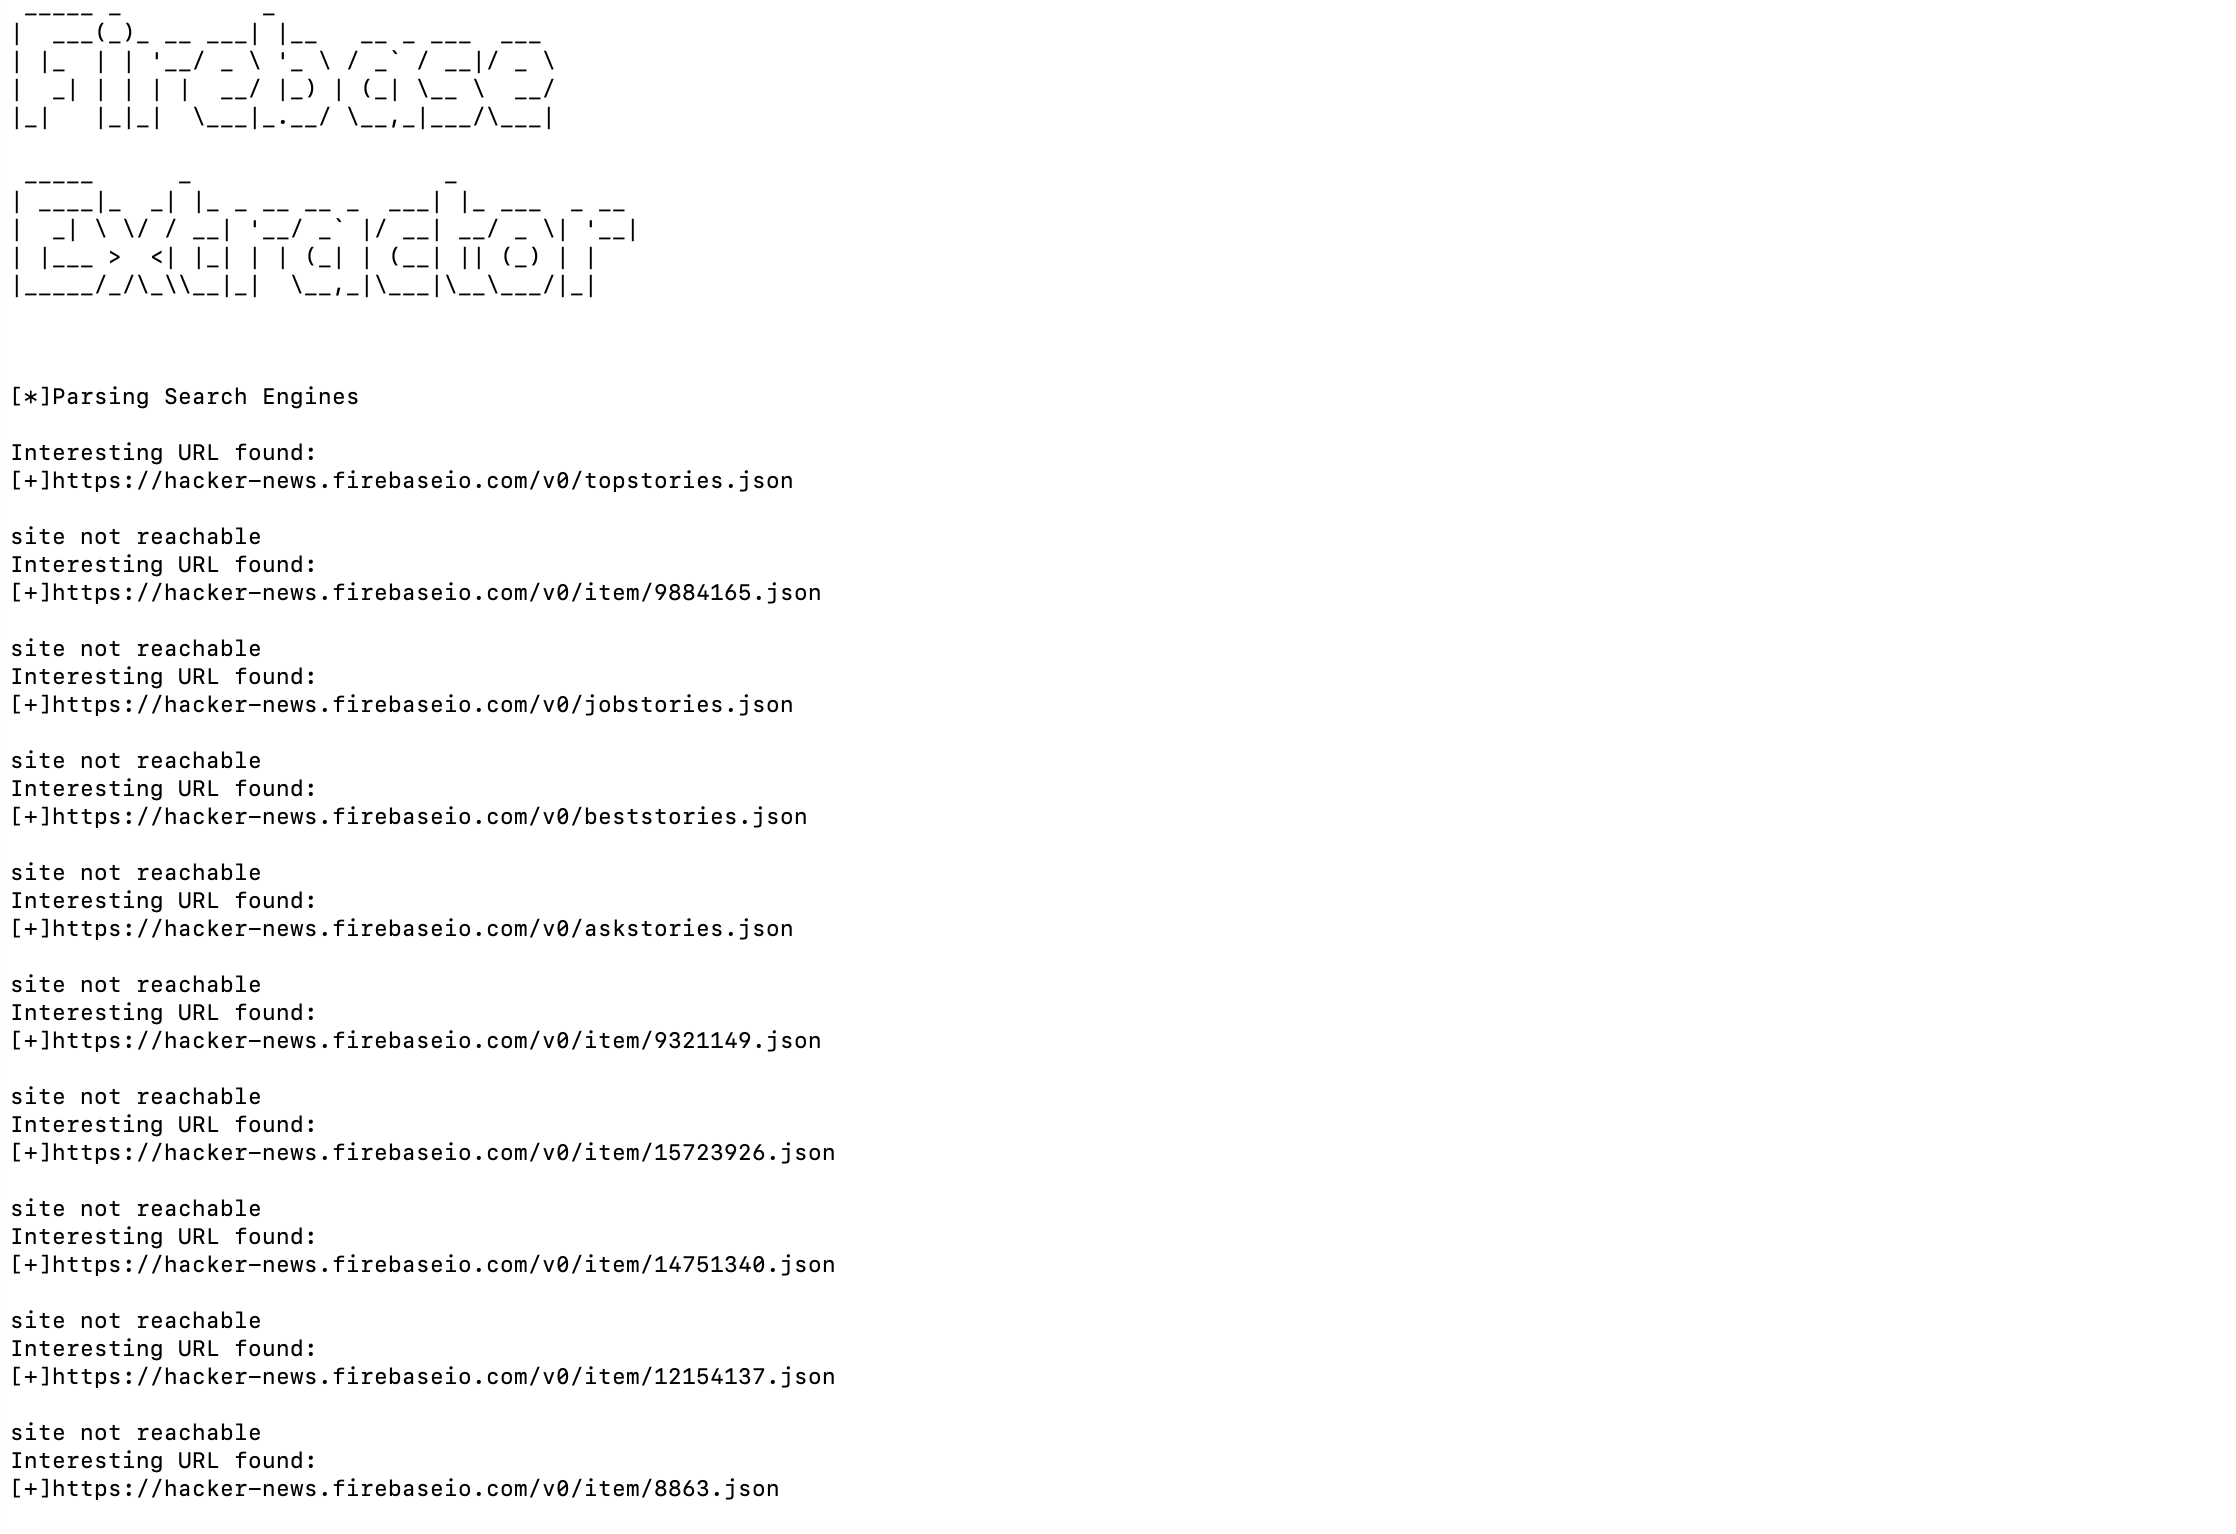
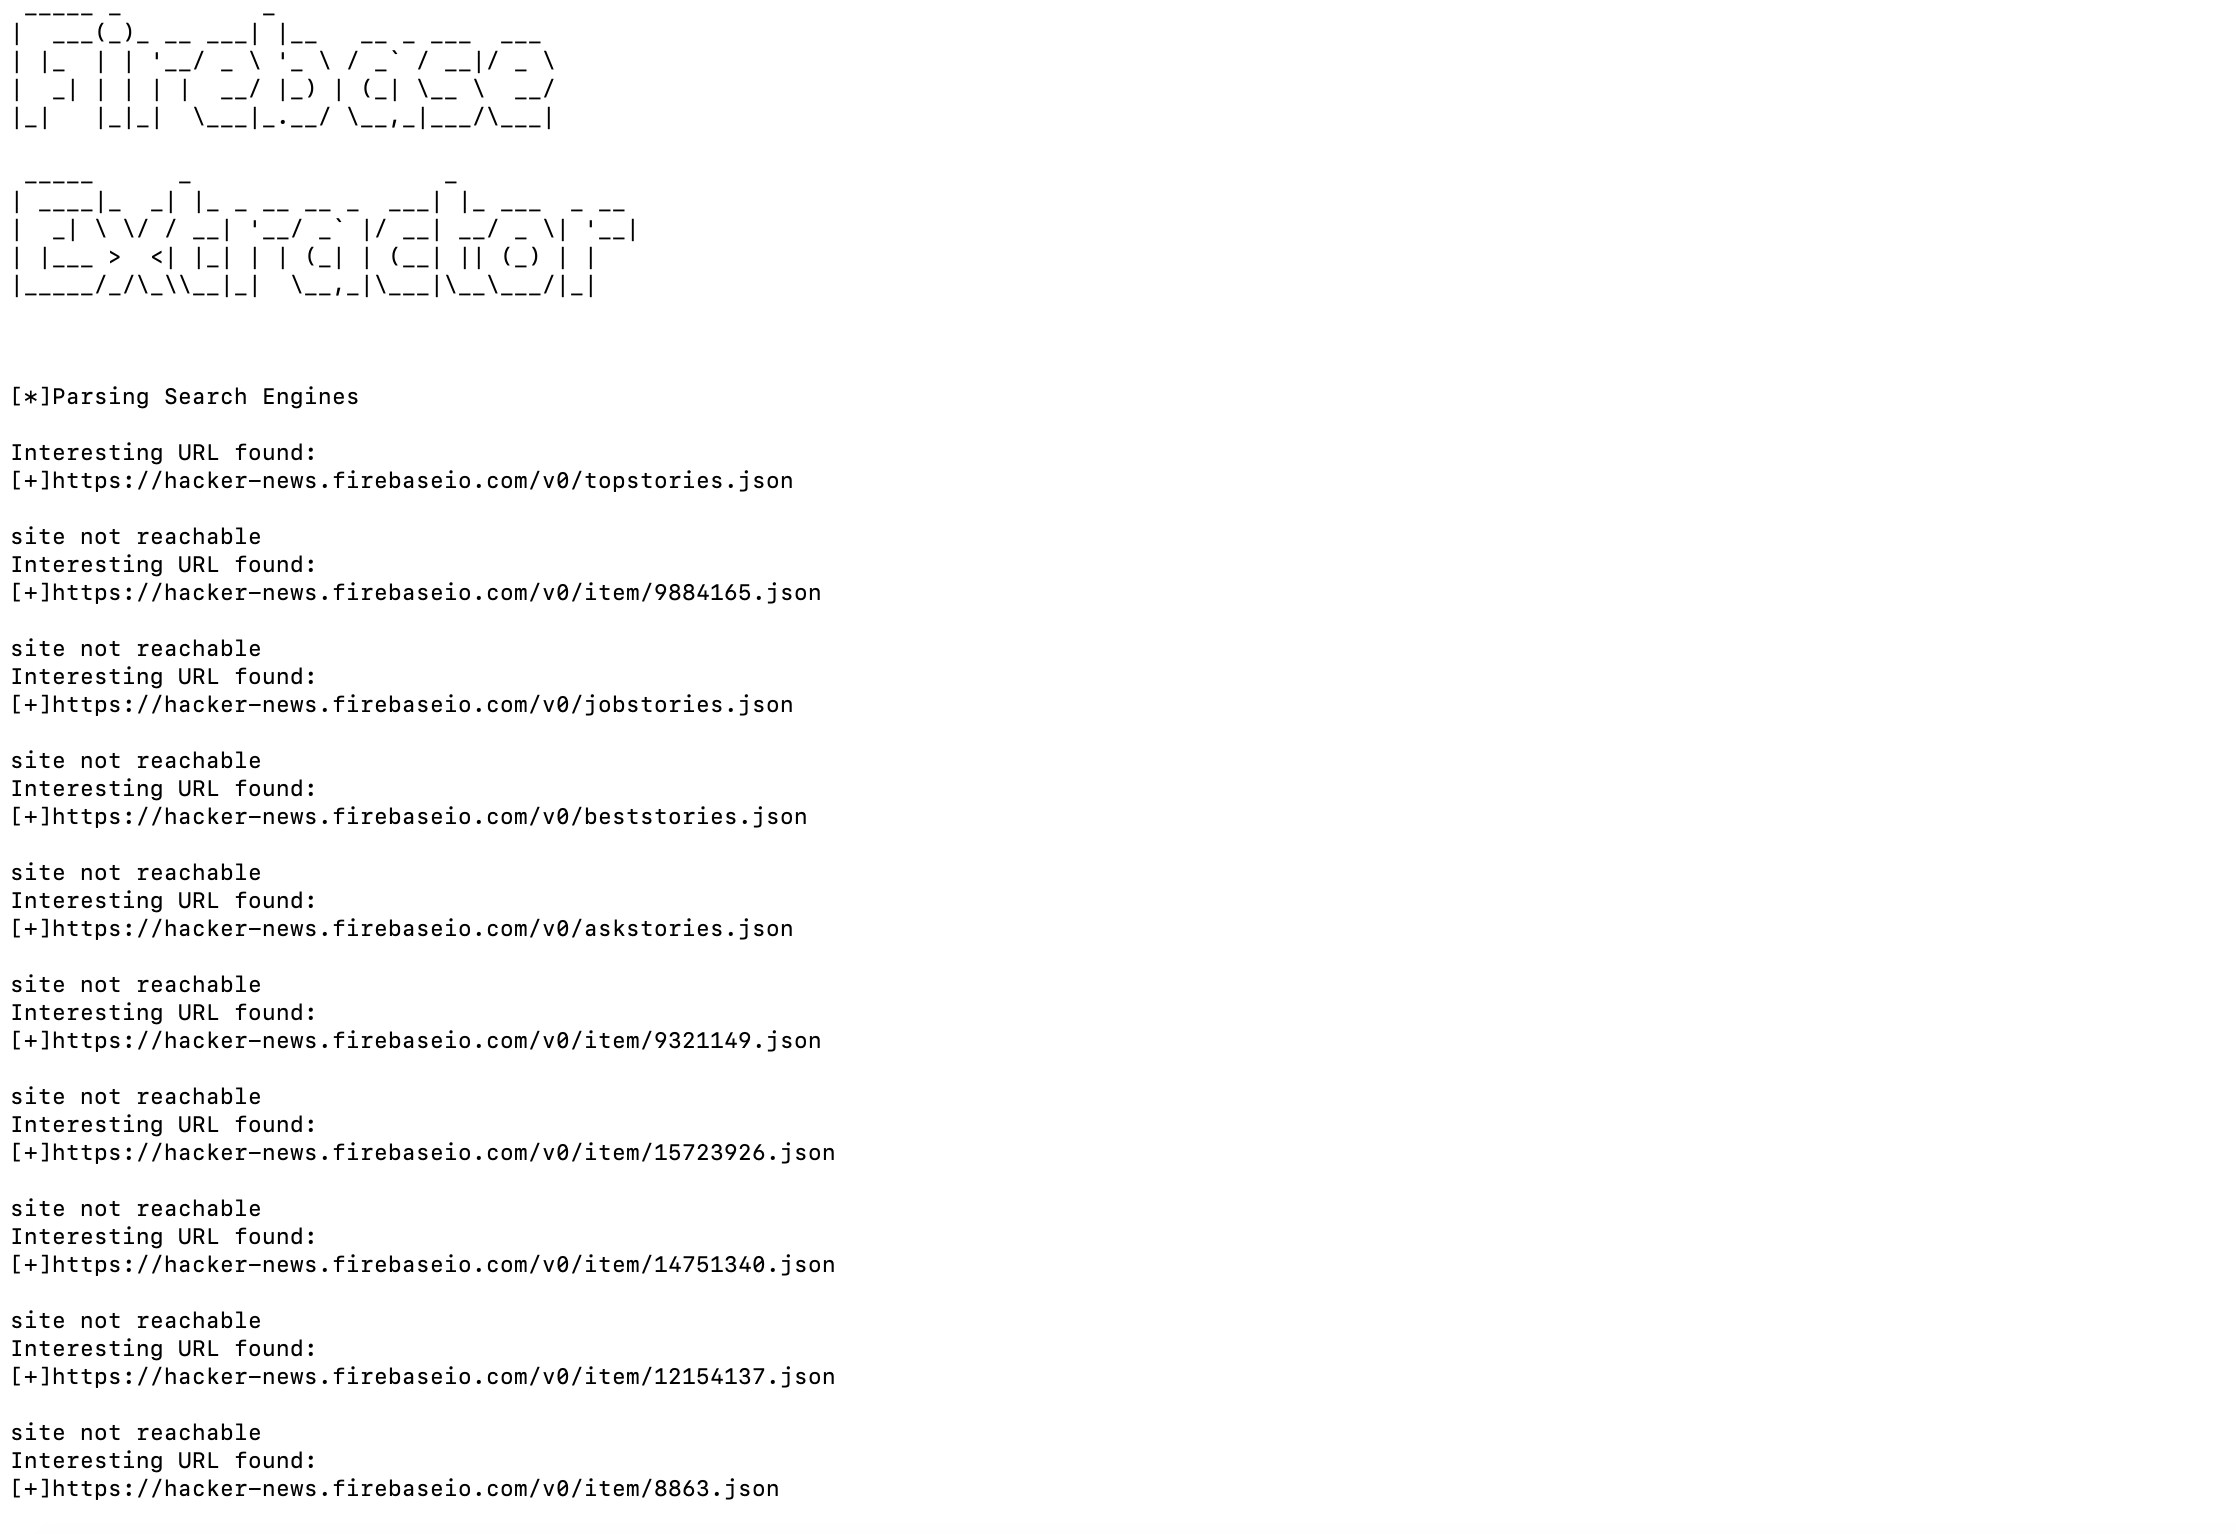
لقطة الشاشة

مستخرج Firebase

الوحدات التالية تم استخدامها:

1.sys

2.requests

3.bs4 // pip install bs4 //

4.urllib2

5.pyfiglet // pip install pyfiglet //

6.re

[+] يتم استخدام وحدة bs4 (Beautiful Soup) لتحليل واستخراج البيانات الخاصة بـ HTML.

[+] يتم استخدام وحدة pyfiglet لإنشاء شعار الأداة.

تعليمات التشغيل:

في سطر الأوامر، قم بتشغيل python firebase.py xyz.firebaseio.com

حيث xyz هو اسم التطبيق أو الشركة المحدد.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





