

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CPanel-Audit-Remediation-Tool — أداة تدقيق واستجابة للحوادث لثغرة CVE-2026-41940 | Kitploit

أدوات/GitHubGitHub/underh0st/cpanel-audit-remediation-tool
ماسحات الثغرات الأمنيةتدقيق التكوينأمن الويبالمصادقةالتعلم والتعليمالاستجابة للحوادث
GitHubunderh0st/cpanel-audit-remediation-tool

CPanel-Audit-Remediation-Tool

أداة تدقيق واستجابة للحوادث لثغرة CVE-2026-41940

عرض المستودع
58منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

🛡️ أداة تدقيق وإصلاح أوسكار كونستانزو (CVE-2026-41940)

Python Version License: MIT

مجموعة احترافية لتدقيق الأمن والاستجابة للحوادث لبنية cPanel التحتية.
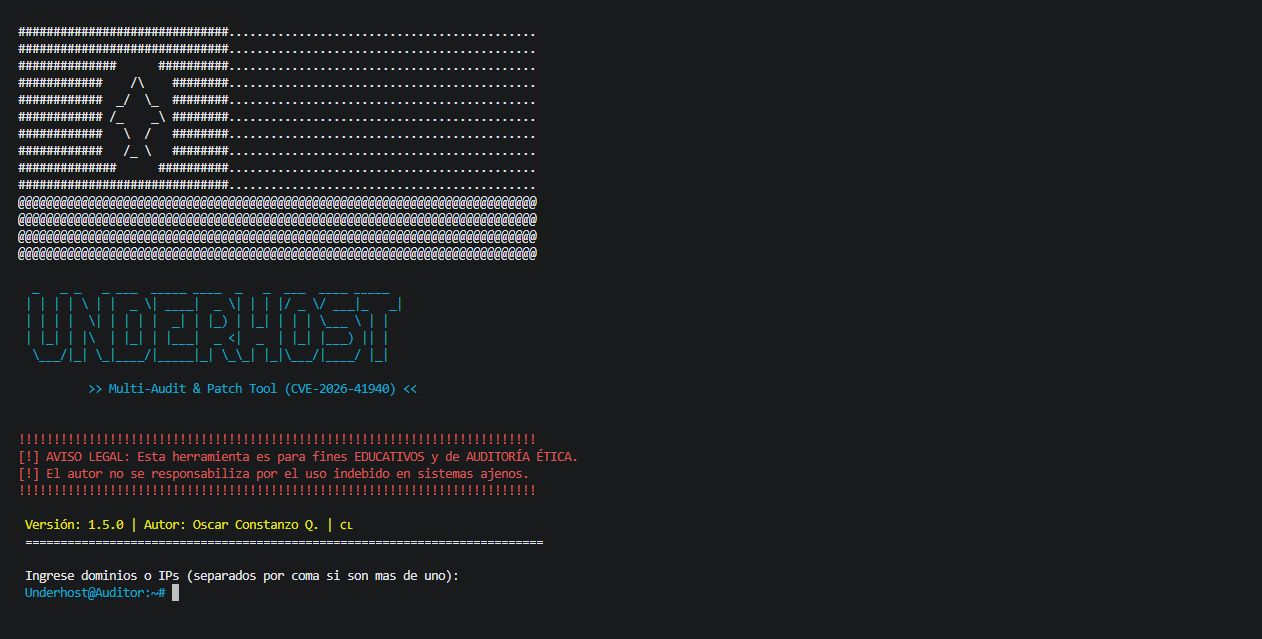

Banner

📖 الوصف

تم تطوير هذه الأداة بواسطة أوسكار كونستانزو كويزادا، المعروف باسم Underhost، لتحديد ومعالجة ثغرة CVE-2026-41940 في خوادم cPanel. تسمح هذه الثغرة بـتجاوز المصادقة عبر حقن رأس جلسة HTTP، مما يمكّن المهاجم من الحصول على صلاحيات إدارية كاملة (الجذر) دون كلمة مرور صالحة.


🚀 الميزات الرئيسية

  • **هذه الأداة مكتوبة باللغة الإسبانية 🇨🇱
  • تدقيق التوقيعات: فحص سريع لاكتشاف إصدارات cPanel المعرضة للخطر.
  • تقييم المخاطر: تحليل فني متكامل لتأثير الثغرة يشرح الخطر على البنية التحتية.
  • دليل الاستجابة: دليل من 5 مراحل لتطهير النظام وتحصينه.
  • الاستمرارية: حلقة فحص مستمرة لأهداف متعددة.

⚠️ إخلاء المسؤولية القانوني هذه الأداة مقدمة لأغراض تعليمية وتدقيق أخلاقي فقط.[cite: 1] المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر أو وصول غير مصرح به. استخدم هذا البرنامج على الشبكات فقط بإذن صريح.

🛠️ التثبيت

# استنساخ المستودع
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# الدخول إلى الدليل
cd CPanel-Audit-Remediation-Tool

# تثبيت التبعيات
pip3 install -r requirements.txt

# تشغيل السكربت
python3 ART.py

📋 بروتوكول المعالجة ترشد الأداة المسؤول عبر بروتوكول احترافي للاستجابة للحوادث.

1.العزل: تقييد الوصول إلى منافذ الإدارة (2082-2087) عبر جدار الحماية.

2.التحديث: فرض تحديث النواة باستخدام /scripts/upcp --force.

3.التطهير: حذف فعلي لـ /var/cpanel/sessions/raw/ لإبطال الرموز المسروقة.

4.صيد التهديدات: تحديد مواقع الثبات (الباب الخلفي) باستخدام find /home -mtime -1 -ls.

5.التحصين: تفعيل cPHulk والمصادقة متعددة العوامل (MFA).
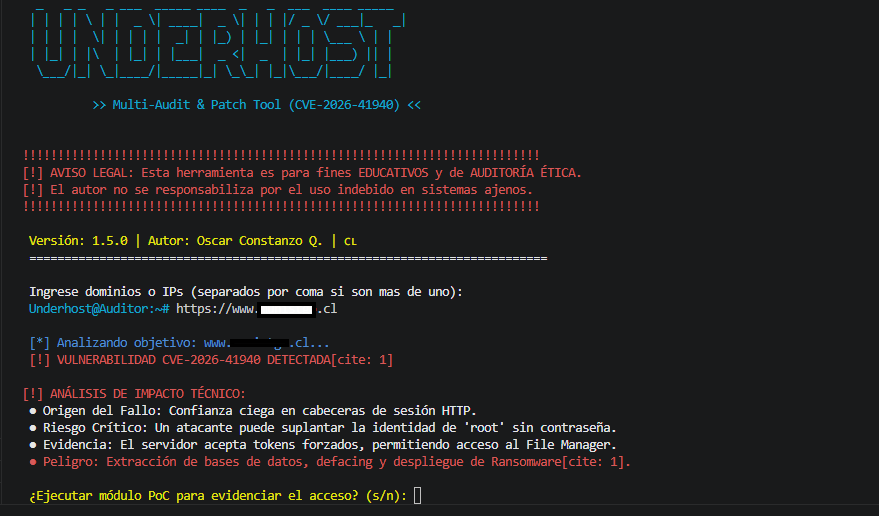
تحليل الثغرة

Detection الشكل 2: وحدة الفحص النشط تحدد بنجاح CVE-2026-41940 وتنشئ تقييمًا للمخاطر.
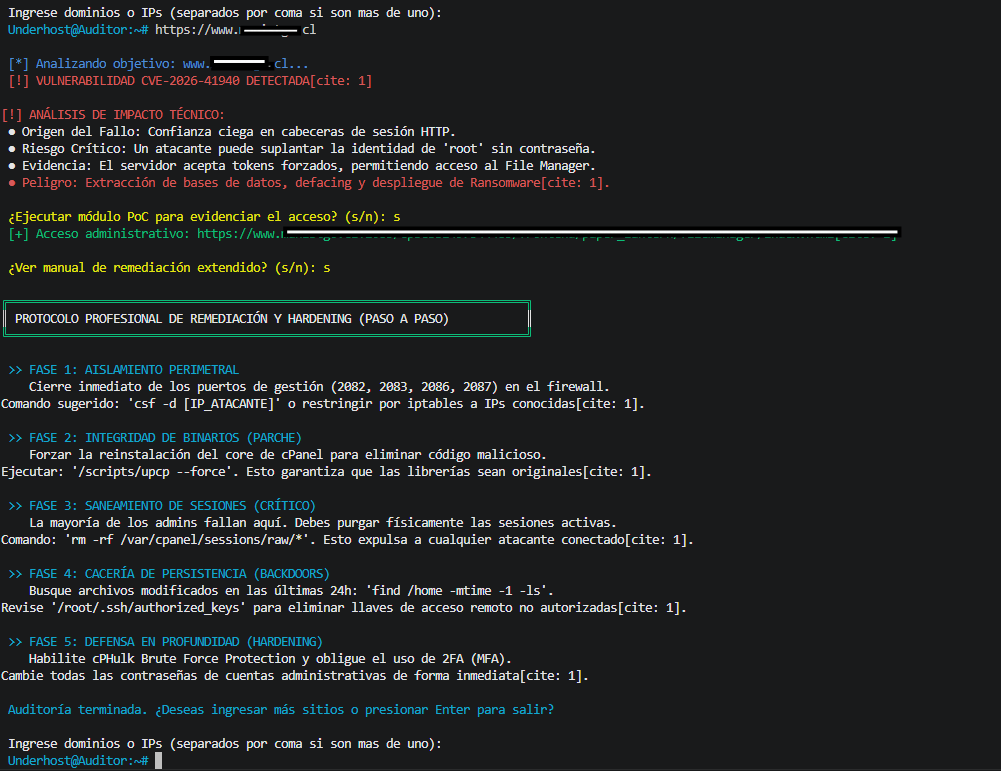
دليل الاستجابة للحوادث

Remediation الشكل 3: دليل احترافي للاستجابة للحوادث من 5 مراحل يوضح تطهير النظام وتحصينه.

المؤلف أوسكار كونستانزو كويزادا. (Underhost) - هاكر هجومي منذ 2010

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





