 ullaakut/cameradar
يخترق Cameradar كاميرات المراقبة بالفيديو عبر RTSP


يقوم Cameradar بمسح نقاط نهاية RTSP على الأهداف المصرح بها، ويستخدم هجمات القاموس لاختراق بيانات اعتمادهم ومساراتهم.
/live.sdp).
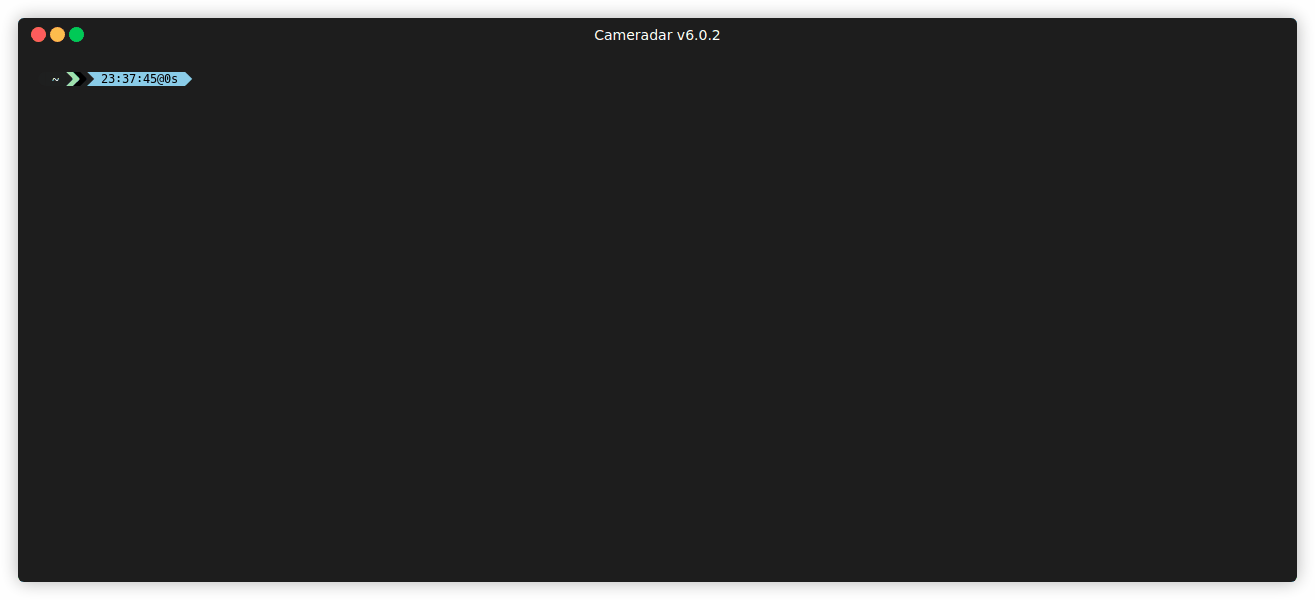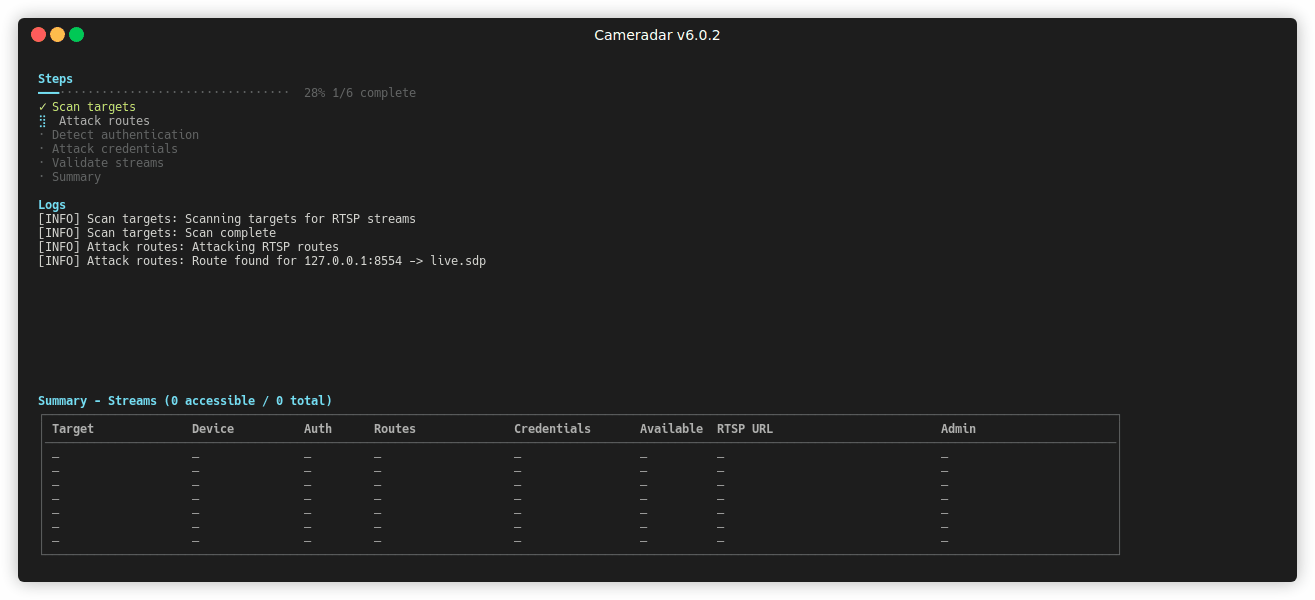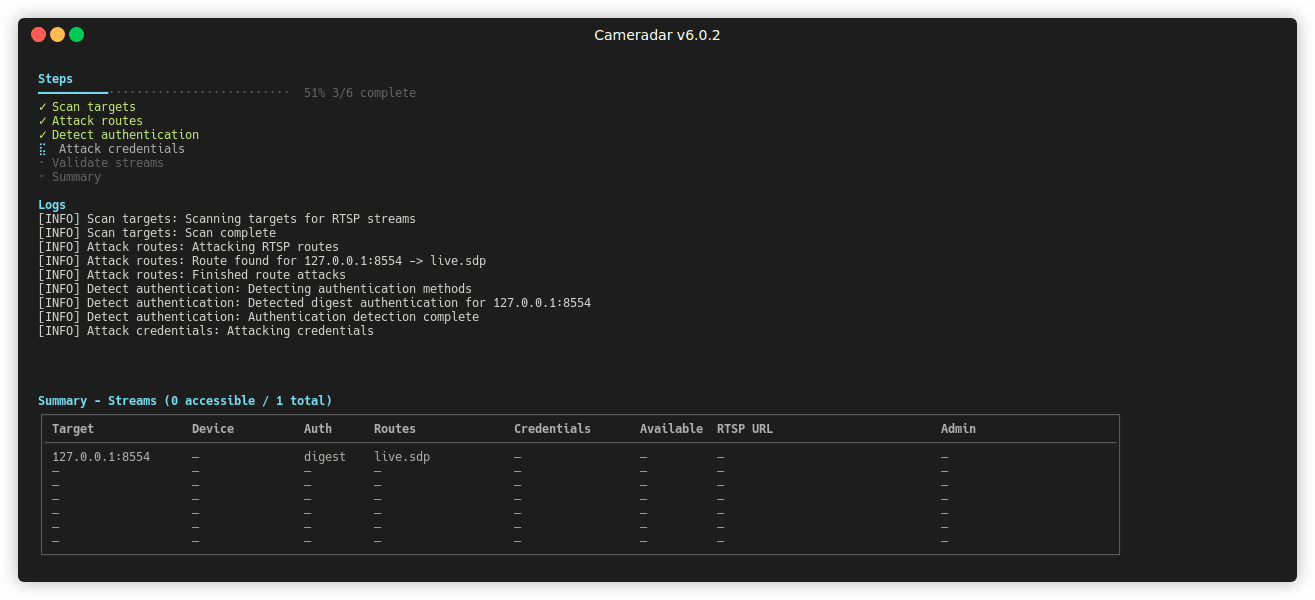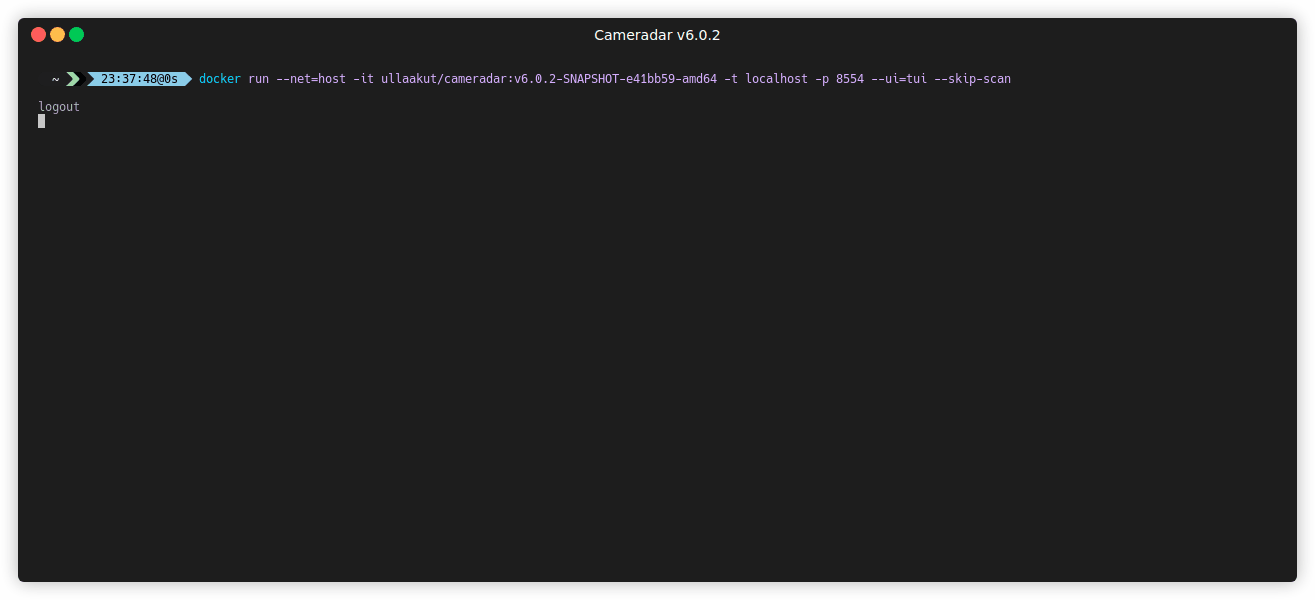
قم بتثبيت Docker وقم بتشغيل:
docker run --rm -t --net=host ullaakut/cameradar --targets <target>
مثال:
docker run --rm -t --net=host ullaakut/cameradar --targets 192.168.100.0/24
يقوم هذا بمسح المنافذ 554 و 5554 و 8554 على الشبكة الفرعية الهدف. يحاول تعداد تدفقات RTSP. لمعرفة جميع الخيارات، راجع مرجع التكوين.
يمكن أن تكون الأهداف عبارة عن CIDRs أو عناوين IP أو نطاقات IP أو اسم مضيف.
172.16.100.0/24172.16.100.10localhost172.16.100.10-20لاستخدام قواميس مخصصة، قم بتركيبها وتمرير كلا العلامتين:
docker run --rm -t --net=host \
    -v /path/to/dictionaries:/tmp/dictionaries \
    ullaakut/cameradar \
    --custom-routes /tmp/dictionaries/my_routes \
    --custom-credentials /tmp/dictionaries/my_credentials.json \
    --targets 192.168.100.0/24
استخدم هذا الخيار إذا لم يكن Docker متاحًا أو إذا كنت تريد بناء محلي.
go install github.com/Ullaakut/cameradar/v6/cmd/cameradar@latestالملف الثنائي cameradar موجود الآن في $GOPATH/bin.
للاطلاع على العلامات المتاحة، راجع مرجع التكوين.
تلخص هذه الخطوات إعداد Termux عمليًا على Android. استخدم Termux 117 من F-Droid أو الموقع الرسمي لـ Termux، وليس Google Play.
قم بتثبيت الحزم المطلوبة في Termux:
pkg update
pkg install mc wget git nmap proot-distro
قم بتثبيت Alpine وتسجيل الدخول:
proot-distro install alpine
proot-distro login alpine
apk add wget git go gcc clang musl-dev make
أنشئ مسار وحدة وقم باستنساخ المستودع:
mkdir -p go/pkg/mod/github.com/Ullaakut
cd go/pkg/mod/github.com/Ullaakut
git clone https://github.com/Ullaakut/cameradar.git
cd cameradar/cmd/cameradar
go install
انسخ القواميس وقم بتشغيل الملف الثنائي:
mkdir -p /tmp
cp -r ../../dictionaries /tmp/dictionaries
/go/bin/cameradar --targets=<target> --custom-credentials=/tmp/dictionaries/credentials.json --custom-routes=/tmp/dictionaries/routes --ui=plain --debug
استبدل <target> بعنوان IP أو نطاق أو مضيف أو شبكة فرعية لديك الإذن باختبارها.
المنافذ الافتراضية هي 554 و 5554 و 8554 و http و 322 و 8322.
إذا لم تحدد منافذ، سيستخدم Cameradar هذه المنافذ.
مثال على مسح منافذ مخصصة:
docker run --rm -t --net=host \
    ullaakut/cameradar \
    --ports "18554,19000-19010" \
    --targets localhost
يمكنك استبدال القواميس الافتراضية بملفات المسارات وبيانات الاعتماد الخاصة بك.
يوفر المستودع قواميس أساسية في مجلد dictionaries.
docker run --rm -t --net=host \
    -v /my/folder/with/dictionaries:/tmp/dictionaries \
    ullaakut/cameradar \
    --custom-routes /tmp/dictionaries/my_routes \
    --custom-credentials /tmp/dictionaries/my_credentials.json \
    --targets 172.19.124.0/24
استخدم عناوين URL rtsps:// للوصول إلى تدفقات RTSPS.
SSL_CERT_FILE إلى شهادة المرجع المصدق (أو شهادة الخادم للإعداد الذاتي) عند تشغيل Cameradar.مثال مع الملف الثنائي المحلي:
SSL_CERT_FILE=/path/to/ca-or-server.crt \
        cameradar \
        --targets localhost \
        --ports 8322 \
        --skip-scan \
        --custom-routes routes.txt \
        --custom-credentials credentials.json
مثال مع Docker:
docker run --rm -t --net=host \
        -e SSL_CERT_FILE=/tmp/certs/server.crt \
        -v /path/to/certs:/tmp/certs:ro \
        ullaakut/cameradar \
        --targets localhost \
        --ports 8322
إذا كنت تفضل عدم استخدام SSL_CERT_FILE، أضف شهادة CA الخاصة بك إلى مخزن الثقة للنظام الذي يستخدمه بيئة وقت التشغيل الخاصة بك.
--skip-scanإذا كنت تعرف بالفعل نقاط نهاية RTSP، يمكنك تخطي الاكتشاف ومعاملة كل هدف ومنفذ كمرشح للتدفق. هذا الوضع لا يشغل الاكتشاف ويمكن أن يكون مفيدًا في الشبكات المقيدة أو عندما تريد مهاجمة مخزون معروف.
تخطي الاكتشاف يعني:
مثال:
docker run --rm -t --net=host \
    ullaakut/cameradar \
    --skip-scan \
    --ports "554,8554" \
    --targets 192.168.1.10
في هذا المثال، يحاول Cameradar هجمات القاموس ضد المنفذين 554 و8554 من 192.168.1.10.
--scannerيدعم Cameradar مُحركي اكتشاف خلفي:
nmap (افتراضي)masscanاستخدم nmap عندما تريد اكتشاف RTSP أكثر موثوقية: فهو يقوم بتحديد الخدمة ويمكنه التمييز بشكل أفضل بين RTSP والمنافذ المفتوحة الأخرى.
استخدم masscan عند مسح الشبكات الكبيرة جدًا: فهو بشكل عام أسرع وأكثر كفاءة على نطاق واسع، لكنه لا يوفر اكتشاف الخدمة.
