Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Limelighter — أداة لتوليد شهادات توقيع كود مزيفة أو توقيع شهادات حقيقية | Kitploit

أدوات/GitHubGitHub/tylous/limelighter
توليد الحمولةتحليل الكودالاستغلالالفريق الأحمر
GitHubtylous/limelighter

Limelighter

أداة لتوليد شهادات توقيع كود مزيفة أو توقيع شهادات حقيقية

عرض المستودع
97514136منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

LimeLighter

أداة تقوم بإنشاء شهادات توقيع شيفرة مزيفة وتوقيع ملفات ثنائية وDLL للمساعدة في تجنب منتجات EDR وتجنب مراقبة MSS والفحص الدقيق للمآخذ. يمكن لـ LimeLighter أيضًا استخدام شهادات توقيع شيفرة صالحة لتوقيع الملفات. يمكن لـ LimeLighter استخدام اسم نطاق مؤهل بالكامل مثل acme.com.

المساهمة

تم تطوير LimeLighter باستخدام golang.

تأكد من تثبيت ما يلي على نظام التشغيل الخاص بك

openssl
osslsigncode

الخطوة الأولى كما هو الحال دائمًا هي استنساخ المستودع. قبل تجميع LimeLighter، ستحتاج إلى تثبيت التبعيات. لتثبيتها، قم بتشغيل الأوامر التالية:

go get github.com/fatih/color

ثم قم ببنائه

go build Limelighter.go

الاستخدام

./LimeLighter -h       

        .____    .__               .____    .__       .__     __                
        |    |   |__| _____   ____ |    |   |__| ____ |  |___/  |_  ___________ 
        |    |   |  |/     \_/ __ \|    |   |  |/ ___\|  |  \   __\/ __ \_  __ \
        |    |___|  |  Y Y  \  ___/|    |___|  / /_/  >   Y  \  | \  ___/|  | \/
        |_______ \__|__|_|  /\___  >_______ \__\___  /|___|  /__|  \___  >__|   
                \/        \/     \/        \/ /_____/      \/          \/         
                                                        @Tyl0us


[*] A Tool for Code Signing... Real and fake
Usage of ./LimeLighter:
  -Domain string
        Domain you want to create a fake code sign for
  -I string
        Unsiged file name to be signed
  -O string
        Signed file name
  -Password string
        Password for real  certificate
  -Real string
        Path to a valid .pfx certificate file
  -Verify string
        Verifies a file's code sign certificate
  -debug
        Print debug statements

لتوقيع ملف، يمكنك استخدام خيار الأمر Domain لإنشاء شهادة توقيع شيفرة مزيفة.
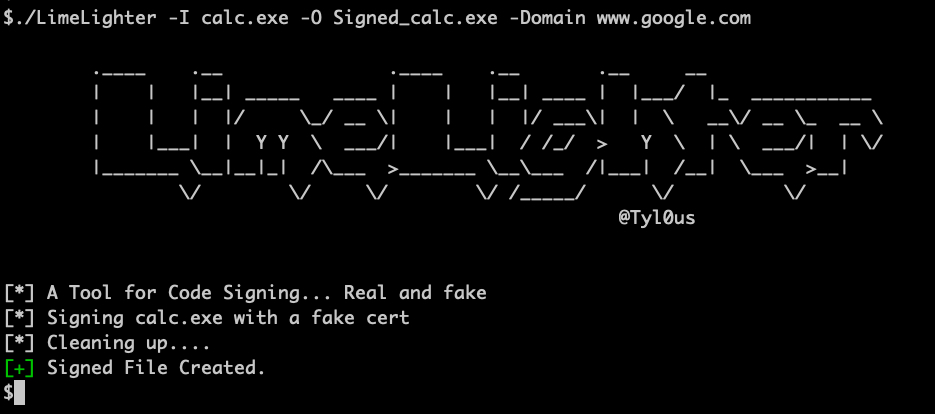
التوقيع

لتوقيع ملف بشهادة توقيع شيفرة صالحة، استخدم الخيارين Real وPassword.

للتحقق من ملف موقع، استخدم الأمر verify.
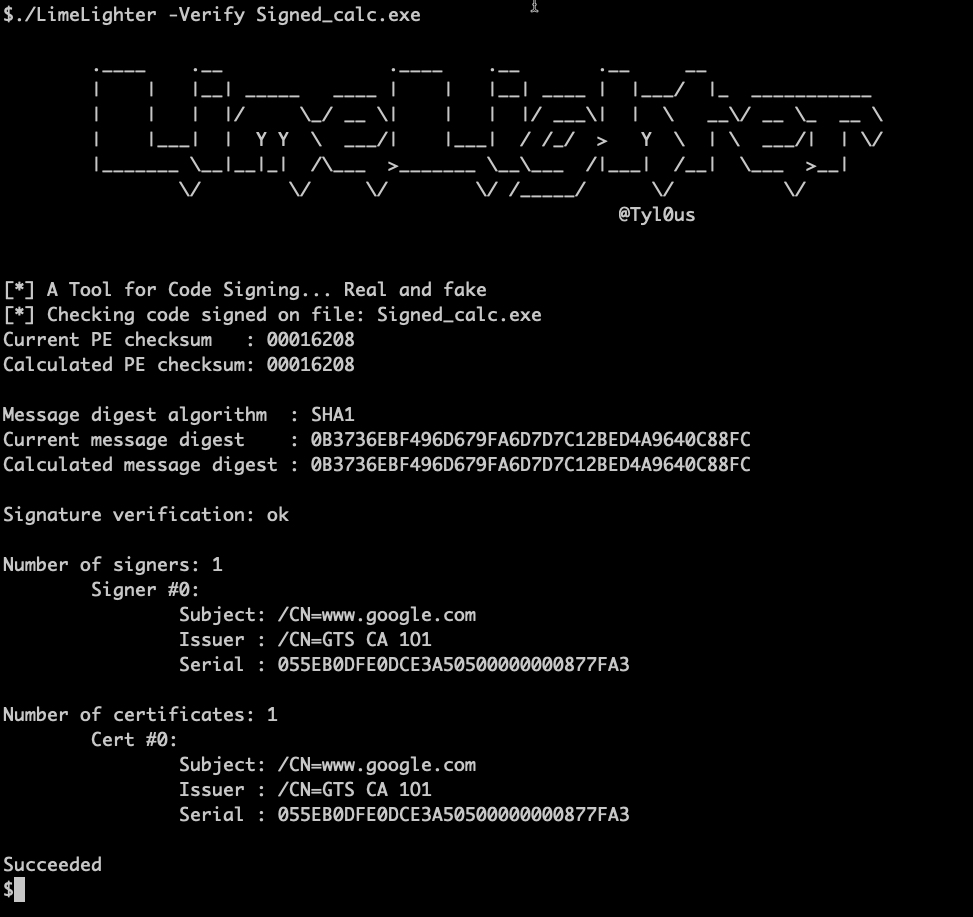
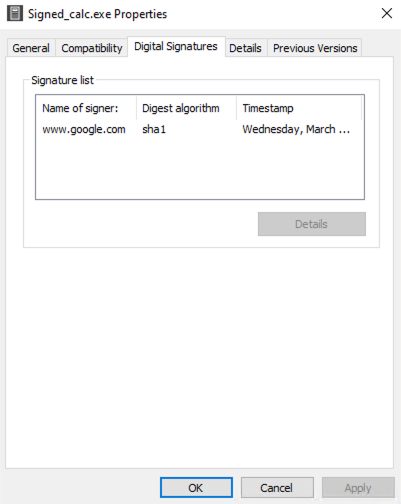
التحقق التحقق على ويندوز

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →