
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
iptables-essentials — Iptables Essentials: قواعد وأوامر جدار الحماية الشائعة | Kitploit
أدوات/GitHubGitHub/trimstray/iptables-essentials
تدقيق التكوينأمن الشبكاتالتعلم والتعليمموارد منسقة
GitHubtrimstray/iptables-essentials

iptables-essentials

Iptables Essentials: قواعد وأوامر جدار الحماية الشائعة

عرض المستودع
1.6k28911منذ سنة واحدةتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

أساسيات Iptables: قواعد وأوامر جدار الحماية الشائعة


Pull Requests MIT License


☑️ مهام قيد الإنجاز

  • إضافة أمثلة مفيدة لتكوين Iptables
  • إضافة تكوين مفيد لإعدادات Kernel (sysctl)
  • إضافة روابط لمصادر خارجية مفيدة
  • إضافة أمثلة تكوين متقدمة وأوامر وقواعد

جدول المحتويات

  • أدوات تساعدك في تكوين Iptables
  • أدلة/دروس تعليمية
  • تكوين إعدادات Kernel المفيدة (sysctl)
    • rp_filter
    • log_martians
    • send_redirects
    • accept_source_route
    • accept_redirects
    • tcp_syncookies
    • icmp_echo_ignore_broadcasts
    • ip_forward
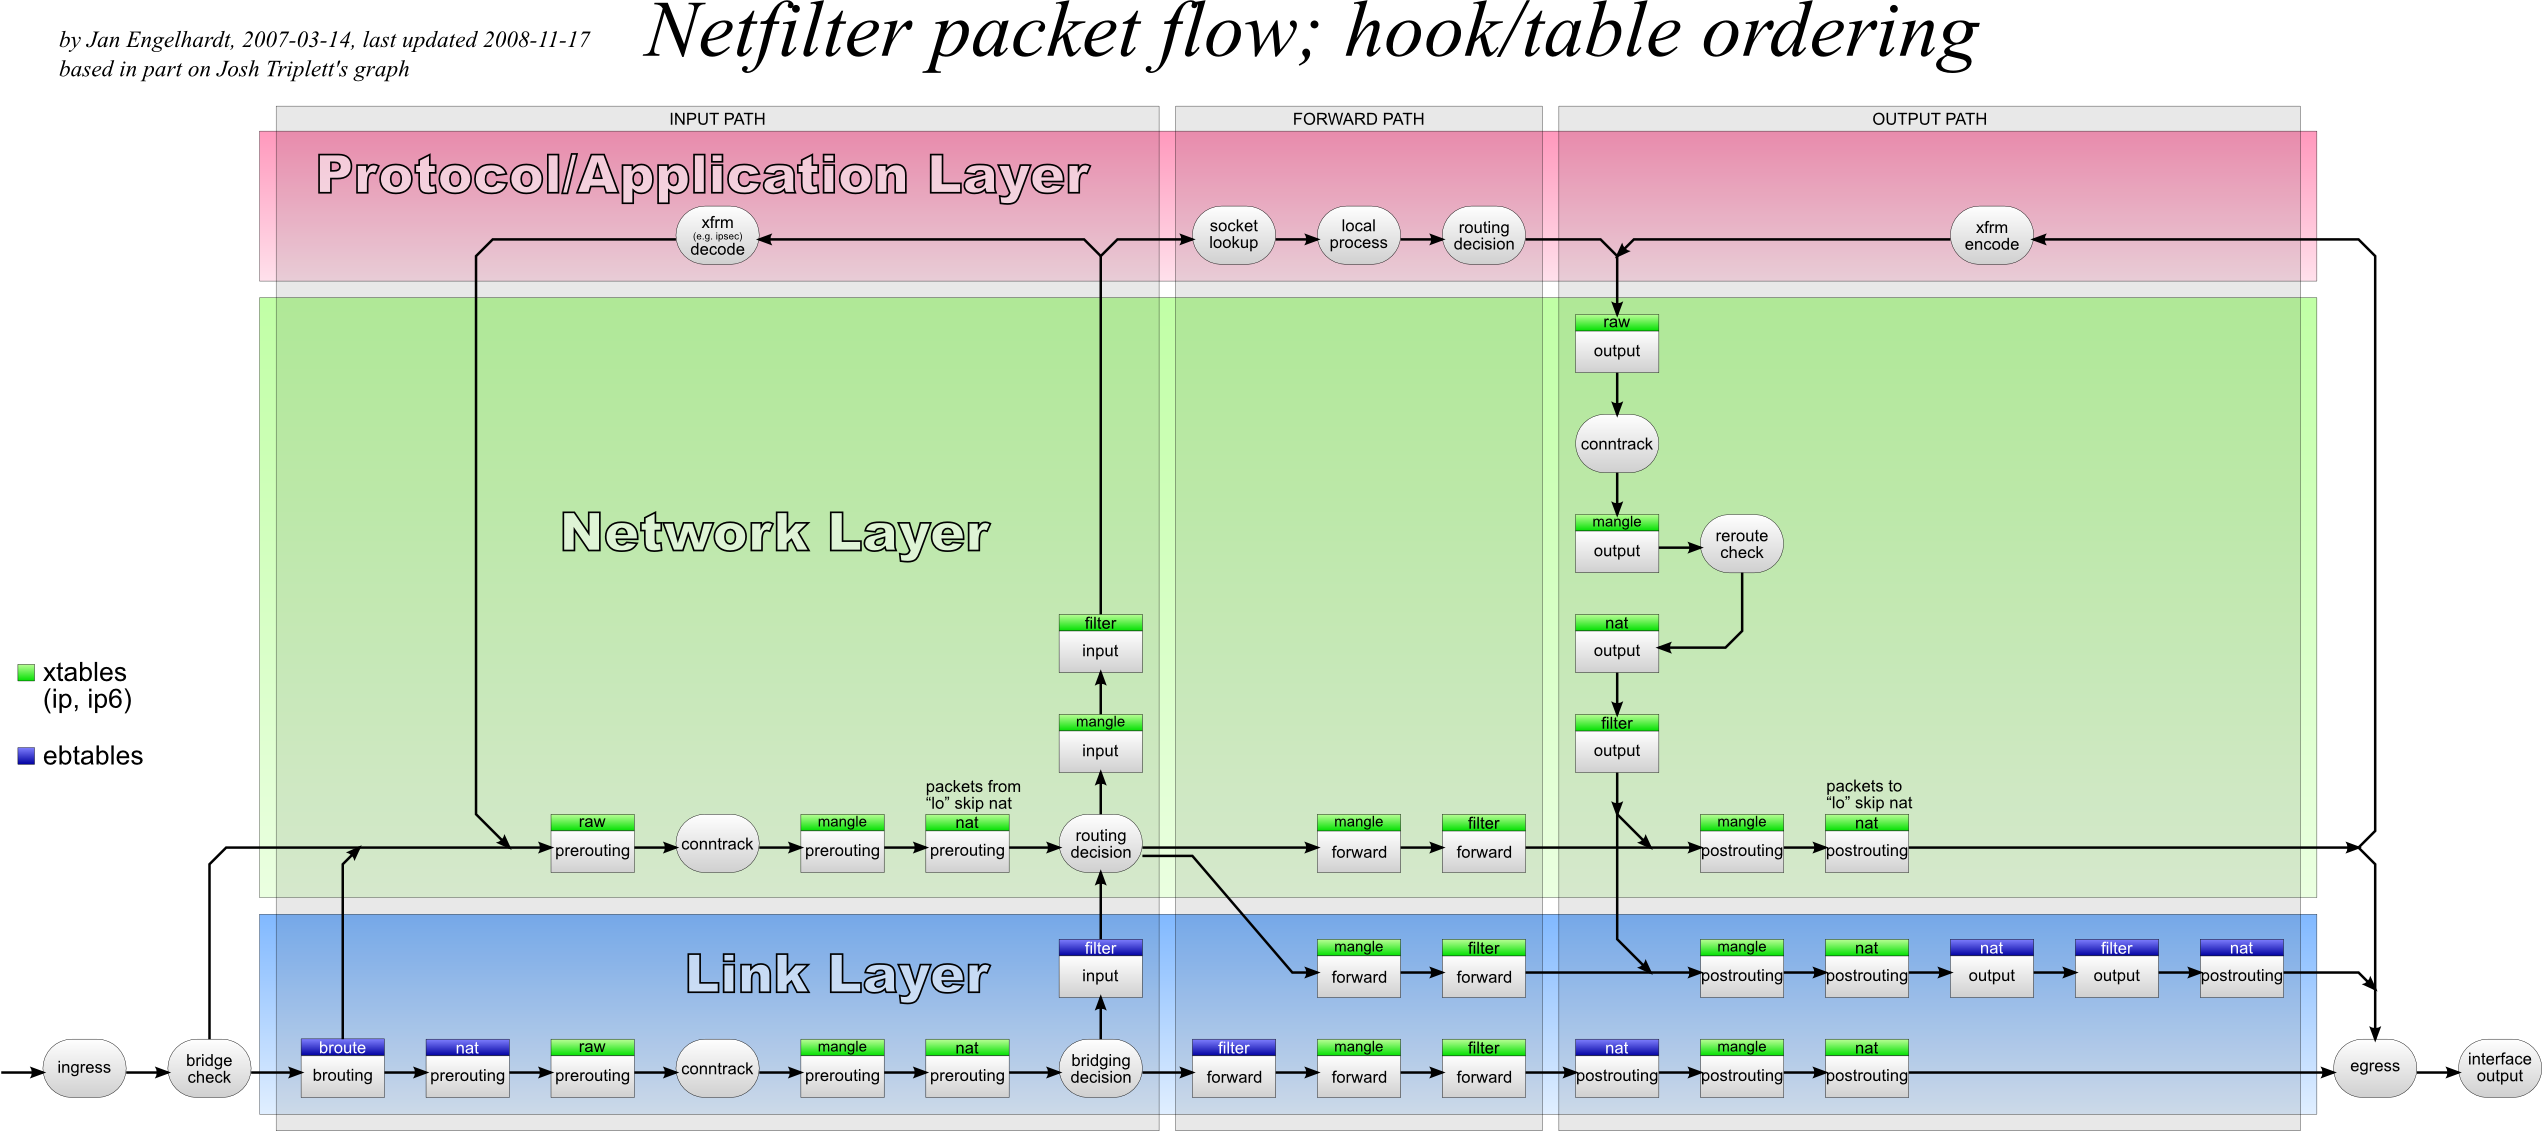
  • كيف يعمل؟
  • قواعد Iptables
    • حفظ القواعد
      • قائم على Debian
      • قائم على RedHat
    • عرض جميع قواعد iptables النشطة مع التفصيل
    • عرض جميع قواعد iptables النشطة مع أرقام الأسطر والتفصيل
    • طباعة جميع قواعد iptables النشطة
    • عرض القواعد كجداول لسلسلة INPUT
    • طباعة جميع مواصفات القاعدة في سلسلة INPUT
    • إظهار عدد الحزم والحجم الإجمالي
    • عرض قواعد سلسلة INPUT أو OUTPUT مع أرقام الأسطر والتفصيل
    • حذف قاعدة حسب السلسلة والرقم
    • حذف قاعدة حسب المواصفات
    • حذف جميع القواعد وحذف جميع السلاسل وقبول الكل
    • حذف جميع السلاسل
    • حذف سلسلة واحدة
    • إدراج قواعد جدار الحماية
    • السماح باتصالات الحلقة المحلية
    • السماح بالاتصالات الواردة المُنشأة والمرتبطة
    • السماح بالاتصالات الصادرة المُنشأة
    • من الداخل إلى الخارج
    • رفض الحزم غير الصالحة
    • حظر عنوان IP
    • حظر عنوان IP ورفضه
    • حظر الاتصالات بواجهة شبكة
    • السماح بكل اتصالات SSH الواردة
    • السماح باتصالات SSH الواردة من عنوان IP محدد أو شبكة فرعية
    • السماح باتصالات SSH الصادرة
    • السماح باتصالات Rsync الواردة من عنوان IP محدد أو شبكة فرعية
    • السماح بكل اتصالات HTTP الواردة
    • السماح بكل اتصالات HTTPS الواردة
    • السماح بكل اتصالات HTTP و HTTPS الواردة
    • السماح بـ MySQL من عنوان IP محدد أو شبكة فرعية
    • السماح بـ MySQL لواجهة شبكة محددة
    • PostgreSQL من عنوان IP محدد أو شبكة فرعية
    • السماح بـ PostgreSQL لواجهة شبكة محددة
    • حظر البريد SMTP الصادر
    • السماح بكل اتصالات SMTP الواردة
    • السماح بكل اتصالات IMAP الواردة
    • السماح بكل اتصالات IMAPS الواردة
    • السماح بكل اتصالات POP3 الواردة
    • السماح بكل اتصالات POP3S الواردة
    • رفض عناوين الشبكة الخاصة على الواجهة العامة
    • رفض كل الاتصالات الصادرة لشبكات Facebook
    • تسجيل ورفض الحزم
    • تسجيل ورفض الحزم بعدد محدود من الإدخالات
    • رفض أو قبول حركة المرور من عنوان MAC
    • حظر أو السماح بطلب ping ICMP
    • تحديد منافذ متعددة باستخدام multiport
    • موازنة التحميل باستخدام random* أو nth*
    • تقييد عدد الاتصالات باستخدام limit و iplimit*
    • الحفاظ على قائمة بالاتصالات الحديثة للمطابقة
    • المطابقة ضد string* في بيانات حمولة الحزمة
    • قواعد زمنية باستخدام time*
    • مطابقة الحزم بناءً على قيم TTL
    • الحماية من مسح المنافذ
    • الحماية من هجمات القوة العمياء SSH
    • الحماية من هجمات Syn-flood
      • التخفيف من هجمات SYN Floods باستخدام SYNPROXY
    • حظر الحزم الجديدة التي ليست SYN
    • فرض فحص حزم التجزئة
    • حزم XMAS
    • رفض جميع الحزم الفارغة
    • حظر قيم MSS غير الشائعة
    • حظر الحزم ذات علامات TCP المزيفة
    • حظر الحزم من الشبكات الفرعية الخاصة (التزوير)
  • أمثلة تكوين متقدمة
    • معالجة الحزم في Python باستخدام هدف NFQUEUE
      • قبول جميع الحزم من مصدر محدد على (filter:INPUT) ورفض كل شيء آخر
      • اكتب نص port knocking الخاص بك لتأمين الوصول إلى SSH

أدوات تساعدك في تكوين Iptables

  :small_orange_diamond: Shorewall - أداة متقدمة لتكوين البوابة/جدار الحماية لنظام GNU/Linux.
  :small_orange_diamond: Firewalld - توفر جدار حماية يُدار ديناميكيًا.
  :small_orange_diamond: UFW - أداة تكوين جدار الحماية الافتراضية لأوبونتو.
  :small_orange_diamond: FireHOL - تقدم تكوينًا بسيطًا وقويًا لجميع متطلبات جدار الحماية وتشكيل حركة المرور في Linux.

أدلة/دروس تعليمية

تنزيل الأداة