
 trappsec-dev/trappsec
إطار عمل مفتوح المصدر لتضمين مسارات وهمية واقعية وحقول عسل في واجهات برمجة التطبيقات (APIs) بهدف كشف المهاجمين الذين يختبرون منطق الأعمال، وتحويل عمليات الاستطلاع إلى معلومات أمنية قابلة للتنفيذ.

trappsec هو إطار عمل مفتوح المصدر يساعد المطورين على كشف المهاجمين الذين يستكشفون منطق الأعمال في واجهات API. ومن خلال تضمين مسارات خادعة واقعية وحقول عسل يصعب تمييزها عن مكوّنات API الحقيقية، يُدفع المهاجمون إلى المصادقة — مما يحوّل الاستطلاع إلى بيانات أمنية قابلة للتنفيذ.
صُمّم من أجل الـ 1% من الأشخاص الذين ينظرون فعلاً إلى تنبيهاتهم الأمنية، و الـ 99% الذين يحبون فكرة امتلاكها فحسب.
اقرأ الوثائق • البدء السريع الفائق • نموذج التهديد • بيئة الإنتاج
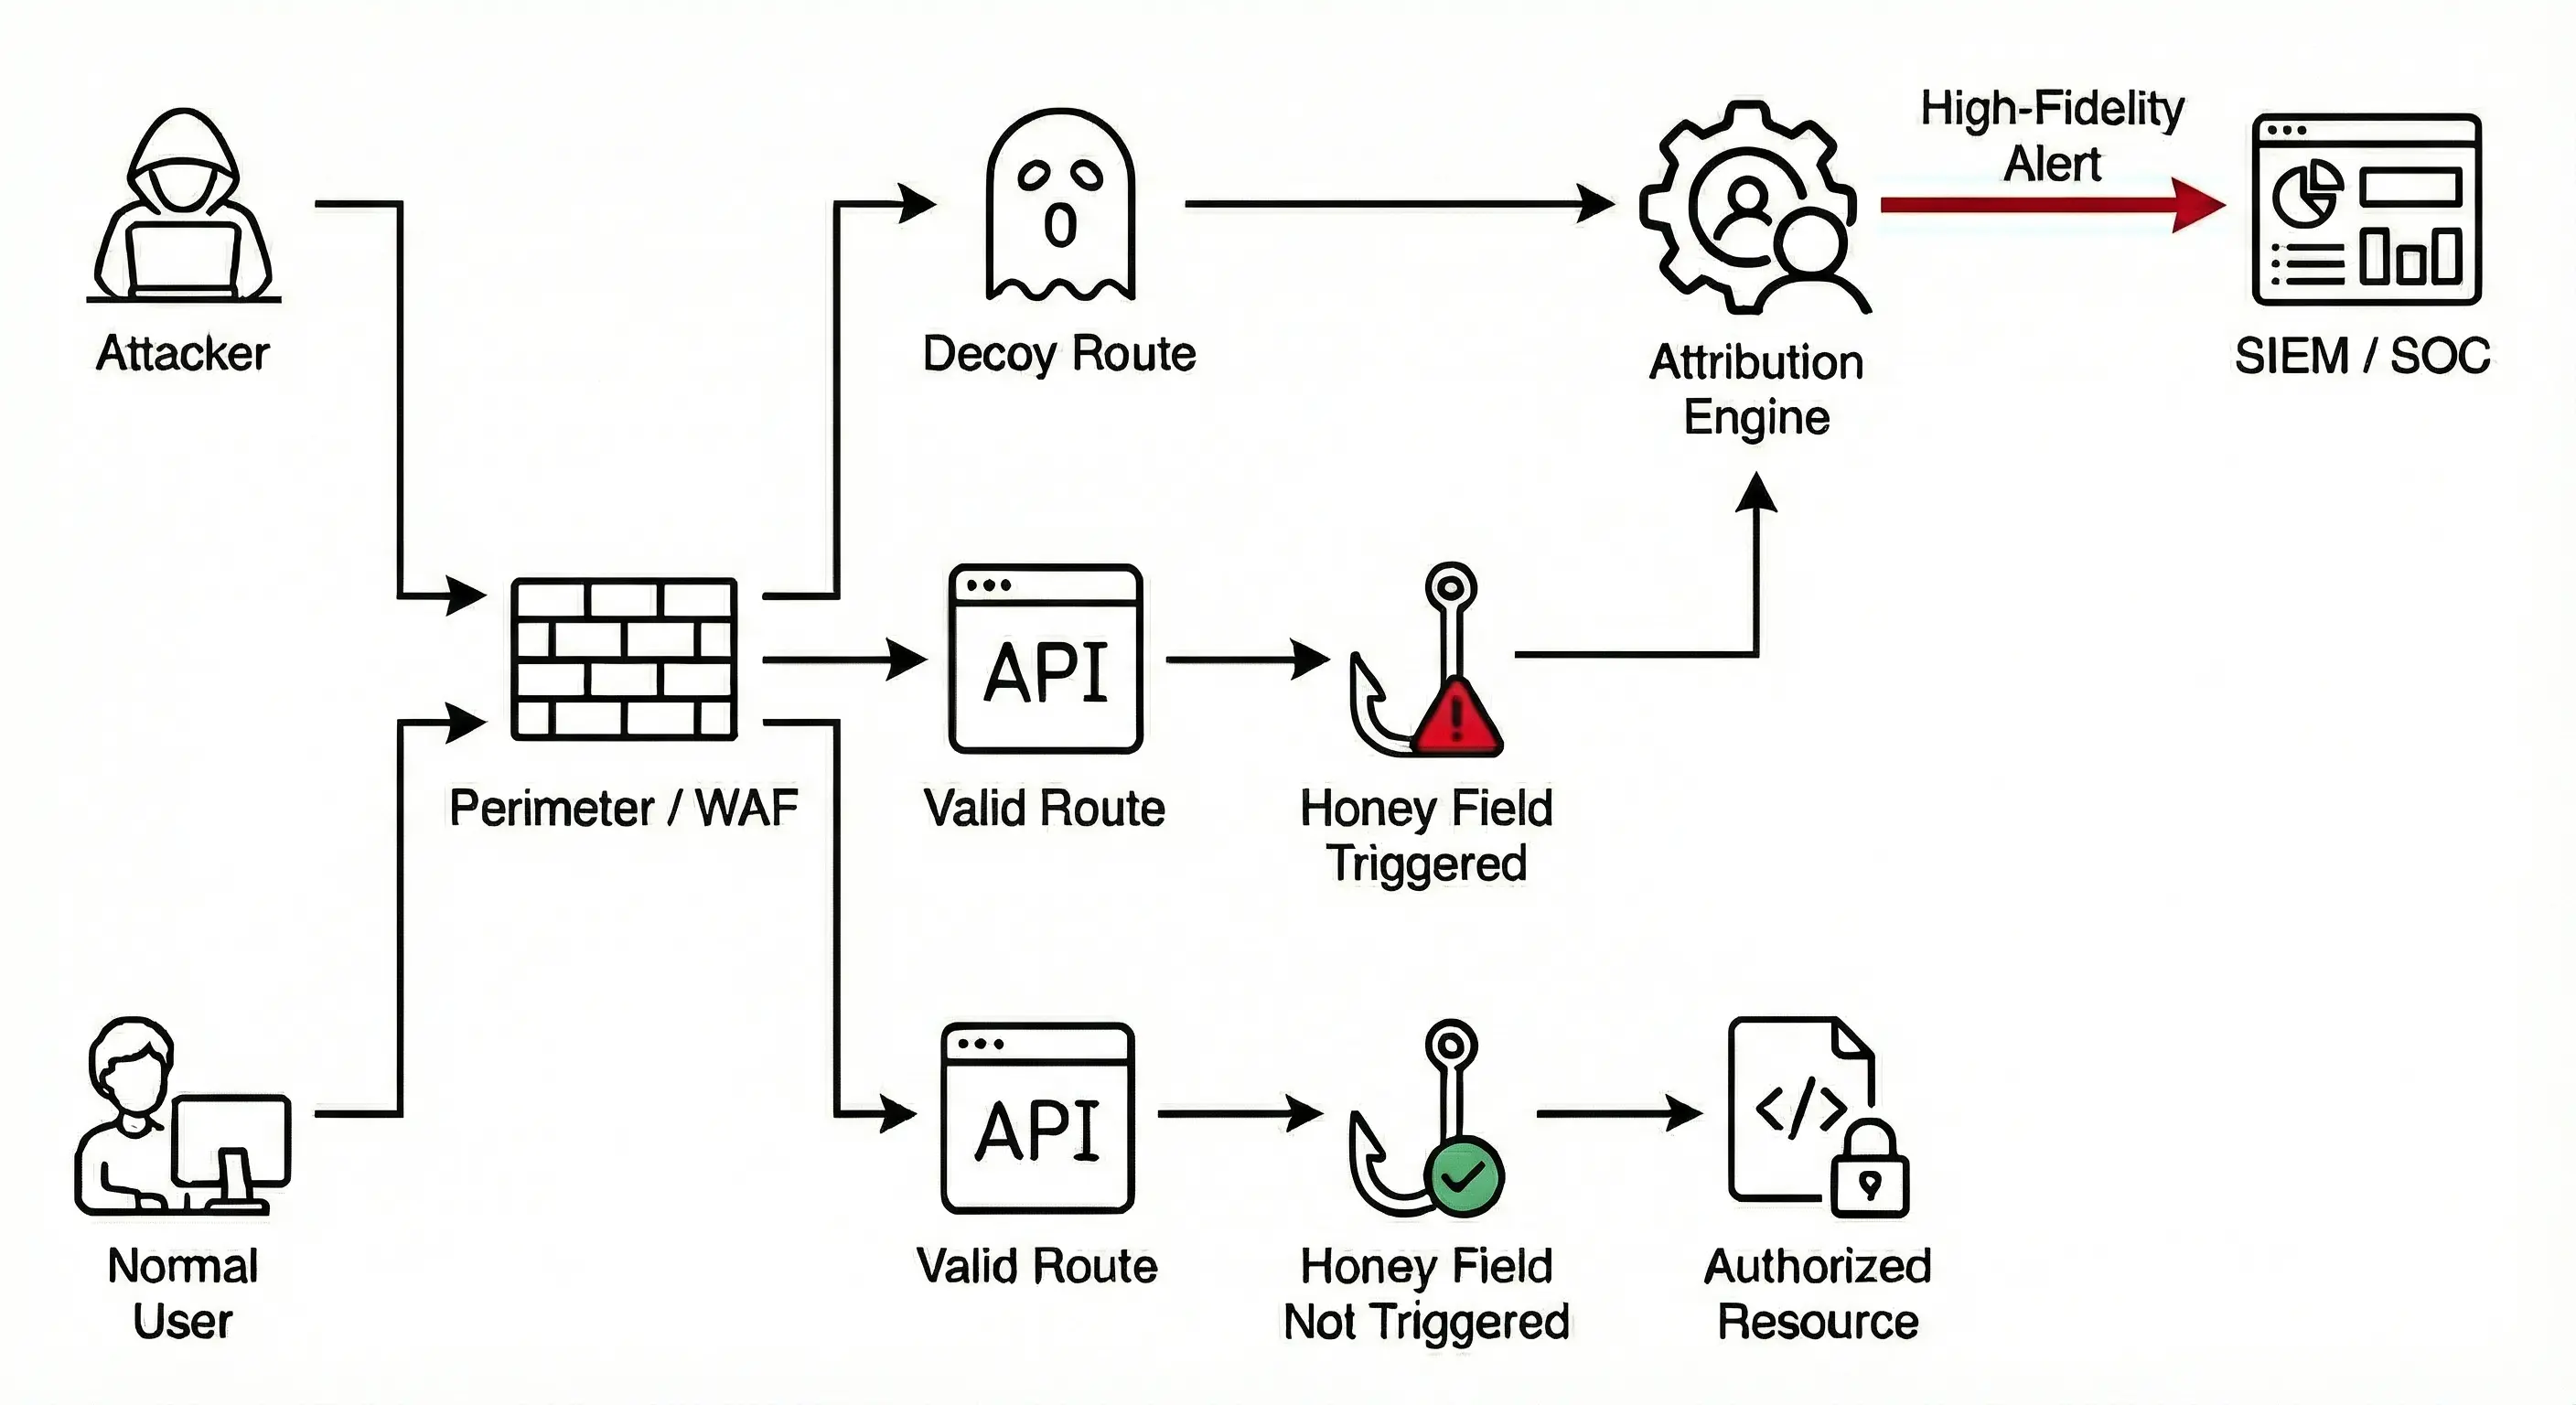
المسارات الخادعة (Decoy Routes): هي نقاط نهاية "شبحية" تقع خارج منطقك الحقيقي لكنها تبدو أصلية. ومن خلال زرع مراجع وهمية في كود جانب العميل، يمكنك إغراء المهاجمين لضرب هذه الفخاخ، مما يتيح لك مراقبة سلوكهم عبر استجابات ثابتة أو ديناميكية مخصصة تتكيف مع حالة المصادقة.
حقول العسل (Honey Fields): معاملات غير وظيفية مضمّنة داخل نقاط نهاية API الشرعية تعمل كأسلاك تعثّر غير مرئية. يمكنك إغراء المهاجمين بتضمينها كحقول نموذج مخفية بقيم ثابتة، أو بالاستفادة من سمات "للقراءة فقط" الموجودة التي تظهر في استجابات GET كحقول عسل تُطلق التنبيهات إذا حاول مهاجم تعديلها عبر طلبات POST أو PUT.
إسناد الهوية (Identity Attribution): تتيح خطافات الإطار ربط الطلب بهوية مستخدم مُصادَق عليه. يمكنك أيضاً ربط الفخاخ بـ نية محددة (تصعيد الصلاحيات، الاستطلاع، إلخ). وبالجمع بينها، تحصل على تنبيهات عالية الدقة يمكن لفرق الأمن الاستجابة لها بسرعة وفعالية أكبر.
اشترط المصادقة: في إنترنت يكاد يكون غير ضار في معظمه لكنه يزداد امتلاءً بالأشخاص والماسحات الضوئية (معظمها ماسحات ضوئية) التي تنبش في أشياء لا ينبغي لها، لا تريد أن تُغرق في الضجيج. استخدم استجابات قوالب غير مُصادَق عليها مثل (401, Unauthorized) لتوجيههم إلى الاستكشاف مع المصادقة.
اندمج مع المحيط: يجب أن يبدو الفخ تماماً كجزء طبيعي من واجهة API الخاصة بك. الفخ الجيد يجب أن يبدو كجزء عادي وقياسي — وربما حتى ممل — من واجهة API الخاصة بك. إذا بدا "جيداً لدرجة يصعب تصديقها"، سيتجاهله المهاجمون. صمّم الفخاخ لالتقاط من يحاولون فهم منطق أعمالك أو التلاعب به.
يمكن لـ trappsec الاندماج مباشرة في سير العمل الحالي لديك. تُكتب الأحداث افتراضياً إلى معالجات التسجيل القياسية لديك، لكن يمكن تهيئتها للاندماج أيضاً في OpenTelemetry لأغراض المراقبة أو Webhooks لتفعيل استجابات آلية أو إخطار فرق الأمن.
ثلاث مهارات للوكلاء تحوّل وكيل البرمجة الخاص بك إلى مهندس أمن لتطبيقك الخاص. كل واحدة منها تكتب تغييراتها في كود تطبيقك نفسه، ولا تضيف أي تبعيات، وتعمل على أي تقنية، وتُبلّغ عبر OpenTelemetry، الذي يجب أن يكون التطبيق قد أعدّه مسبقاً مع التتبعات والسجلات. تشترك الثلاث جميعها في مخطط واحد: تُضبط هوية المستدعي مرة واحدة على نطاق الخادم لكل طلب، وتحمل النتائج من الخداع والكشف حقائق القاعدة فقط وتنضم إليه، وسجلات التدقيق مكتملة بذاتها.
add-deception يصمم حقول عسل ومسارات خادعة تتوافق مع اصطلاحات واجهة برمجة التطبيقات (API) الخاصة بك، مبنية من نفس المصادقة والمحمّلات والتحقق المستخدمة في المسارات المجاورة لها، إضافةً إلى عناصر إغراء في الواجهة الأمامية تبدو وكأن فريقك كتبها. ويتحقق من أن كل مصيدة (tripwire) تنطلق، وأنه لا يمكن لأي مستخدم حقيقي أن يفعّلها أبدًا.add-detection يحوّل التحقق الذي يجريه تطبيقك بالفعل إلى عمليات كشف: فهو يجد الفحوصات التي ترفض مدخلات وحالات لا يمكن لأي عميل حقيقي إنتاجها (قيم لا تقدمها الواجهة أبدًا، أو مجاميع لا تتوافق مع الخادم، أو خطوات خارج الترتيب، أو معرّفات مستأجر آخر) ويجعل كل واحدة منها تُبلّغ عمّن حاول، دون تغيير أي استجابة.add-auditing يسجّل ما يفعله المستخدمون في منتجك، من التعديلات اليومية على كياناته الأساسية إلى الإجراءات ذات الصلة بالأمان (تسجيلات الدخول، وتغييرات الأدوار، والمشاركة، والتصدير، ومفاتيح API، والإعدادات)، في صورة سجلات تدقيق مكتفية بذاتها تتضمن الفاعل، ومن ينوب عنه، والمستأجر، والمصدر، والمورد، والتغييرات، والنتيجة.Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
ثم اطلب منه إضافة التضليل أو إضافة الكشف أو إضافة تسجيل التدقيق إلى تطبيقك، أو شغّل /trappsec:add-deception أو /trappsec:add-detection أو /trappsec:add-auditing.
الوكلاء الآخرون الذين يدعمون Agent Skills: انسخ المهارات الموجودة في plugins/trappsec/skills إلى دليل المهارات الخاص بوكيلك.
| اللغة | الإطار |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi وgorilla/mux وغيرها من موجّهات http.Handler |
هل إطارك المفضل غير موجود؟ قدّم طلبًا هنا.
يتوفر دعم المجتمع عبر مشكلات GitHub والمناقشات.
للحصول على الدعم التجاري أو الخدمات، راسلنا عبر البريد الإلكتروني [email protected].






