tonyarris/cve-2024-47176-scanner
ماسح ضوئي لثغرة CUPS الأمنية CVE-2024-47176

PoC الخاص بـ Evilsocket لـ CVE-2024-47176، تم تقليصه وتحويله إلى سكانر. حرفيًا، فتحته في vim وظللت أضغط على زر d.
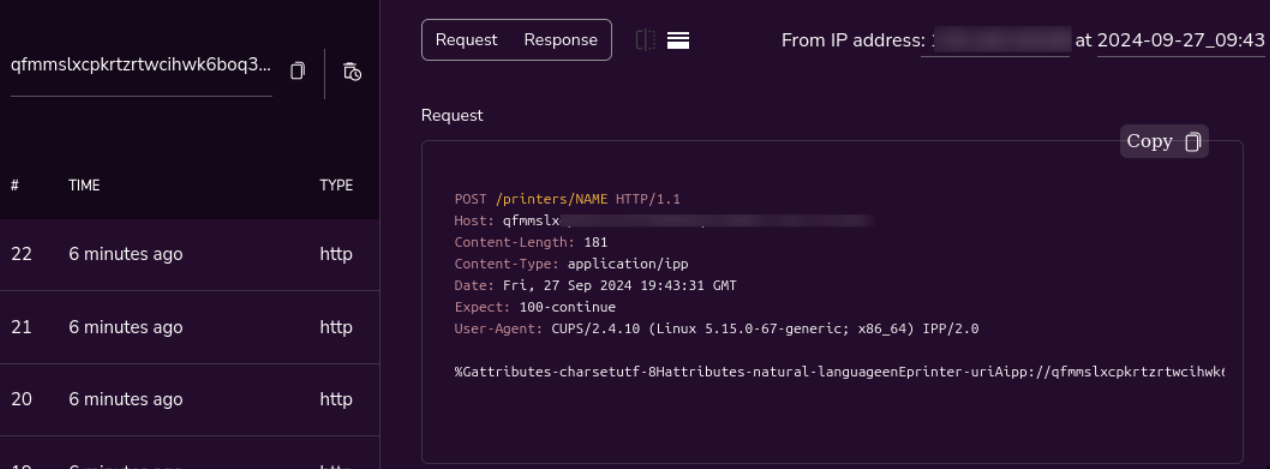
اقرأ بحثه هنا. هذا السكربت يرسل فقط حزمة UDP الأولية إلى المنفذ 631 ويطلق استدعاء HTTP، مما يشير إلى أن المضيف يحتوي على ثغرة.
الاستخدام:
# clone the repo
git clone https://github.com/tonyarris/CVE-2024-47176-Scanner && cd CVE-2024-47176-Scanner/

# set up a virtualenv
python3 -m venv venv && source venv/bin/activate

# install ippserver
pip3 install ippserver

# set up an http listener, e.g. on app.interactsh.com or with Burp Collaborator

# prepare an input list of IPv4 addresses, one per line

# run
python3 scan.py your.callback-server.com input-list.txt
شاهد نتائجك على خادم استدعائك: