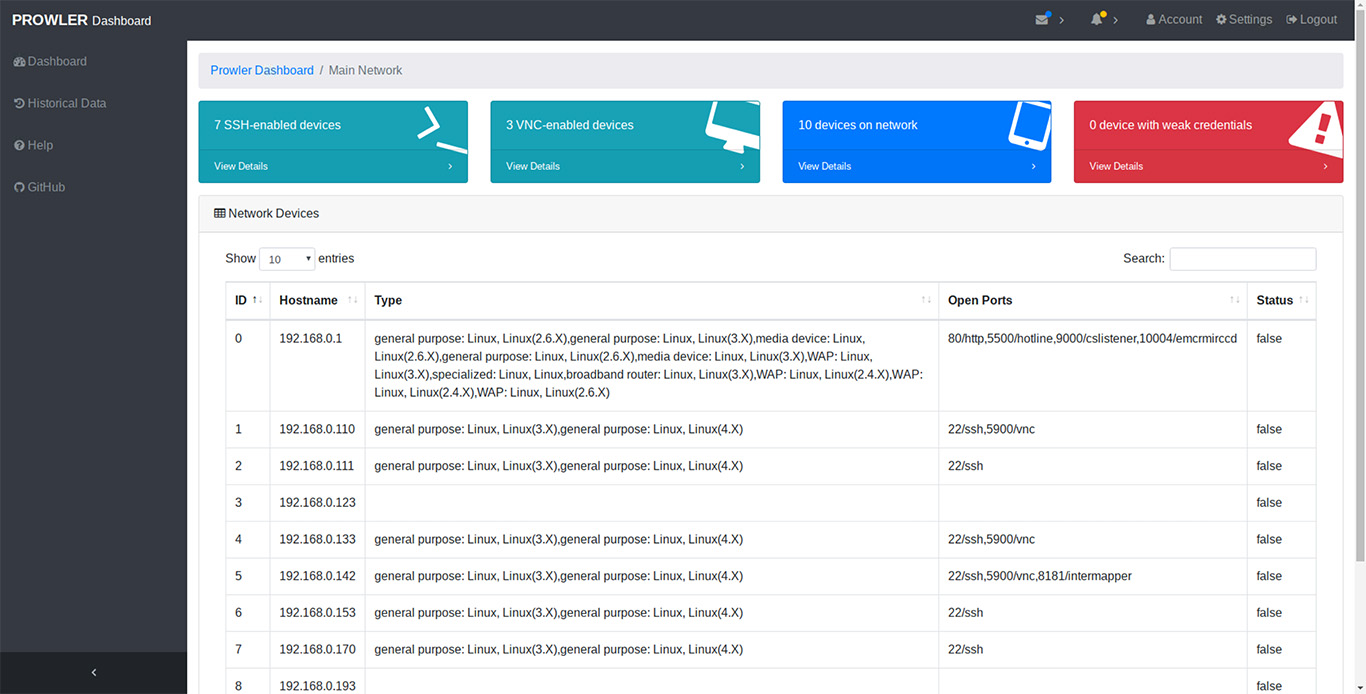
 tlkh/prowler
ماسح ضعف الشبكات الموزعة

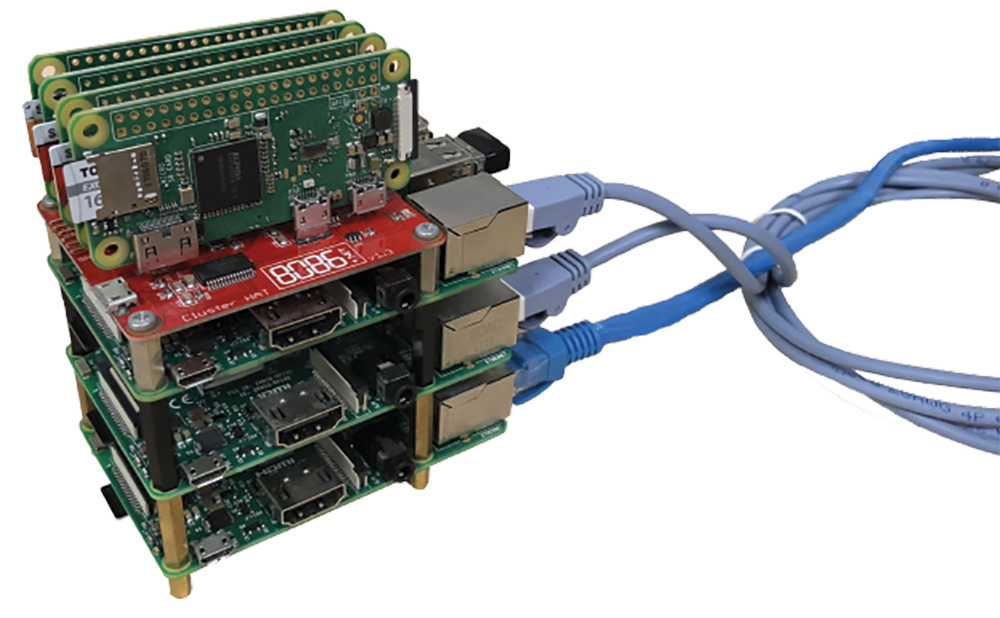
براولر هو ماسح ضعف الشبكة تم تنفيذه على مجموعة Raspberry Pi، تم تطويره لأول مرة خلال هاكاثون مجتمع أمن المعلومات في سنغافورة - HackSmith v1.0.


requirements.txt/playbooks)حزم Python الرئيسية:
dispy (الموقع) هو نجم العرض. يسمح لنا بإنشاء قائمة انتظار وظائف ستتم معالجتها بواسطة العقد العاملة.python-libnmap هو غلاف بايثون حول nmap، ماسح شبكة مفتوح المصدر. يسمح لنا بمسح المنافذ المفتوحة على الأجهزة.paramiko هو غلاف بايثون حول SSH. نستخدمه لاستقصاء SSH على الأجهزة لاختبار بيانات الاعتماد الشائعة.eel يُستخدم للوحة القيادة على الويب (مستودع منفصل، هنا)rabbitmq (الموقع) يُستخدم لتمرير النتائج من المجموعة إلى خادم eel الذي يخدم صفحة لوحة القيادة.لكي تعمل قوائم التشغيل، يجب تثبيت ansible (sudo pip3 install ansible). قم بتكوين عناوين IP للعقد في /etc/ansible/hosts.
تحذير: قد تختلف النتائج حيث تم اختبارها فقط على إعداداتي
shutdown.yml و reboot.yml واضحان بذاتهماclone_repos.yml استنساخ مستودعي prowler و dispy (مطلوب!) على العقد العاملةsetup_node.yml تثبيت جميع الحزم المطلوبة على العقد العاملة. لا تستنسخ المستودعات!git clone https://github.com/tlkh/prowler.gitsudo pip3 install -r requirements.txt على وحدة التحكم Piansible-playbook playbooks/setup_node.yml لتثبيت الحزم المطلوبة على العقد العاملة.ansible-playbook playbooks/clone_repos.ymlclusterhat on على وحدة التحكم Pi لضمان تشغيل جميع Pi Zeros.python3 cluster.py على وحدة التحكم Pi لبدء براولرلتعديل نطاق عناوين IP التي يتم مسحها، قم بتعديل الأسطر التالية في cluster.py:
test_range = []

    for i in range(0, 1):

        for j in range(100, 200):

            test_range.append("172.22." + str(i) + "." + str(j))
pssh و pssh -h pssh-hosts -l username -A -i "command"compute.py): cluster = dispy.JobCluster(compute, nodes='pi0_ip', ip_addr='pi3_ip')ansible all -m ping أو ping p1.local -c 1 && ping p2.local -c 1 && ping p3.local -c 1 && ping p4.local -c 1/opt/vc/bin/vcgencmd measure_temp && pssh -h workers -l pi -A -i "/opt/vc/bin/vcgencmd measure_temp" | grep temp
لا يوجد أي ضمان على الإطلاق! لا تتردد في تقديم المشكلات رغم ذلك.
