
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
microsoft-cve-2021-1675 — كود استغلال (إثبات مفهوم) بلغة C# لثغرة CVE-2021-1675 (رفع الامتيازات في Windows Print Spooler)، يقبل مسارات مخصصة للسائق (driver) وملفات DLL للاستغلال الموجّه. | Kitploit
أدوات/GitHubGitHub/thalpius/microsoft-cve-2021-1675
تصعيد الامتيازاتالاستغلالاختبار الاختراقArchived
GitHubthalpius/microsoft-cve-2021-1675

microsoft-cve-2021-1675

كود استغلال (إثبات مفهوم) بلغة C# لثغرة CVE-2021-1675 (رفع الامتيازات في Windows Print Spooler)، يقبل مسارات مخصصة للسائق (driver) وملفات DLL للاستغلال الموجّه.

عرض المستودع

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
6منذ شهر واحدلم تتم المراجعة بعد

[!IMPORTANT] "هذا المستودع الآن في وضع 'الشاشة الزرقاء' - تمت أرشفته وتجميده في الزمن!"

Microsoft-CVE-2021-1675

لقد أنشأت مشروع C# صغيرًا يستغل الثغرة الأمنية CVE-2021-1675.

لمزيد من المعلومات حول CVE-2021-1675، يرجى مراجعة مقالتي على المدونة:
https://thalpius.com/2021/07/16/windows-print-spooler-elevation-of-privilege-vulnerability-cve-2021-1675-explained

الاستخدام Microsoft CVE-2021-1675

CVE-2021-1675.exe /driverpath:c:\\absolete\\path /dll:c:\\absolete\\path
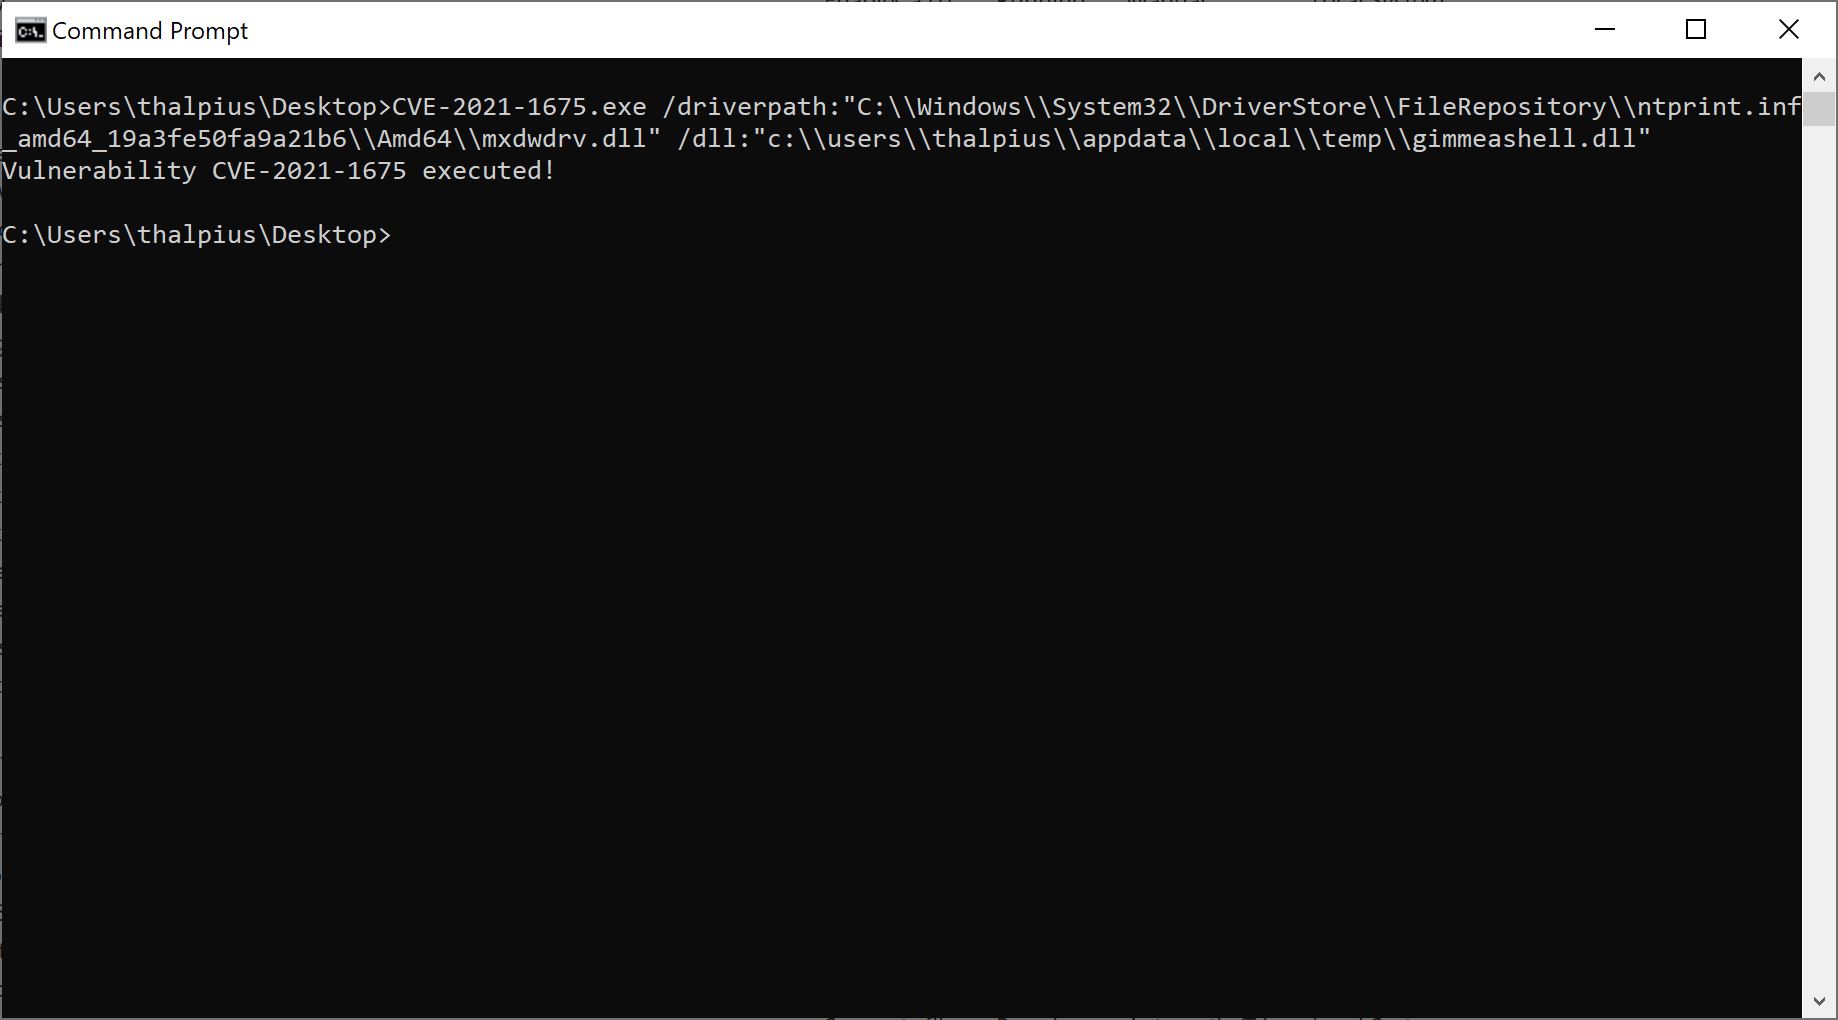
لقطة الشاشة

نص بديل

تنزيل الأداة