 teycir/honeypotscan
ماسح رمز مميز مجاني لخادع التصيد (Honeypot) لشبكات إيثريوم وبوليجون وأربيتروم. اكتشف الرموز الاحتيالية قبل الشراء. تحليل فوري للعقود الذكية باستخدام 13 نمطًا متخصصًا. لا حاجة لمفاتيح API، لا حدود، مجاني 100%. مبني باستخدام Next.js 16 و Cloudflare Workers.

إذا كان هذا المشروع يساعد في عملك، فادعم الصيانة المستمرة والميزات الجديدة.
محفظة التبرع ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

امسح رمز QR أو انسخ عنوان المحفظة أعلاه.
تحقق مما إذا كان الرمز الممثل عملية احتيال قبل الشراء
كشف مجاني وسريع ودقيق عن فخاخ العسل لعقود إيثيريوم وبوليغون وأربيتروم الذكية.


نحن نصطاد فخاخ العسل. رمز فخ العسل هو عقد ذكي خبيث مصمم لسرقة أموالك. يتيح لك شراء الرموز بحرية، ولكن عندما تحاول البيع—تفشل معاملتك. أموالك محتجزة إلى الأبد.
يُدمج المحتالون منطقًا مخفيًا في كود العقد الذكي للرمز الممثل:
HoneypotScan متخصص في كشف فخاخ العسل فقط. لا نقوم بفحص:
للحصول على تدقيقات أمنية شاملة، استشر المدققين المحترفين. HoneypotScan يجيب على سؤال واحد: "هل يمكنني بيع هذا الرمز بعد شرائه؟"
كل نمط فخ عسل مكتشف يأتي مع محتوى تعليمي مفصل:
مثال شرح النمط:``` 🚨 tx.origin in Require Statement (CRITICAL)
How it works: Transactions are blocked unless tx.origin matches a specific address. DEX sells always fail because the router becomes the msg.sender.
Protection: tx.origin checks in access control are a major red flag.
### سجل المسح

يتم حفظ آخر 10 عمليات مسح تلقائيًا محليًا:
- وصول سريع إلى العقود الممسوحة سابقًا
- لا تخزين على الخادم - خصوصية كاملة
- يتضمن اسم الرمز المميز ورمزه وطابع زمني للمسح
- وظيفة إعادة المسح أو المشاركة بنقرة واحدة

### المشاركة والتصدير

**مشاركة النتائج عبر الرابط:**```
https://honeypotscan.com#result=eyJhIjoiMHguLi4ifQ==
تصدير بصيغة JSON:```json { "scanner": "HoneypotScan", "version": "1.0", "scannedAt": "2026-02-01T12:00:00Z", "result": { "address": "0x...", "isHoneypot": true, "confidence": 95, "patterns": [...] } }
**نسخ كنص:**```
🔍 HoneypotScan Result
════════════════════════════════════════
Token: Scam Token (SCAM)
Address: 0x...
Chain: Ethereum

Status: 🚨 HONEYPOT DETECTED
Confidence: 95%

⚠️ Patterns Found (3):
  • tx_origin_require (line 123)
  • hidden_sell_tax (line 456)
  • transfer_whitelist_only (line 789)
يقدم HoneypotScan وضعي مسح لأقصى مرونة:
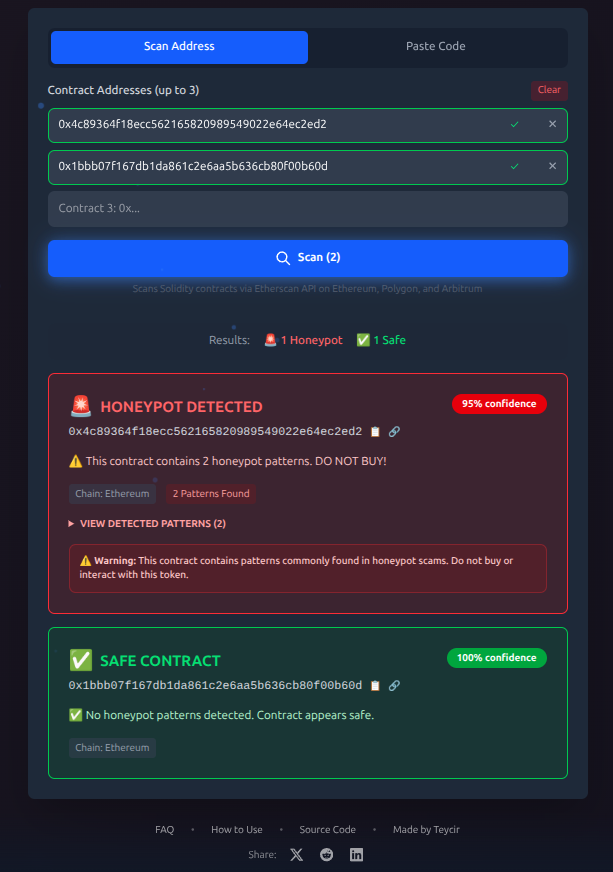
الصق أي عنوان عقد للتحقق مما إذا كان حصاد عسل. يعمل مع عناوين Ethereum وPolygon وArbitrum.

هل لديك كود العقد المصدري بالفعل؟ الصقه مباشرة للتحليل الفوري دون الحاجة لجلب من البلوكشين.

Next.js 16 (App Router) ↓ Cloudflare Workers API ↓ Cloudflare KV (Cache) ↓ TypeScript Pattern Detector ↓ Etherscan API (6 keys with rotation) ↓ Ethereum, Polygon, and Arbitrum
## 🧬 خوارزمية الكشف

يستخدم HoneypotScan **التحليل الثابت** المتقدم لاكتشاف الأنماط الخبيثة في كود مصدر العقود الذكية. تم تصميم الخوارزمية لتحقيق دقة عالية مع تقليل النتائج الإيجابية الكاذبة.

### كيف تعمل```
1. Input Validation
   └─> EIP-55 checksum validation (keccak256)
   └─> Format verification (0x + 40 hex chars)
   └─> Chain detection (Ethereum/Polygon/Arbitrum)

2. Contract Source Retrieval
   └─> Fetch from Etherscan API
   └─> 6 API keys with intelligent rotation
   └─> 10-second timeout protection
   └─> Zod schema validation

3. Code Sanitization
   └─> Remove comments and whitespace
   └─> Normalize line endings
   └─> Verify Solidity structure
   └─> Size validation (50 chars - 2MB)

4. Pattern Matching
   └─> Run 13 specialized regex patterns
   └─> Each pattern detects specific honeypot techniques
   └─> Record all matches

5. Confidence Scoring
   └─> ≥2 patterns = HONEYPOT (95% confidence)
   └─> 1 pattern = SUSPICIOUS (needs review)
   └─> 0 patterns = SAFE (100% confidence)
يكتشف ماسحنا الضوئي 13 نمطًا متخصصًا من مصائد العسل عبر 4 فئات:
تكتشف هذه استخدام tx.origin في وظائف الرمز المميز القياسية - وهي حيلة شائعة لمنع إعادة البيع:
