Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/telefonica/attpwn
تصعيد الامتيازاتالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالفريق الأحمرالهجوم العدائي
GitHubtelefonica/attpwn

ATTPwn

ATTPwn

عرض المستودع
2194439منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Supported Python versions License

ATTPwn

____  ______  ______  ____  __    __  ____  
/    ||      ||      ||    \|  |__|  ||    \
|  o  ||      ||      ||  o  )  |  |  ||  _  |
|     ||_|  |_||_|  |_||   _/|  |  |  ||  |  |
|  _  |  |  |    |  |  |  |  |  `  '  ||  |  |
|  |  |  |  |    |  |  |  |   \      / |  |  |
|__|__|  |__|    |__|  |__|    \_/\_/  |__|__|

ATTPwn هي أداة أمنية حاسوبية مصممة لمحاكاة الخصوم. تهدف الأداة إلى تقريب محاكاة تهديد حقيقي من التطبيقات القائمة على تقنيات وتكتيكات إطار عمل MITRE ATT&CK. الهدف هو محاكاة كيفية عمل تهديد في سيناريو اختراق، حيث تم نشر التهديد بنجاح. تركز الأداة على أنظمة Microsoft Windows من خلال استخدام سطر أوامر PowerShell. وهذا يتيح تطبيق التقنيات المختلفة المستندة إلى MITRE ATT&CK. تم تصميم ATTPwn للسماح بمحاكاة الخصوم كما في تمرين الفريق الأحمر (Red Team) وللتحقق من فعالية وكفاءة ضوابط المؤسسة في مواجهة تهديد حقيقي.

المتطلبات الأساسية

لتشغيل ATTPwn، يجب أن يكون لديك PowerShell 3.0 أو أعلى. لتشغيل ATTPwn، تحتاج إلى Python 3 أو أعلى وبعض مكتبات Python. يمكنك تثبيتها باستخدام:

pip install -r requirements.txt

ملاحظة: يعمل ATTPwn على Python 3.X. تأكد من تشغيل pip الخاص بهذا الإصدار.

الاستخدام

python app.py

الآن، افتح متصفحك: http://localhost:5000

المستخدم: root
كلمة المرور: toor

Docker

يمكنك استخدام:

docker build -t attpwn:latest .

يمكنك إنشاء حاوية:

docker run --rm -d -p 5000:5000 attpwn:latest
فيديوهات مثال

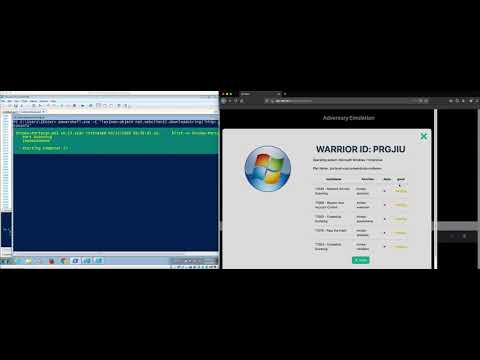
ATTPwn - كل في واحد: اكتشاف + تصعيد الامتيازات + تفريغ بيانات الاعتماد + الحركة الجانبية على W10

ATTPwn - كل في واحد: اكتشاف + تصعيد الامتيازات + تفريغ بيانات الاعتماد + الحركة الجانبية على W10

ATTPwn - كل في واحد: اكتشاف + تصعيد الامتيازات + تفريغ بيانات الاعتماد + الحركة الجانبية على W7

ATTPwn - كل في واحد: اكتشاف + تصعيد الامتيازات + تفريغ بيانات الاعتماد + الحركة الجانبية على W7

ATTPwn: Powerdump + تجاوز UAC + Powerdump + Minikatz

ATTPwn: Powerdump + تجاوز UAC + Powerdump + Minikatz

ATTPwn: إنشاء خطة تهديد أساسية ونشرها على الجهاز للتحقق من ضوابطك/دفاعاتك

ATTPwn: إنشاء خطة تهديد أساسية ونشرها على الجهاز للتحقق من ضوابطك/دفاعاتك

الترخيص

هذا المشروع مرخص بموجب رخصة GNU العامة - راجع ملف LICENSE للحصول على التفاصيل

الاتصال

البرنامج مُقدم "كما هو"، دون أي ضمان، صريح أو ضمني، بما في ذلك على سبيل المثال لا الحصر ضمانات القابلية للتسويق، والملاءمة لغرض معين، وعدم مخالفة الأنظمة. في أي حال من الأحوال، لا يكون المؤلفون أو أصحاب حقوق الطبع والنشر مسؤولين عن أي مطالبة أو أضرار أو مسؤولية أخرى، سواء كانت ناشئة عن عقد أو ضرر أو غير ذلك، ناشئة عن أو فيما يتعلق بالبرنامج أو استخدامه أو تعاملات أخرى معه. عندما تقدم أي مساهمة في مستودع يحتوي على إشعار ترخيص، فإنك ترخص مساهمتك بموجب نفس الشروط، وتوافق على أن لديك الحق في ترخيص مساهمتك بموجب تلك الشروط. إذا كان لديك اتفاق منفصل لترخيص مساهماتك بموجب شروط مختلفة، مثل اتفاقية ترخيص المساهم، فإن تلك الاتفاقية ستكون سارية المفعول.

لا يحتوي هذا البرنامج على عملية ضمان الجودة. هذا البرنامج هو إثبات مفهوم (Proof of Concept).

إذا كانت لديك أي مشاكل، يمكنك الاتصال بـ:

[email protected]

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →