tc4dy/cve-2026-21589-poc-exploit
مجموعة أدوات للاستغلال والفحص الآمن لثغرة CVE-2026-21589، وهي ثغرة اجتياز مسار (path traversal) غير مصادَق عليها في Atlassian Data Center: قراءة ملفات WEB-INF، وجمع بيانات الاعتماد، وتدقيق الإصدارات غير التدخّلي.



للاستخدام الأخلاقي فقط - اختبار أمني مُصرَّح به يوفّر هذا المستودع أدوات لـمحترفي الأمن المُصرَّح لهم، والفرق الزرقاء، ومختبري الاختراق فقط. الوصول غير المُصرَّح به إلى أنظمة الحاسوب غير قانوني بموجب CFAA (الولايات المتحدة)، وقانون إساءة استخدام الحاسوب (المملكة المتحدة)، وTCK 243/244 (تركيا)، وقوانين مماثلة حول العالم.
CVE-2026-21589 هي ثغرة حرجة من نوع تجاوز المسار (path traversal) وقراءة الملفات التعسفية دون مصادقة في منتجات Atlassian Data Center (Bitbucket، Confluence، Jira Software، Jira Service Management، Bamboo، Crowd، Crucible، Fisheye). تتيح للمهاجم غير المُصادَق قراءة ملفات تعسفية داخل جذر تطبيق الويب (بما في ذلك WEB-INF/) عبر موجّه موارد الويب /download/*. درجة CVSS: 9.3 (حرجة). أُفصح عنها بواسطة watchTowr Labs في سبتمبر 2026. وتم تصحيحها بواسطة Atlassian في الاستشارة الأمنية لـ Data Center لشهر سبتمبر 2026.
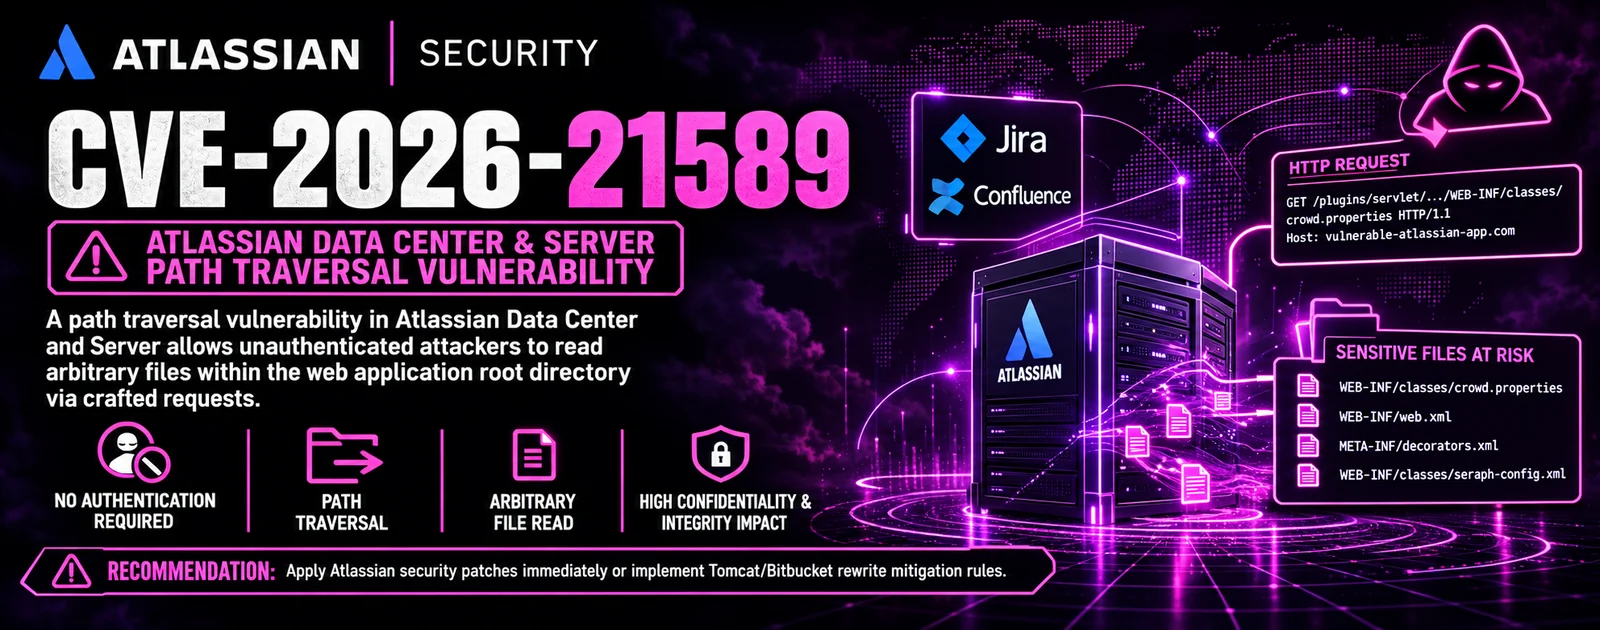
تؤثر العيب على ثمانية منتجات Atlassian ذاتية الاستضافة عبر فروع إصدارات متعددة. السبب الجذري هو خطأ في فك ترميز URL المزدوج وتحويل :: إلى / في موجّه موارد الويب، مما يتجاوز مُطبِّع URI الخاص بـ Tomcat.
فك ترميز URL المزدوج في الموجّه - يستدعي موجّه موارد الويب /download/* الدالة URLDecoder.decode(request.getRequestURI()) مرة ثانية. يقوم Tomcat بفك ترميز URI مرة واحدة فقط، لذا تنجو تسلسلات ..%3a%3a من مُطبِّع Tomcat ثم تُحلّ داخل التطبيق.
تحويل :: إلى / - بعد فك الترميز الثاني، تحوّل Router.unescapeSlashes تسلسل :: إلى /، مكملةً بذلك أساسية التجاوز ../ داخل طبقة التطبيق.
دمج المسار في ServletContext - يُلحَق المسار المُنشأ بمسار مورد ويُمرَّر إلى ServletContext.getResourceAsStream. لا تُجري هذه الدالة أي فحص للاحتواء وتحلّ الملفات نسبةً إلى جذر تطبيق الويب.
الوصول دون مصادقة - لا يخضع موجّه موارد الويب لبوابة مصادقة Seraph، لذا تحدث القراءة قبل المصادقة. لا حاجة إلى بيانات اعتماد، ولا جلسة، ولا رمز CSRF.
كشف WEB-INF - لأن getResourceAsStream يسمح بالوصول إلى WEB-INF/، يمكن للمهاجم قراءة web.xml وurlrewrite.xml وseraph-config.xml وatlassian-init.xml وأي ملف آخر تحت جذر تطبيق الويب يكون مساره الدقيق معروفًا.
قيد القراءة التعسفية للملفات - لا يمكن سرد محتويات الدليل. يجب على المهاجم معرفة اسم الملف والمسار الدقيقين. ومع ذلك، فإن أسماء الملفات المعروفة جيدًا (مثل WEB-INF/web.xml) قابلة للتنبؤ عبر عمليات التثبيت.
التأثير - الكشف عن معلومات ملفات التكوين، واحتمال تسريب بيانات الاعتماد (عناوين URL الخاصة بـ JDBC، وكلمات المرور، ورموز API، والمفاتيح الخاصة)، والبصمة التطبيقية للهجمات اللاحقة، والتحضير للحركة الجانبية. لا يوجد تنفيذ تعليمات برمجية عن بُعد (RCE) مباشر.
التصحيح - أصلحت Atlassian فك الترميز المزدوج وتحويل :: في موجّه موارد الويب. وتم إصدار الإصدارات المُصحَّحة عبر جميع الفروع المتأثرة (انظر الإصدارات المتأثرة).
الاستغلال النشط في البرية - ظهرت إثباتات مفهوم (PoCs) عامة في غضون أيام من الإفصاح. نشرت WatchTowr مُولِّد أثر الكشف (DAG) الذي يبصم إصدارات Jira وConfluence وBitbucket المعرّضة للخطر. وقد لوحظ نشاط مسح واسع النطاق يستهدف عمليات نشر Atlassian Data Center المكشوفة على الإنترنت.
السطح المتأثر - إصدارات Atlassian Data Center وServer ذاتية الاستضافة المكشوفة على الإنترنت. عملاء Atlassian Cloud غير متأثرين (يُصحَّح تلقائيًا).
%3a%3a أو :: في المسار على مستوى WAF / الوكيل العكسي.urlrewrite.xml (لـ Bitbucket) المنشورة من Atlassian.| الأداة | الغرض | المستخدم المستهدف |
|---|---|---|
exploit.py | مجموعة أدوات فريق أحمر كاملة مع قراءة ملفات دون مصادقة عبر 8 منتجات من Atlassian، واستخراج بيانات الاعتماد من ملفات تهيئة WEB-INF، وصدفة تفاعلية، ومسح شامل، ووضع التخفي، ووكيل/Tor، وكشف WAF، وتقارير JSON/CSV. | فرق الأحمر / مختبرو اختراق معتمدون (أخلاقي فقط) |
safechecker.py | ماسح تعرّض غير تدخّلي يكتشف منتج Atlassian وإصداره عبر نقاط نهاية REST العامة، ويتحقق من نطاق الإصدارات المتأثرة، ويحدد وجود WAF، وينتج تقارير JSON/CSV/JSONL. لا يرسل أبدًا حمولة اجتياز مسار. | الفرق الزرقاء / مدققو الأمن |
| الميزة | exploit.py | safechecker.py |
|---|---|---|
| اكتشاف المنتج | [+] | [+] |
| اكتشاف الإصدار | [+] | [+] |
| فحص اجتياز المسار | [+] | [-] |
| قراءة ملفات عشوائية (WEB-INF) | [+] | [-] |
| استخراج بيانات الاعتماد | [+] | [-] |
| صدفة تفاعلية | [+] | [-] |
| زرع حساب عبر الصدفة | [+] | [-] |
| تصدير تقرير الجلسة | [+] | [-] |
| كشف WAF | [+] | [+] |
| تصنيف حالة WAF | [+] | [+] |
| المسح الشامل (متعدد الخيوط) | [+] | [+] |
| CIDR / ملف / هدف واحد | [+] | [+] |
| تحذير اقتطاع CIDR | [+] | [+] |
| دعم الوكيل (SOCKS5/HTTP) | [+] | [+] |
| دعم Tor | [+] | [+] |
| محدّد المعدل | [+] | [+] |
| تجمّع الاتصالات | [-] | [+] |
| التذبذب (OPSEC) | [+] | [+] |
| تدوير User-Agent | [+] | [+] |
| إعادة المحاولة مع تراجع | [+] | [+] |
| وضع غير تدخّلي (آمن) | [-] | [+] |
| خيار عرض ملخص آمن | [-] | [+] |
| أوضاع صامتة / بدون لافتة | [-] | [+] |
| توصيات مؤشرات الاختراق (IoC) | [-] | [+] |
| تقرير JSON | [+] | [+] |
| تقرير CSV | [+] | [+] |
| تقرير بث JSONL | [-] | [+] |
| تقرير HTML | [-] | [-] |
| التحكم في التحقق من SSL | [+] | [+] |
| مهلة / إعادة محاولات مخصصة | [+] | [+] |
| تدوير السجلات | [+] | [+] |
| التخزين المؤقت لـ DNS | [+] | [+] |
| السيناريو | الأداة الموصى بها |
|---|---|
| الفريق الأزرق - التحقق مما إذا كان Atlassian DC لديك مكشوفًا | safechecker.py |
| التدقيق الأمني - تقييم تعرّض غير تدخّلي | safechecker.py |
| الامتثال / إعداد التقارير - جرد الإصدارات وWAF | safechecker.py |
| الفريق الأحمر - اختبار اختراق معتمد مع قراءة الملفات | exploit.py |
| مكافآت الثغرات - اختبار الإفصاح المسؤول | safechecker.py |
| المسح الشامل - فحص العديد من النسخ بحثًا عن التعرّض | safechecker.py (للقراءة فقط) أو exploit.py (مع --files بحد أدنى) |
| الاستجابة للحوادث - التحقق مما إذا كانت الأنظمة مخترقة | safechecker.py |
| ما بعد الاستغلال - مراجعة تفاعلية للملفات واستخراج بيانات الاعتماد | exploit.py --shell |
git clone https://github.com/tc4dy/CVE-2026-21589-PoC-Exploit
cd CVE-2026-21589-PoC-Exploit
pip install -r requirements.txt
pysocks