 sundowndev/hacker-roadmap

مجموعة من أدوات الاختراق والموارد والمراجع لممارسة الاختراق الأخلاقي.

هذا المستودع هو نظرة عامة على ما تحتاج لتعلمه عن اختبار الاختراق ومجموعة من أدوات القرصنة والموارد والمراجع لممارسة الاختراق الأخلاقي. معظم الأدوات متوافقة مع يونكس، مجانية ومفتوحة المصدر.
تم إنهاء هذا المشروع وأرشفته. قد يكون المحتوى قديماً.
(تم إنشاء جدول المحتويات باستخدام nGitHubTOC)
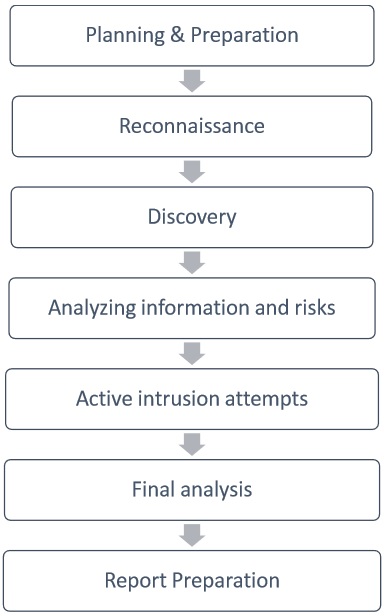
اختبار الاختراق هو نوع من اختبارات الأمان يُستخدم لاختبار أمان تطبيق ما. يتم إجراؤه للعثور على خطر أمني قد يكون موجودًا في النظام.
إذا لم يكن النظام آمنًا، فقد يتمكن المهاجم من تعطيل ذلك النظام أو السيطرة عليه دون إذن. الخطر الأمني هو عادة خطأ عرضي يحدث أثناء تطوير وتنفيذ البرامج. على سبيل المثال، أخطاء التكوين، أخطاء التصميم، وأخطاء البرمجيات، إلخ. تعلم المزيد
معرفة المخاطر على الإنترنت وكيفية الوقاية منها مفيدة جدًا، خاصة كمطور. قرصنة الويب واختبار الاختراق هما الإصدار 2.0 من الدفاع عن النفس! لكن هل معرفة الأدوات وكيفية استخدامها حقًا كل ما تحتاجه لتصبح مختبِر اختراق؟ بالتأكيد لا. يجب أن يكون مختبِر الاختراق الحقيقي قادرًا على المتابعة بدقة واكتشاف نقاط الضعف في التطبيق. يجب أن يكون قادرًا على تحديد التقنية وراء التطبيق واختبار كل باب قد يكون مفتوحًا للمخترقين.
يهدف هذا المستودع أولاً إلى إنشاء طريقة تفكير حول اختبار الاختراق وشرح كيفية المتابعة لتأمين التطبيق. وثانيًا، لتجميع جميع أنواع الأدوات أو الموارد التي يحتاجها مختبِرو الاختراق. تأكد من معرفة أساسيات لغات البرمجة وأمان الإنترنت قبل تعلم اختبار الاختراق.
أيضًا، من المهم أن تطلع على القانون وما يُسمح لك بفعله أو لا. وفقًا لبلدك، تختلف قوانين الكمبيوتر. أولاً، تحقق من القوانين المتعلقة بالخصوصية والمراقبة: دول العيون التسعة، العيون الخمسة والعيون الأربعة عشر. تحقق دائمًا مما إذا كان ما تفعله قانونيًا. حتى عندما لا يكون هجوميًا، يمكن أن يكون جمع المعلومات غير قانوني أيضًا!
Infosec: أمن المعلومات، وهو ممارسة منع الوصول غير المصرح به، الاستخدام، الإفشاء، التعطيل، التعديل، التفتيش، التسجيل أو تدمير المعلومات. قد تكون المعلومات أو البيانات بأي شكل، مثل إلكترونية أو مادية. يمكن أن يشير Infosec أيضًا إلى الشخص الذي يمارس الأمن الأخلاقي. ويكيبيديا
Opsec: أمن العمليات، وهو عملية تحدد المعلومات الهامة لتحديد ما إذا كان يمكن للإجراءات الصديقة أن تراقبها استخبارات العدو، وتحدد ما إذا كانت المعلومات التي يحصل عليها الخصوم يمكن تفسيرها لتكون مفيدة لهم، ثم تنفذ إجراءات مختارة تقضي على أو تقلل من استغلال الخصوم للمعلومات الهامة الصديقة. ويكيبيديا
مخترق القبعة السوداء/الرمادية/البيضاء: شخص يستخدم الثغرات أو الاستغلالات لاختراق الأنظمة أو التطبيقات. يختلف الهدف والطريقة اعتمادًا على ما إذا كان مخترق قبعة سوداء أو رمادية أو بيضاء. القبعة السوداء هو شخص خبيث لا ينتظر الإذن لاختراق نظام أو تطبيق. القبعة البيضاء هو عادة باحث أمني يمارس الاختراق الأخلاقي. القبعة الرمادية هي في المنتصف بين هذين النوعين من المخترقين، قد يرغبون في أن يكونوا خبيثين إذا كان ذلك يمكن أن يعود بفائدة (خرق بيانات، مال، كشف فساد ...).
الفريق الأحمر: وفقًا لويكيبيديا، الفريق الأحمر هو مجموعة مستقلة تتحدى منظمة لتحسين فعاليتها من خلال افتراض دور عدائي أو وجهة نظر. وهو فعال بشكل خاص في المنظمات ذات الثقافات القوية والطرق الثابتة في التعامل مع المشكلات. مجتمع الاستخبارات الأمريكي (العسكري والمدني) لديه فرق حمراء تستكشف بدائل مستقبلية وتكتب مقالات كما لو كانوا قادة عالميين أجانب. لا توجد عقيدة رسمية أو منشورات قليلة حول العمل الفريق الأحمر في الجيش. في تمارين أمن المعلومات، يلعب أعضاء الفريق الأحمر دور المهاجمين. ويكيبيديا
الفريق الأزرق: الفريق الأزرق هو مجموعة من الأفراد يقومون بتحليل أنظمة المعلومات لضمان الأمان، وتحديد الثغرات الأمنية، والتحقق من فعالية كل إجراء أمني، والتأكد من استمرار فعالية جميع الإجراءات الأمنية بعد التنفيذ. نتيجة لذلك، تم تطوير الفرق الزرقاء لتصميم إجراءات دفاعية ضد أنشطة الفريق الأحمر. في تمارين أمن المعلومات، يلعب أعضاء الفريق الأزرق دور المدافعين. ويكيبيديا
مختبِر الاختراق: مخترق أخلاقي يمارس الأمان، ويختبر التطبيقات والأنظمة لمنع الاقتحامات أو العثور على الثغرات.
باحث أمني: شخص يمارس اختبار الاختراق ويتصفح الإنترنت للعثور على مواقع التصيد/المواقع المزيفة، الخوادم المصابة، الثغرات أو نقاط الضعف. يمكنهم العمل لصالح شركة كمستشار أمني ومن المرجح أن يكونوا عضوًا في الفريق الأزرق.
الهندسة العكسية: الهندسة العكسية، وتسمى أيضًا الهندسة الخلفية، هي عملية يتم من خلالها تفكيك جسم من صنع الإنسان للكشف عن تصميماته أو هندسته المعمارية أو لاستخراج المعرفة من الجسم. تشبه البحث العلمي، والفرق الوحيد هو أن البحث العلمي يتعلق بظاهرة طبيعية. ويكيبيديا
الهندسة الاجتماعية: في سياق أمن المعلومات، تشير إلى التلاعب النفسي بالأشخاص لدفعهم إلى أداء أفعال أو الكشف عن معلومات سرية. نوع من الخداع بغرض جمع المعلومات أو الاحتيال أو الوصول إلى النظام، ويختلف عن "النصب" التقليدي في أنه غالبًا ما يكون إحدى الخطوات العديدة في مخطط احتيال أكثر تعقيدًا. يرتبط مصطلح "الهندسة الاجتماعية" كفعل من التلاعب النفسي للإنسان أيضًا بالعلوم الاجتماعية، لكن استخدامه انتشر بين محترفي الكمبيوتر وأمن المعلومات. ويكيبيديا
محلل التهديدات: صائد التهديدات، ويسمى أيضًا محلل تهديدات الأمن السيبراني، هو محترف أمن أو مزود خدمة مُدارة (MSP) يستخدم بشكل استباقي تقنيات يدوية أو بمساعدة الآلة لاكتشاف الحوادث الأمنية التي قد تفلت من أنظمة الآلية. يهدف صائدو التهديدات إلى كشف الحوادث التي قد لا تكتشفها المؤسسة بخلاف ذلك، مما يوفر لمسؤولي أمن المعلومات (CISOs) ومسؤولي تكنولوجيا المعلومات (CIOs) خط دفاع إضافي ضد التهديدات المستمرة المتقدمة (APTs). SearchCIO
