
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/stuxend/siras
اختبار الاختراقأمن السحابةالفريق الأحمرالاستجابة للحوادث
GitHubstuxend/siras

siras

أحداث محاكاة آلية للاستجابة للحوادث الأمنية (SIRAS) هي أحداث داخلية توفر فرصة منظمة لممارسة خطة وإجراءات الاستجابة للحوادث أثناء سيناريو واقعي. النظام متاح حاليًا لمنصة AWS، ولكن من المقرر توسيعه ليشمل منصات سحابية أخرى.

عرض المستودع
44منذ سنة واحدةلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

SIRAS v3.0 هو إطار حديث للمحاكاة الآليّة للاستجابة للحوادث الأمنية مصمم لإدارة تمارين الفريق الأحمر ككود. يمكنك تنفيذ محاكاة أمنية خاضعة للرقابة تختبر خطة الاستجابة للحوادث في سيناريوهات واقعية.

الهدف الرئيسي لـ SIRAS هو توفير تمارين الفريق الأحمر ككود، مع توليد محاكاة ضد سيناريوهات الهجوم وتسليط الضوء على الإخفاقات المحتملة في خطة الاستجابة للحوادث. تُسمى الاختبارات Smokers، كل منها ينفذ إجراءات أمنية حقيقية ثم ينظف الموارد التي تم إنشاؤها أثناء التنفيذ.

النظام متاح حاليًا لمقدمي الخدمات AWS و General، ببنية معيارية تسمح بالتوسع السهل لمنصات سحابية أخرى.
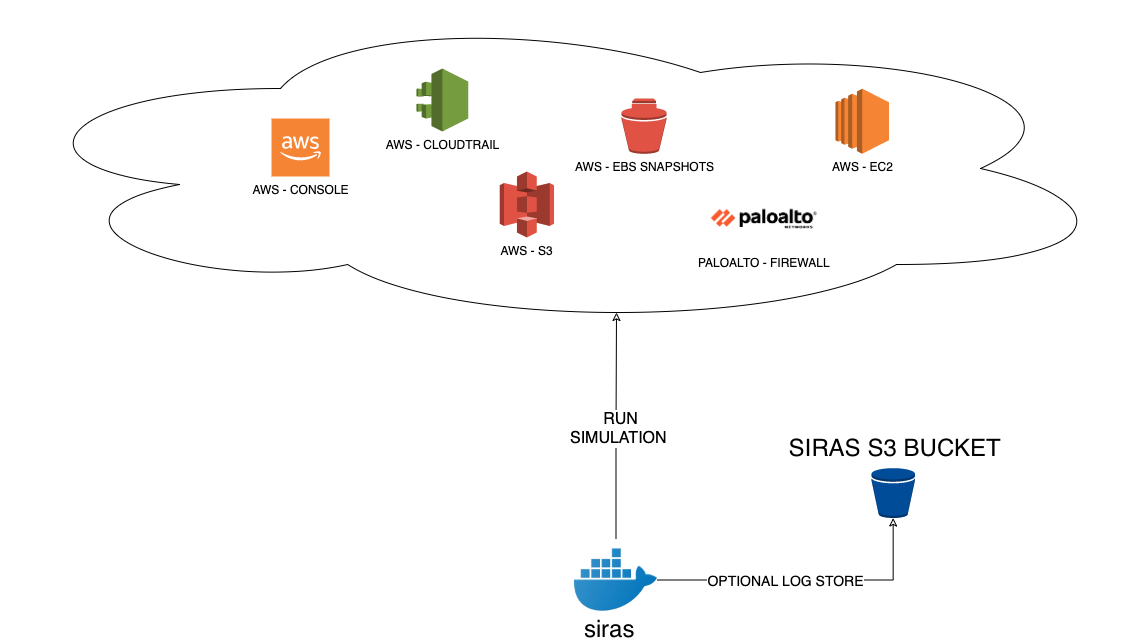
كيف يعمل؟

نص بديل

التثبيت

المتطلبات الأساسية

  • Python 3.8+
  • بيانات اعتماد AWS (لـ AWS Smokers)
  • Docker (اختياري، للتنفيذ في حاويات)

التثبيت من المصدر:

git clone https://github.com/stuxend/siras
cd siras
pip install -r requirements.txt

كيفية تشغيله؟

يقدم SIRAS v3.0 واجهة سطر أوامر حديثة مع تجربة مستخدم محسنة:

قائمة الموفرين والـ Smokers المتاحين:

# List all providers
python -m siras list-providers

# List smokers for a specific provider
python -m siras list-smokers aws
python -m siras list-smokers general

تشغيل Smoker معين:

# Run an AWS smoker
python -m siras run aws open_security_group

# Run with options
python -m siras run aws s3_public --verbose --timeout 600

تشغيل جميع الـ Smokers لموفر معين:

# Run all AWS smokers sequentially
python -m siras run-all aws

# Run all AWS smokers in parallel
python -m siras run-all aws --parallel --max-workers 3

باستخدام Docker:

docker run --rm \
    -e AWS_ACCESS_KEY_ID \
    -e AWS_SECRET_ACCESS_KEY \
    -e AWS_SESSION_TOKEN \
    -e AWS_DEFAULT_REGION=us-east-1 \
    sochub/siras:latest run aws s3_public

الـ Smokers المتاحة

موفر AWS

Smokerالوصف
open_security_groupينشئ مجموعة أمان مفتوحة بقواعد متسامحة
s3_publicينشئ دلو S3 عام لاختبار ضوابط الوصول
threat_intelligenceيختبر قدرات كشف استخبارات التهديدات

موفر عام

Smokerالوصف
test_loggerيختبر أنظمة التسجيل والمراقبة

الميزات الجديدة في v3.0

  • واجهة سطر أوامر حديثة: واجهة سطر أوامر غنية وتفاعلية مع أشرطة تقدم
  • دعم غير متزامن: تنفيذ غير متزامن لأداء أفضل
  • تنفيذ متوازي: تشغيل عدة Smokers في وقت واحد
  • نظام الموفرين: بنية معيارية تدعم موفري سحابة متعددين
  • تكوين YAML: كل Smoker يتضمن ملفات تكوين YAML
  • معالجة أفضل للأخطاء: تقارير شاملة عن الأخطاء وتصحيح الأخطاء
  • إدارة المهلة: مهلات قابلة للتكوين لتنفيذ Smoker

المتطلبات

  • Python 3.8+
  • boto3 (لعمليات AWS)
  • typer, rich (لواجهة سطر الأوامر)
  • PyYAML (للتكوين)
  • انظر requirements.txt للاعتماديات الكاملة

الـ Smokers القادمة

  • Kubernetes
  • AWS VPC changes
  • AWS EC2
  • GuardDuty

شارك

  • البريد الإلكتروني
  • ديسكورد

المساهمة

نرحب بجميع المساهمات والاقتراحات والملاحظات، فلا تتردد في التواصل معنا.

طرق يمكنك المساهمة بها:

  1. الإبلاغ عن الأخطاء المحتملة
  2. طلب ميزة
  3. الانضمام إلى مجتمعنا
  4. تقديم طلب سحب (PR) للقضايا المفتوحة
  5. إصلاح أو تحسين الوثائق

مدونة قواعد السلوك

يلتزم هذا المشروع بـ مدونة قواعد السلوك الخاصة بمؤسسة لينكس المتاحة على صفحة الفعالية. بالمشاركة، من المتوقع أن تلتزم بهذه المدونة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




