
 sseshachala/conductai
حوكمة وقت التشغيل لوكلاء الذكاء الاصطناعي. اسمح أو حذّر أو احظر كل استدعاء للنموذج والأداة قبل تنفيذه. تدقيق متسلسل بالتجزئة لكل قرار. حزم الامتثال لـ SOC 2 وHIPAA وPCI DSS وقانون الذكاء الاصطناعي الأوروبي وSR 11-7 وFDA CSA. رخصة Apache 2.0.



حوكمة لوكلاء الذكاء الاصطناعي. أطلق في 60 ثانية.
مصمَّم لفرق الهندسة. ثبِّته في 10 دقائق. أدلة لمسؤول أمن المعلومات من اليوم الأول.
curl -fsSL conductai.ai/install | sh
مطالبات للبريد الإلكتروني + الشركة، تُهيّئ مساحة عمل تجريبية لمدة 7 أيام، وتُسقط ~/.conduct/env مع ANTHROPIC_BASE_URL + OPENAI_BASE_URL + رمز تجريبي (200 طلب/يوم مشتركة بين المزوّدين). أي عميل Anthropic- أو OpenAI-SDK على الجهاز (Cursor، Claude Code، LangChain، LiteLLM، SDK خام) يُوجَّه الآن عبر وكيل Guard. يعود الاستدعاء المحظور مع رابط Receipt: https://conductai.ai/theguard/blocks/… — انقر عليه لعرض الحظر، واطرح أسئلة متابعة على Lens، وسجّل الدخول إلى لوحة التحكم عبر رابط السحر الذي يطبعه المثبّت.
pip install conduct-cli
conduct login
conduct sync
كل جلسة Claude Code وCursor وCopilot وCodex على ذلك الجهاز أصبحت الآن خاضعة للحوكمة. تظهر عمليات الحظر والتحذيرات وسجل تدقيق متسلسل بالتجزئة على conductai.ai.
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
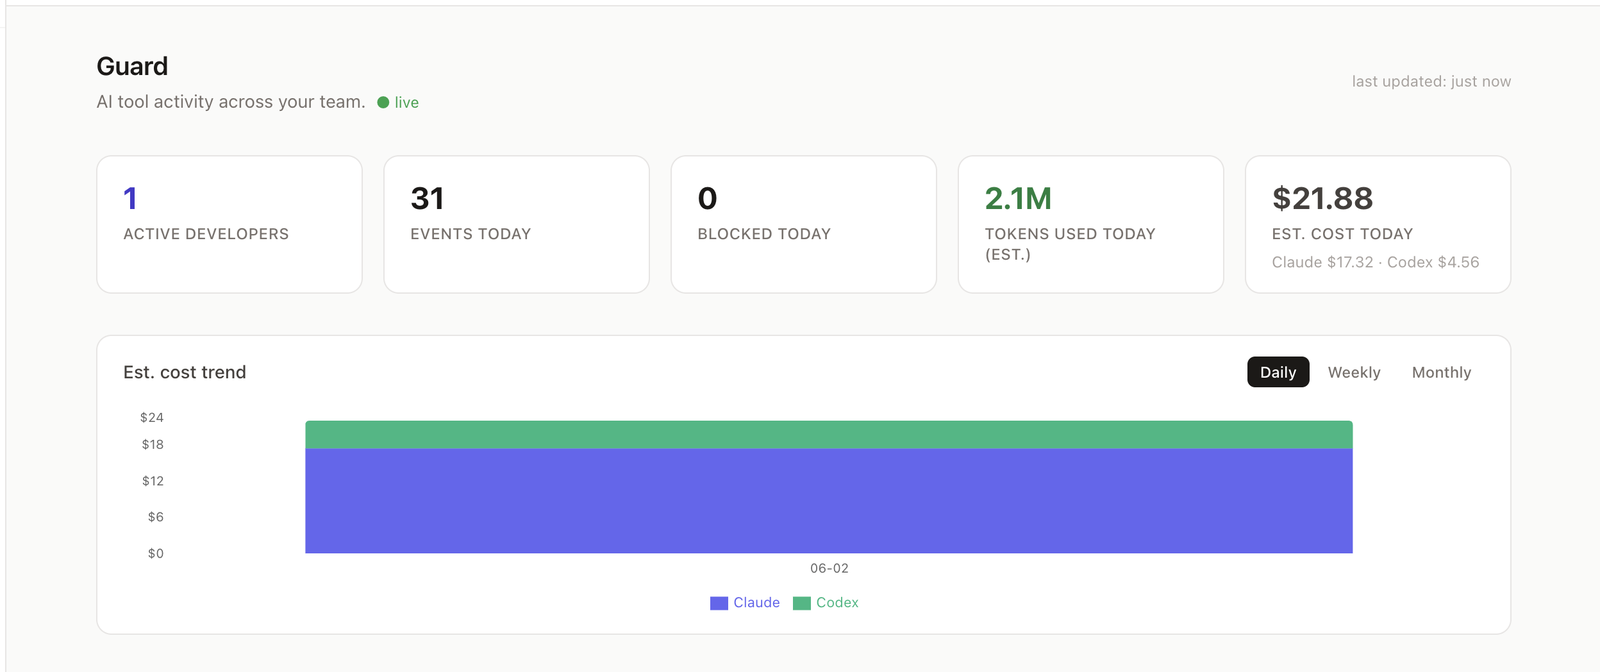
مستوى تحكّم للوكلاء الذكيين (AI agents). سياسة واحدة تحدّد block / warn / audit / inject لكل استدعاء LLM، ولكل أداة shell، ولكل استدعاء MCP، قبل تنفيذ الإجراء. تنطبق السياسة نفسها على وكيل مجدول، وعلى مطوّر يشغّل Cursor، وعلى جلسة محادثة على المنصّة.
ثلاث واجهات، وسياسة واحدة:
| الواجهة | ما تفعله |
|---|---|
| Guard | محرّك السياسات. إعدادات موقّعة، وتدقيق مسلسل بالتجزئة (hash-chained)، وفشل مغلق (fail-closed). |
| Router | وسيط LLM. أي SDK (Anthropic، OpenAI، Perplexity) يوجّه إليه. |
| Lens | واجهة المحادثة. اسأل مساحة عملك عن أي شيء، وكل استدعاء أداة يمرّ عبر Guard. |
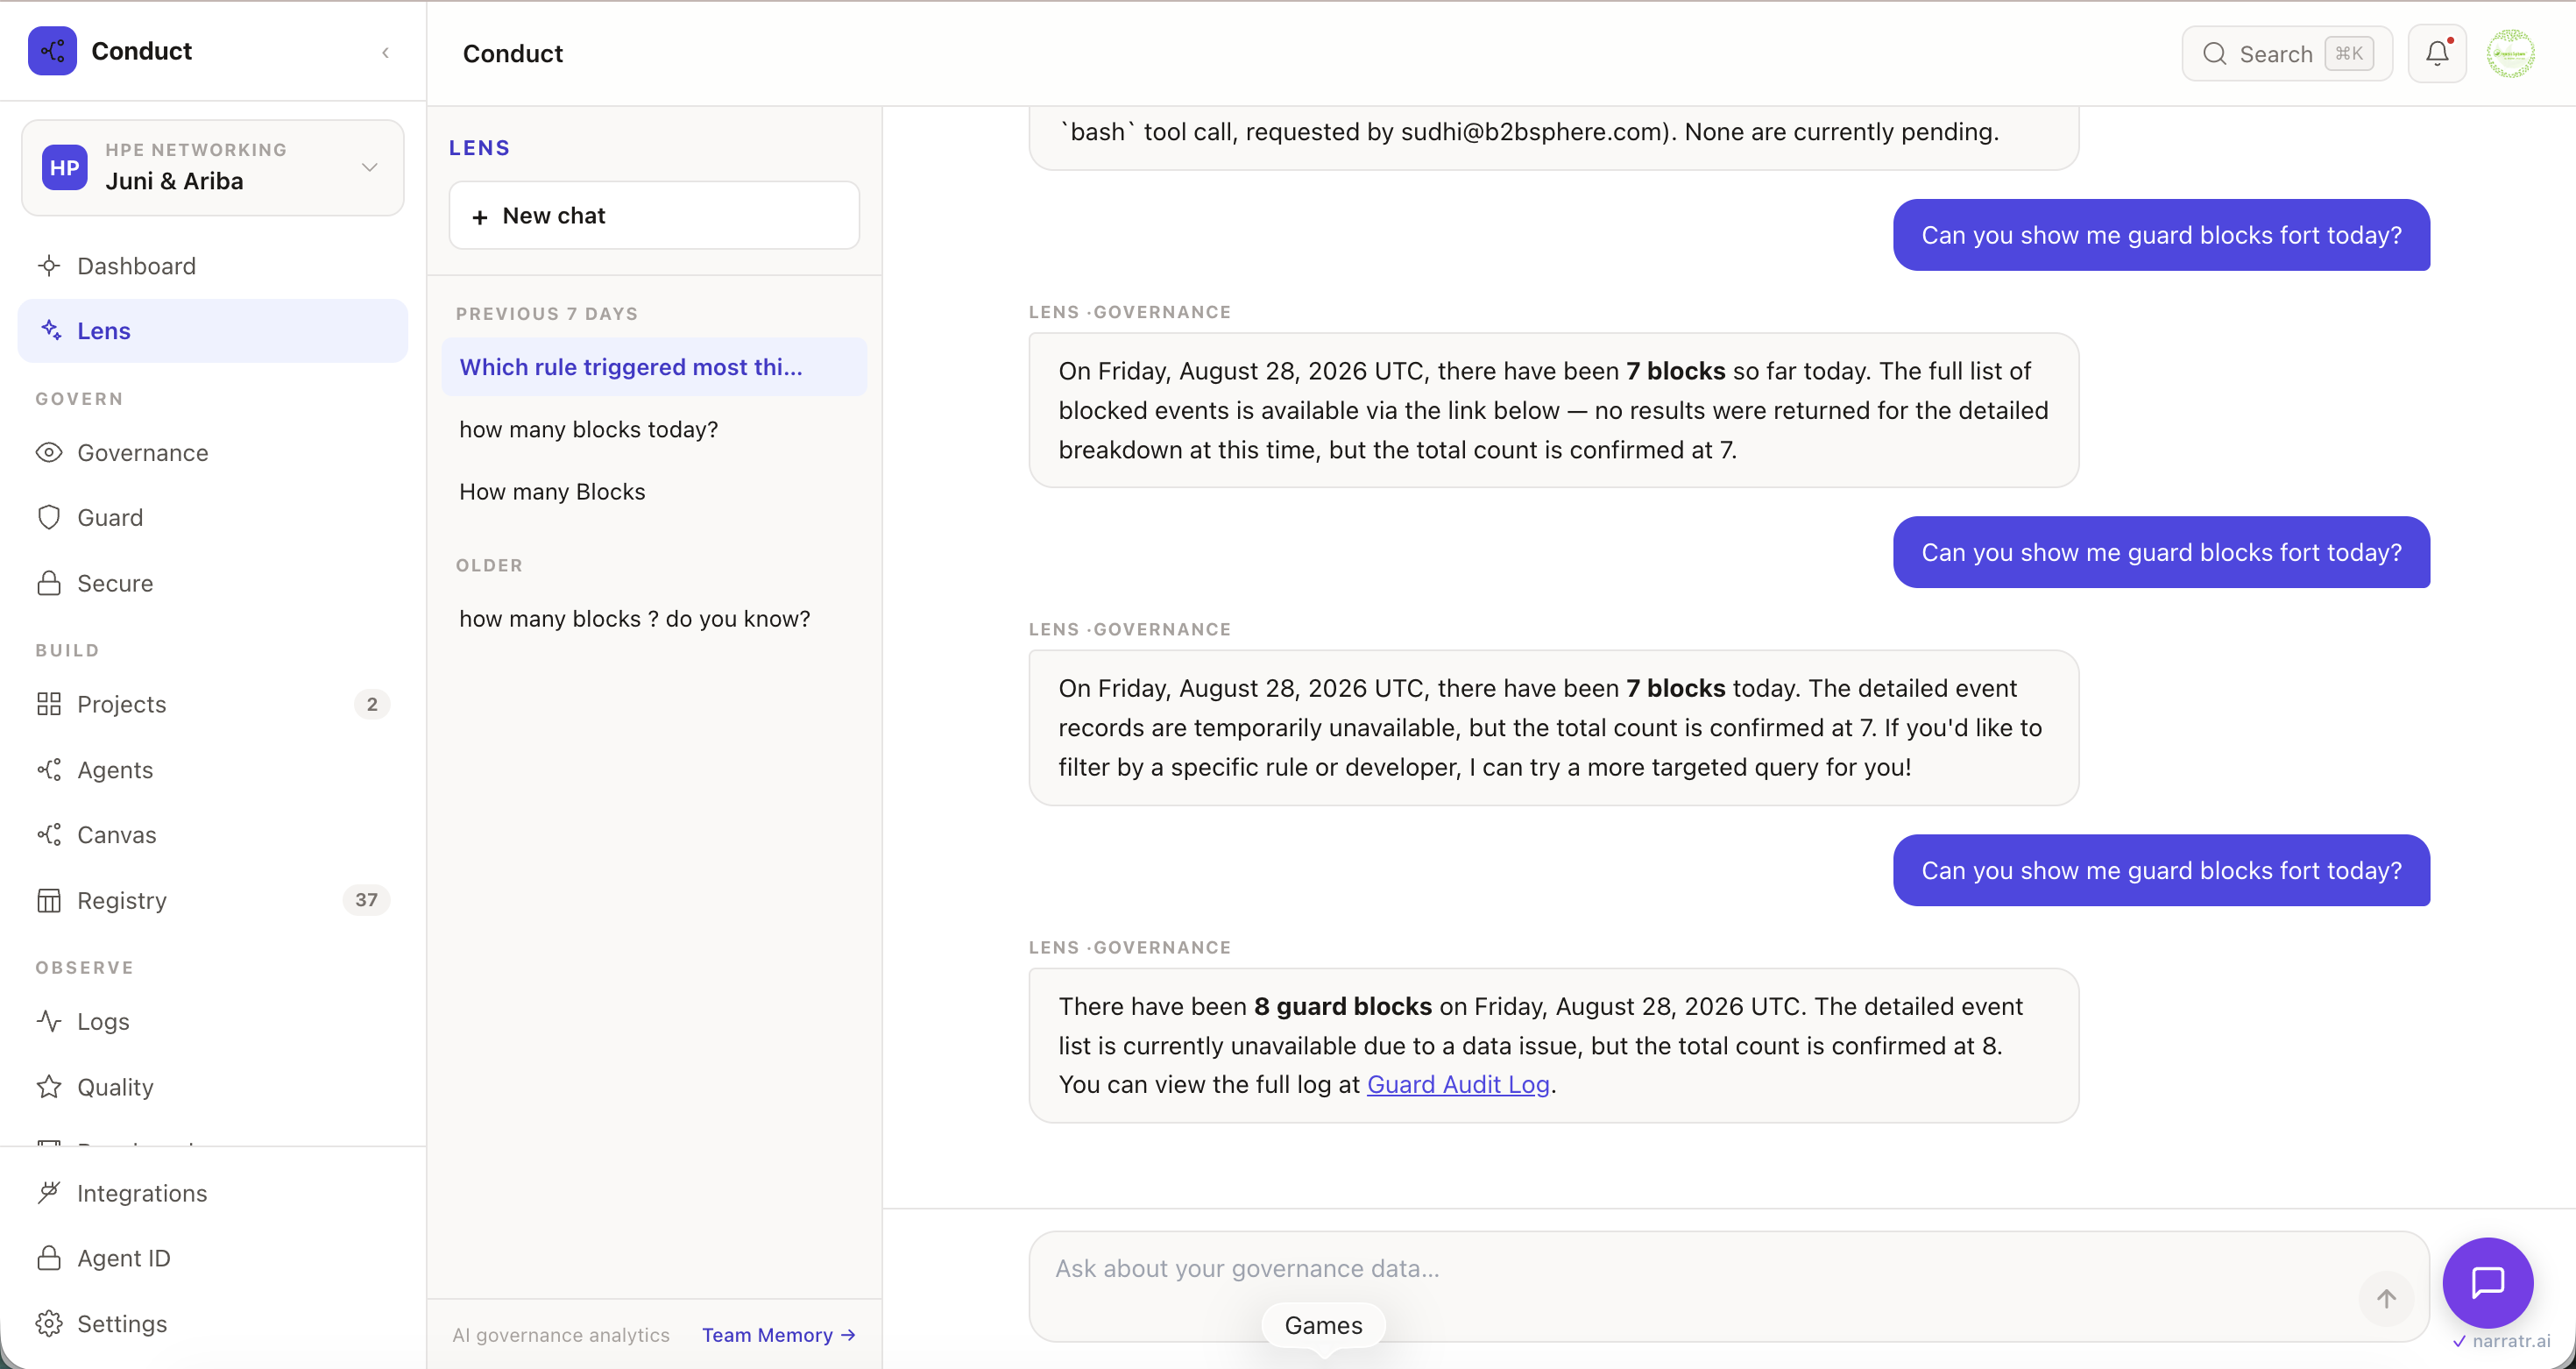
Lens هي واجهة المحادثة للمنصّة بأكملها. مدخل واحد يغطّي نشاط Guard، وحالة سير العمل، وحالة الامتثال، وإنفاق الوكلاء. تأتي الإجابات من بيانات مساحة عملك، لا من نموذج عام. اسأل "من تم حجبه اليوم" فتحصل على جدول مع روابط تفصيلية لكل صف. يعمل Lens نفسه عبر Guard، لذا فإن المساعد ملتزم بالقواعد نفسها التي يخضع لها الوكلاء الذين يقدّم تقارير عنهم.
جدران الحماية وقت التشغيل مثل Straiker وLakera تخبرك بما فعله الوكيل. أما Conduct فتقرّر ما يمكنه فعله.
| جدران الحماية وقت التشغيل | Conduct Guard | |
|---|---|---|
| التوقيت | بعد الإجراء | قبل الإجراء |
| سلامة الإعدادات | ثق بالحزمة | موقّعة من مساحة العمل |
| التدقيق | تدفّق سجلات | سلسلة تجزئة SHA-256 |
| التغطية | استدعاءات LLM فقط | LLM، shell، MCP |
| نمط الفشل | فشل مفتوح (Fail-open) | فشل مغلق (Fail-closed) |
ثلاث خصائص تجعل مسار التدقيق يصمد في غرفة يوجد فيها مدقّق:
وضع Discovery هو رؤية للقراءة فقط لكل إجراء ذكاء اصطناعي يتّخذه فريقك لمدة 14 يومًا. لا سياسة لتأليفها، ولا تثبيت في المنبع، ولا تكلفة. عندما ترى شيئًا يستحق الحجب، رقِّ قاعدة من بين ما رآه Discovery بالفعل.
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
تمر كل طلب عبر Guard (السياسة، الميزانية، التدقيق) قبل أن يصل إلى المزوّد الأعلى. يعمل مع أي SDK يتحدث واجهة HTTP API الخاصة بالمزوّد.
| المكوّن | المسار |
|---|---|
| وقت تشغيل Guard | apps/api/app/modules/guard/ |
| الموجّه (الوكيل) | apps/api/app/modules/guard/routers/proxy.py |
| حزم الامتثال | apps/api/app/modules/guard/skill_packs/ |
| واجهة Canvas | apps/web/ |
| محمّل Playbook DSL | apps/api/app/dsl/ |
| مكتبة Playbook | apps/api/playbooks/ (35 جاهزة مسبقًا) |
| CLI | packages/conduct-cli/ |
15 حزمة امتثال جاهزة للاستخدام: OWASP، SOC 2 CC7.3، HIPAA §164.312، PCI DSS 4.0، EU AI Act Art. 15/16، NIST AI RMF، ISO 42001، بالإضافة إلى Python وNode وTerraform.
20 كتابًا تشغيليًا للاستجابات المُحوكَمة: الاستجابة للحوادث، تغييرات الإنتاج المعتمدة (بوابة الإصدار، Terraform، إعدادات الشبكة)، مراقبة مخاطر الذكاء الاصطناعي، إصلاحات الطيار الآلي، وعروض Guard التوضيحية. ملف YAML واحد لكل منها. حرّر وشغّل.







